#1
 afshinm/zerobox
OpenAI Codex 런타임 기반의 가볍고 크로스 플랫폼 프로세스 샌드박싱 도구. 파일, 네트워크, 자격 증명 제어 기능으로 모든 명령을 샌드박스 처리합니다.
 owasp/rbac
PHP-RBAC는 PHP용 권한 부여 라이브러리입니다. 개발자에게 NIST 레벨 2 표준 역할 기반 접근 통제(RBAC)와 그 이상을 지금까지 가장 빠른 구현으로 제공합니다.
 jingkaihe/matchlock
에페머럴 마이크로VM 샌드박스로, AI 에이전트를 위한 네트워크 허용 목록, MITM 프록시를 통한 비밀 주입, VM 수준 격리를 제공합니다. 1초 미만으로 부팅되며, Go/Python/TypeScript SDK를 지원합니다.
 devops-kung-fu/bomber
소프트웨어 자재 명세서(SBOM)를 스캔하여 보안 취약점을 탐지합니다.
 pompelmi/pompelmi
Node.js용 ClamAV 안티바이러스 스캐닝 — 단일 함수 호출로 파일 업로드를 스캔합니다. 의존성 제로. 타입화된 Symbol 판정. 로컬 또는 Docker/clamd.
 cycodelabs/raven
GitHub Actions CI/CD 워크플로우의 보안 취약점을 스캔하고, 발견된 내용을 Neo4j 그래프 데이터베이스에 인덱싱하며, 잘못된 구성, 인젝션 및 공급망 위험을 탐지하기 위한 쿼리 라이브러리를 제공합니다.
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 trailofbits/testing-handbook
Trail of Bits 테스트 핸드북 - appsec.guide
 dev-sec/chef-ssh-hardening
This chef cookbook은 보안 ssh-client 및 ssh-server 구성을 제공합니다.
 projectdiscovery/nuclei-action
Nuclei를 사용한 취약점 스캔
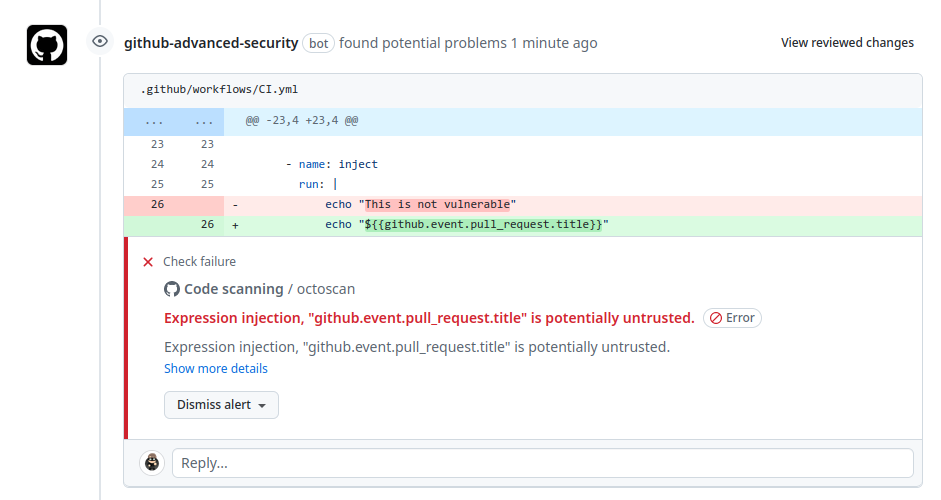 synacktiv/octoscan
Octoscan은 GitHub Actions 워크플로우를 위한 정적 취약점 스캐너입니다.
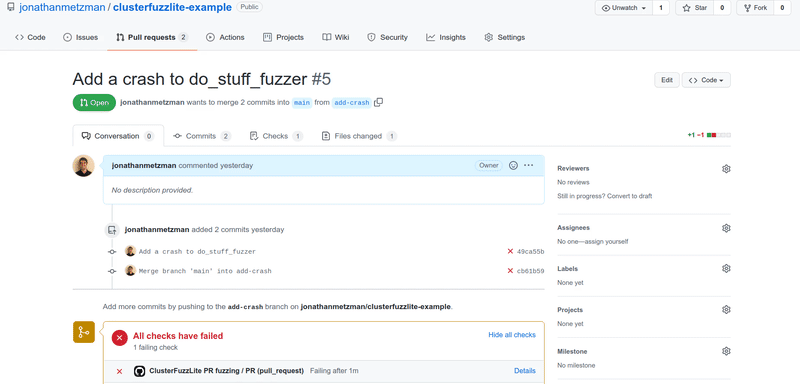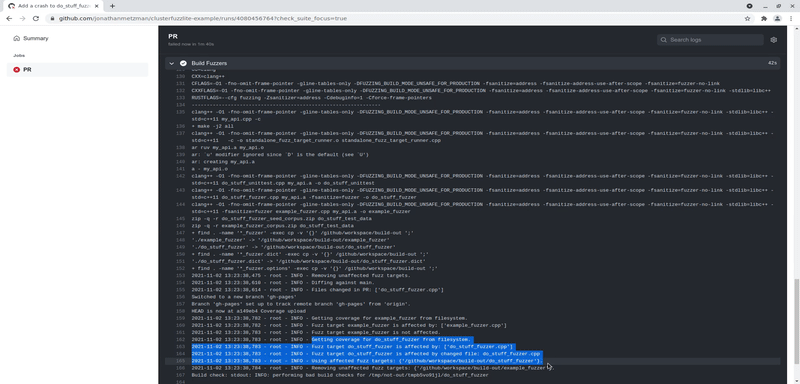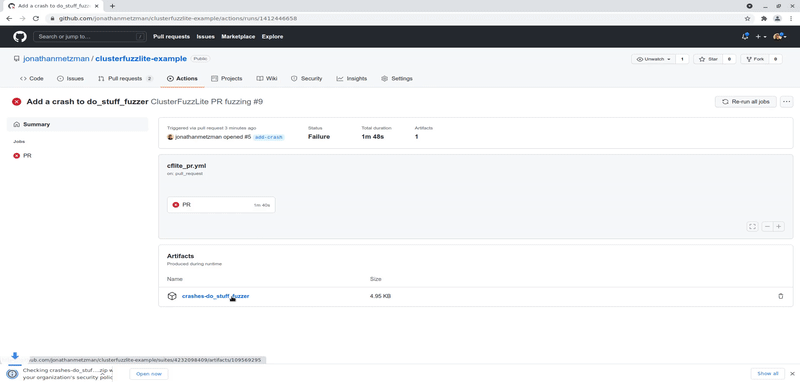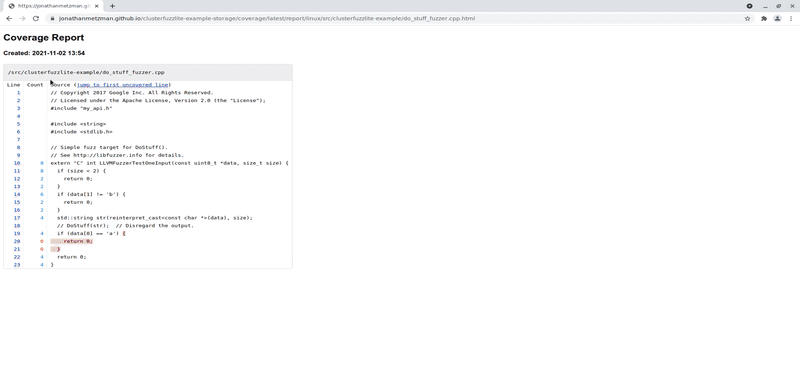 google/clusterfuzzlite
CI 워크플로우에 통합되어 코드 변경 및 배치 실행에서 취약점을 찾는 지속적 퍼징 솔루션으로, 여러 언어와 CI 시스템을 지원합니다.
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.
 corgea/sighthound
Tree-sitter 기반 정적 취약점 스캐너로, 패턴 매칭 및 테인트 플로우 분석을 통해 다중 언어 소스 코드를 분석합니다. 결과를 텍스트, JSON, CSV 또는 SARIF 형식으로 출력하여 CI/CD 통합에 사용할 수 있습니다.
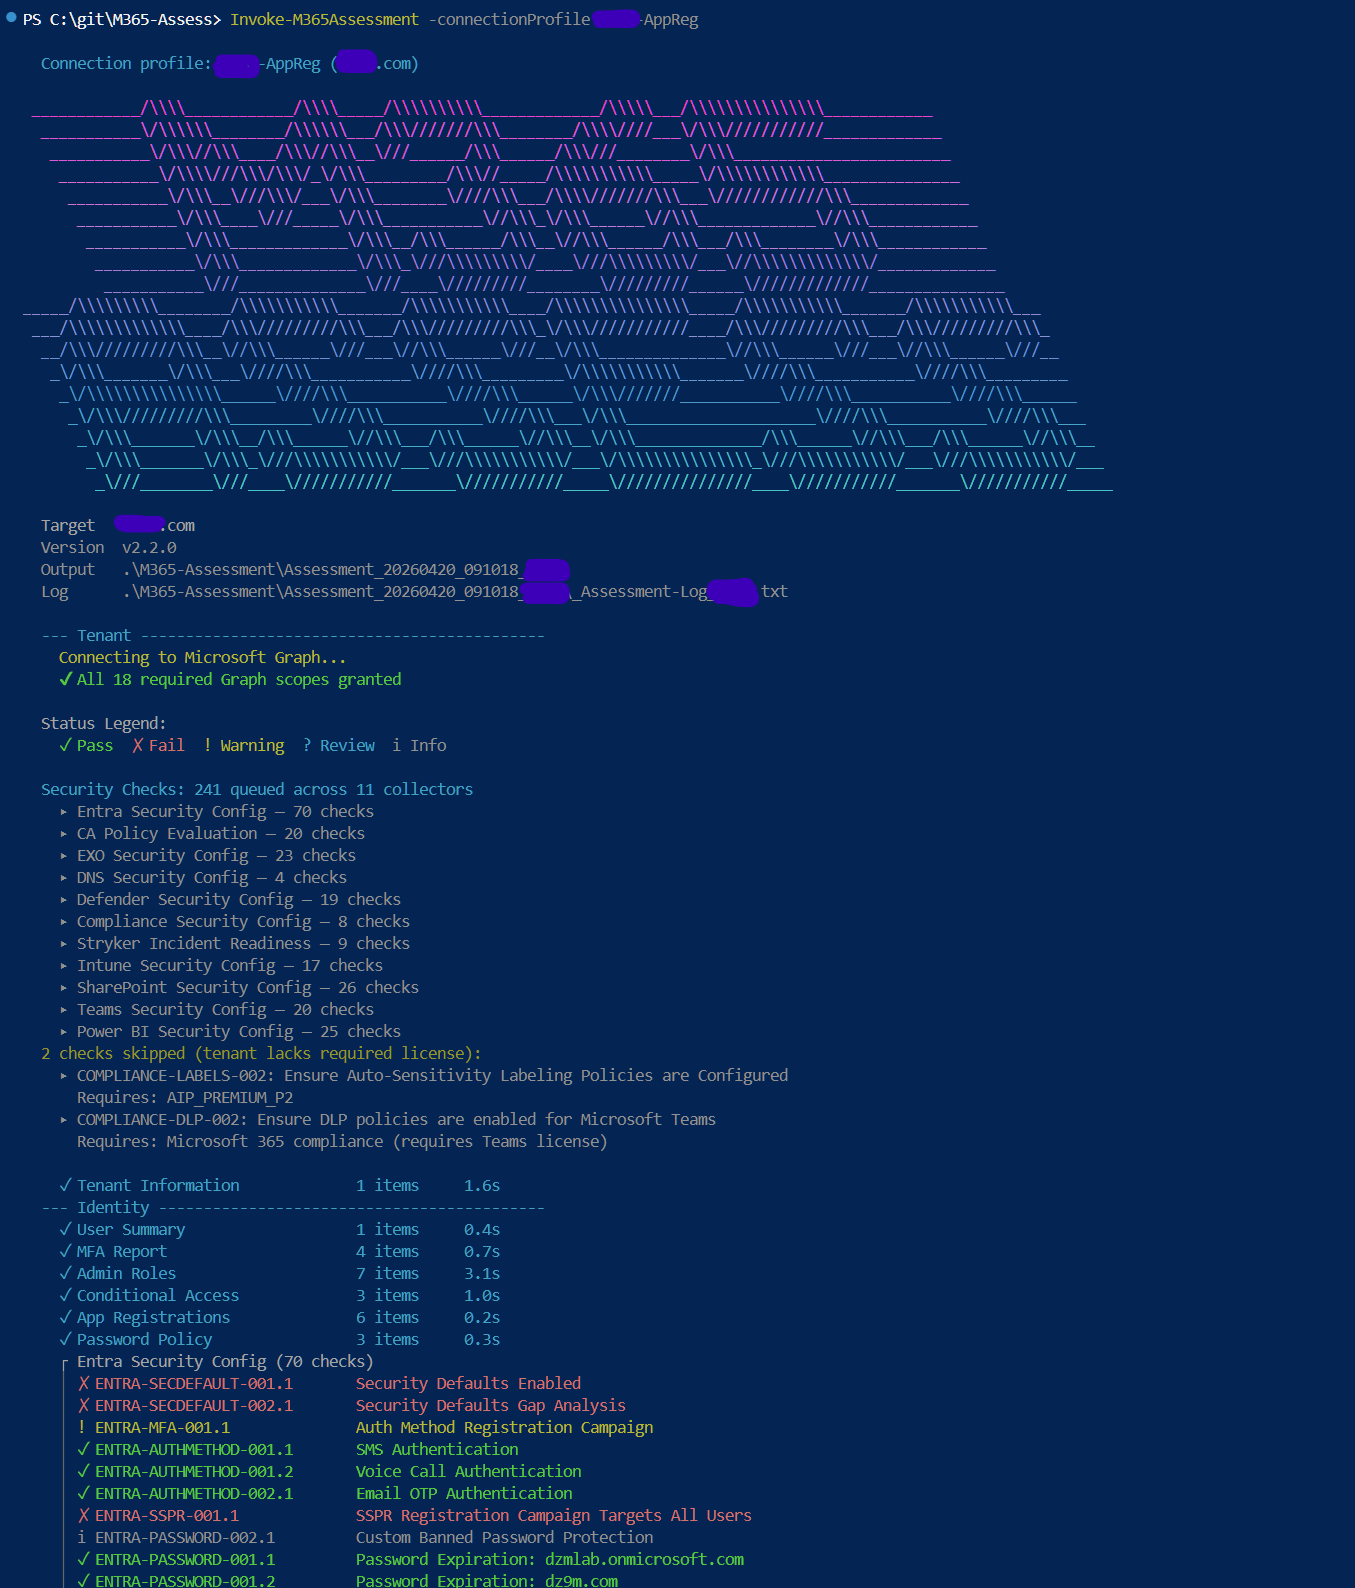 galvnyz/m365-assess
290개 이상의 자동화된 검사, 14개 규정 준수 프레임워크, 대화형 HTML 보고서, 데이터가 사용자의 시스템을 벗어나지 않음.
 synacktiv/nord-stream
Nord Stream은 악성 파이프라인을 배포하여 CI/CD 환경 내부에 저장된 비밀을 추출할 수 있는 도구입니다. 현재 Azure DevOps, GitHub 및 GitLab을 지원합니다.