#1

 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.
 cyclonedx/cyclonedx-cli
JSON, XML, Protobuf, CSV 및 SPDX 형식의 CycloneDX SBOM을 생성, 분석, 병합, 비교, 검증, 서명 및 변환하기 위한 CLI입니다.
 pensarai/apex
AI 기반 자율 에이전트를 사용하여 터미널에서 직접 수행하는 공격적 보안 테스트.
 legit-labs/legitify
GitHub 및 GitLab 자산 전체의 잘못된 구성과 보안 위험을 탐지하고 해결합니다.
 david-a-wheeler/flawfinder
C/C++ 소스 코드에서 취약점을 찾기 위한 정적 분석 도구
 ajinabraham/njsscan
Node.js 애플리케이션을 위한 의미 인식 SAST 스캐너로, libsast 패턴 매칭과 semgrep 구문 인식 분석을 사용하여 안전하지 않은 코드 패턴을 탐지합니다.
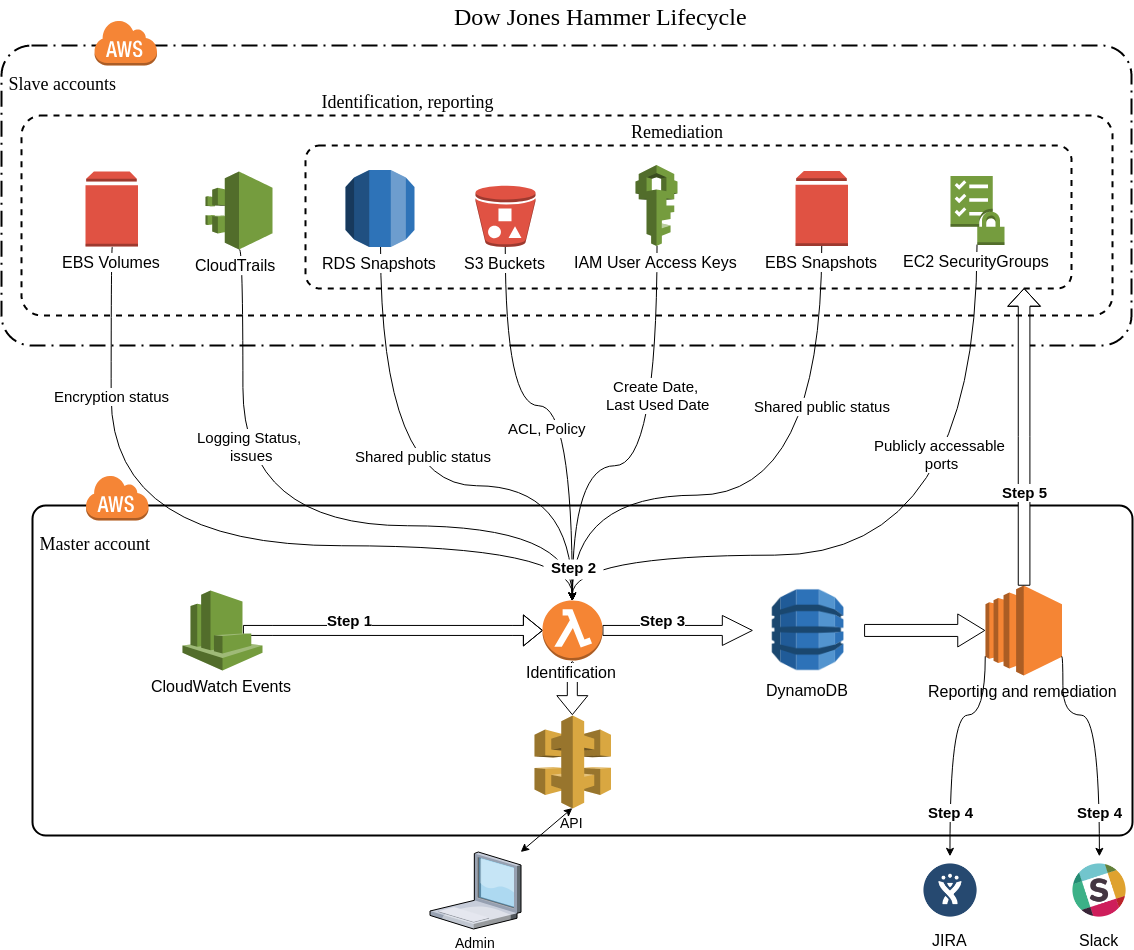 dowjones/hammer
Dow Jones Hammer : 클라우드(AWS)의 힘으로 클라우드를 보호하세요
 dev-sec/chef-os-hardening
이 셰프 쿡북은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 지원합니다.
 backbay-labs/clawdstrike
AI 에이전트 플릿 및 개발자 워크스테이션을 위한 정책 엔진 및 EDR. 도구 호출, 파일 접근, 네트워크 흐름 및 프로세스 실행을 Ed25519 서명 감사 추적 및 fail-closed 시행으로 모니터링합니다.
 aerleon/aerleon
Cisco, Juniper, Palo Alto 등을 위한 방화벽 ACL을 단일 YAML 정책 언어로부터 CLI 또는 Python API를 통해 생성합니다.
 manuelschipper/nah
치명적인 에이전트 동작을 차단하는 가드
 cloudgraphdev/cli
AWS, Azure, GCP, K8s 및 tencent를 위한 범용 GraphQL API 및 CSPM 도구
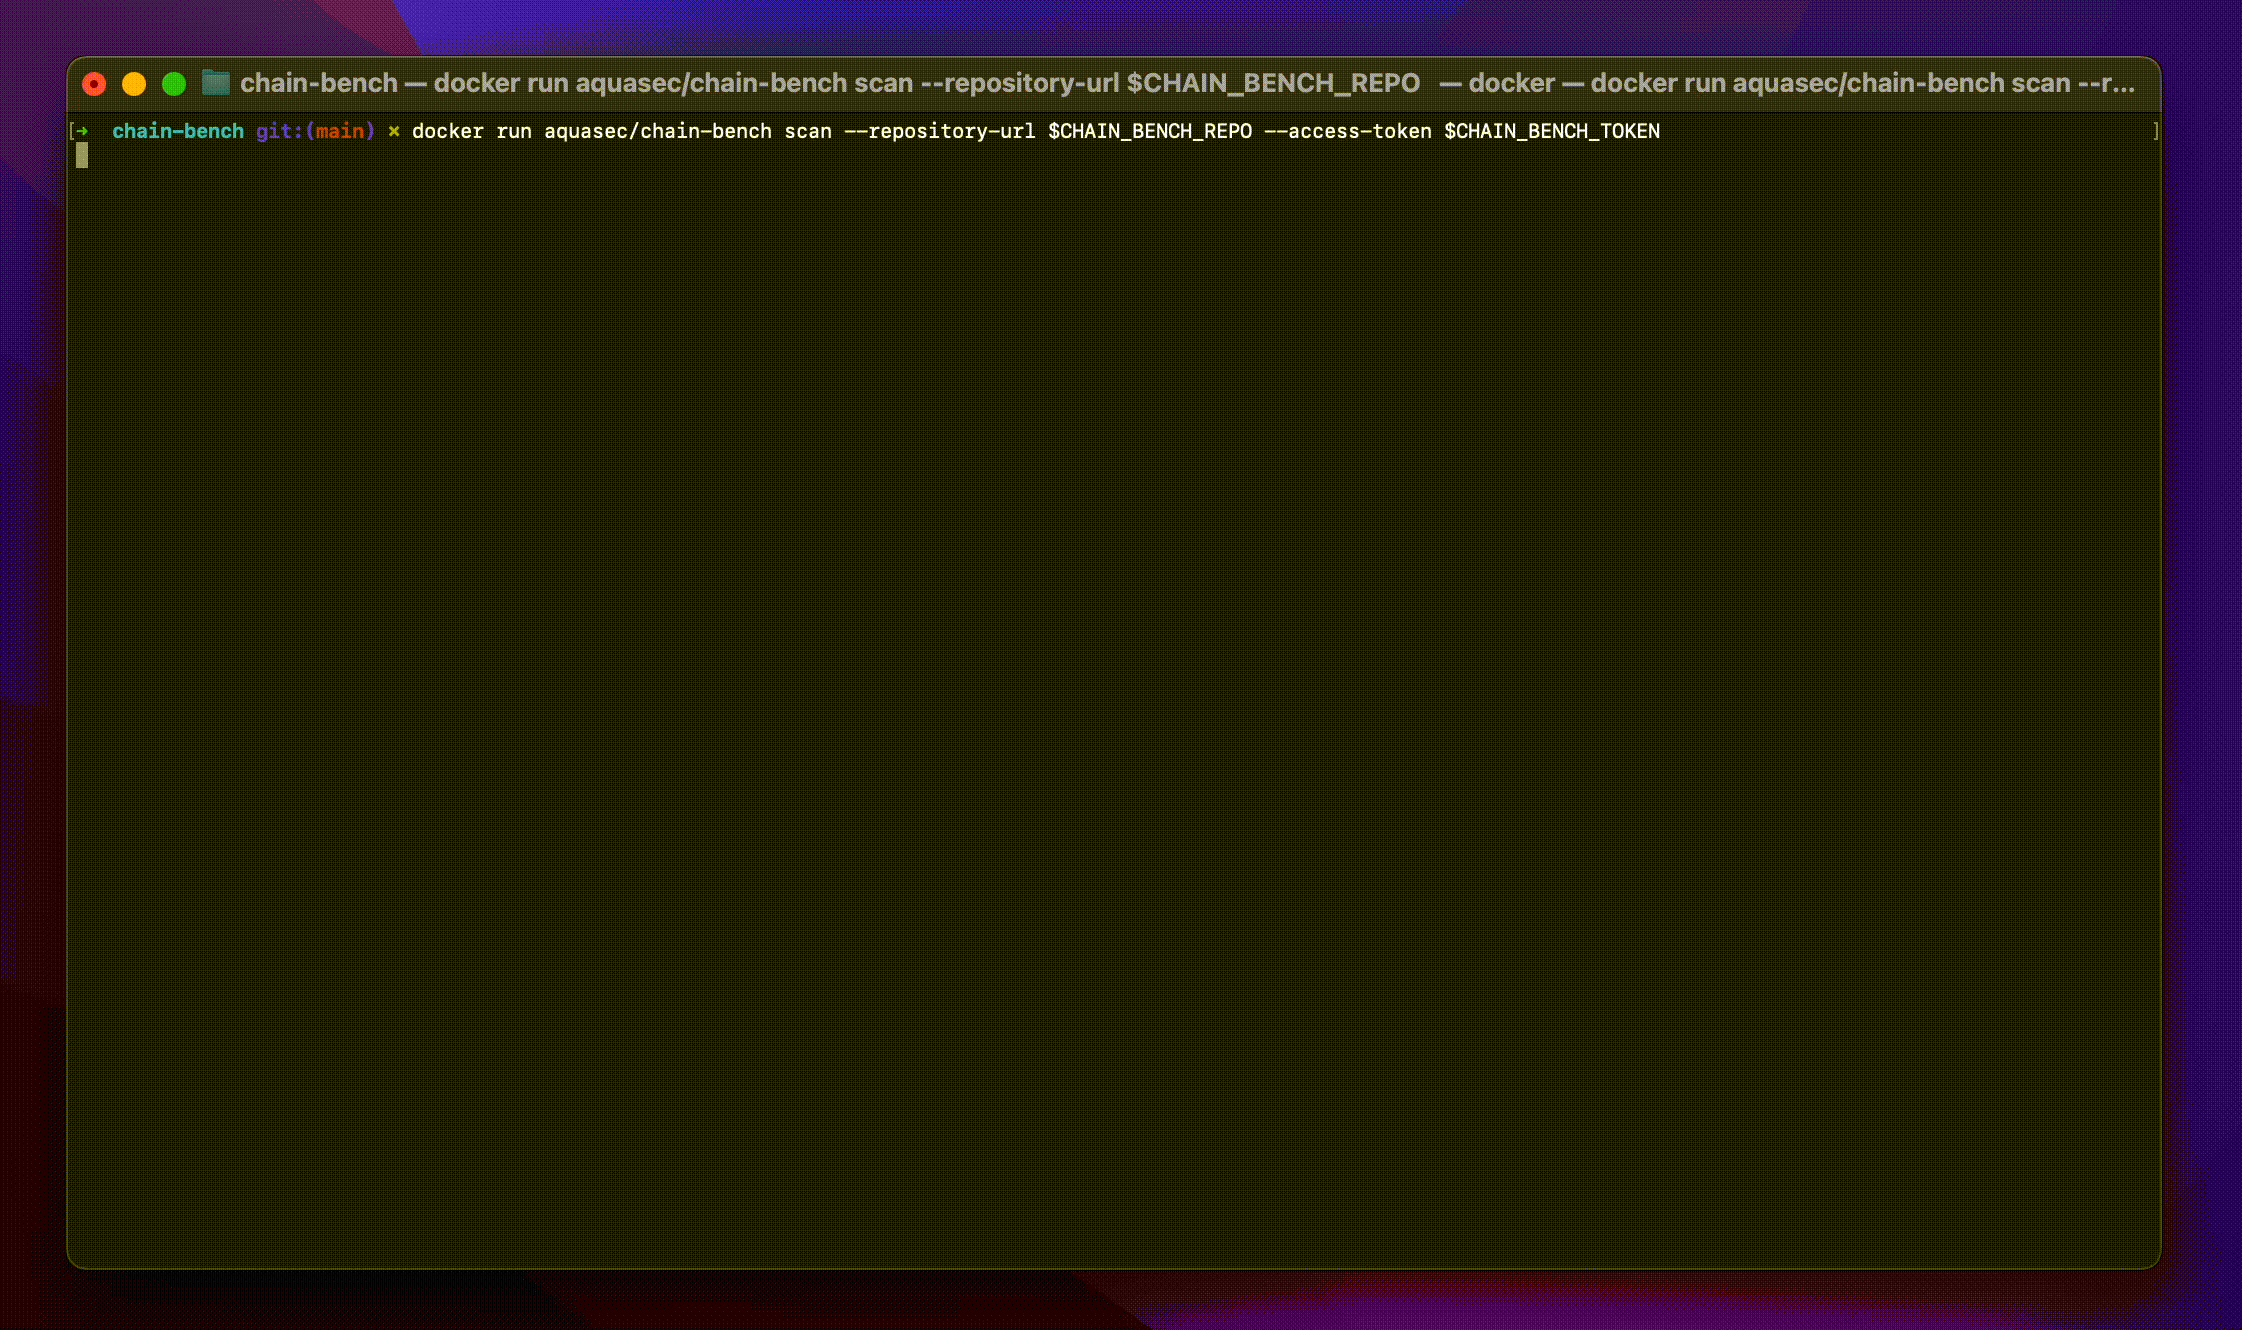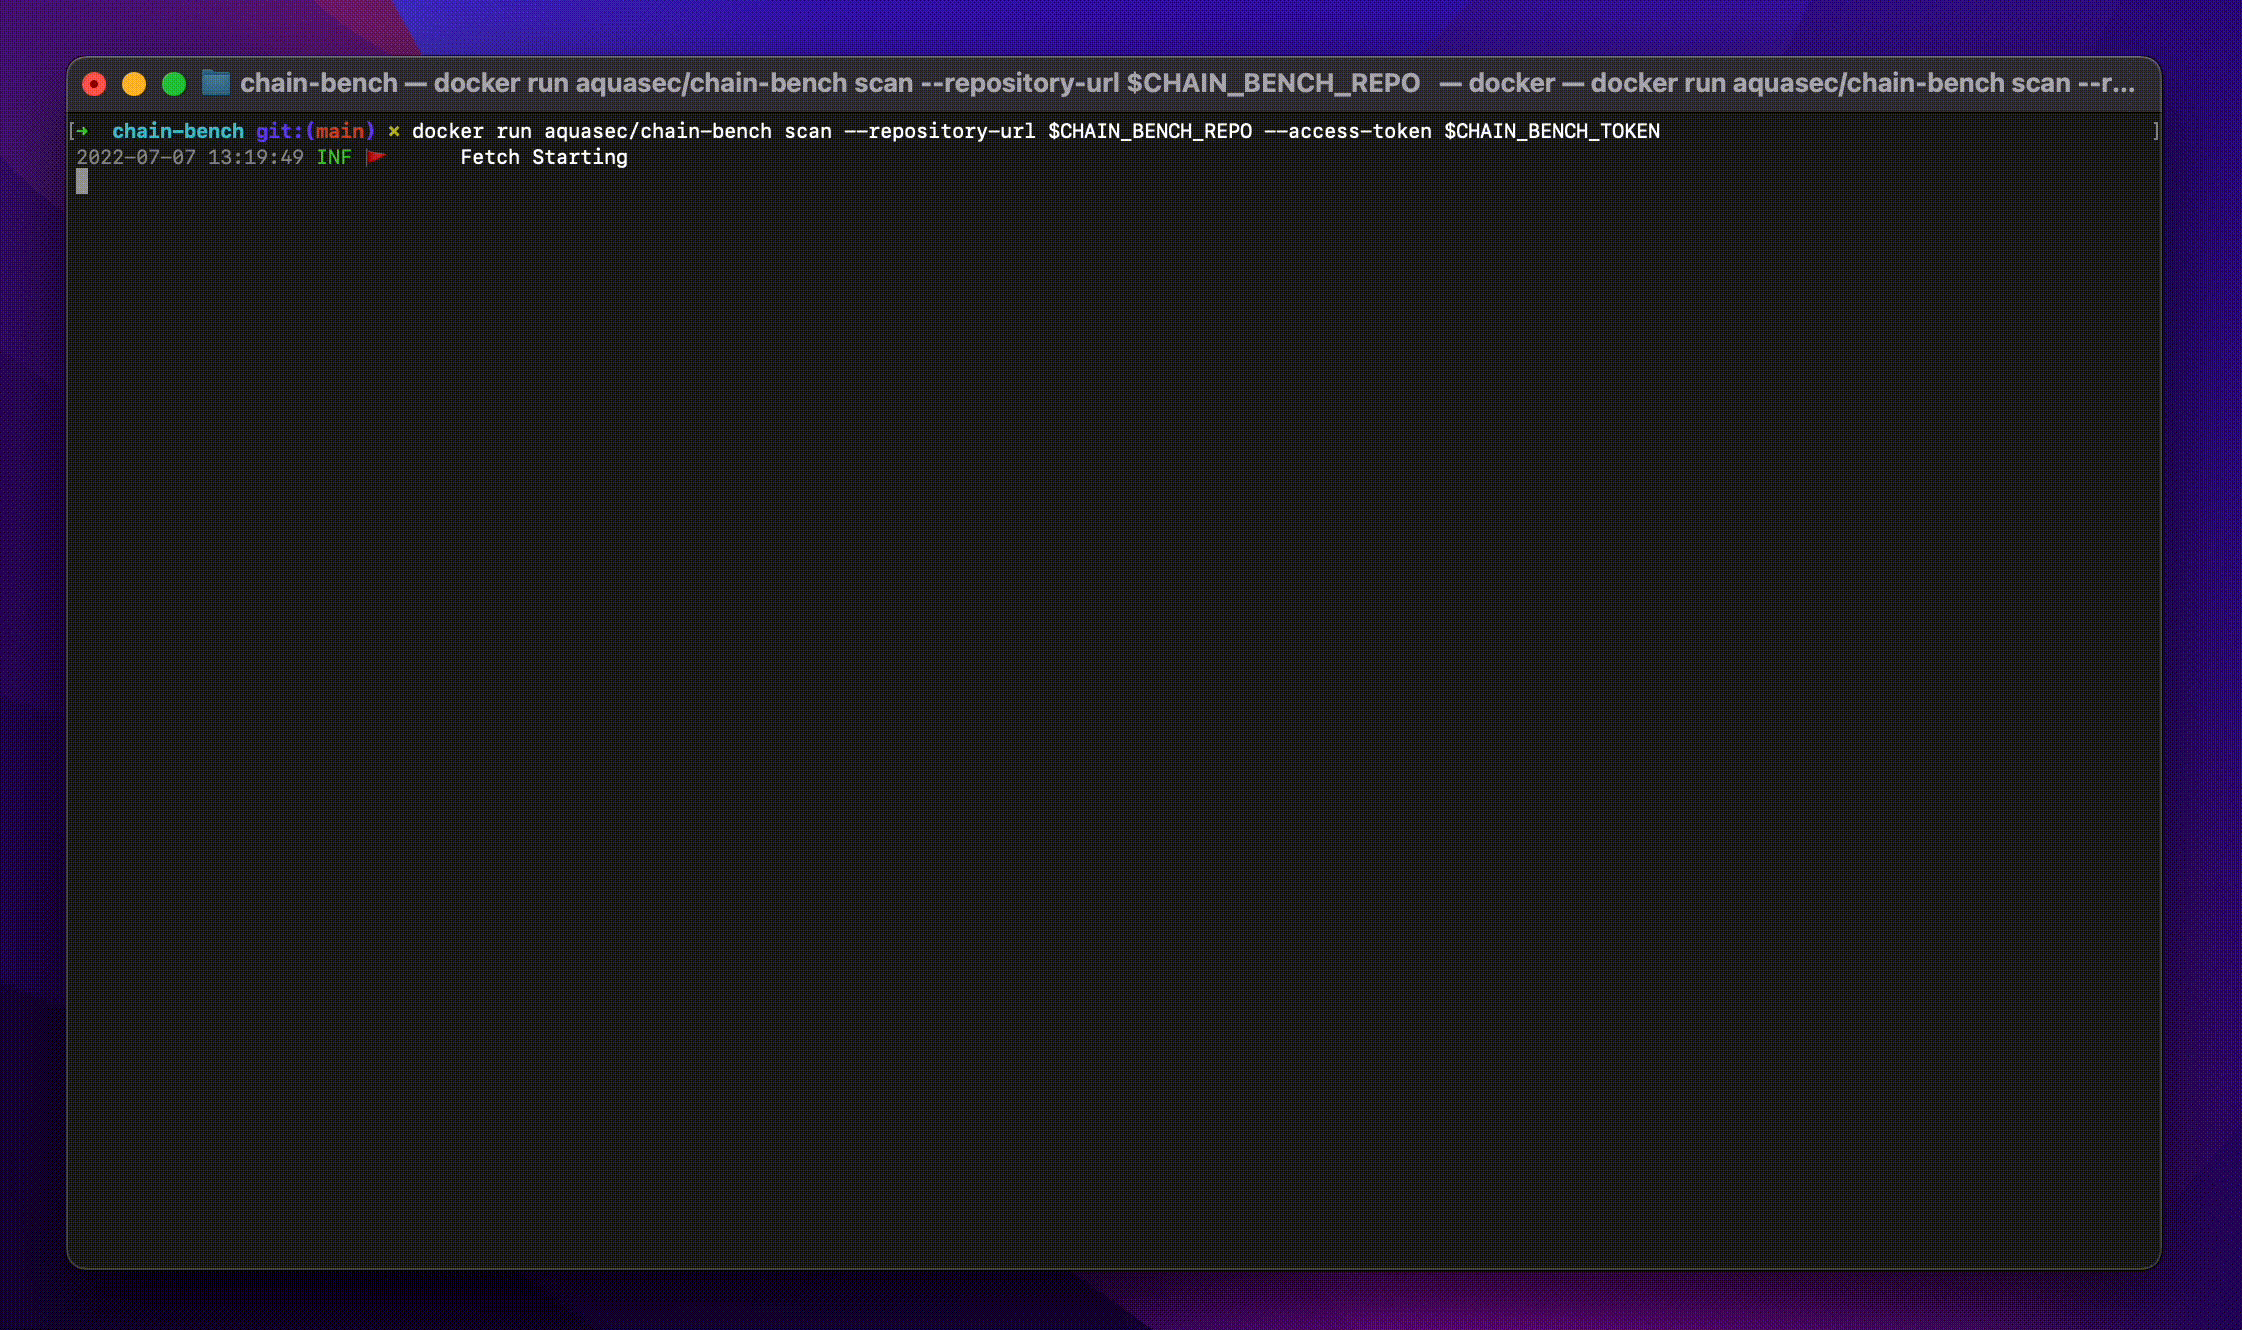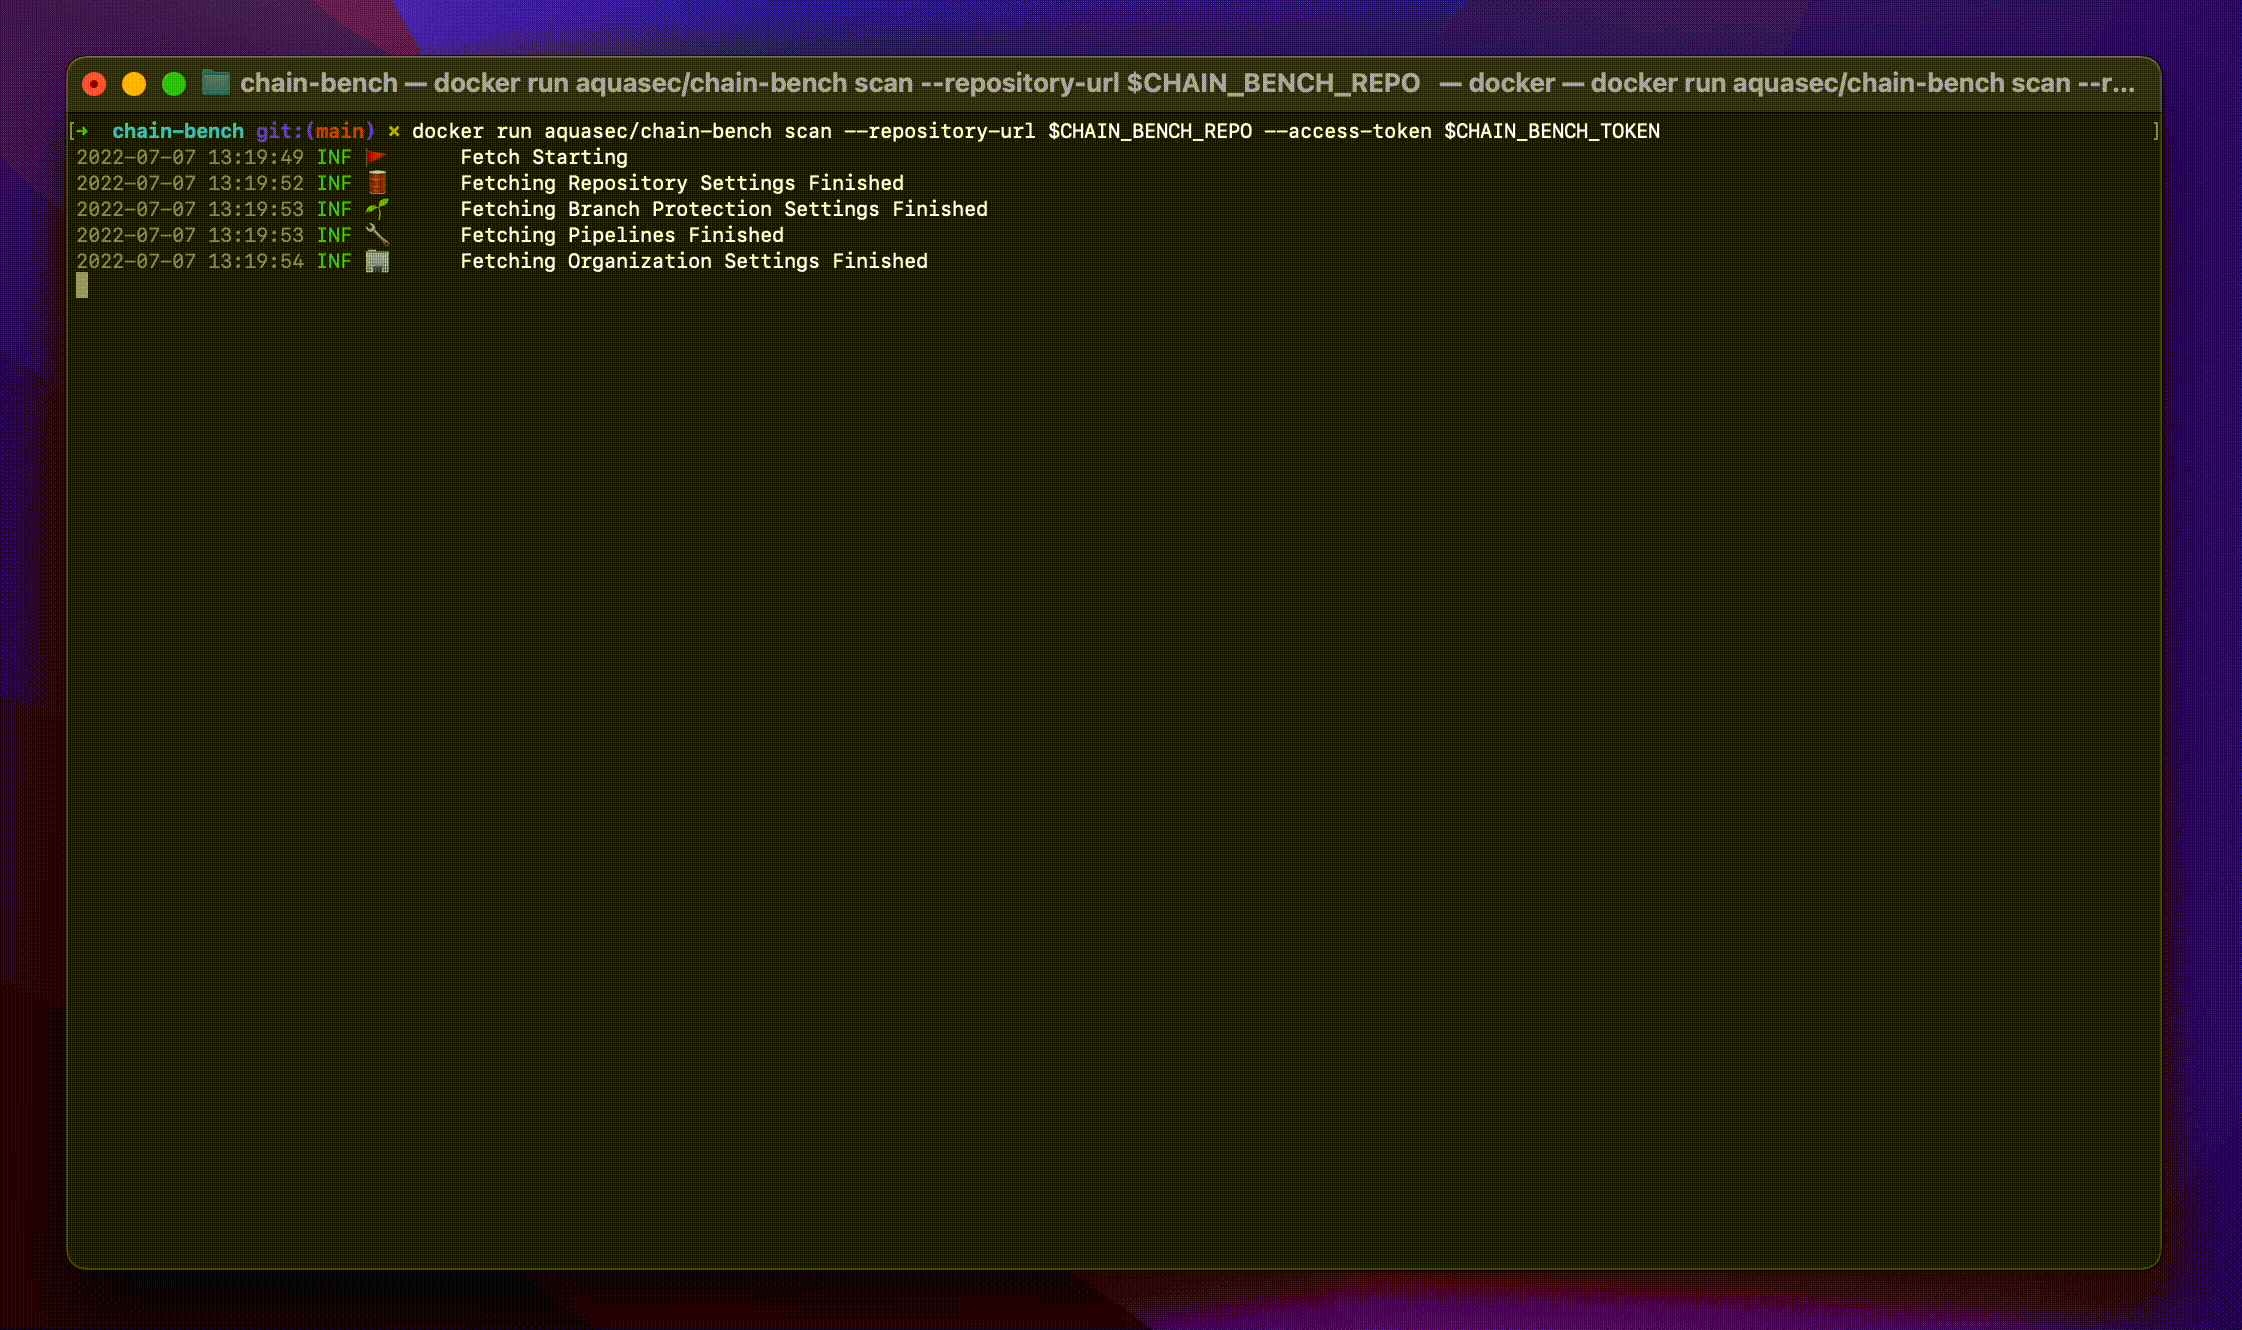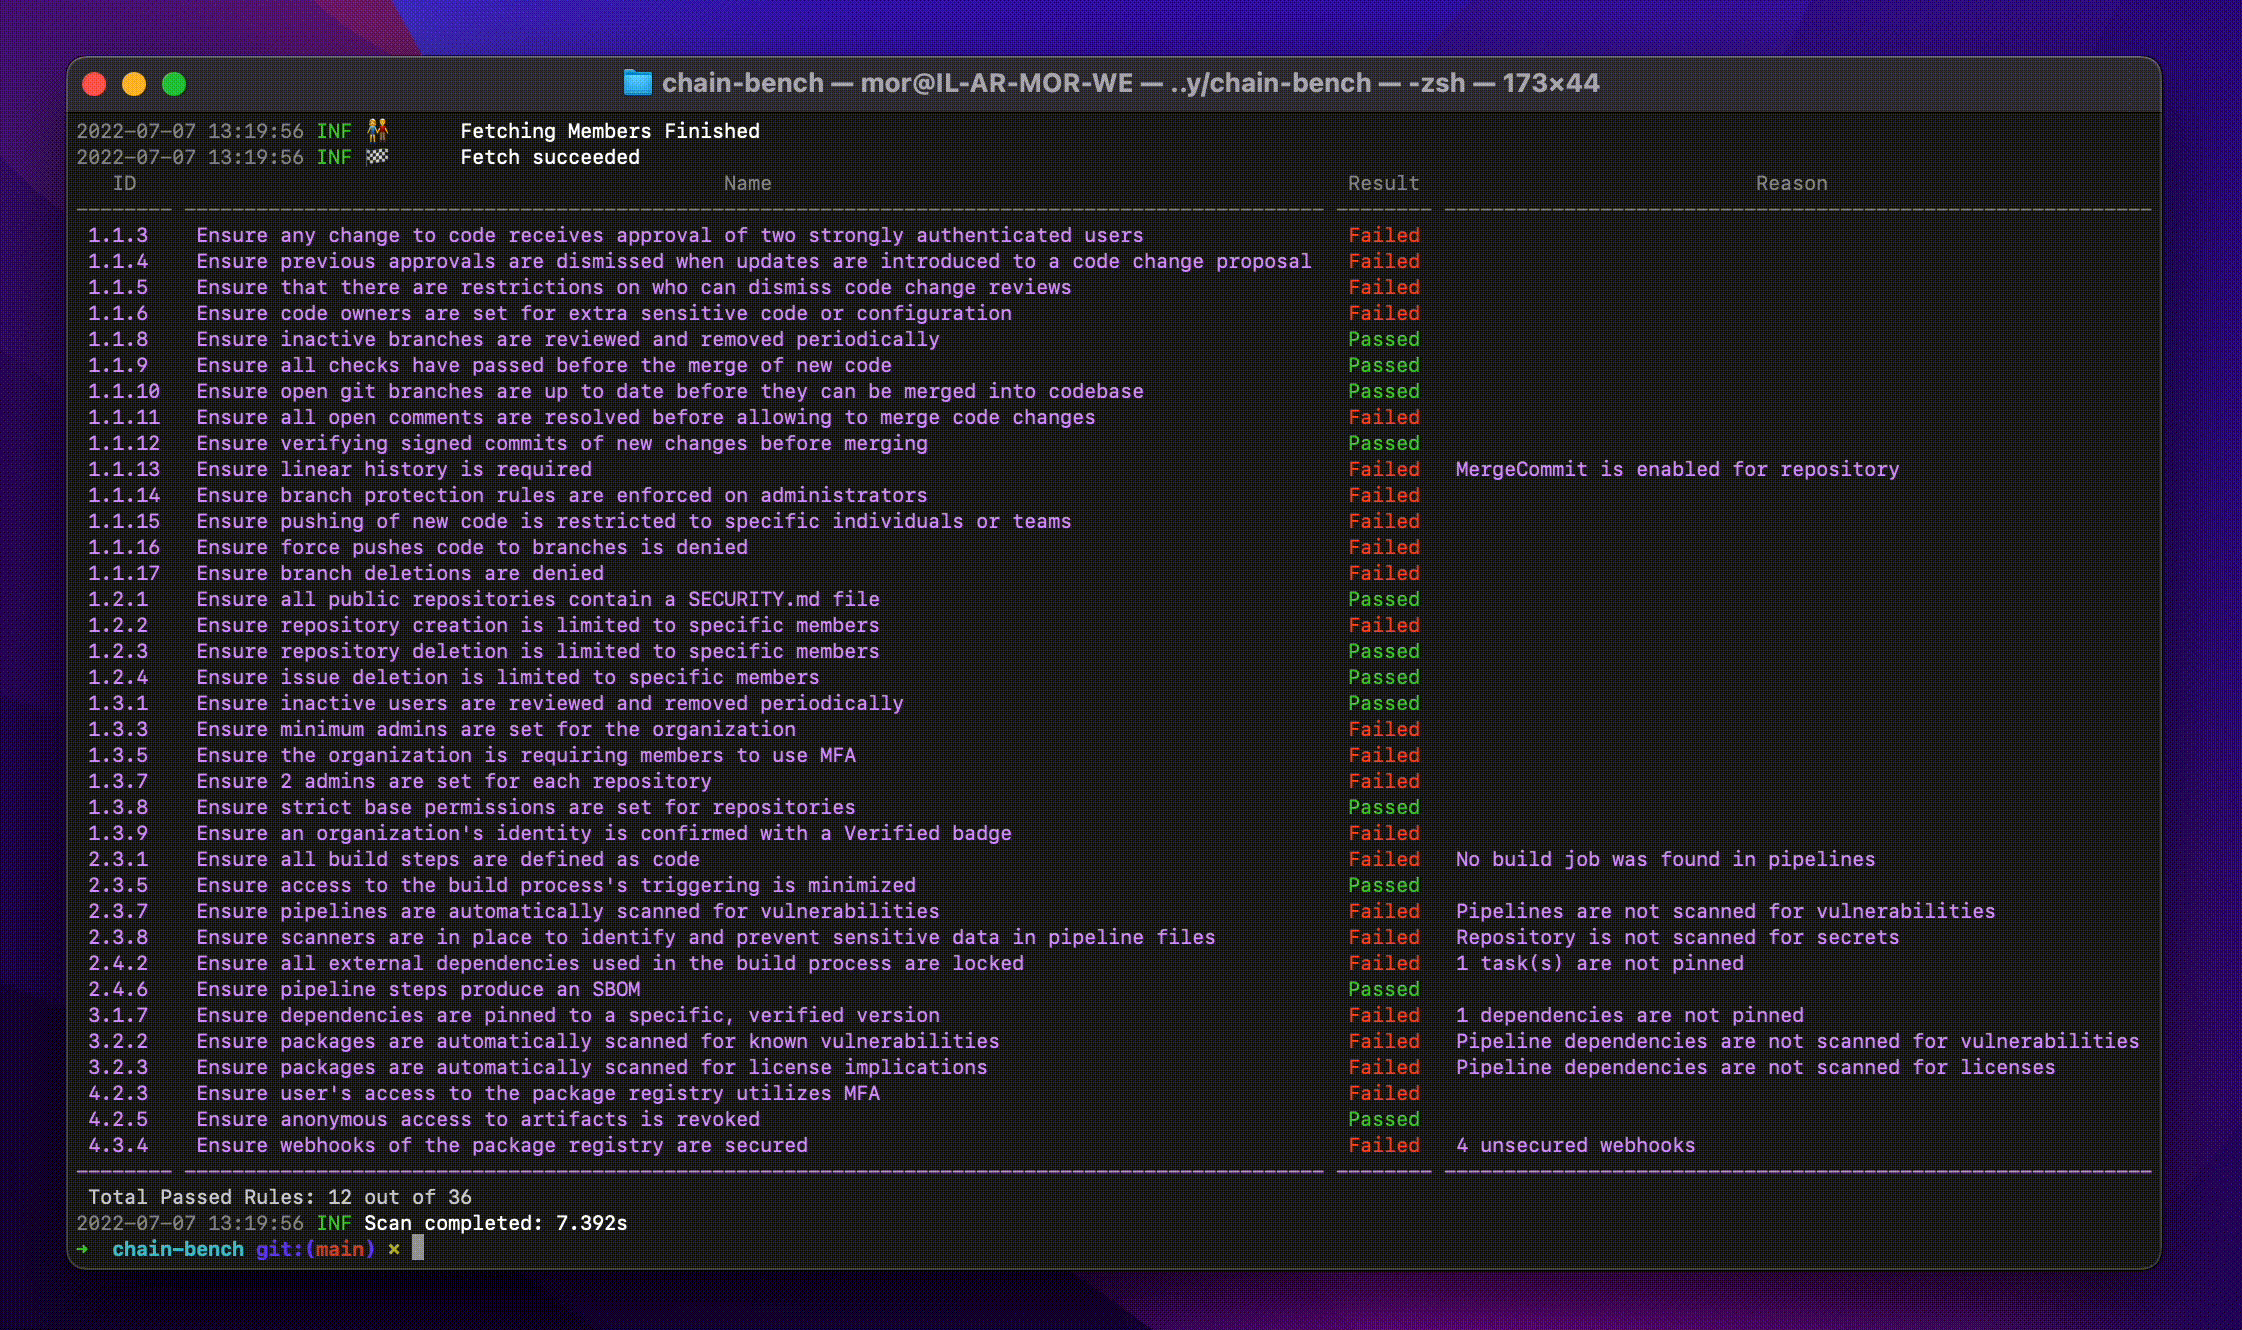 aquasecurity/chain-bench
CIS 벤치마크를 기준으로 소프트웨어 공급망 보안 규정 준수를 감사하며, SCM 설정, 브랜치 보호, 종속성, CI/CD 파이프라인의 위험을 스캔합니다.
 batfish/pybatfish
Batfish를 위한 Python 클라이언트. 이 도구는 배포 전에 장치 구성에서 네트워크 동작을 모델링하여 보안, 신뢰성 및 규정 준수를 검증하는 네트워크 구성 분석 도구입니다.
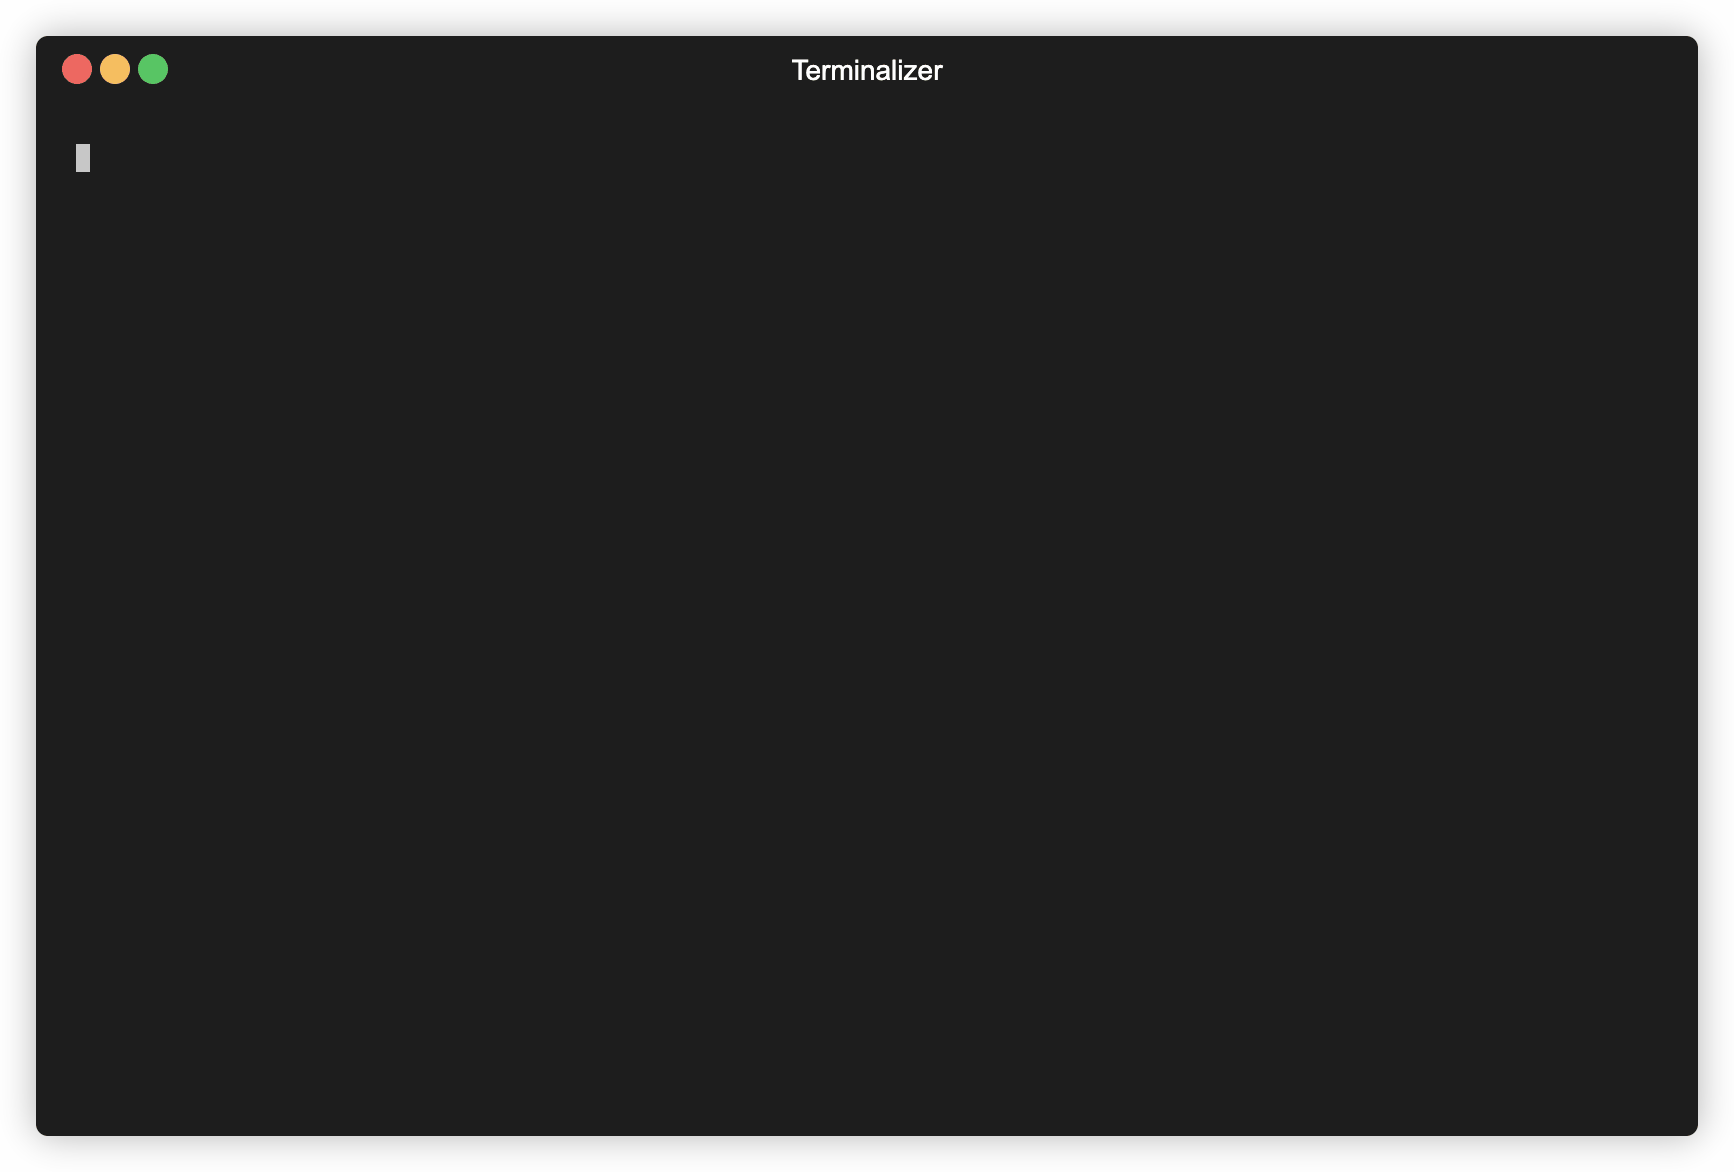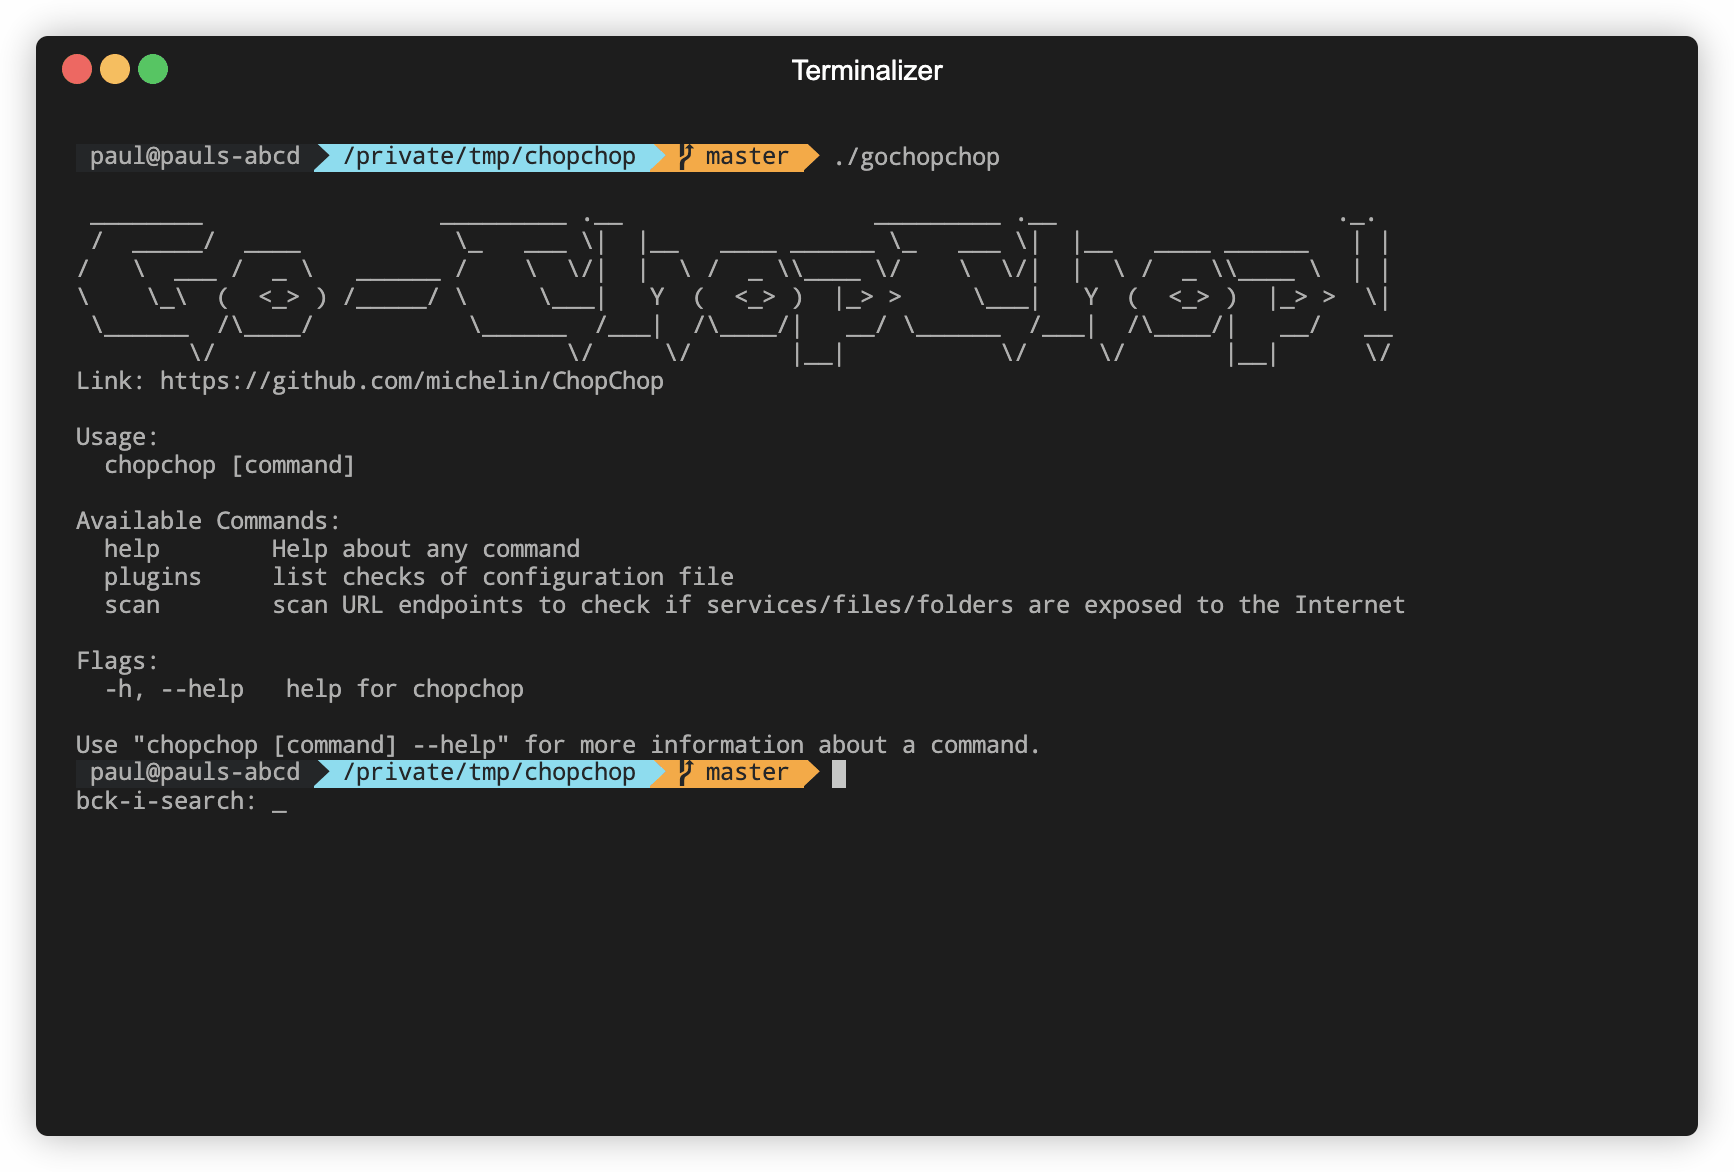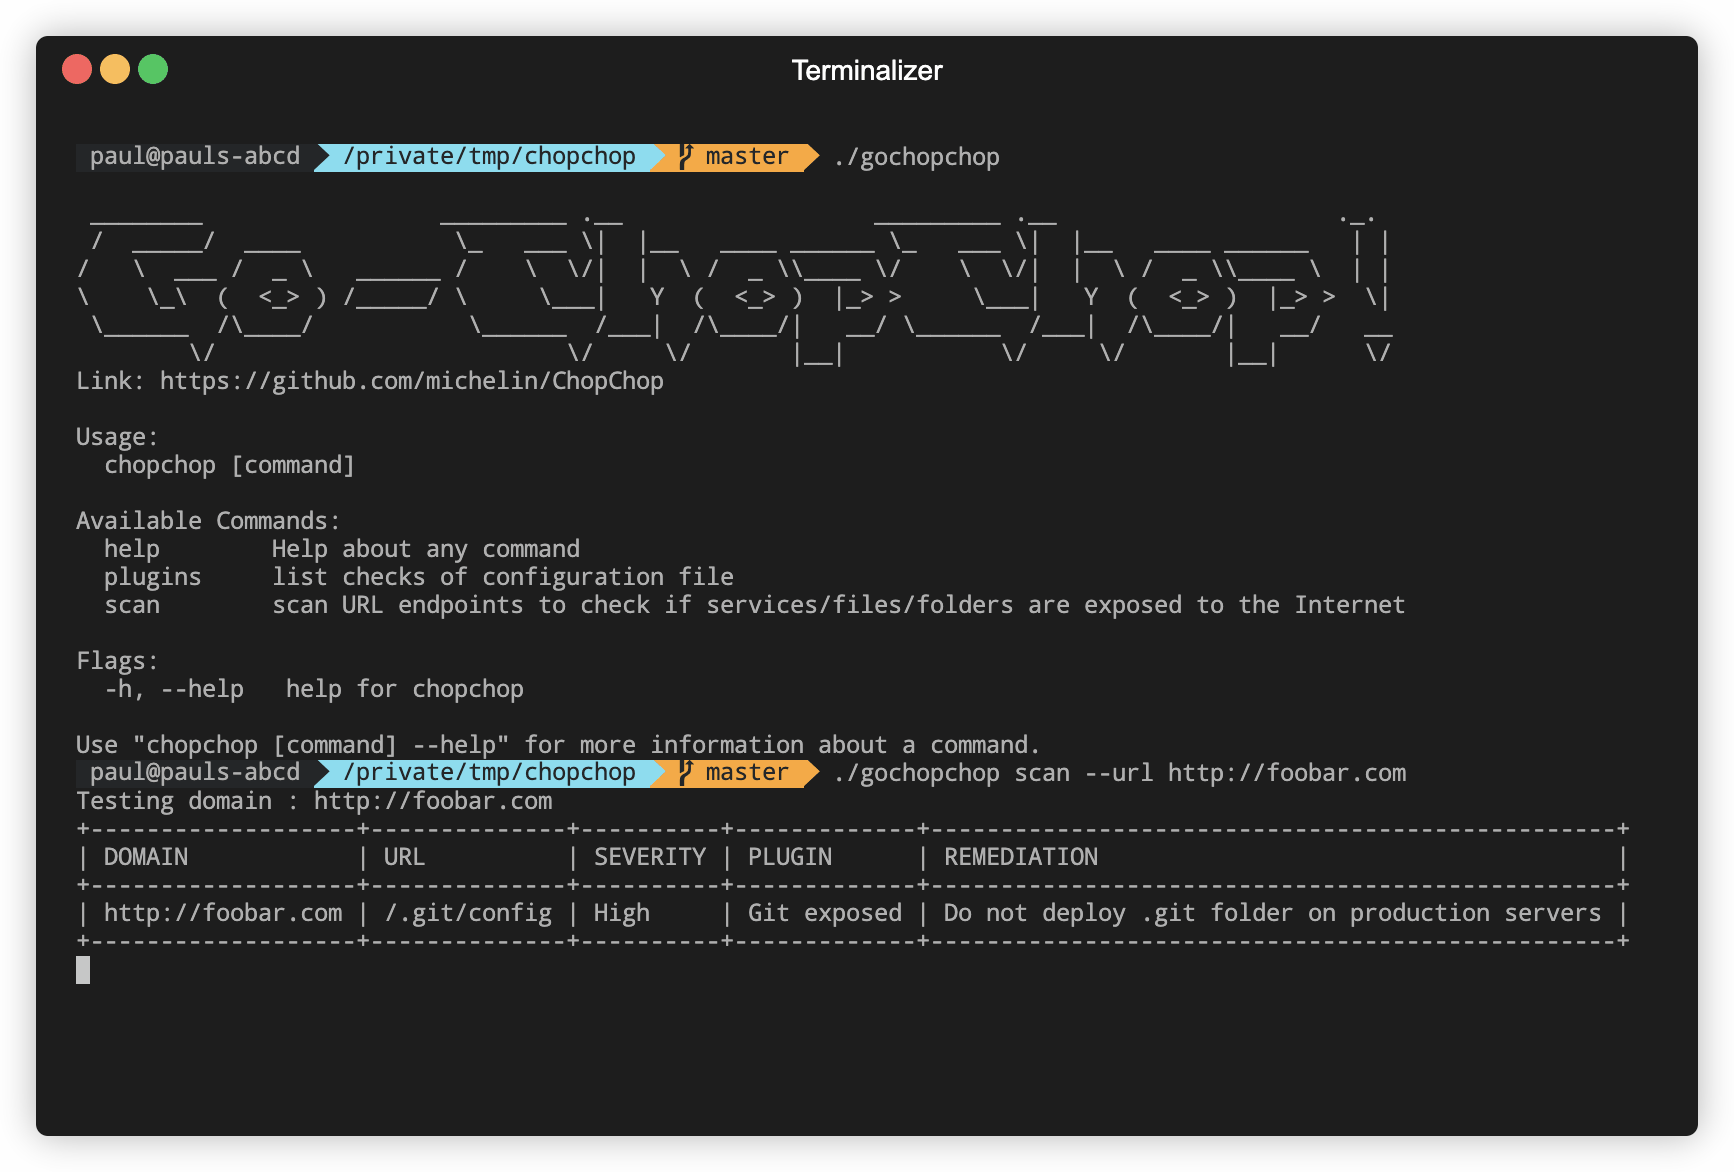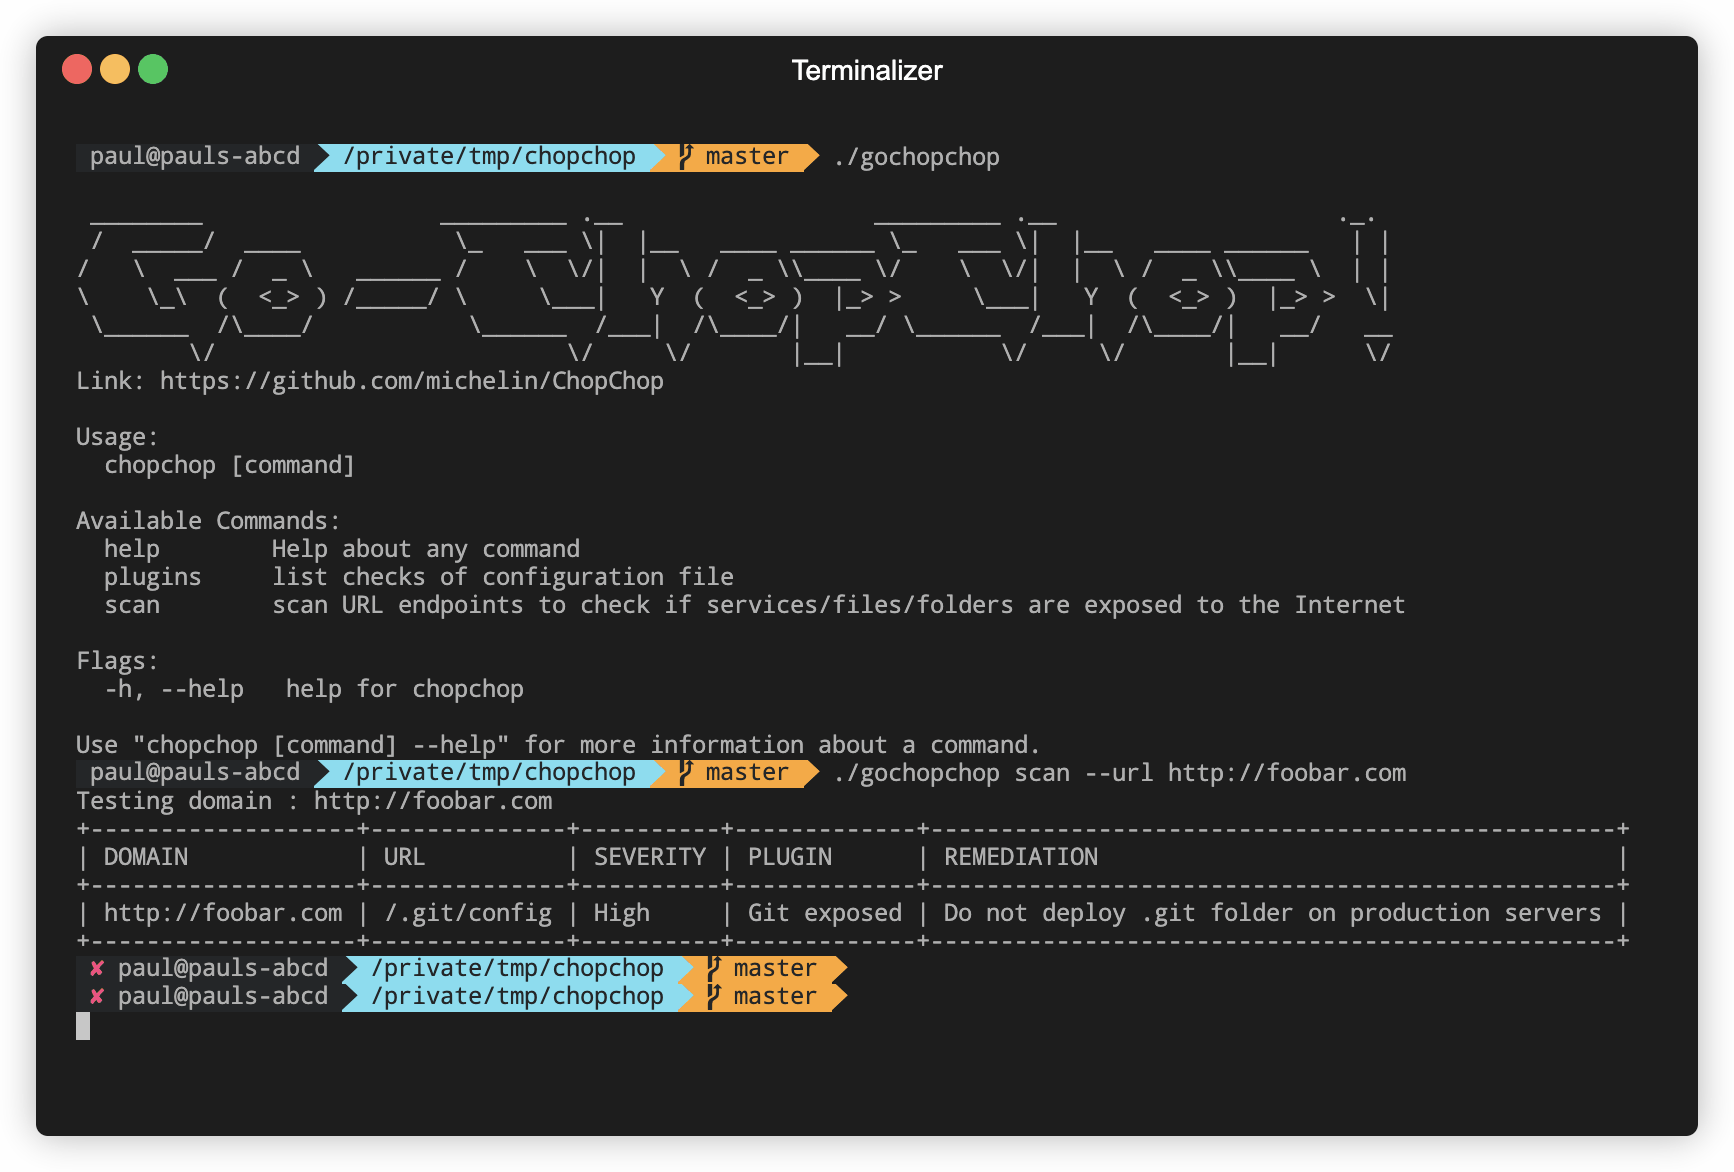 michelin/chopchop
YAML 기반 CLI 스캐너로, 웹 엔드포인트에서 노출된 서비스, 파일, 폴더를 탐지합니다. 개발자가 사용자 정의 가능한 시그니처로 CI/CD 파이프라인에 보안 검사를 통합할 수 있도록 설계되었습니다.
 optiopay/klar
Clair와 Docker Registry 통합