
 #1

 chaitin/veinmind-tools
veinmind-tools는 长亭科技가 자체 개발하고, veinmind-sdk를 기반으로 구축된 컨테이너 보안 도구 모음입니다.
 bishopfox/badpods
상승된 권한으로 파드를 생성하는 매니페스트 모음입니다.
 datadog/security-labs-pocs
Datadog Security Labs가 참조한 익스플로잇을 위한 개념 증명(PoC) 코드.
 cyberark/kubesploit
Kubesploit는 Golang으로 작성된 크로스 플랫폼 사후 이용 HTTP/2 명령 및 제어 서버 및 에이전트로, 컨테이너화된 환경에 초점을 맞추고 있습니다.
 kmkz/exploits
실제 CVE, 익스플로잇 PoC 및 상세한 취약점 체인, 권한 상승, 컨테이너 이스케이프 기술을 포함한 보안 권고문으로 침투 테스트 및 연구용입니다.
 scumjr/dirtycow-vdso
Dirty COW (CVE-2016-5195)에 대한 PoC
 aegrah/panix
보안 연구 및 탐지 엔지니어링을 위한 맞춤형 Linux 지속성 도구
 pr0v3rbs/cve-2025-32463_chwoot
chroot 옵션이 있는 sudo 바이너리를 통한 root 권한 상승. CVE-2025-32463
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 brompwnie/botb
침투 테스터와 엔지니어를 위한 컨테이너 분석 및 익스플로잇 도구.
 cyberark/pipeviewer
Windows에서 명명된 파이프에 대한 상세 정보를 보여주는 도구
 metarget/k0otkit
k0otkit는 Kubernetes 클러스터에 대한 침투에 사용될 수 있는 보편적인 사후 침투 기술입니다.
 gojue/ehids-agent
eBPF 기반의 Linux 호스트 기반 침입 탐지 시스템.
 q3k/cve-2019-5736-poc
CVE-2019-5736 (Docker escape)에 대한 무장되지 않은 개념 증명

 secure-system/insular
빅 브라더 앱을 격리하세요 https://secure-system.gitlab.io/Insular/
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1용 VM Escape
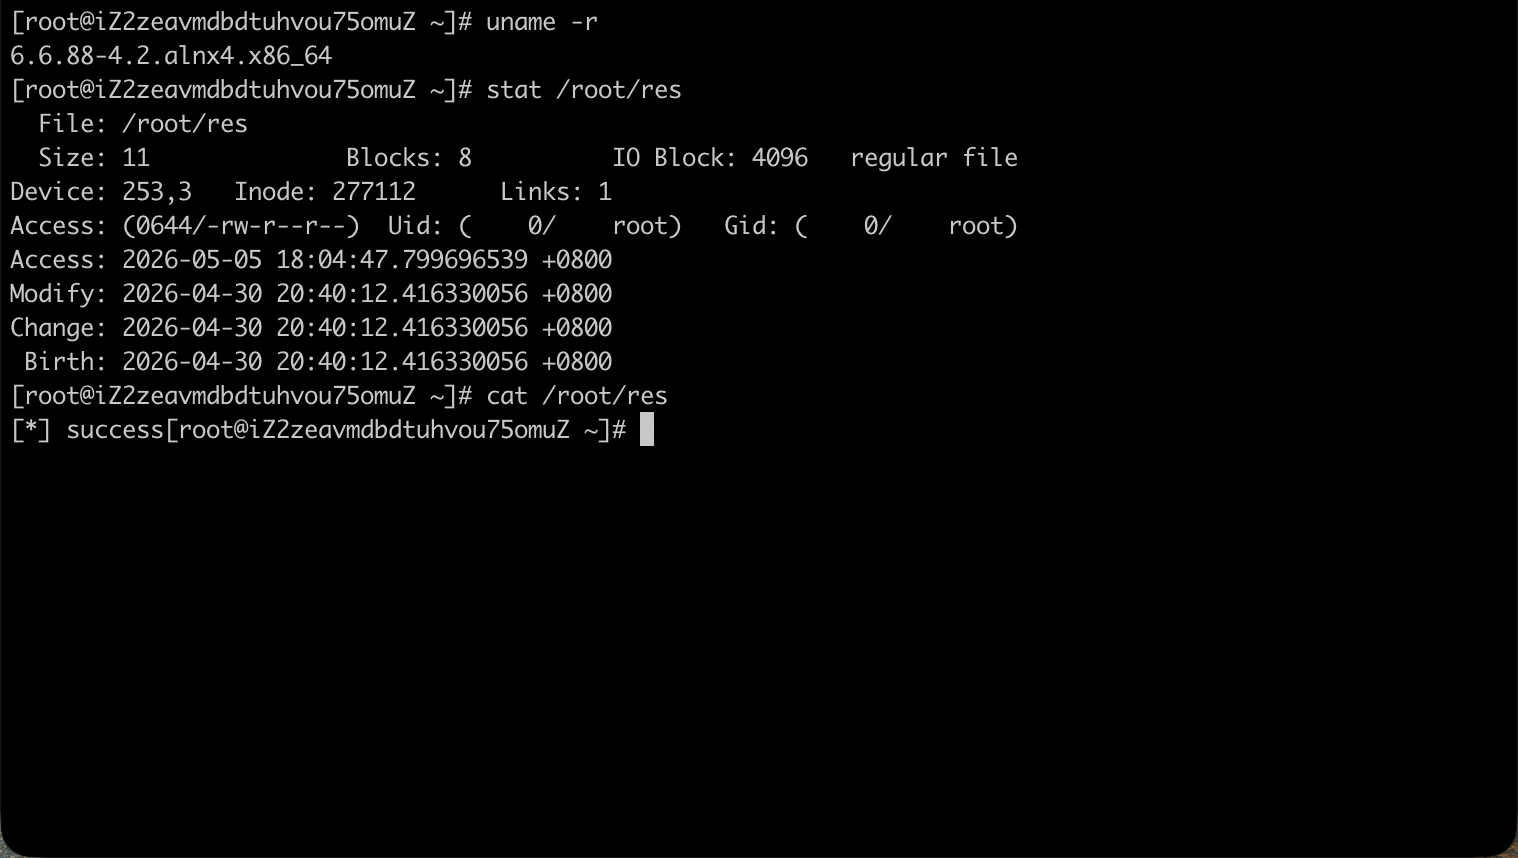 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: CVE-2026-31431 페이지 캐시 손상 + 공유 이미지 레이어를 통한 Kubernetes에서 완전 비특권 컨테이너 이스케이프에서 노드 수준 코드 실행까지. Alibaba Cloud ACK, Amazon EKS 및 Google GKE에서 검증됨.






