#1
 cdxiaodong/cve-2021-25741
CVE-2021-25741에 대한 개념 증명 익스플로잇으로, 서브패스 볼륨 마운트 조작을 통해 Kubernetes 컨테이너 이스케이프를 가능하게 하며, 보안 테스트 및 취약점 검증을 위해 설계되었습니다.
 billith/cve-2019-5736-poc
호스트 runc 바이너리를 덮어써서 호스트에서 루트 코드 실행을 달성하는 runc 컨테이너 탈출인 CVE-2019-5736에 대한 개념 증명 익스플로잇.
 sk3pper/cve-2024-21626-old-docker-versions
레거시 Docker/runc 버전의 컨테이너 탈출 취약점을 분석하고 악용하여 fd 누출을 통해 호스트 파일 시스템에 접근하는 방법을 시연하며, 설정 및 테스트 스크립트를 포함합니다.
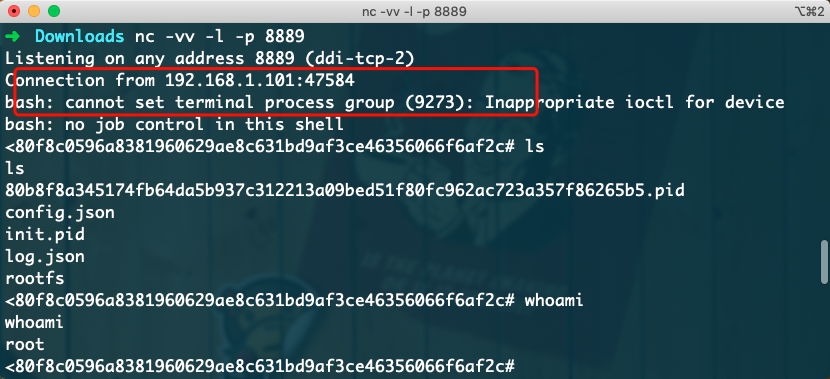 si1ent-le/cve-2019-5736
CVE-2019-5736에 대한 개념 증명 익스플로잇, runc 바이너리 덮어쓰기를 통한 Docker 컨테이너 이스케이프, libseccomp 조작을 통해 호스트 셸 접근 가능.
 h-wookie/cve-2019-5736-poc
CVE-2019-5736에 대한 개념 증명 익스플로잇으로, runC 취약점을 통한 Docker 컨테이너 탈출 및 리버스 셸 페이로드 주입을 시연합니다.
 jrbh4ck/cve-2021-41091
# CVE-2021-41091 개념 증명 익스플로잇: Moby(Docker Engine) 디렉터리 트래버설로 비특권 사용자가 컨테이너의 SUID 바이너리를 호스트에서 실행할 수 있게 함. Ubuntu 20.04용 PoC 스크립트 포함.
 likekabin/cve-2019-5736-poc
CVE-2019-5736에 대한 개념 증명 익스플로잇으로, Docker 컨테이너 탈출을 통해 호스트 runc 바이너리에 페이로드를 추가합니다.
 takumak/cve-2019-5736-reproducer
CVE-2019-5736 재현기(RunC 컨테이너 탈출 취약점). 취약한 Docker 패키지에 대한 익스플로잇을 확인할 수 있는 빌드 스크립트와 KVM 기반 실습 환경을 제공합니다.
 shefirot/cve-2024-3094
K8s 클러스터 내부에서 CVE-2024-3094 취약점을 테스트하는 기본 POC
 sonyavalo/cve-2019-5736-dockerattack-and-security-mechanism
이 프로젝트에서는 악성 컨테이너를 통한 최근 공격을 발견하고 이를 차단하는 보안 메커니즘을 구현했습니다.
 geropl/cve-2019-5736
runC의 컨테이너 탈출 취약점인 CVE-2019-5736에 대한 개념 증명 익스플로잇으로, 호스트의 runC 바이너리를 덮어써서 호스트에서 루트 액세스 권한을 얻을 수 있습니다.
 abian2/cve-2024-21626
CVE-2024-21626에 대한 개념 증명(PoC)으로, runc의 컨테이너 탈출 취약점을 악용 기법을 통해 시연합니다.
 adaammmeeee/little-joke
공격을 시뮬레이션하기 위한 일부 스크립트(CVE-2024-21626에 사용됨)
 frichetten/cve-2019-5736-poc
CVE-2019-5736용 PoC
 datadog/dirtypipe-container-breakout-poc
CVE-2022-0847 "DirtyPipe"용 컨테이너 탈출 PoC
 ryanngwh/cve-2019-5736-poc
runC를 통해 도커를 탈출하기 위한 개념 증명 코드