
 #1
Container breakout techniques, privilege escalation, and sandbox escape testing tools.
Kitploit 추천

 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
쿠버네티스에서 CVE-2026-31431 커널 페이지 캐시 손상을 통한 컨테이너 탈출을 시연하는 개념 증명으로, 권한이 없는 컨테이너에서 노드 수준의 코드 실행을 달성합니다.
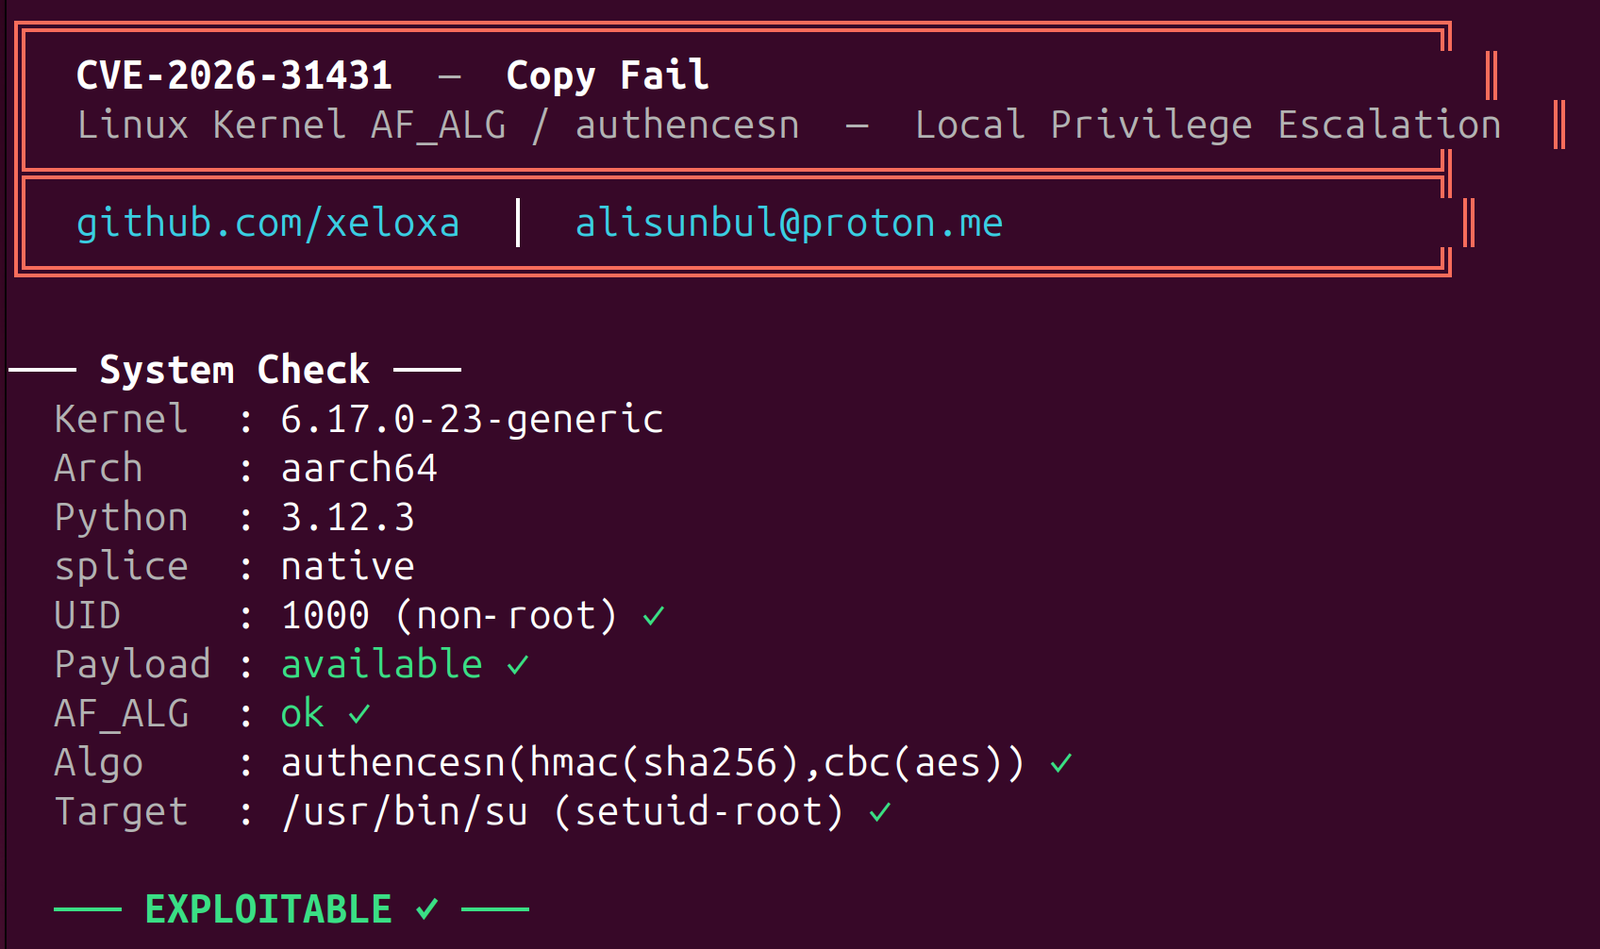 xeloxa/copyfail-exploit
복사 실패(CVE-2026-31431) LPE 익스플로잇. Linux 커널 AF_ALG 페이지 캐시 취약점을 대상으로 하는 깔끔한 다중 아키텍처 Python 재구현.
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Linux 커널의 Copy Fail 취약점(CVE-2026-31431)에 대한 상세 분석으로, 메모리 손상 메커니즘, 권한 상승 흐름, 보안 영향 등을 포함합니다.
 hans362/cve-2026-31431-copy-fail-container-escape
# CVE-2026-31431을 통해 healthcheck가 활성화된 모든 도커 컨테이너에서 컨테이너 탈출
 gr-1m/cve-2026-31431
Golang으로 재작성된 Copy Fail (CVE-2026-31431) 로컬 권한 상승 익스플로잇으로, 페이지 캐시를 손상시켜 Linux 시스템에서 root 권한을 획득합니다.
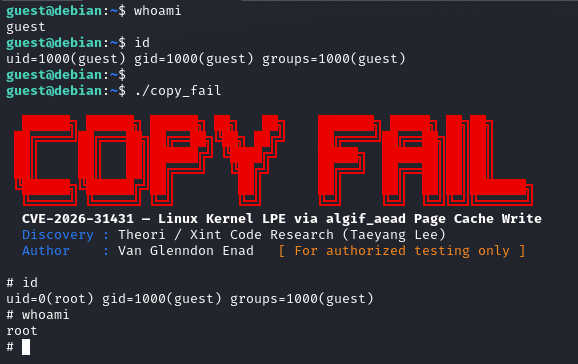 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, AF_ALG 페이지 캐시 쓰기를 통한 Linux 커널 로컬 권한 상승을 이용하여 주요 배포판에서 루트 권한을 획득합니다.
 recofu/cve-2026-31431-copy-fail
CVE-2026-31431에 대한 로컬 권한 상승 익스플로잇으로, Linux 커널 암호화 하위 시스템에서 최소한의 Python 스크립트로 루트 액세스 및 컨테이너 탈출을 제공합니다.
 m4xsec/cve-2026-31431-rce-exploit
CVE-2026-31431에 대한 로컬 권한 상승 익스플로잇으로, Linux 커널 AF_ALG 로직 결함을 이용해 권한이 없는 사용자가 페이지 캐시에 4바이트를 쓰고 루트 권한을 획득할 수 있게 합니다. PoC 스크립트와 완화 지침을 포함합니다.
 christbowel/cve-2026-41900-poc
CVE-2026-41900에 대한 개념 증명 익스플로잇으로, OpenLearnX에서 컨테이너 볼륨 마운트를 통한 인증되지 않은 원격 코드 실행으로, /tmp 노출 및 명령 실행을 가능하게 합니다.
 mishl-dev/cve_2026_31431
CVE-2026-31431에 대한 익스플로잇으로, AF_ALG 및 splice()를 통해 로컬 권한 상승과 컨테이너 탈출을 가능하게 하는 Linux 커널 페이지 캐시 쓰기 프리미티브입니다.
 luotian2/cve-2026-31431
CVE-2026-31431에 대한 익스플로잇으로, Linux 커널의 authencesn 버그를 이용해 4바이트 페이지 캐시 쓰기를 통해 로컬 권한 상승 및 컨테이너 탈출을 가능하게 합니다.
 gmeghnag/test-cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, OpenShift 환경에서 컨테이너 탈출 및 권한 상승을 시연합니다.
 percivalll/dirty-frag-kubernetes-poc
Proof-of-concept로, 공유 이미지 레이어와 권한 있는 DaemonSet을 통해 Dirty Frag(CVE-2026-43284) 커널 페이지 캐시 손상을 악용하여 Amazon EKS에서 컨테이너 탈출을 시연합니다.
 qi4l/cve-2026-31431-container-escape
Proof-of-concept 컨테이너 탈출 익스플로잇으로, runC의 CVE-2026-31431을 대상으로 하여 권한 상승 및 네임스페이스 탈출을 시연하며, 보안 연구 및 테스트를 위해 설계되었습니다.
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431에 대한 개념 증명의 C 구현으로, Linux 커널 AF_ALG 페이지 캐시 중독 취약점으로, 로컬 권한 상승 및 SUID 파일 오염을 통한 잠재적 컨테이너 탈출을 가능하게 합니다.
 wuzuowei/copy-fail-cve-2026-31431
CVE-2026-31431에 대한 익스플로잇으로, AF_ALG 및 splice()를 통해 로컬 권한 상승으로 root 권한을 획득하고 컨테이너 탈출을 가능하게 하는 Linux 커널 authencesn 취약점입니다.
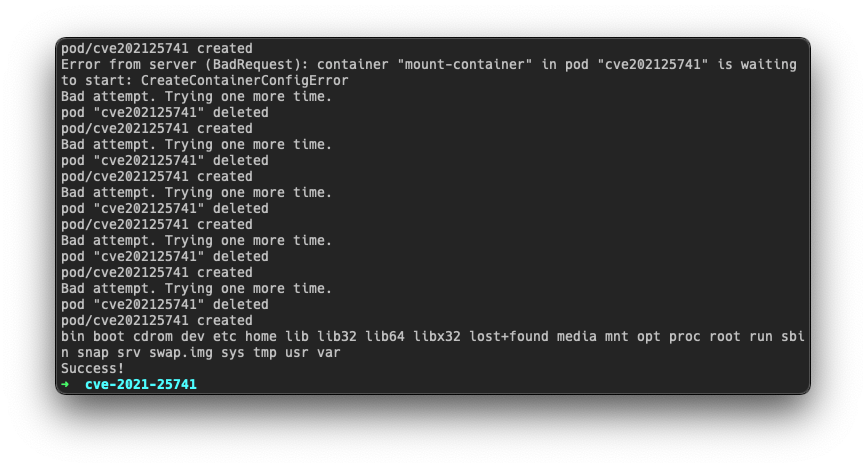 betep0k/cve-2021-25741
CVE-2021-25741 Kubernetes 취약점에 대한 익스플로잇으로, 경쟁 조건(race condition)을 통해 호스트 파일시스템을 파드에 마운트할 수 있게 하며, 배포 스크립트와 기술적 세부 정보를 포함합니다.








