
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천

 1lann/log4shelldetect
파일 내부의 클래스 경로를 검사하여 Log4Shell(CVE-2021-44228) 또는 "그 Log4j JNDI 익스플로잇"에 잠재적으로 취약한 Java 프로그램을 빠르게 파일 시스템에서 스캔합니다.
 al1ex/cve-2020-35728
CVE-2020-35728 & Jackson-databind 원격 코드 실행
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 gwroblew/detectxsslib
C++ 라이브러리로, 패턴 분석을 통해 URL에서 크로스 사이트 스크립팅(XSS) 취약점을 탐지하며, 자동화된 보안 테스트를 위한 서버 모듈과 명령줄 도구를 포함합니다.
 iamlucif3r/aws-key-hunter
- [그냥 재미로] github에서 노출된 AWS 키(유효한 키만) 찾기
 exporx/idachef
IDA Pro용 CyberChef 스타일 레시피 툴킷: 데이터베이스 바이트에 289개의 인코딩, 암호화, 압축, 해싱 작업을 연쇄적으로 적용한 뒤 결과를 바이너리에 다시 패치합니다.
 mahmoudimus/static_asm
x86/x86-64 명령어 인코딩을 위한 헤더 전용 C++2x 컴파일 타임 어셈블러
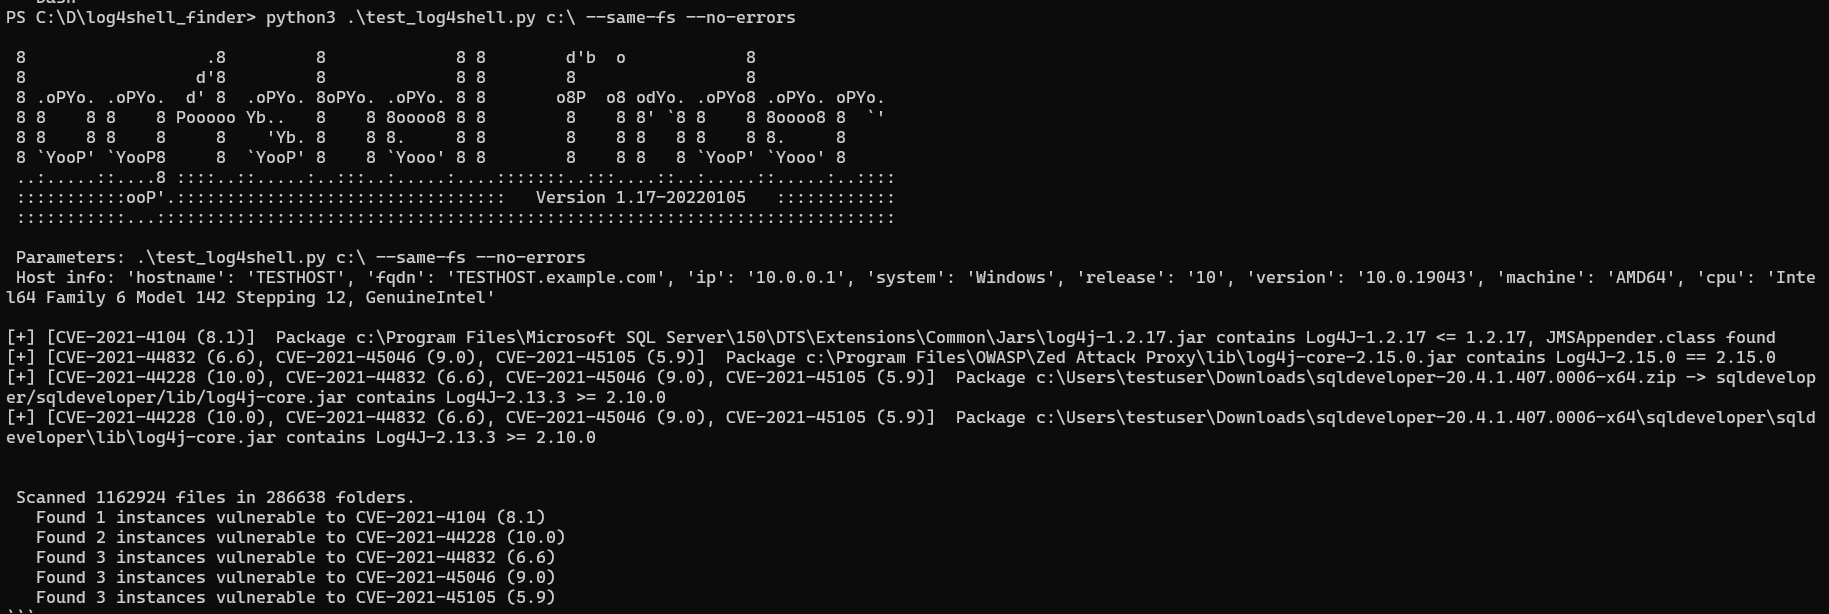 hynekpetrak/log4shell-finder
log4shell(CVE-2021-44228, CVE-2021-45046) 및 기타 취약한(CVE-2017-5645, CVE-2019-17571, CVE-2022-23305, CVE-2022-23307 ...) log4j 라이브러리 인스턴스를 위한 가장 빠른…

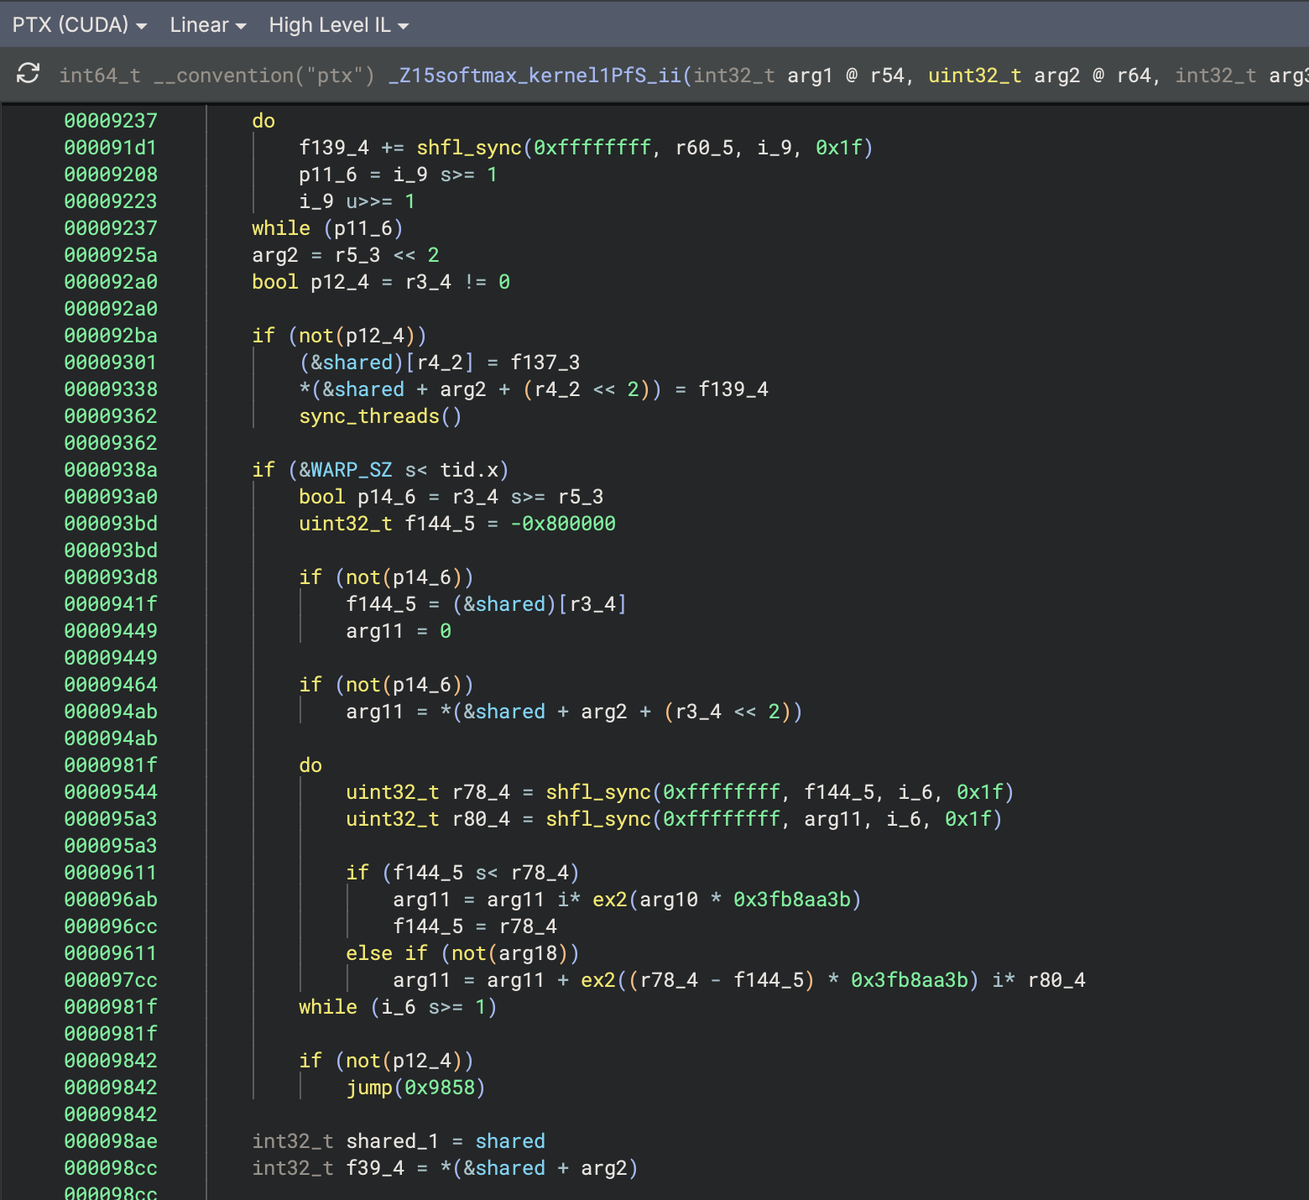 seekbytes/ptxninja
CUDA 기반 GPU의 가상 명령어 집합 아키텍처인 PTX를 리버스 엔지니어링하기 위한 Binary Ninja 플러그인입니다.
 jas502n/cve-2020-1947
Apache ShardingSphere UI YAML 파싱 원격 코드 실행 취약점
 lilify-jp/squre
🛡️ Windows PE를 위한 오픈소스 바이너리 보호 툴킷. Nanomite, VM 보호, 안티 디버그 등.
 off-by-1-labs/flawed
임베디드 결함이 있는 Fix-Like 아티팩트
 saint0x/fzy
검증 가능한 정확성, 결정론적 동작, 그리고 성능을 우선시하는 시스템 프로그래밍 언어
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI 바인딩을 위한 libinjection으로, 웹 애플리케이션 보안을 위한 컨텍스트별 API를 통해 SQL 인젝션 및 XSS 탐지를 제공합니다.
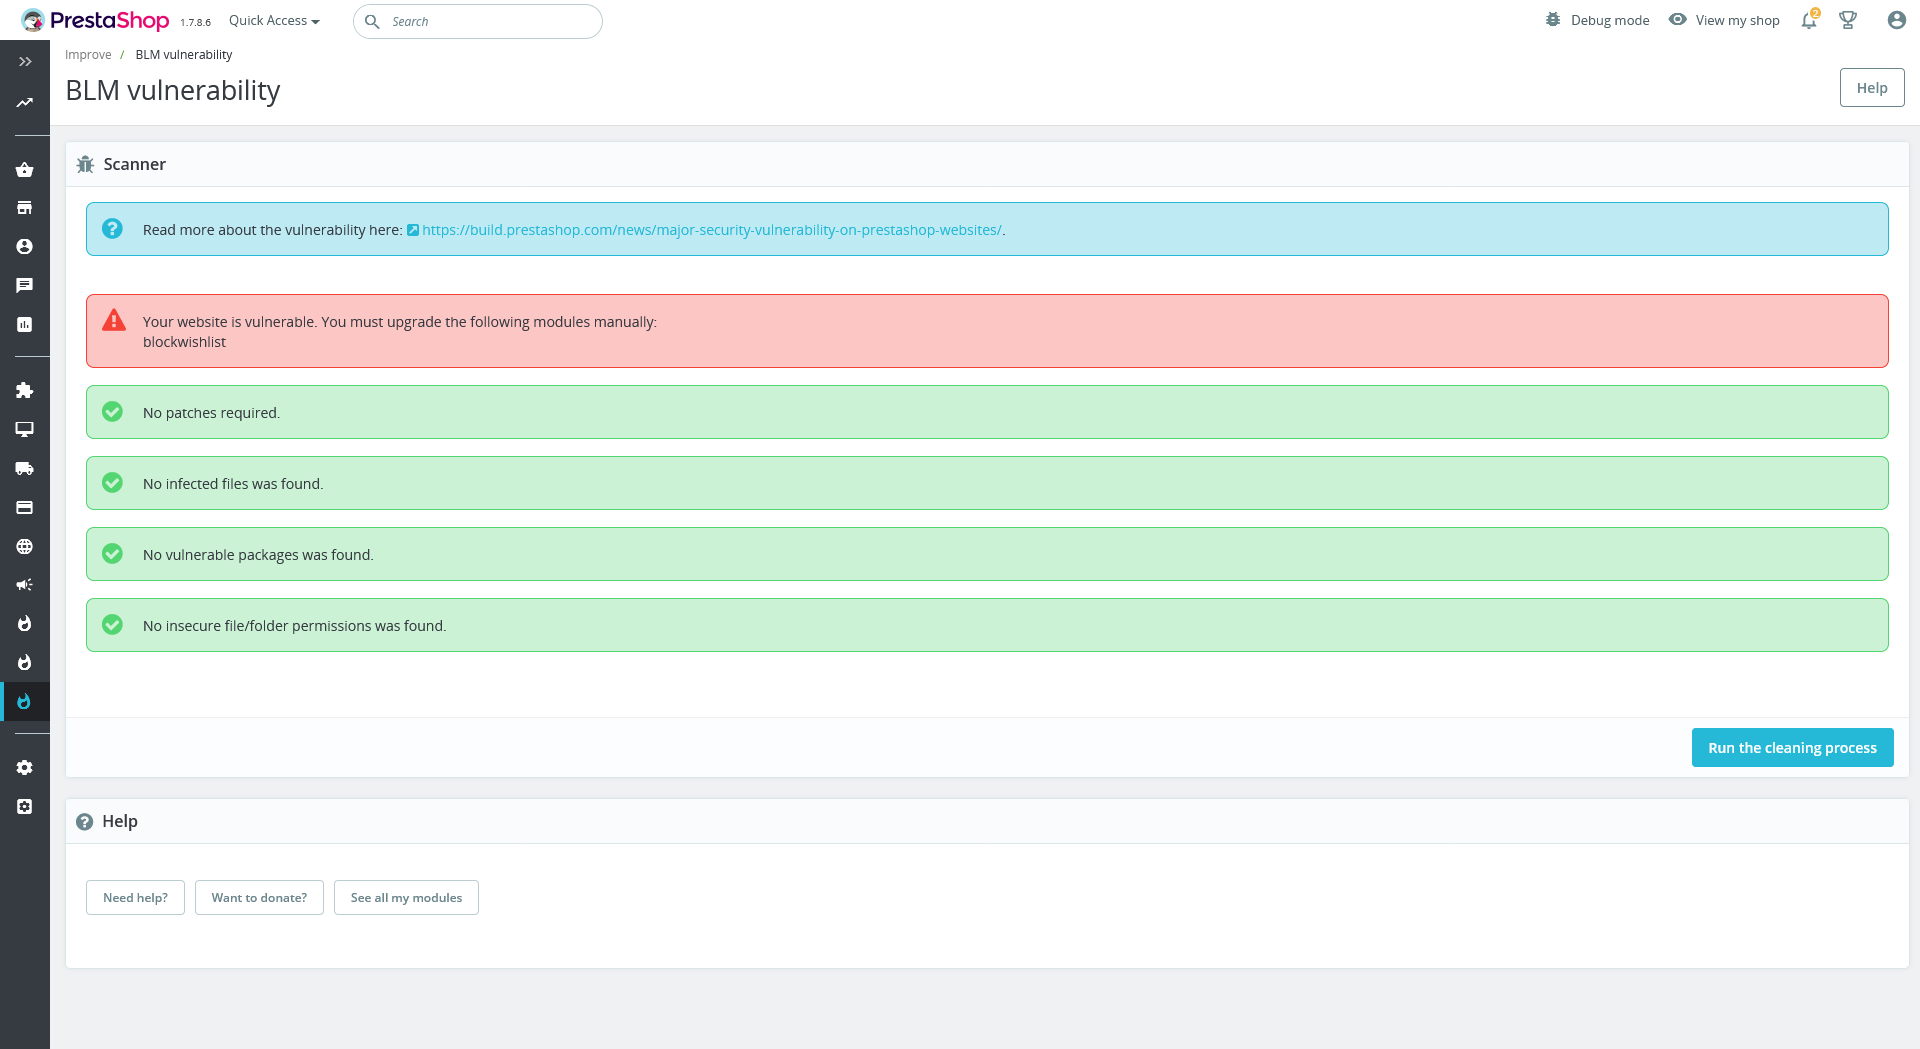 mathiasreker/blmvuln
PrestaShop 웹사이트의 주요 보안 취약점 - CVE-2022-31101
 sylwia-budzynska/codeql-workshop
CodeQL for Python에서 CVE-2024-32022를 찾는 쿼리를 작성하며 첫 걸음을 내딛으세요.
 0xcyberstan/cve-2026-42533-config-scanner
Static config scanner that flags nginx configs vulnerable to the complex_value two-pass capture-clobbering bug (regex map + regex capture → heap…








