Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Code Analysis

Static and dynamic code analysis, SAST, DAST, and code review tools.

Kitploit 추천
추천 도구

10 선택됨
semgrep preview#1

semgrep

GitHubsemgrep/semgrep
16.2k5일 전
codeql preview#2

codeql

GitHubgithub/codeql
10.3k13시간 59분 전
sonarqube preview#3

sonarqube

GitHubsonarsource/sonarqube
11.1k13시간 21분 전
infer preview#4

infer

GitHubfacebook/infer
15.7k2일 전
ghidra preview#5

ghidra

GitHubnationalsecurityagency/ghidra
71.1k0일 전
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k11시간 43분 전
capa preview#7

capa

GitHubmandiant/capa
6.1k5일 전
bandit preview#8

bandit

GitHubpycqa/bandit
8.2k1개월 전
gosec preview#9

gosec

GitHubsecurego/gosec
8.9k15시간 41분 전
bearer preview#10

bearer

GitHubbearer/bearer
2.7k1일 전
최신관련성인기최근 업데이트
2170 결과
external_boringssl_openssl_1.1.0g_CVE-2021-23841 preview

external_boringssl_openssl_1.1.0g_CVE-2021-23841

GitHubtrinadh465/external_boringssl_openssl_1.1.0g_cve-2021-23841

OpenSSL 1.1.0g 암호화 라이브러리 및 TLS 툴킷으로, 암호화, 복호화, 인증서 관리 및 보안 통신을 위한 SSL/TLS 프로토콜 지원을 제공합니다.
encryption-decryption-toolsvulnerability-analysiscode-analysis+3
4년 전
Detection-for-CVE-2017-2793 preview

Detection-for-CVE-2017-2793

GitHubsubc0ol/detection-for-cve-2017-2793

영향을 받는 시스템에서 특정 취약점을 식별하고 분석할 수 있는 CVE-2017-2793용 C 기반 탐지 도구입니다.
vulnerability-analysiscode-analysisexploitation+2
9년 전
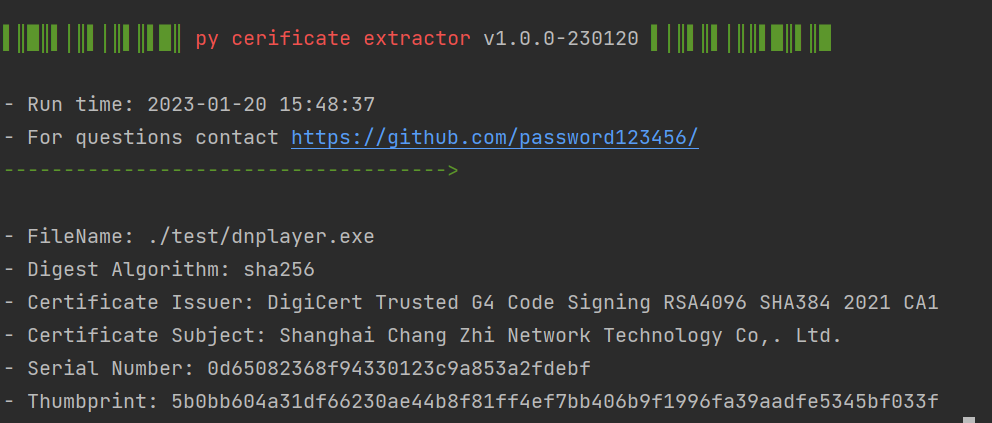
py_certificate_extractor preview

py_certificate_extractor

GitHubpassword123456/py_certificate_extractor

Python과 pefile을 사용하여 디지털 서명된 PE 파일에서 인증서 정보를 추출 및 내보내며, 코드 서명 인증서의 포렌식 분석을 가능하게 합니다.
static-analysiscode-analysismalware-analysis+1
3년 전
xwiki__xwiki-commons_CVE-2023-31126_14-10-3 preview

xwiki__xwiki-commons_CVE-2023-31126_14-10-3

GitHubshoucheng3/xwiki__xwiki-commons_cve-2023-31126_14-10-3

Java 라이브러리로, XWiki 프로젝트를 위한 기술 공통 기능을 제공하며, 보안 테스트를 위한 취약점 분석 및 정적 코드 검사에 중점을 둡니다.
general-purpose-utilitiesstatic-analysisvulnerability-analysis+1
1년 전
anticipator preview

anticipator

GitHubcalusdotai/anticipator

Anticipator는 다중 에이전트 AI 시스템을 위한 오픈소스 위협 탐지 플랫폼입니다.
static-analysisdynamic-analysis-sandboxingcode-analysis+6
8개월 전
xwiki__xwiki-commons_CVE-2023-36471_14-10-5 preview

xwiki__xwiki-commons_CVE-2023-36471_14-10-5

GitHubshoucheng3/xwiki__xwiki-commons_cve-2023-36471_14-10-5

XWiki 플랫폼을 위한 공통 유틸리티 및 컴포넌트를 제공하는 기술적 Java 라이브러리로, 보안 취약점 수정 및 코드 분석 기능을 포함합니다.
general-purpose-utilitiesstatic-analysisvulnerability-analysis+1
1년 전
apache__myfaces_CVE-2011-4367_2-0-11 preview

apache__myfaces_CVE-2011-4367_2-0-11

GitHubshoucheng3/apache__myfaces_cve-2011-4367_2-0-11

CVE-2011-4367에 대한 익스플로잇으로, Apache MyFaces JSF 구현을 대상으로 하며 Jakarta Faces 프레임워크의 원격 코드 실행 취약점을 시연합니다.
static-analysisvulnerability-analysiscode-analysis+2
10개월 전
CVE-2023-40127 preview

CVE-2023-40127

GitHubtrinadh465/cve-2023-40127

# CVE-2023-40127 익스플로잇 코드 Android의 취약점인 CVE-2023-40127에 대한 익스플로잇 코드입니다. 보안 연구 및 테스트를 위한 개념 증명(PoC) 구현을 제공합니다.
vulnerability-analysiscode-analysisexploitation+2
2년 전
apache__jspwiki_CVE-2019-10078_2-11-0-M3 preview

apache__jspwiki_CVE-2019-10078_2-11-0-M3

GitHubshoucheng3/apache__jspwiki_cve-2019-10078_2-11-0-m3

Apache JSPWiki CVE-2019-10078용 익스플로잇 모듈로, 표적 취약점 공격 및 접근 제어 분석을 통해 Java 기반 위키 플랫폼의 보안 테스트를 가능하게 합니다.
vulnerability-analysiscode-analysisexploitation+3
0년 전
sentinel-transitive-cve-demo preview

sentinel-transitive-cve-demo

GitHubanupamojha-eng/sentinel-transitive-cve-demo

Sentinel 데모: Spring Boot를 통한 전이적 snakeyaml CVE-2022-1471 + 악용 가능한 코드 패턴
vulnerability-analysiscode-analysisexploitation+3
4개월 전
IAT-Hook preview

IAT-Hook

GitHubgmh5225/iat-hook

PE 헤더를 파싱하고 가져온 함수 주소를 대상 프로세스 내부의 사용자 지정 후크로 리디렉션하여 IAT(Import Address Table) 후킹을 수행하는 C++ DLL입니다.
persistence-mechanismscode-analysisreverse-engineering+4
4년 전
framework_base_AOSP10_r33_CVE-2021-0327 preview

framework_base_AOSP10_r33_CVE-2021-0327

GitHubnanopathi/framework_base_aosp10_r33_cve-2021-0327

CVE-2021-0327, AOSP 10 r33을 대상으로 하는 Android System UI 권한 상승 취약점에 대한 PoC 또는 패치.
android-securityprivilege-escalationvulnerability-analysis+3
4년 전
CVE-2023-28588 preview

CVE-2023-28588

GitHubuthrasri/cve-2023-28588
vulnerability-analysiscode-analysisexploitation+1
2년 전
CVE-2025-3248 preview

CVE-2025-3248

GitHub12-test-12/cve-2025-3248

CVE-2025-3248용 익스플로잇: 인증되지 않은 API 코드 엔드포인트에 조작된 Python 페이로드를 주입하여 대상 서버에서 임의 명령을 실행합니다.
vulnerability-analysiscode-analysisexploitation+3
7개월 전
framework_base_AOSP10_r33_CVE-2021-0306_CVE-2021-0317 preview

framework_base_AOSP10_r33_CVE-2021-0306_CVE-2021-0317

GitHubnanopathi/framework_base_aosp10_r33_cve-2021-0306_cve-2021-0317

Android 10 (AOSP10 r33) framework-base의 패치 버전으로, 코드 실행 취약점을 완화하기 위해 CVE-2021-0306 및 CVE-2021-0317에 대한 보안 수정 사항을 포함합니다.
android-securityvulnerability-analysiscode-analysis+1
4년 전
CVE-2025-55182 preview

CVE-2025-55182

GitHubbyte16384/cve-2025-55182

증명

vulnerability-analysiscode-analysisexploitation+2
10개월 전
CVE-2025-53964 preview

CVE-2025-53964

GitHubtigr78/cve-2025-53964

CVE-2025-53964에 대한 개념 증명 익스플로잇: GoldenDict 1.5.0/1.5.1에서 악성 XDXF 사전을 통한 원격 파일 읽기/쓰기로, 삭제되지 않은 XML 및 JS 실행을 활용합니다.
static-analysisvulnerability-analysiscode-analysis+3
11개월 전
external_aac_AOSP10_r33_CVE-2020-0451 preview

external_aac_AOSP10_r33_CVE-2020-0451

GitHubnanopathi/external_aac_aosp10_r33_cve-2020-0451

CVE-2020-0451을 대상으로 한 익스플로잇으로, Android AOSP 10의 외부 AAC 라이브러리를 표적으로 취약점 분석 및 보안 연구를 위한 바이너리 익스플로잇 코드를 제공합니다.


android-securityvulnerability-analysiscode-analysis+2
4년 전
이전1…99100다음
Code Analysis — 100페이지 | Kitploit