#1
 adamsjack711-ux/pkgxray
AI 에이전트, npm 패키지 및 MCP 서버를 위한 설치 전 보안. 제로 종속성 로컬 정적 분석; 일반 스캔은 패키지 코드를 실행하지 않습니다.
 murphysecurity/libwebp-checker
취약한 libwebp(CVE-2023-4863)를 찾기 위한 도구
 k8gege/cve-2019-11043
취약한 Nginx 구성을 대상으로 일괄 스캔 기능을 갖춘 CVE-2019-11043(PHP-FPM 원격 코드 실행)용 개념 증명 익스플로잇 모듈입니다.
 afine-com/glassworm-hunter
VS Code 확장 프로그램, npm/PyPI 패키지, git 저장소를 스캔하여 보이지 않는 유니코드 페이로드, 디코더 패턴, C2 마커, 알려진 악성 IOCs를 찾아 GlassWorm 공급망 공격 페이로드를 탐지합니다.
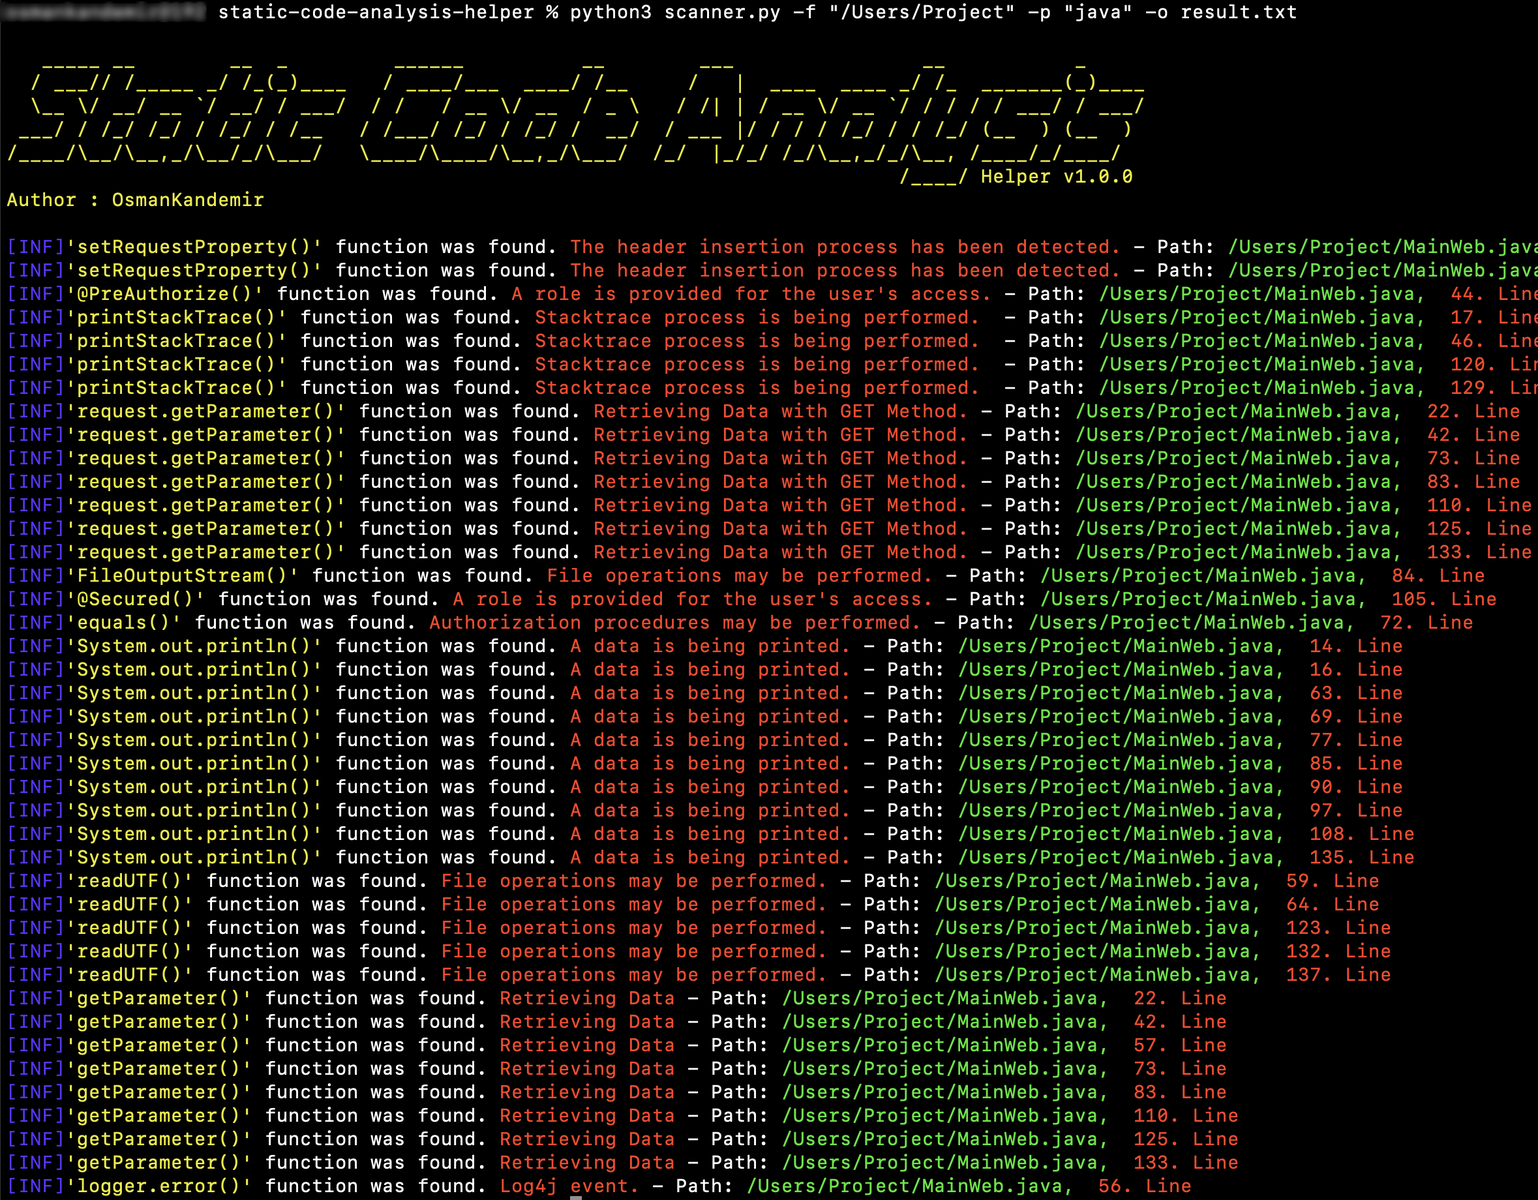 osmankandemir/static-code-analysis-helper
16개 언어로 작성된 프로젝트 소스 코드를 스캔하여 SQLi, XSS, SSRF, 명령어 주입, 취약한 암호화 및 기타 웹 공격 유형과 연결된 위험한 함수를 식별합니다.
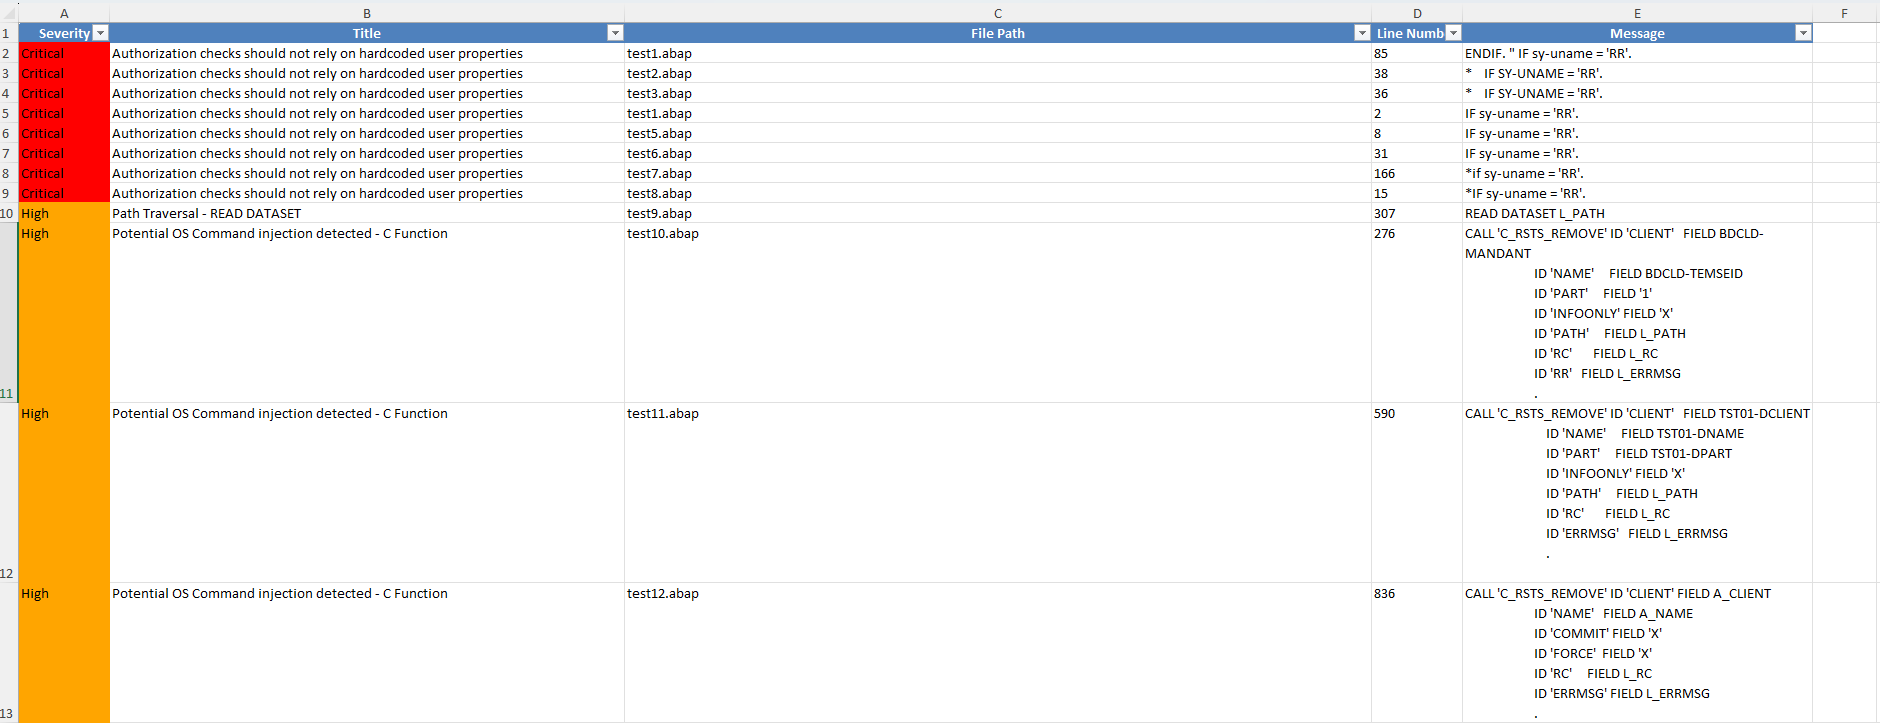 owasp/abap-code-scanner
ABAP Code Analyzer
 nccgroup/firstexecution
예상된 진입점 외부에서 코드를 실행하는 다양한 방법의 모음
 nccgroup/call_map
Current development for Call Map takes place at https://github.com/ajylee/call_map. Call Map은 Python 호출 그래프를 탐색하기 위한 도구입니다.
 nccgroup/glasgo
AST를 사용하여 보안 문제를 검사하는 Go 정적 분석 도구입니다.
 simplylu/cve-2021-42694
최근 게시된 동형 문자 공격(CVE-2021-42694)을 사용하여 악성 파일 생성
 dnszlsk/muad-dib
실시간 npm/PyPI 공급망 위협 탐지. 행동 체인 분석, AST 스캐닝, IOC 피드 및 복합 점수 엔진.
 bio/vue-template-compiler-patched
CVE‑2024‑6783 및 CVE-2024-9506에 대한 수정이 포함된 패치된 Vue 2.7.16 템플릿 컴파일러
 sachinart/cve-2025-32432
이 저장소에는 CraftCMS 4.x 및 5.x 버전에 영향을 미치는 인증 전 원격 코드 실행(RCE) 취약점인 CVE-2025-32432에 대한 개념 증명(PoC) 익스플로잇 스크립트가 포함되어 있습니다. 이 취약점은 CraftCMS의 자산 변환(asset…
 landonf/testability-cve-2014-1266
SSLVerifySignedServerKeyExchange()가 간단히 테스트 가능함을 보여줍니다.
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 otsmane-ahmed/ci-supplychain-guard
CI/CD 파이프라인에서 패턴 매칭과 AST 분석을 사용하여 악성 종속성을 탐지하는 정적 분석 도구로, 신호등 방식의 위험 점수 시스템과 선택적 Docker 샌드박스 검증을 제공합니다.