
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 sne-m23-sn/vulnerable-docker-engine
이 익스플로잇은 CVE-2021-41091 보안 취약점에 대한 심층 분석을 제공하며, 호스트에서 권한 상승을 달성하기 위해 익스플로잇 스크립트를 활용하는 방법에 대한 단계별 가이드를 제공합니다.
 ahndrewalters/projectsecurity-homelab
# Log4Shell 취약점 실습용 홈랩 Log4Shell(CVE-2021-44228) 취약점을 시뮬레이션하는 실습형 홈랩입니다. Docker 컨테이너를 배포하여 취약한 타깃과 공격자 머신을 구축하고, 익스플로잇을 실행한 뒤 보안 완화 조치를 적용할 수 있습니다.…
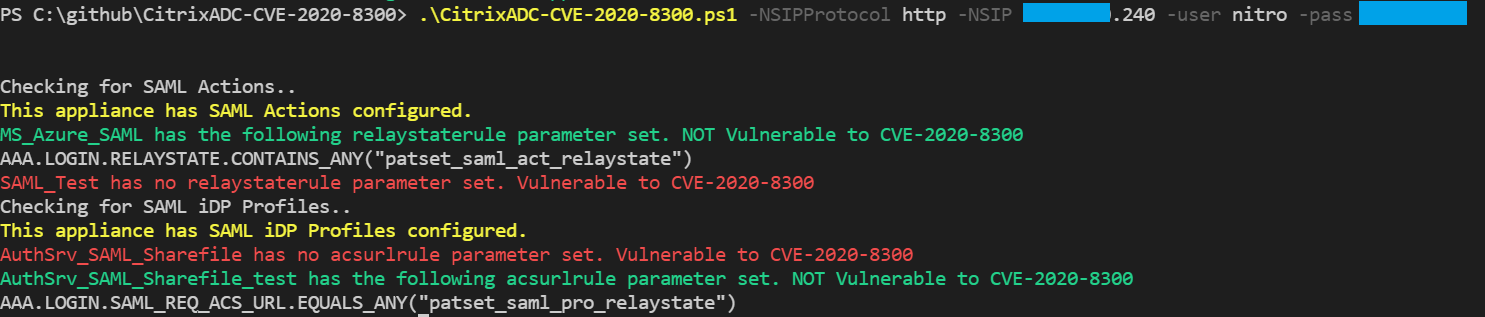 stuartcarroll/citrixadc-cve-2020-8300
Citrix ADC NITRO API를 사용하여 CVE-2020-8300에 취약한 Citrix ADC SAML action 또는 SAML iDP Profile 구성을 탐지합니다.
 completetech-security/copyescape-check
CVE-2026-17106에 대한 오프라인 Docker CopyEscape 증거 검사기. Docker 버전 및 빌드 구성 증거. 독립 실행형 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.
 craig-m-unsw/omigod-lab
Open Management Infrastructure 에이전트(일명 "omigod")의 CVE-2021-38647을 학습하기 위한 Vagrant VM 테스트 랩.

 divyanshukumar0014/shipproof
GitLab CI를 위한 자동화된 SOC 2 변경 관리.
 completetech-security/docker-hub-ghostpat-check
CVE-2026-105445용 오프라인 Docker Hub PAT 증거 검사기. 제공된 증거만 사용하며, 토큰 수집, 로그인 또는 API 요청은 없습니다. JSON/CSV/HTML 보고서를 지원합니다.
 benzamir/cve-2026-7791
Amazon WorkSpaces에서 TOCTOU와 임의 파일 쓰기를 통한 로컬 권한 상승
 taroballzchen/cve-2023-28432-metasploit-scanner
metasploit 기반 MinIO 정보 노출 취약점 스캐너
 rajsidwadkar/uap-protocol
도구 접근 및 에이전트 조정을 위한 통합 보안 우선 와이어 프로토콜. UAP는 Ed25519 서명 CapabilityCards, 필수 mTLS, Keycloak IdP 인증, 호출별 임시 Docker 샌드박싱을 통해 CVE-2025-49596 및 MCP 도구…
 baymaxpop23/attackmapper
attackmapper
 jeffbryner/log4j-docker-vaccine
log4j2 취약점 CVE-2021-44228을 위한 백신 환경을 실행하는 docker compose 솔루션
 theleopard65/cve-2021-3156-baron-samedit
CVE-2021-3156 - "Baron Samedit"용 간단한 Docker 랩 및 익스플로잇 설정.
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
이것은 현재 진행 중이고 활발히 악용되고 있는 Telnet 버그의 심각성을 강조할 수 있는 간단한 PoC입니다. 사람들이 아직도 Telnet을 사용하는 이유는... 저로서는 이해할 수 없습니다.
 andypitcher/check_struts
Apache Struts 버전 분석기 (Ansible) - CVE-2017-5638 기반
 yamory/cve-2021-32804
npm에 영향을 미치는 node-tar의 경로 트래버설 취약점인 CVE-2021-32804에 대한 Docker 기반 재현 환경으로, 단계별 악용 스크립트를 포함합니다.
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js, Supabase 및 Stripe 앱을 위한 로컬 정적 보안 스캐너: 유출된 키, 누락된 RLS 및 권한 부여, 안전하지 않은 웹훅을 탐지하는 24개의 AST 기반 검사. CLI 및 GitHub Action.
 joebeeton/cve-2024-4701-poc
CVE-2024-4701용 POC








