CVE-2026-17106에 대한 오프라인 Docker CopyEscape 증거 검사기. Docker 버전 및 빌드 구성 증거. 독립 실행형 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.



Docker 복사 대상 경로 이탈
CVE-2026-17106 · 오프라인 버전 분류
copyescape-check는 CVE-2026-17106(별칭 GHSA-hfg8-hc9c-6c3h) 전용 저장소로, 조작된 아카이브가 docker cp 복사 출력(및 기타 moby/go-archive 추출)을 의도한 대상 경로 밖에 쓰도록 만들 수 있는 취약점입니다.
이 도구는 Docker Engine/CLI, Docker Desktop 및 moby/go-archive의 운영자가 보고한 버전을 공개된 수정 버전과 비교하고 불확실성을 정직하게 보고하는, 표준 라이브러리만 사용하는 독립 실행형 Python 3.10+ 도구입니다. 네트워크 요청을 하지 않고, Docker나 애플리케이션 코드를 실행하지 않으며, 악용 가능성을 테스트하지 않습니다. CompleteTech LLC 제작.
[!IMPORTANT] 버전 비교는 증거일 뿐 검증된 런타임 상태가 아닙니다.
potentially_affected결과는 악용 가능성이 확인된 것이 아니며,fixed_version_reported는 안전 보장이나 검증된 배포 패치가 아닙니다. 벤더 백포트와 사용자 정의 빌드는 버전 문자열로 탐지할 수 없습니다.
| 필드 | 범위 |
|---|---|
| 취약점 식별자 | CVE-2026-17106 |
| 동일 취약점의 별칭 | GHSA-hfg8-hc9c-6c3h |
| 1차 출처 대조 규칙 검토일 | 2026-10-24 |
| 구현 상태 | 구현됨 (오프라인 버전 분류) |
별칭과 여러 영향받는 제품은 동일한 취약점을 가리키며, 추가 스캐너 범위를 생성하지 않습니다. 다른 취약점에 대한 수정은 독립적인 저장소에 속합니다.
python3로 호출되는 시스템에서는 아래 명령에서 이를 대체하십시오.python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
첫 번째 명령에서 Engine 29.6.2는 보고된 수정 버전보다 낮으며(potentially_affected), go-archive 0.2.5는 소스 간에 의견이 엇갈리는 범위에 해당합니다(unknown, 절대 안전하지 않음).
사용법과 종료 코드는 python copyescape_check.py --help를, 검사기 버전은 python copyescape_check.py --tool-version을 실행하세요. 테스트는 python -m unittest -v로 실행합니다. 입력, 필드, 출력 형식은 reference에 문서화되어 있습니다.
이미지는 docs/example-inventory.json의 합성된 예약어 입력으로 렌더링된 HTML 보고서를 보여줍니다. 출력은 docs/example-report.html입니다. 이는 검사기의 실제 출력 예시이며, 어떤 시스템에 대한 평가가 아닙니다.
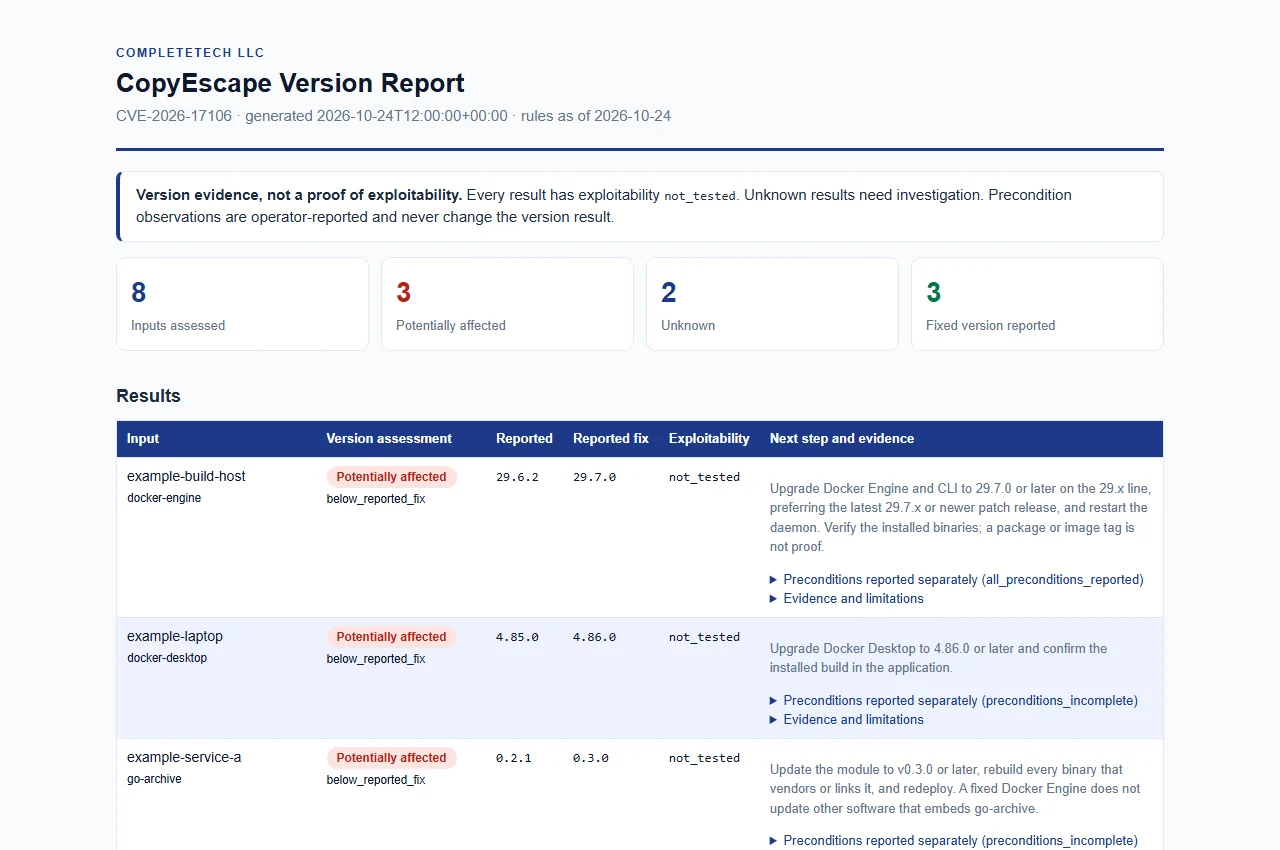
가상의 입력으로 생성된 합성 예시이며, 실제 평가가 아닙니다.
copyescape_status(버전 상태)는 사전 조건 관찰 및 악용 가능성과 별개입니다.
| 상태 | 의미 |
|---|---|
potentially_affected | 보고된 일반 버전이 소스가 다루는 단일 릴리스 라인에서 보고된 수정 버전보다 낮음. 악용 가능성이 확인된 것은 아님. |
fixed_version_reported | 보고된 일반 버전이 보고된 수정 버전을 충족함. 배포된 빌드가 패치되었다는 보장은 아님. |
unknown | 누락, 형식 오류, 사전 릴리스, 한정 버전, 벤더/커스텀 빌드, 충돌, 분쟁 범위 또는 미포함 라인 버전. 이를 검토해야 하며, 종료 코드는 절대 변경되지 않음. |
not_tested입니다.docker cp 복사 또는 go-archive 추출, 호스트 파일시스템 쓰기 권한)은 운영자 관찰로 제공될 수 있습니다. 이는 버전 결과와 함께 보고되며 결과를 절대 변경하지 않습니다.unsupported_runtime**은 사용되지 않습니다. 검토된 벤더 소스는 이 맥락에서 해당 구성 요소에 대한 수명 주기 증거를 게시하지 않습니다.x.y.z 버전(선택적 선행 v)만 비교되며, 그 외의 모든 것은 unknown으로 유지됩니다.버전 상태 사유와 보고서 필드의 전체 목록은 reference에 있습니다.
2026-10-24에 아래 기본 소스를 기준으로 검토되었습니다. 규칙은 날짜가 지정된 오프라인 스냅샷이며(rules_as_of가 모든 보고서에 표시됨), 이 도구의 오래된 사본에 의존하기 전에 권고를 다시 확인하세요.
| 구성 요소 | 보고된 수정 버전 | 평가된 라인 | 소스 |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Docker Engine v29 릴리스 노트 |
| Docker Desktop | 4.86.0 | 4.x | Docker 보안 공지 |
moby/go-archive | 0.3.0 | 0.x | 게시자 및 GitHub 검토 권고 |
경계 처리 및 제한:
go-archive v0.3.0)이 29.7.0(2026-07-30) 아래에 나열되어 있습니다. 일부 커뮤니티 보고에서는 29.7.2를 주장하지만, 공식 노트에 따르면 29.7.1과 29.7.2는 29.7.0에서 도입된 회귀만 수정하므로 29.7.0이 기준입니다. 노트에는 영향을 받는 가장 이른 Engine 버전이 명시되어 있지 않고, 28.x 이하에 대한 수정 사항도 나열되어 있지 않으므로 다른 메이저 버전은 unknown입니다. Engine 28.x 이하를 "아마 괜찮을 것"으로 간주하지 말고, Docker와 함께 확인해야 할 미평가·미패치 가능성이 높은 계열로 취급하십시오.docker container cp의 대상 이탈(destination-escape) 결함이 4.86.0에서 수정되었다고 나열되어 있습니다. 영향을 받는 가장 이른 Desktop 버전은 명시되어 있지 않으므로 다른 메이저 버전은 unknown입니다.moby/go-archive: 게시자 권고에는 영향을 받는 버전이 <0.2.2로 나열되어 있고, GitHub 검토 항목에는 <0.3.0으로 나열되어 있으며, 둘 다 0.3.0을 패치된 버전으로 명시합니다. 따라서 >=0.2.2 <0.3.0 버전은 unknown이며, 절대 안전하지 않습니다. (저장소에서 v0.2.2 태그는 발견되지 않았지만, 검사기는 이에 의존할 수 없습니다.) 수정된 Docker Engine이 go-archive를 내장한 다른 소프트웨어를 업데이트하지는 않습니다.모든 입력 모드를 결합할 수 있으며, 각 항목은 별도의 결과가 되고 최소 하나의 입력이 필요합니다. 모든 처리는 오프라인으로 이루어집니다: 운영자가 제공한 버전, JSON 인벤토리, CSV 목록, 기존 Docker 버전 내보내기, 또는 명시적으로 선택한 워크플로 파일. 버전 전용 권고에는 네트워크 모드가 없습니다. 수동 메타데이터만으로는 질문에 답할 수 없기 때문입니다.
| 옵션 | 입력 |
|---|---|
--version COMPONENT=VERSION | 보고된 단일 버전; 반복 가능. --build-source VALUE는 모든 --version 값에 대한 출처 주장을 설정합니다(기본값 unknown). |
--inventory FILE | JSON 인벤토리(schema_version 1); 단일 객체 또는 배열; 반복 가능. |
--csv FILE | 최소 component 및 version 열을 포함하는 UTF-8 CSV; 반복 가능. |
--docker-version FILE | 이미 생성된 Docker 버전 JSON 또는 텍스트 내보내기; 반복 가능. |
--source FILE과 --source-root DIR | docker cp 후보를 검사할 명시적 .sh, .bash, .yml 또는 .yaml 파일; 반복 가능. |
컴포넌트 ID는 docker-engine(별칭 engine, docker-engine-cli), docker-cli(별칭 docker-client), docker-desktop(별칭 desktop), go-archive(별칭 moby-go-archive)입니다. --tool-version은 검사기 자체의 버전을 출력하고, --version은 컴포넌트 버전을 제공합니다. 필드별 형식, 빌드 출처 값, 사전 조건 열은 참조에 있습니다.
--docker-version FILE은 이미 생성된 Docker 버전 JSON 또는 기본 텍스트 내보내기를 읽습니다. Docker를 실행하지는 않습니다.
Client.Version과 Server.Version(그리고 명시적 Server.Components Engine 버전)은 독립적인 증거입니다. 기본 텍스트는 Client Version과 Server Engine Version을 추출하며, containerd/runc/docker-init 버전 필드는 무시합니다.unknown으로 유지되며, version_candidates가 보존됩니다. Client API 버전은 런타임 버전이 아닙니다.source_instance가 포함됩니다: 고정된 공개 네임스페이스와 1부터 시작하는 --docker-version 입력 순번의 SHA-256입니다. 절대 경로, 이미지, 호스트 또는 런타임 ID를 인코딩하지 않습니다. 입력 슬롯을 식별하므로 종단 비교를 위해 인자 순서를 유지하십시오. 내보내기 순서를 바꾸면 이 값이 변경됩니다.

