
 #1

 morpheuslord/cloudg
하나의 CLI에서 AWS, Azure, GCP를 매핑, 그래프화 및 감사합니다. 토폴로지 그래프를 구축하고 Prowler/Checkov/Trivy를 실행하며, 발견 사항을 28개 컴플라이언스 프레임워크에 태깅하고 HTML 보고서, RDF 온톨로지, RAG 청크 및…
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond는 Nuclei를 활용하여 커피 한 잔 값으로 인터넷 전체를 스캔하는 유틸리티입니다.
 zwxxb/cve-2025-1974
Ingress RCE용 PoC
 akhld/spark-exploit
보안이 설정되지 않은 Apache Spark 클러스터에서의 임의 코드 실행
 piratesshield/arise-xti
AI 기반 외부 공격 표면 관리 파이프라인: 정찰, 서브도메인/DNS 열거, 웹/API/클라우드 취약점 스캔, OSINT 강화 및 CAPEC 공격 경로 연결을 위한 28개 모듈.
 killswitch-gui/flask_heroku_redirector
flask heroku C2 리다이렉터 템플릿
 d3vzer0/cnc-relay
C2 중계 인프라를 사용하여 비콘 소스 IP를 유지하는 Docker 프로젝트
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA)용 자동화된 제로 트러스트 강화 및 포렌식 감사
 joseluispino/hardstop
"Hard Stop: Rogue Agentic Execution을 위한 커널 수준 선점 및 격리"의 참조 구현. 대역 외 Epistemic Andon Cord, 서브밀리초(<0.154 ms) POSIX 프로세스 그룹 선점, 그리고 torn-read 저항성 WAL 상태…
 dinosn/pack2theroot-lab
CTF 스타일 Docker 랩 for CVE-2026-41651 (Pack2TheRoot): PackageKit의 허용적 polkit 로컬 권한 상승
 aquasecurity/scan-cve-2018-8115
Docker 이미지에서 CVE-2018-8115를 검증하는 CLI 도구로, 레이어에서 악성 파일을 확인하여 Docker Hub에서 안전하게 pull할 수 있도록 돕습니다.
 owasp/trisuella-aidlca-framework
Policy 기반 LLMSecOps 프레임워크로, AST 기반 SAST, 시크릿 스캐닝, 공급망 및 멀티클라우드 CSPM 검사, AI-BoM 생성, CI/CD 보안 게이트를 제공합니다.
 elonma-china/lab-cve-2
10개의 Docker CVE 모의해킹 실습 환경 (5개 ExploitDB / 3개 공개 PoC / 2개 제로데이)
 ossie-git/log4shell_sentinel
스마트 Log4Shell/Log4j/CVE-2021-44228 스캐너
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
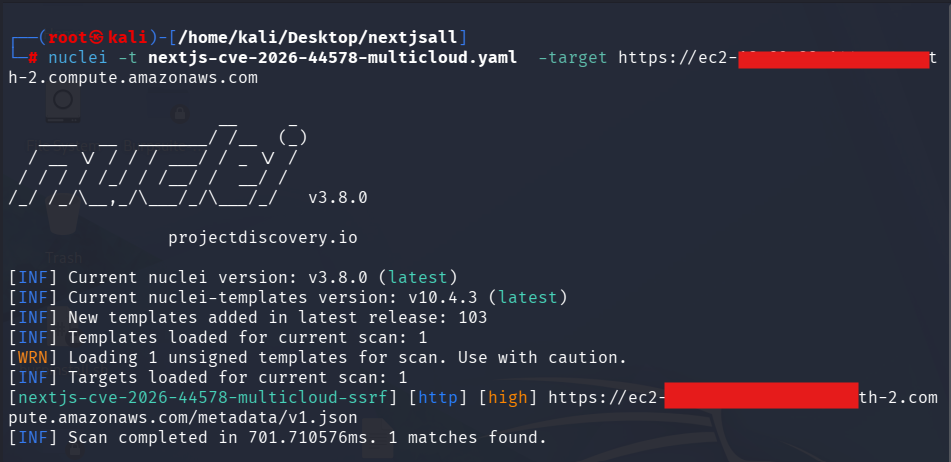 love07oj/nextjs-cve-2026-44578
Nuclei 템플릿으로 CVE-2026-44578(Next.js WebSocket 업그레이드 SSRF)을 탐지하며, 멀티 클라우드 메타데이터 검증, Next.js 핑거프린팅, 실제 환경 스캐닝 워크플로우를 포함합니다. 원본 NextSSRF 연구 및 익스플로잇 도구에…
 shaoshi17/cve-2025-9074-docker-exploit
Docker 원격 API 취약점을 악용하는 강력한 도구로, CVE-2025-9074 취약점의 보안 연구 및 테스트를 위해 사용됩니다.









