
 piratesshield/arise-xti
AI 기반 외부 공격 표면 관리 파이프라인: 정찰, 서브도메인/DNS 열거, 웹/API/클라우드 취약점 스캔, OSINT 강화 및 CAPEC 공격 경로 연결을 위한 28개 모듈.
Autonomous Recon, Intelligence, Security & Exposure — AI 기반 지능형 공격 표면 관리 플랫폼입니다.
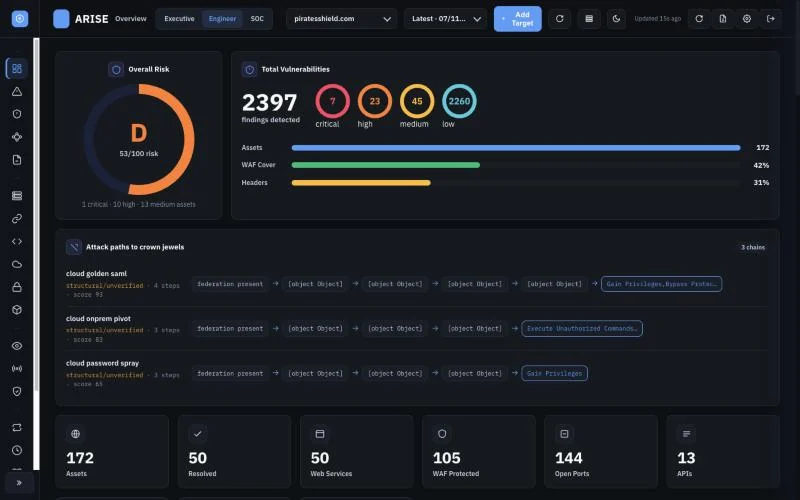
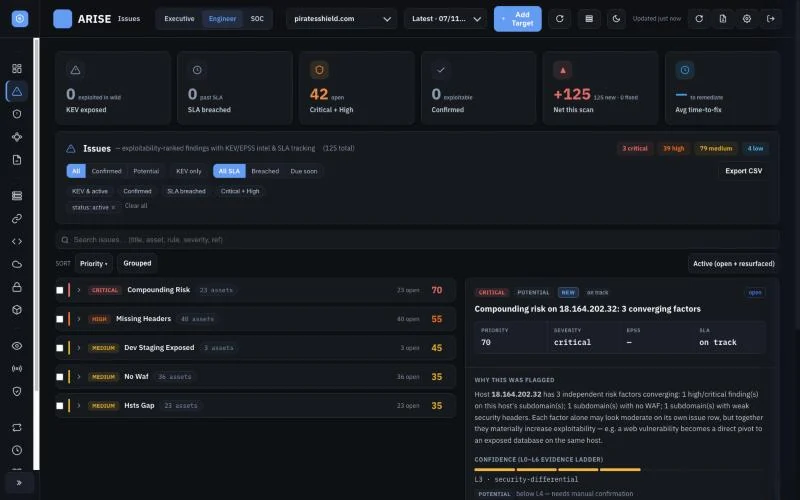
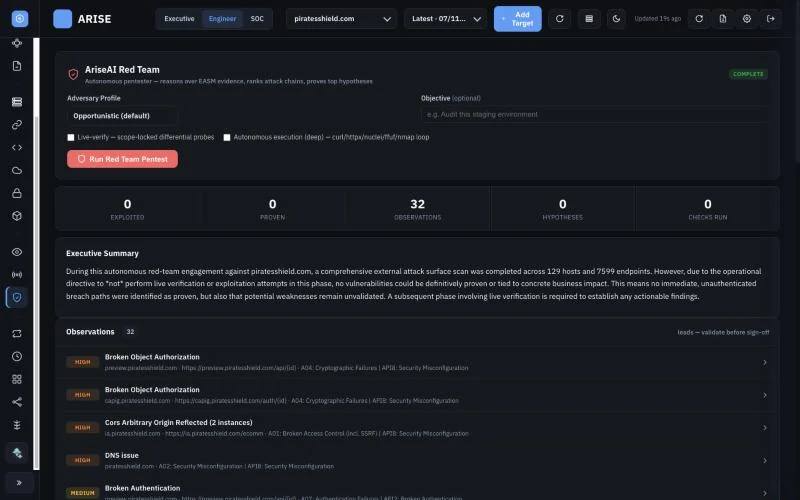
ARISE-XTI는 단일 도메인을 지속적으로 모니터링되는 외부 공격 표면으로 전환합니다. 28개 모듈 파이프라인이 전체 공격자 워크플로를 실행합니다 — 발견, 열거, 핑거프린팅, 웹/API/클라우드 익스플로잇, OSINT 및 인텔 강화 — 그런 다음 자율 AI 펜테스터(AriseAI)가 모든 증거를 추론하고, 공격 가설의 순위를 매기고, 이를 CAPEC v3.9 / MITRE ATT&CK 킬 체인으로 연결하고, 상위 후보를 실시간으로 검증합니다. 모든 결과는 KEV/EPSS가 결합된 익스플로잇 가능성 순위, L0–L6 증거 사다리, SLA 시계 및 자산 원장 비교 기능을 갖춘 단일 Flask 대시보드에 모입니다.
ARISE-XTI를 차별화하는 요소
curl로 재현할 수 있는 기준선 대비 공격 diff가 포함됩니다.| 개요 — 위험 점수, 공격 체인, 자산 리본 | 이슈 — KEV/EPSS 순위, SLA 추적 |
 |  |
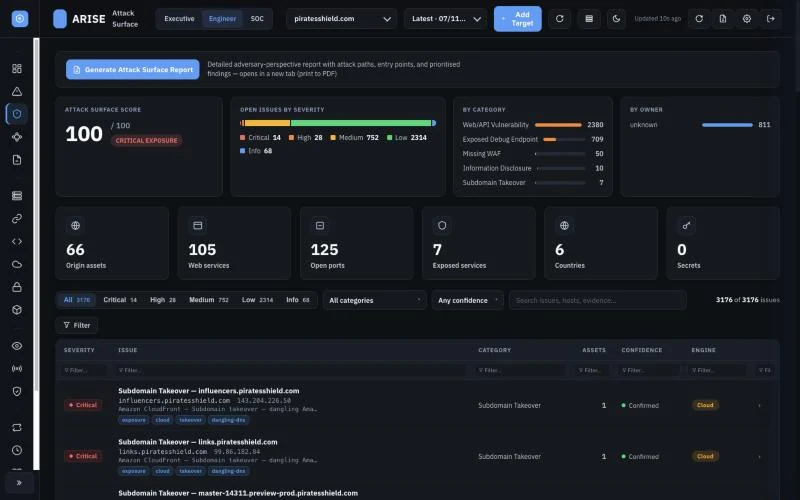
| 공격 표면 — 공격자 관점 인벤토리 | 공격 경로 — 핵심 자산으로 이어지는 CAPEC 체인 |
 |  |
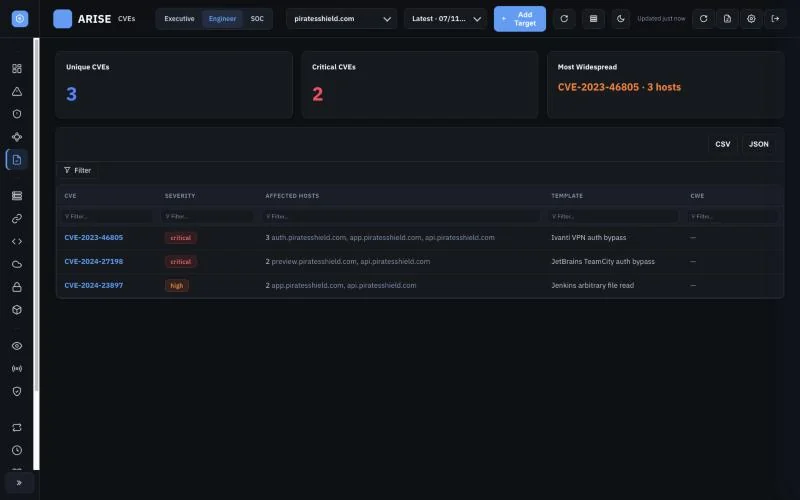
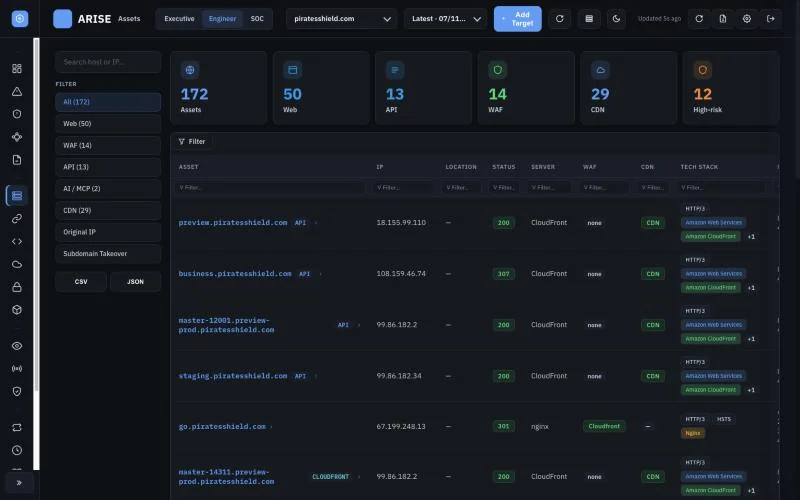
| CVE — KEV/EPSS 결합 | 자산 — 모든 호스트, IP, WAF/CDN 상태 |
 |  |
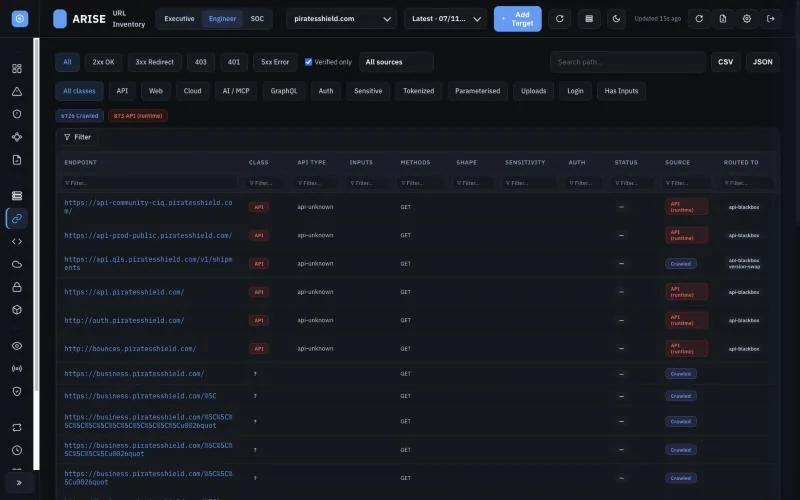
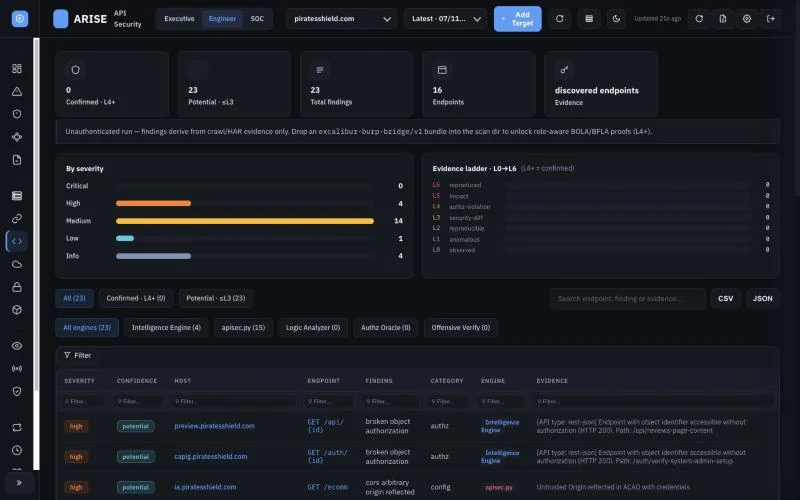
| URL 인벤토리 — 분류된 엔드포인트 | API 보안 — 증거 사다리를 갖춘 BOLA/BFLA |
 |  |
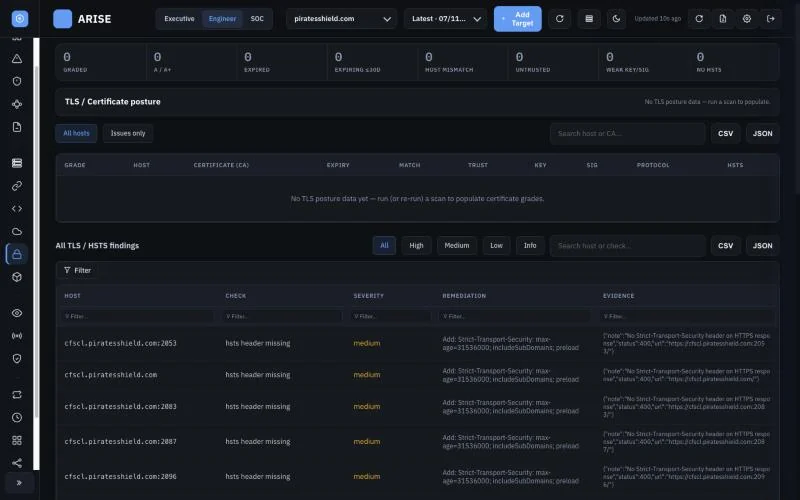
| 클라우드 — AWS/GCP/Azure + 탈취 체인 | SSL / TLS — SSL-Labs 스타일 호스트별 등급 |
 |  |
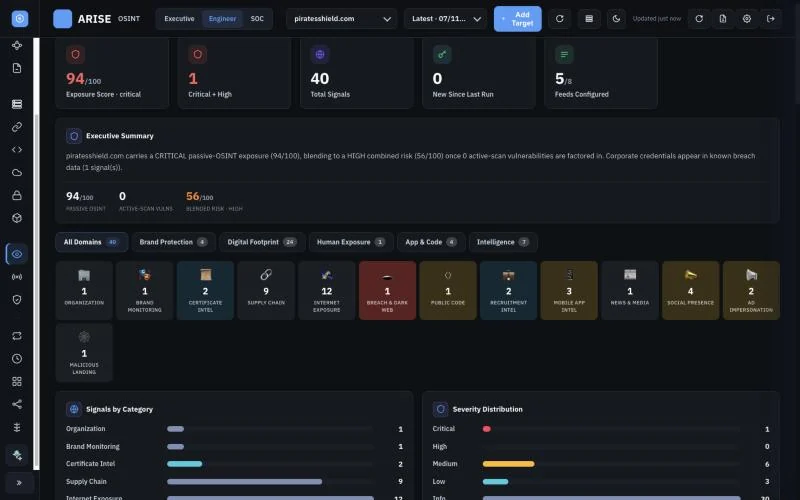
| SBOM — 컴포넌트 × 버전 × 호스트 | OSINT — 브랜드, 유출, 코드, 사칭 |
 |  |
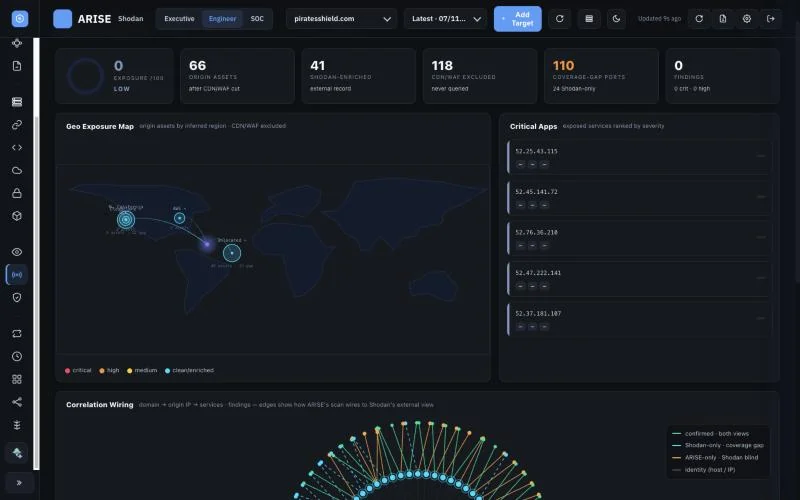
| Shodan — 외부 관점 상관관계 | 레드팀 — AriseAI 자율 펜테스터 |
 |  |
| 변경 사항 — 자산 / 포트 / 발견 항목 diff | |
 |
docker run -d --name arisexti -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest
**http://localhost:5059**를 열고 → admin / admin으로 로그인합니다.
이미지: Docker Hub의 piratesshield/arisexti.
./setup.sh                                          # one-shot installer (macOS/Linux)
./easm-pipeline.sh example.com                      # run a scan
python3 dashboard.py                                # open http://localhost:5059
기본 로그인: admin / admin — 대시보드를 노출하기 전에 ARISE_ADMIN_PASSWORD를 변경하세요.
아래 세 가지 방법 중 하나를 선택하세요.
Docker Hub의 공식 이미지에는 모든 바이너리(subfinder, nuclei, naabu, katana, dnsx, puredns, massdns, nmap, Playwright용 Chromium 등)가 포함되어 있습니다 — 로컬 Go 툴체인도, brew/apt도, PATH 충돌도 없습니다.
# Pull the latest build
docker pull piratesshield/arisexti:latest

# Run the dashboard (host port 5059)
docker run -d --name arisexti \
  -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  piratesshield/arisexti:latest

# Open http://localhost:5059 (admin / admin)
docker logs -f arisexti
API 키 사용 시 (권장 — AI 분석가, Shodan, Censys 등 활성화):
docker run -d --name arisexti \
  -p 5059:5059 \
  -v arisexti-scans:/app/scans \
  -v arisexti-state:/app/state \
  -e ARISE_ADMIN_PASSWORD='change-me' \
  # -e ARISE_MASTER_KEY='<fernet-key>'   # optional — auto-generated on first run

  -e ANTHROPIC_API_KEY='sk-ant-...' \
  -e SHODAN_API_KEY='...' \
  -e CENSYS_API_ID='...' -e CENSYS_API_SECRET='...' \
  piratesshield/arisexti:latest
호스트에서 스캔 실행:
docker exec -it arisexti ./easm-pipeline.sh example.com
docker-compose:
# docker-compose.yml
services:
  arisexti:
    image: piratesshield/arisexti:latest
    container_name: arisexti
    ports:
      - "5059:5059"
    volumes:
      - arisexti-scans:/app/scans
      - arisexti-state:/app/state
    env_file: .env
    restart: unless-stopped

volumes:
  arisexti-scans:
  arisexti-state:
docker compose up -d
이미지 태그:
| 태그 | 용도 |
|---|---|
piratesshield/arisexti:latest | 최신 안정 버전 |
piratesshield/arisexti:v1.0.0 | 고정 릴리스 |
→ https://hub.docker.com/r/piratesshield/arisexti
