
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 karthikuj/cve-2022-42889-text4shell-docker
CVE-2022-42889(Text4Shell)용 Docker화된 개념 증명으로, 스크립트, DNS 및 URL 조회 기반 RCE 페이로드를 포함한 보안 테스트 및 교육용입니다.
 aurva-io/aiostack
AI 런타임 인벤토리: 섀도우 AI 발견, LLM 호출 추적
 synacktiv/aadoutsider-py
AADInternals의 AsOutsider 기능을 Python3로 재작성한 것
 nicholasjackson/cnitch
Container Snitch는 Docker Engine에서 실행 중인 프로세스를 확인하고, 루트로 실행 중인 프로세스가 발견되면 경고합니다.
 hackmichnet/aztokenfinder
Office, Edge, Teams 및 PowerShell 전반에서 x64 프로세스 메모리와 TokenBroker 캐시 파일을 검색하여 Azure AD/O365 JWT 토큰을 수집하는 공격형 토큰 수집 유틸리티입니다.
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
 randomrobbiebf/grafana-ssrf
인증된 Grafana SSRF
 0xbharath/slurp-old
S3 버킷을 수동 또는 certstream을 통해 열거하는 도구
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher는 모든 보안 도구를 실행하고 결과를 Faradaysec 플랫폼으로 전송합니다.
 bishopfox/cirro
관리 평면과 데이터 평면을 가로지르는 공격 경로 생성
 thirdbyte/ssj
일상적인 Linux 배포판이 Super Saiyan이 되었다.
 netspi/sqlc2
SQLC2는 SQL Server를 제어 서버와 에이전트로 모두 사용하는 커맨드 앤 컨트롤 시스템을 배포하고 관리하기 위한 PowerShell 스크립트입니다.
 grines/scour
모듈 기반 AWS 익스플로잇 프레임워크로, 레드팀 테스트와 블루팀 분석을 위해 설계되었습니다. AWS 컨트롤 플레인에서 공격 패턴을 에뮬레이션하며, 탐지 개발을 위해 고유한 UA 추적을 제공합니다.
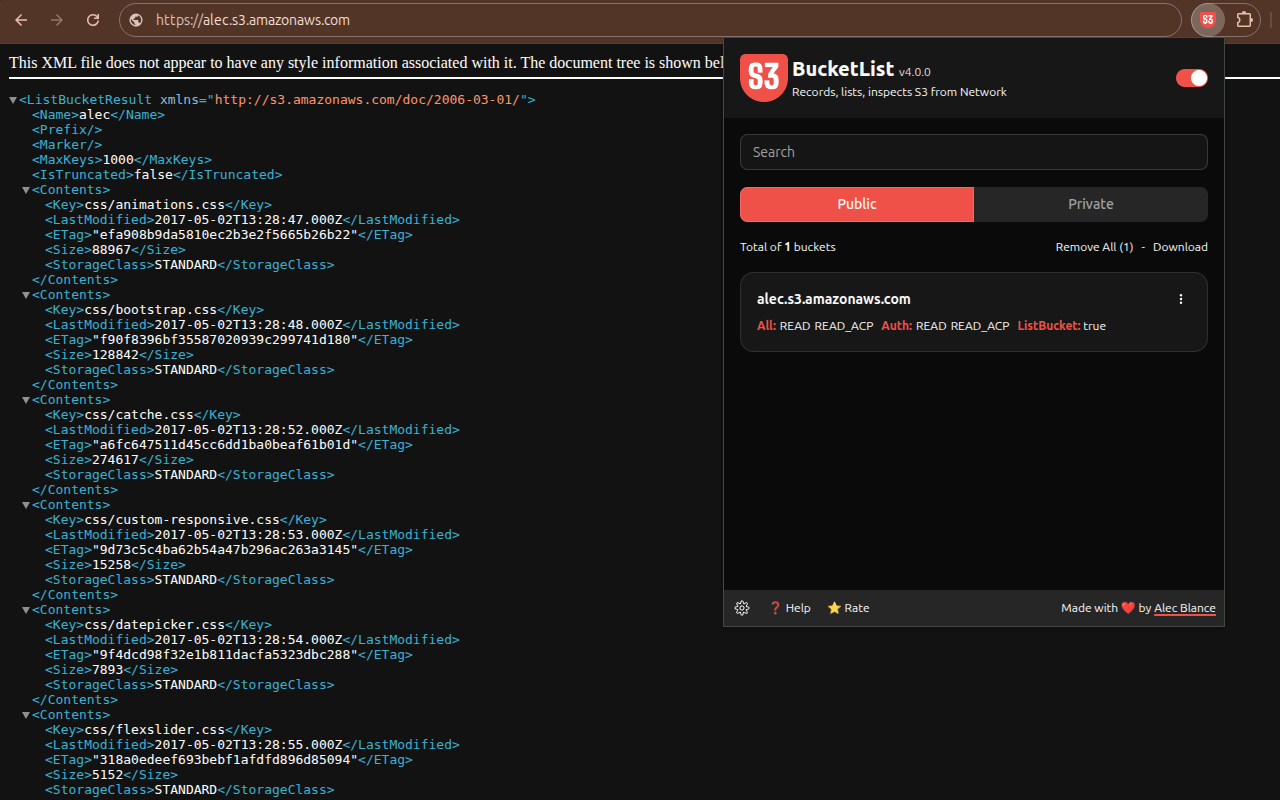 alecblance/s3bucketlist
Amazon S3 버킷을 탐색 중에 나열해주는 Chrome 및 Firefox 확장 프로그램
 aaaguirrep/offensive-docker-vps
Google Cloud Platform 또는 Digital Ocean에서 Offensive Docker가 포함된 VPS를 쉽게 생성하여 대상에 대한 평가를 시작하세요.
 trailofbits/brotli-checker
Brotli의 잠재적 취약 사본을 찾고 CVE-2026-111497에 대한 업데이트를 안내하는 Claude Code 및 Codex 스킬입니다.
 coffinxp/gemini-api-key-hunter
웹사이트와 JS 파일에서 노출된 Gemini API 키를 스캔하고, 이를 실시간으로 검증하며, 접근 가능한 서비스를 열거하고, 직접 API 사용을 위한 브라우저 클라이언트를 제공합니다.
 karimhabush/cis-vsphere
VMware vSphere 환경이 CIS 벤치마크를 준수하는지 평가하는 도구입니다.








