Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
offensive-docker-vps — Google Cloud Platform 또는 Digital Ocean에서 Offensive Docker가 포함된 VPS를 쉽게 생성하여 대상에 대한 평가를 시작하세요. | Kitploit
도구/GitHubGitHub/aaaguirrep/offensive-docker-vps
Cloud Infrastructure SecurityScripting & AutomationPenetration TestingDevSecOps
GitHubaaaguirrep/offensive-docker-vps

offensive-docker-vps

Google Cloud Platform 또는 Digital Ocean에서 Offensive Docker가 포함된 VPS를 쉽게 생성하여 대상에 대한 평가를 시작하세요.

저장소 보기
8320265년 전Kitploit 검토 완료
공유

Offensive Docker VPS

Google Cloud Platform 또는 Digital Ocean에 VPS를 쉽게 생성하여 Offensive Docker를 사용하고 대상에 대한 평가를 시작할 수 있습니다.

🎉🎉디지털오션 보너스🎉🎉 추천 링크 https://m.do.co/c/0d2d40f6a8a1를 통해 가입하면 $100 무료 크레딧을 받아 사용해 볼 수 있습니다!

목차

  • 요구 사항
  • 사용법
    • 1.- 저장소 복제
    • 2.- 자격 증명
      • Google Cloud Platform의 경우
      • Digital Ocean의 경우
      • SSH 개인 키 및 공개 키
    • 3.- 완전 자동화: Terraform 및 Ansible
      • Google Cloud Platform
      • Digital Ocean
    • 4.- VPS 접속
    • 5.- VPS 삭제
  • 🛡️ 보안
  • ☕ 후원
  • 기여
  • 📈 시간에 따른 스타게이저
  • 라이선스

요구 사항

  • Terraform 설치됨 (사용된 버전: v0.13.4)
  • Ansible 설치됨 (사용된 버전: 2.9.12)
  • SSH 개인 키 및 공개 키
  • Google Cloud Platform 또는 Digital Ocean 계정.

사용법

1.- 저장소 복제

git clone --depth 1 https://github.com/aaaguirrep/offensive-docker-vps.git vps
cd vps

2.- 자격 증명

  • 자격 증명 폴더를 생성합니다.

    mkdir credentials
    
Google Cloud Platform의 경우
  • 새 프로젝트를 생성합니다.
  • "Compute Admin" 역할을 가진 서비스 계정을 생성하고 credentials 폴더에 JSON 형식의 키를 다운로드합니다.
  • 키 이름을 gcp.json으로 변경합니다.
  • 프로젝트에 대해 "Compute Engine API"를 활성화합니다.
Digital Ocean의 경우
  • 쓰기 권한이 있는 개인 액세스 토큰을 생성하고 복사합니다. 튜토리얼 보기
SSH 개인 키 및 공개 키
  • credentials 폴더 내에서 터미널에 ssh-keygen -t rsa -f offensive를 실행합니다. 빈 암호도 괜찮습니다.
  • 개인 키와 공개 키 두 파일이 생성됩니다.

3.- 완전 자동화: Terraform 및 Ansible

Google Cloud Platform
  • gcp 폴더로 이동하여 다음 값을 수정합니다:
    • main.tf 파일에서 project 값을 자신의 프로젝트 ID로 변경합니다.
  • 다음 명령어를 실행합니다:
# Initialize terraform provider
$ terraform init
Terraform has been successfully initialized!

# Create the resources
$ terraform apply -auto-approve
Apply complete! Resources: 6 added, 0 changed, 0 destroyed.
Outputs:
external_ip = x.x.x.x
  • external_ip 값을 복사합니다.

참고: 사용된 인스턴스 유형 및 리전은 n1-standard-1 및 us-central1입니다. server.tf 및 main.tf에서 값을 변경할 수 있습니다.

데모 asciicast
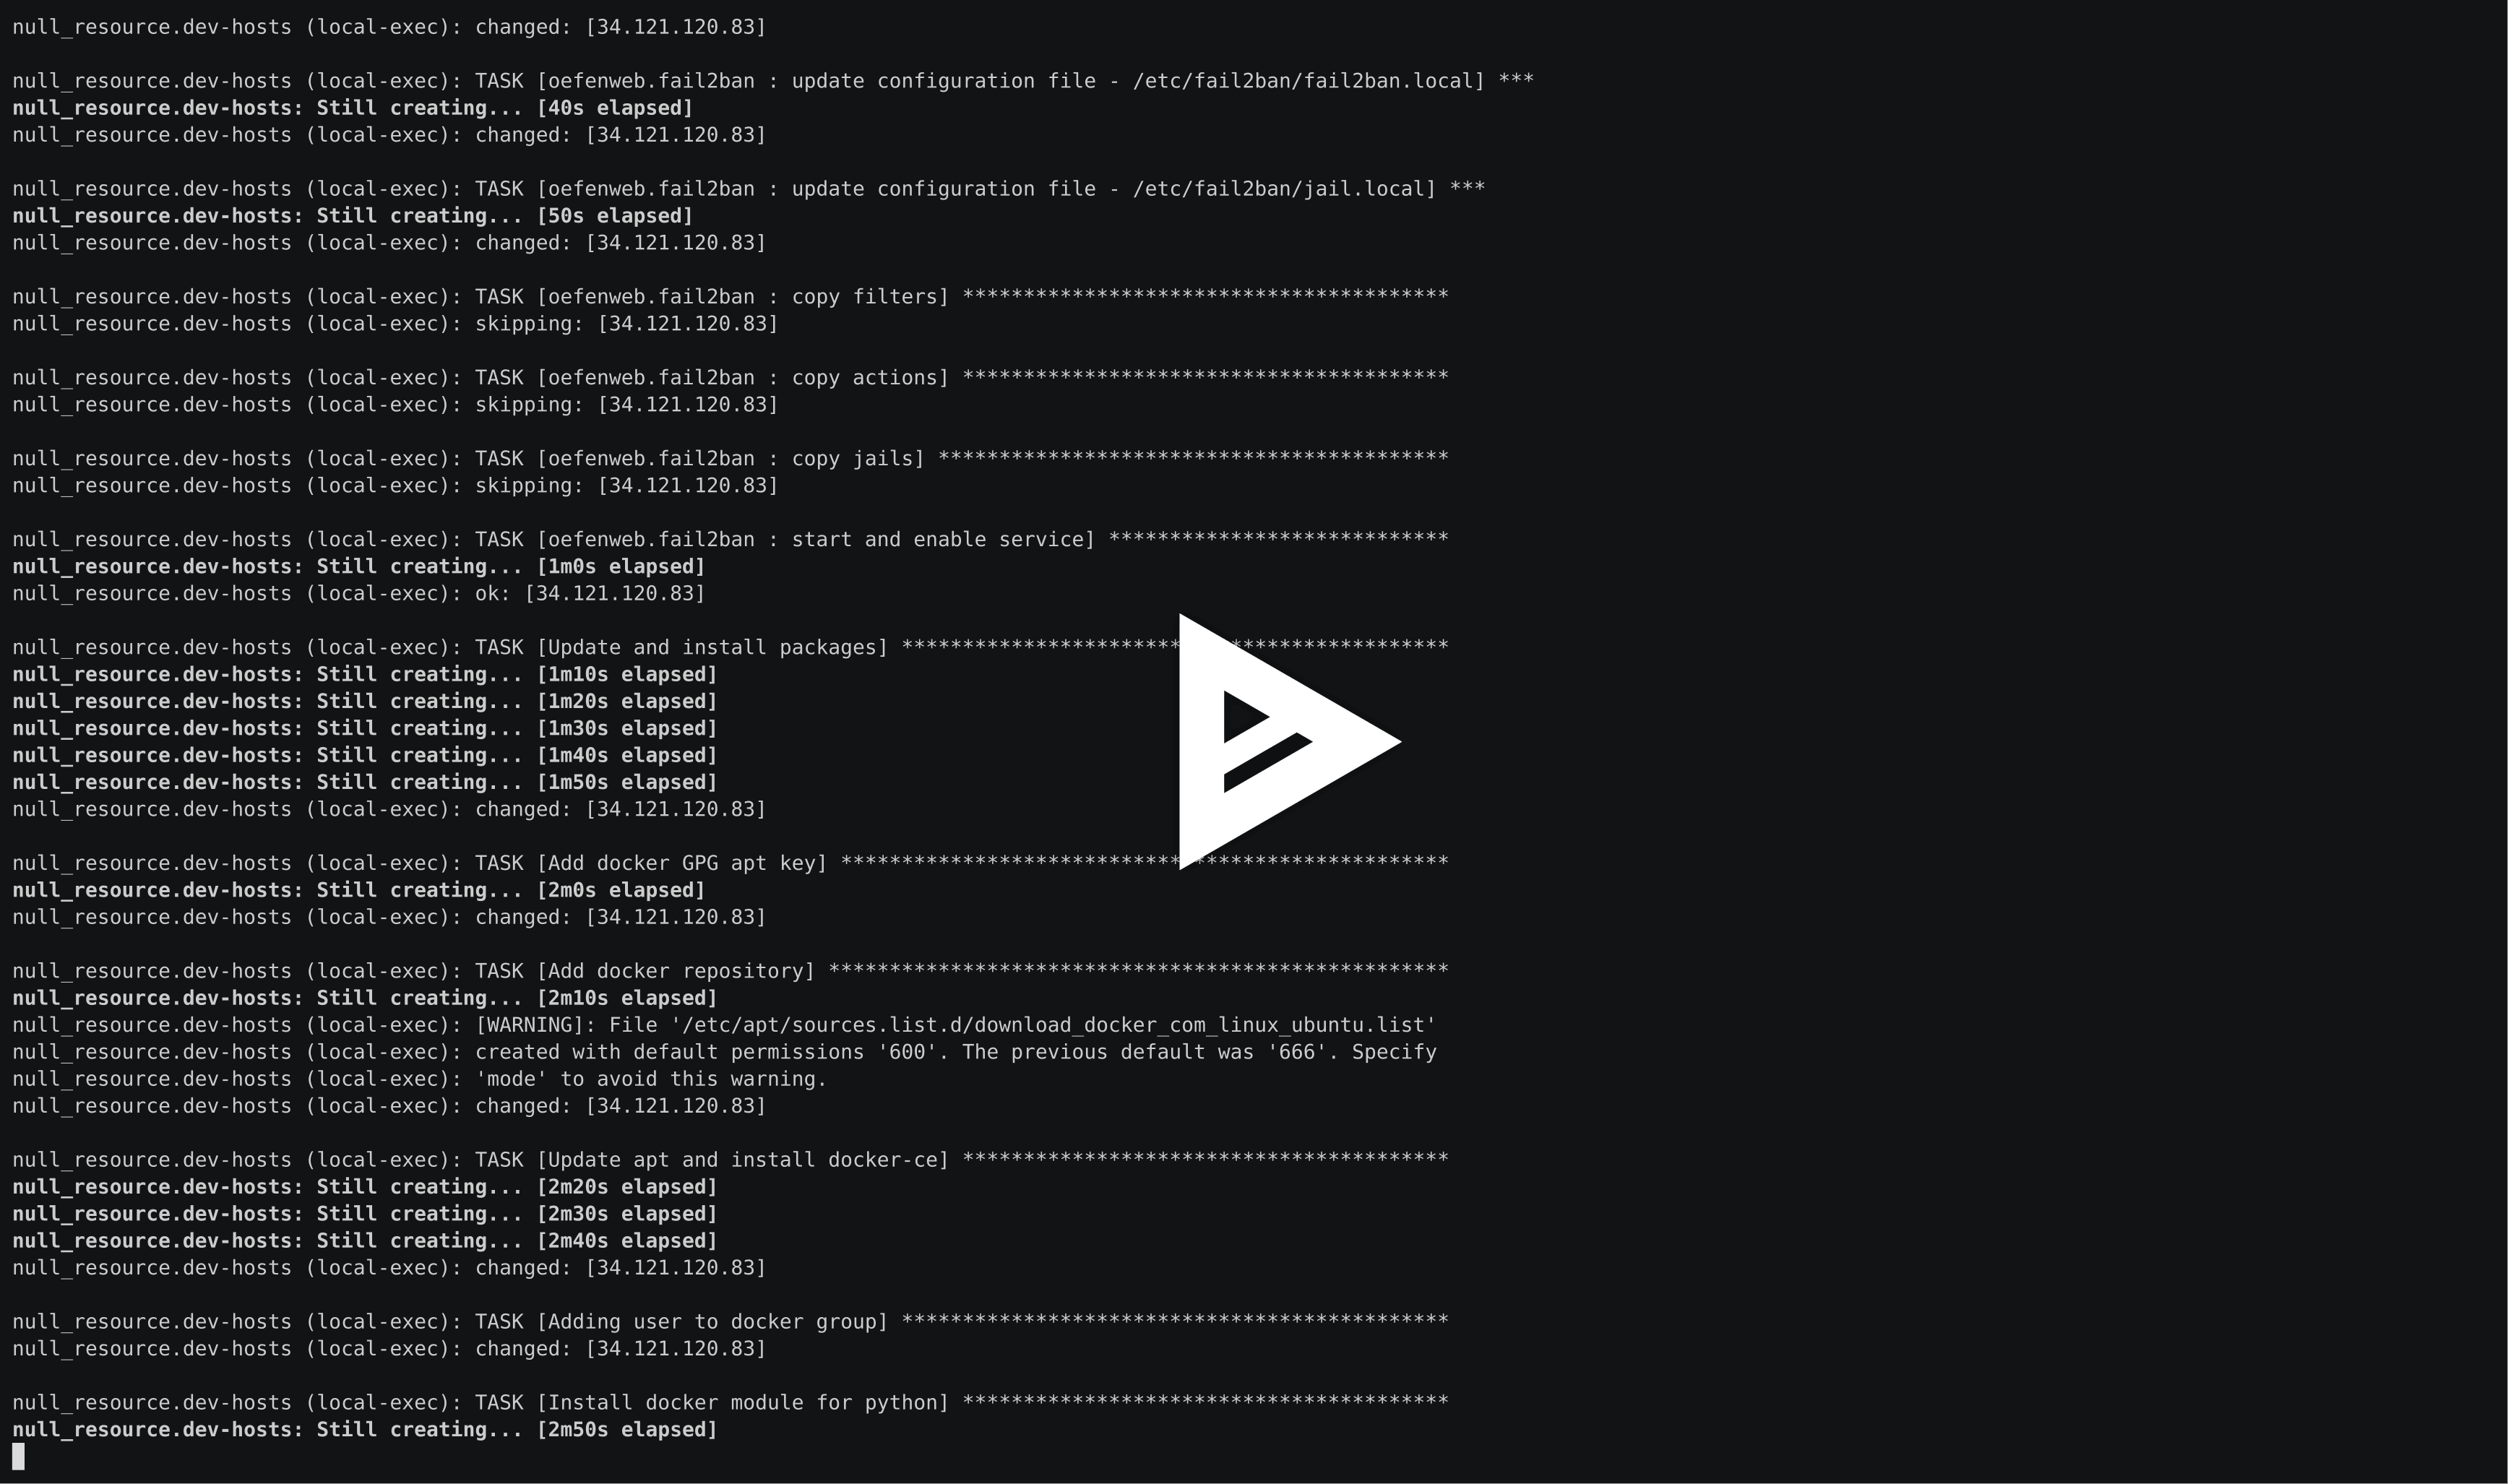
Digital Ocean
  • digital-ocean 폴더로 이동합니다.
  • 복사한 개인 액세스 토큰을 사용하여 export TF_VAR_do_token="Personal_Access_Token_Here"를 실행합니다.
  • 다음 명령어를 실행합니다:
# Initialize terraform provider
$ terraform init
Terraform has been successfully initialized!

# Create the resources
$ terraform apply -auto-approve
Apply complete! Resources: 6 added, 0 changed, 0 destroyed.
Outputs:
external_ip = x.x.x.x
  • external_ip 값을 복사합니다.

참고: 사용된 드롭릿 유형 및 리전은 s-2vcpu-4gb 및 nyc3입니다. server.tf 및 variables.tf에서 값을 변경할 수 있습니다.

데모 asciicast
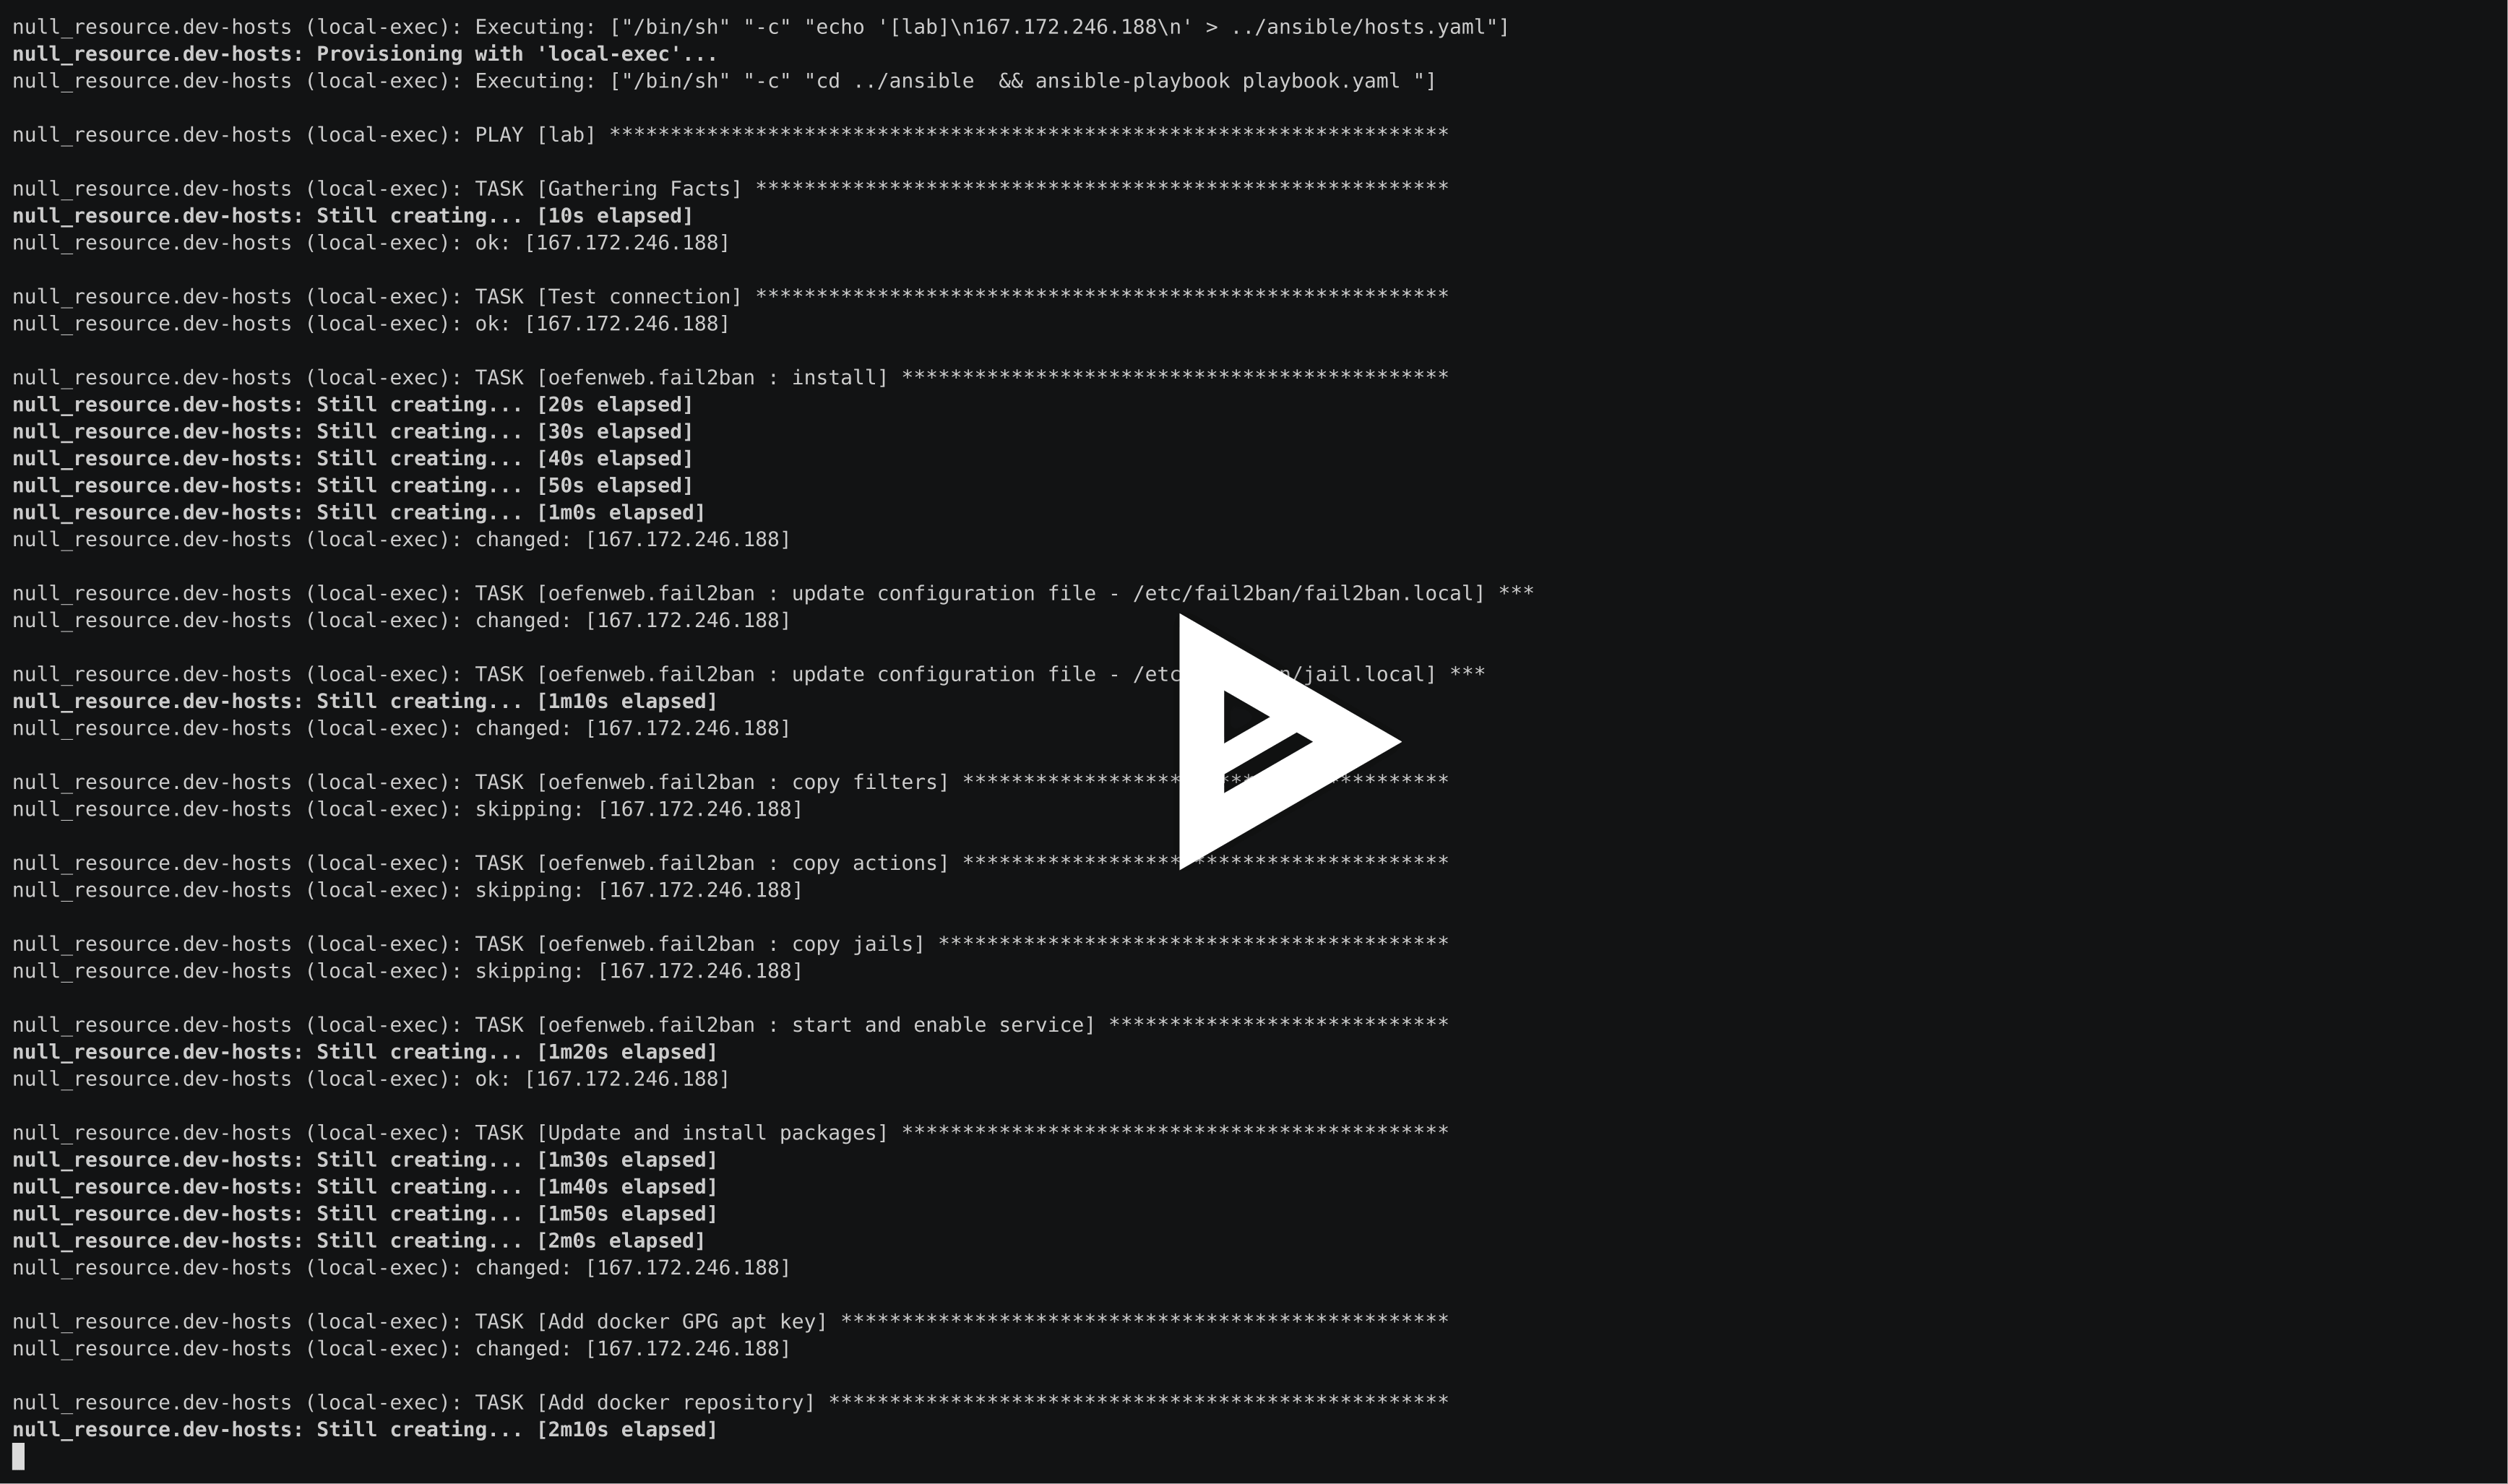
4.- VPS 접속

  • gcp 또는 digital-ocean 폴더에서 다음 명령어를 실행합니다. x.x.x.x를 복사한 external_ip 값으로 변경합니다.
# Access to VPS
$ ssh [email protected] -i ../credentials/offensive

데모 asciicast
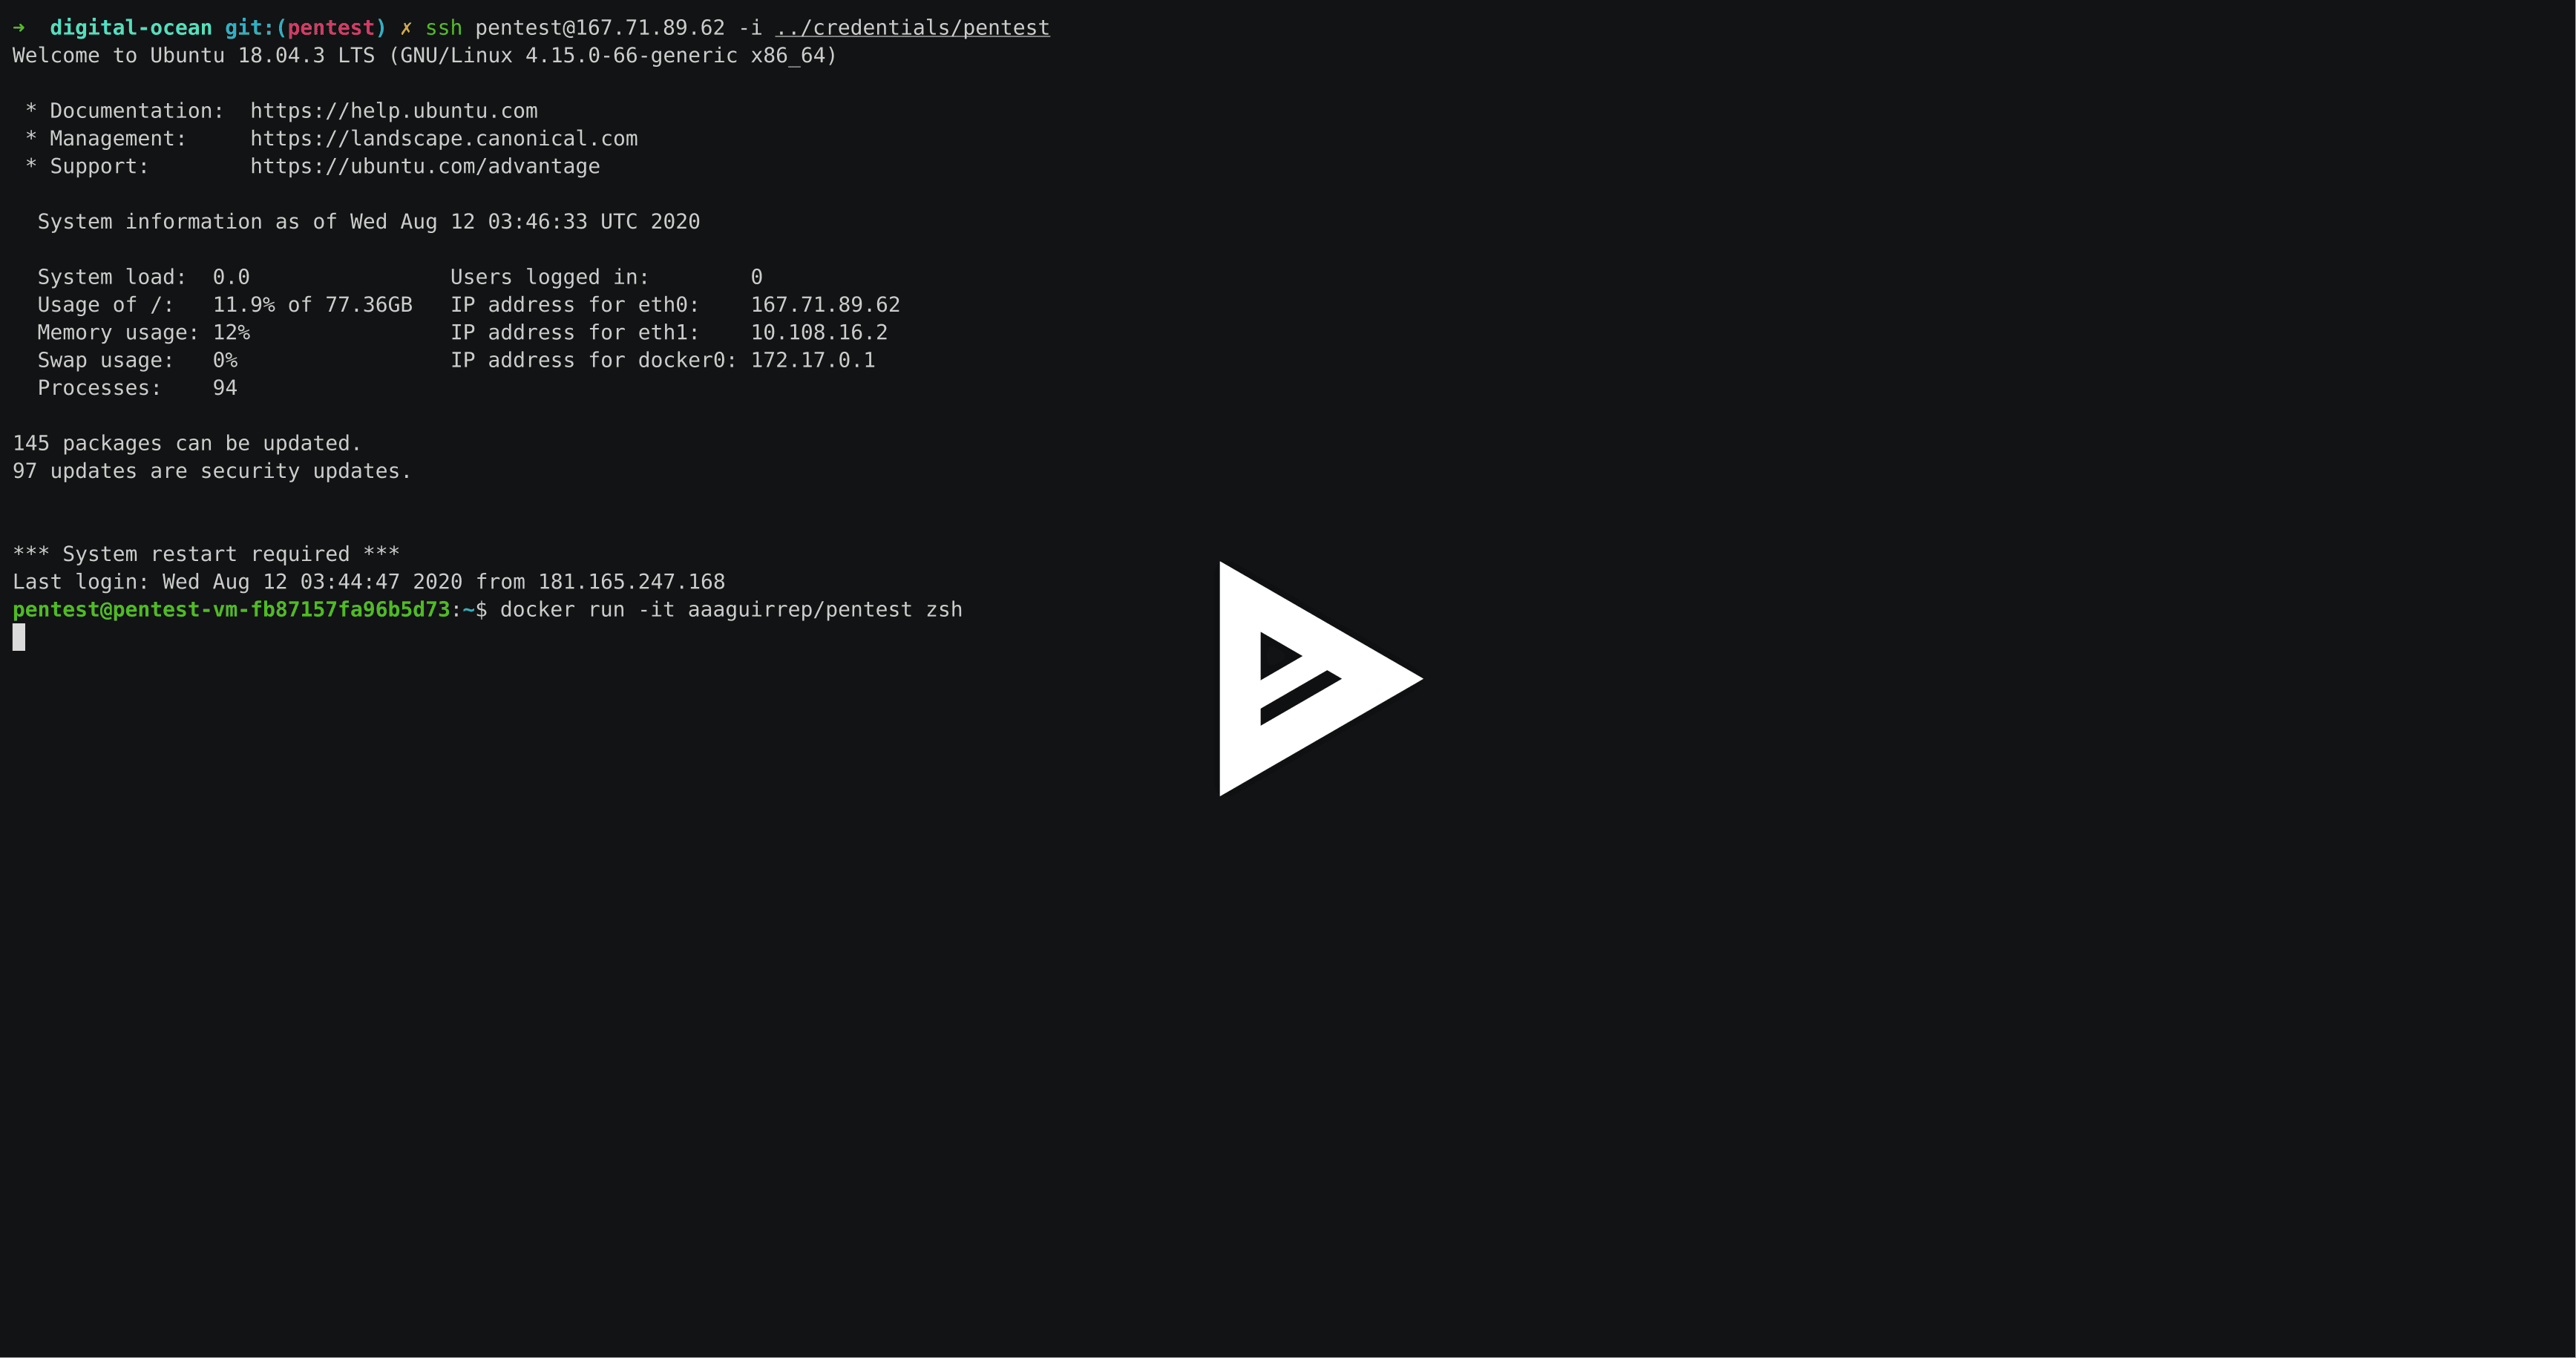
5.- VPS 삭제

  • gcp 또는 digital-ocean 폴더에서 다음 명령어를 실행합니다.
# Destroy the resource
$ terraform destroy -auto-approve

⚠️참고: Digital Ocean의 경우, 사용된 리전에 기본 VPC가 생성되어 있지 않으면 VPC를 삭제할 때 오류가 표시될 수 있지만 문제없이 다른 리소스는 삭제됩니다.

🛡️ 보안

무차별 대입 공격을 방지하고 비인가 사용자를 차단하기 위해 fail2ban 서비스가 설치되었습니다. 👻👻

☕ 후원

후원해 주셔서 감사합니다. 항상 감사드립니다.

Buy me a coffee

기여

기여 가이드

📈 시간에 따른 스타게이저

Stargazers over time

라이선스

MIT

저작권 (c) 2020, Arsenio Aguirre

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →