
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 xmcyber/xmgoat
Terraform 기반의 Azure 보안 랩으로, 의도적으로 잘못 구성된 환경을 제공하여 실제 공격 및 침해 실습을 할 수 있습니다. 시나리오 흐름과 솔루션 가이드가 포함되어 있습니다.
 nccgroup/whalescan
Whalescan은 Windows 컨테이너용 취약점 스캐너로, 여러 벤치마크 검사와 컨테이너의 CVE/취약한 패키지 확인을 수행합니다.
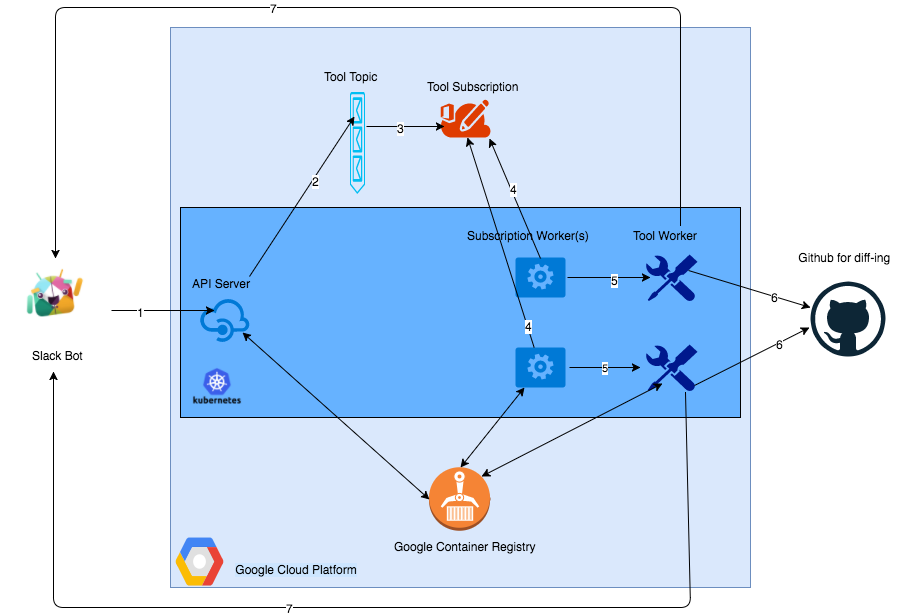 anshumanbh/kubebot
Google Cloud Platform의 Kubernetes 백엔드로 구축된 보안 테스트 Slackbot
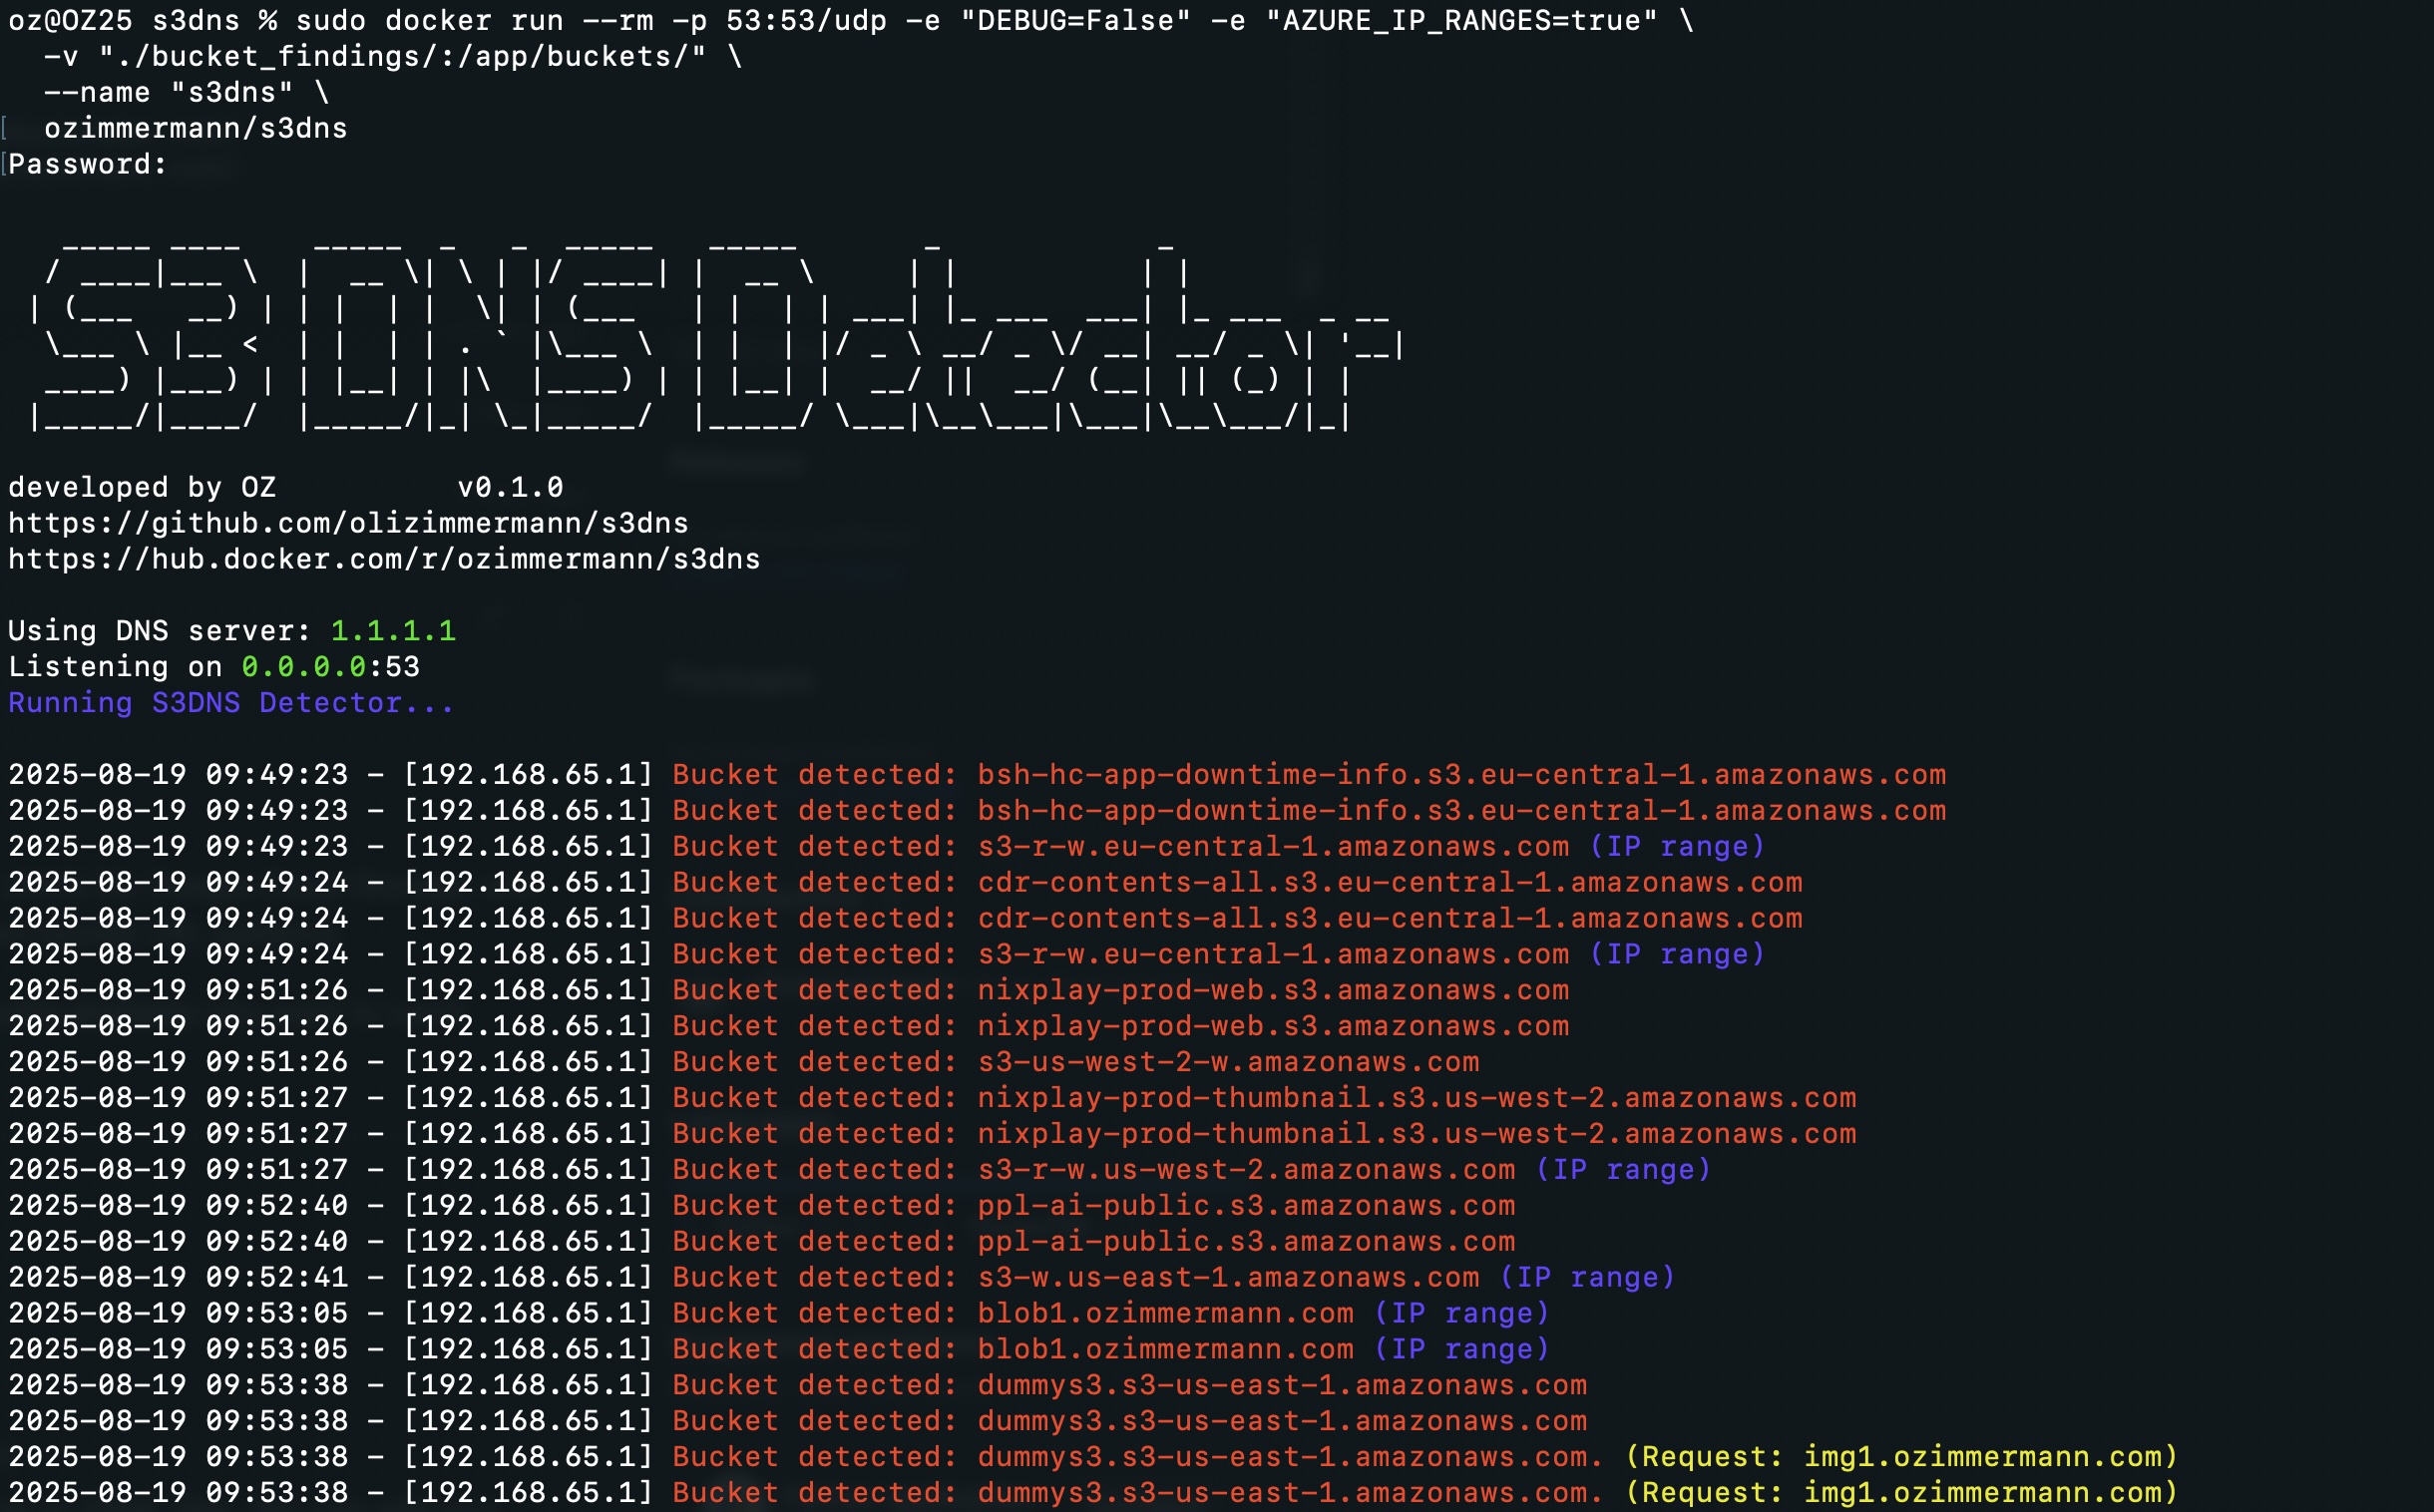 olizimmermann/s3dns
수동 DNS 서버로, DNS 요청을 확인하고 CNAME 체인을 추적하며 정찰 중 잠재적인 서브도메인 탈취를 플래그하여 노출된 클라우드 스토리지 버킷(AWS S3, GCP, Azure)을 탐지합니다.
 op7ic/blueteam.lab
블루팀 탐지 연구소 - Terraform과 Ansible을 사용하여 Azure에서 생성됨.
 boringtools/git-alerts
GitHub 조직 사용자의 공개 리포지토리에서 비밀 및 민감한 파일을 탐지하고 모니터링하는 도구
 cyberark/skywrapper
SkyWrapper는 AWS에서 임시 토큰의 의심스러운 생성 형태와 사용을 발견하는 데 도움을 줍니다.
 litmuschaos/chaos-operator
클라우드 네이티브 워크로드에 카오스 실험을 주입하고, 선언적 CRD를 통해 복원력 테스트와 워크로드 강화를 자동화하는 Kubernetes Operator.
 mondoohq/installer
리눅스, macOS 및 Windows용 cnquery & cnspec 설치 스크립트
 iaga-team/iaga-sentinel
암호학적으로 서명되고 재생-검증 가능한 증거 계층으로 AI 에이전트용입니다. 루프 내에서의 행동을 관장하며, Ed25519 서명된 영수증을 생성하여 해시 체인 추가 로그에 연결하고, EU AI Act Article 12 기록 보관 및 Annex IV 문서화를…
 lore-hex/quill-router
안전한 LLM 프록시를 위한 TrustedRouter.com 저장소
 iknowjason/bluecloud
보안 테스트 및 연구개발을 위한 Windows VM이 포함된 Velociraptor + HELK 시스템 기반의 Cyber Range입니다. Azure 및 AWS Terraform을 지원합니다.
 facebook/mcpguard-dynamic
Model Context Protocol (MCP)을 통해 이루어지는 LLM 에이전트 도구 호출을 보호하기 위한 커널 수준 eBPF 샌드박스
 anssi-fr/dfir4vsphere
VMWare vSphere 포렌식을 위한 Powershell 모듈
 cred-club/dial
이벤트 기반 AWS 보안 구성 오류 탐지 프레임워크로, 여러 계정을 실시간으로 모니터링하며 Lambda를 통해 IAM, S3, EC2 및 데이터베이스 구성 오류에 대한 경고를 7초 미만의 탐지 지연 시간으로 트리거합니다.
 redsiege/autofunkt
Cobalt Strike malleable C2 프로필에서 서버리스 클라우드 리다이렉터 생성을 자동화하는 Python 스크립트
 aaronsvk/cve-2020-3956
VMware Cloud Director RCE(CVE-2020-3956)에 대한 PoC 익스플로잇
 ricccrd/dd
JIT 기반 사용자 공간 리눅스 커널로, Apple Silicon macOS에서 VM 없이 네이티브로 컨테이너를 실행합니다. 컨테이너 격리, 오버레이 이미지 및 포트 퍼블리싱을 갖춘 Drop-in Docker Engine API 대체제입니다.








