
 cred-club/dial
이벤트 기반 AWS 보안 구성 오류 탐지 프레임워크로, 여러 계정을 실시간으로 모니터링하며 Lambda를 통해 IAM, S3, EC2 및 데이터베이스 구성 오류에 대한 경고를 7초 미만의 탐지 지연 시간으로 트리거합니다.

클라우드의 워크로드는 내부 팀만큼이나 해커에게도 동등한 기회를 제공합니다. 클라우드 네이티브 기업은 외부와 내부 양측의 공격에 취약합니다. 보안 침해 위험이 지속적으로 증가하고 클라우드 구성 오류가 가장 흔한 요인 중 하나인 상황에서, 탐지 평균 시간(MTTD)을 분/시간/일 단위가 아닌 초 단위로 줄여야 합니다. 이에 따라 저희는 내부 도구인 DIAL(Did I Alert Lambda?) 을 소개합니다. 이 도구는 언제든지 원하는 수의 AWS 계정을 모니터링하는 데 도움을 줍니다.
DIAL(Did I Alert Lambda?) 은 AWS API Gateway, AWS Event Bridge 및 AWS Lambda와 같은 AWS 관리형 서비스에서 완전히 실행되는 중앙 집중식 보안 구성 오류 탐지 프레임워크입니다. DIAL의 주요 기능 중 일부는 다음과 같습니다.
자세한 내용은 다음 기술 블로그를 참조하세요.
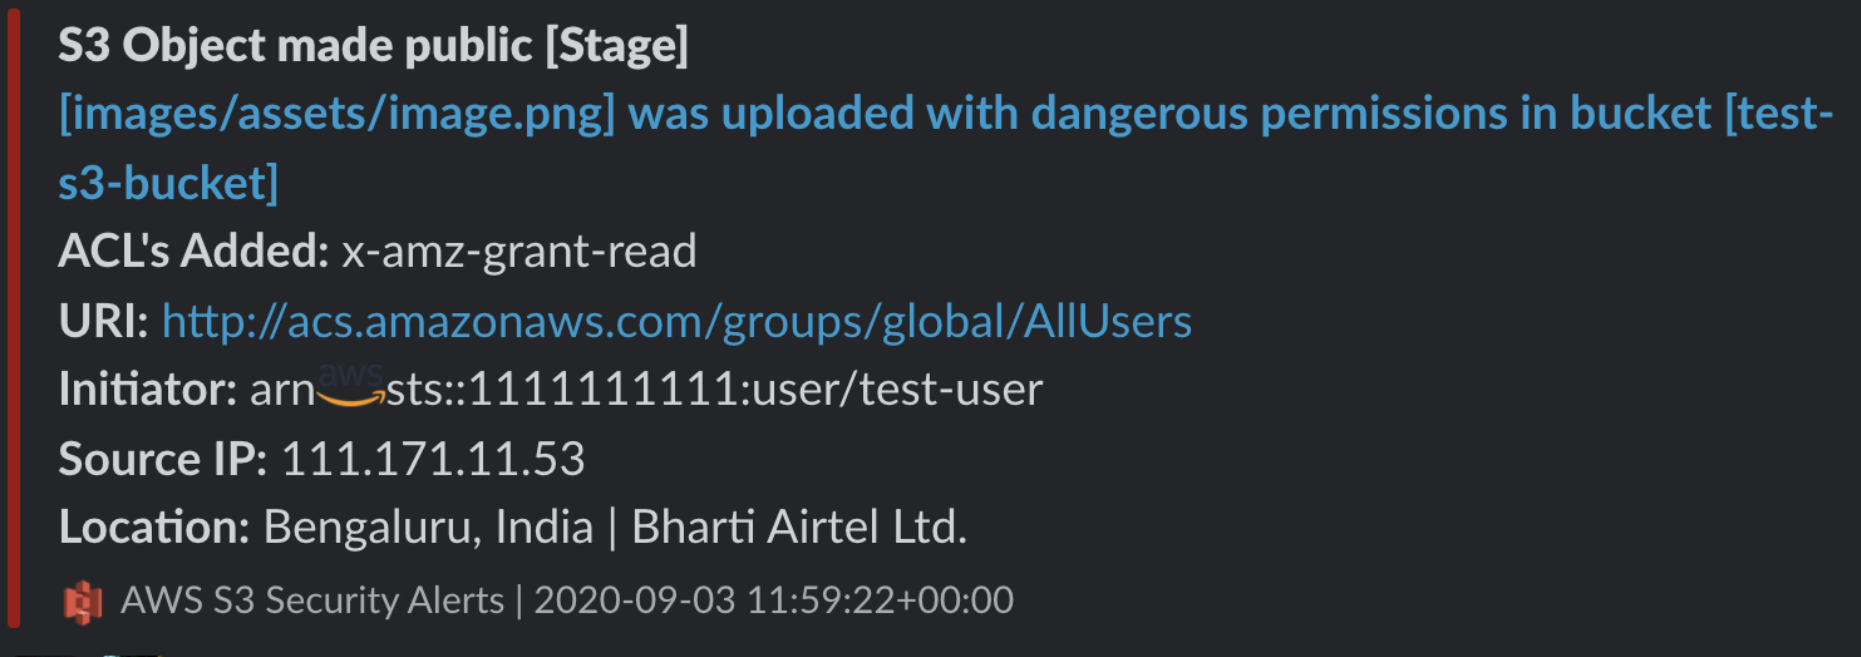
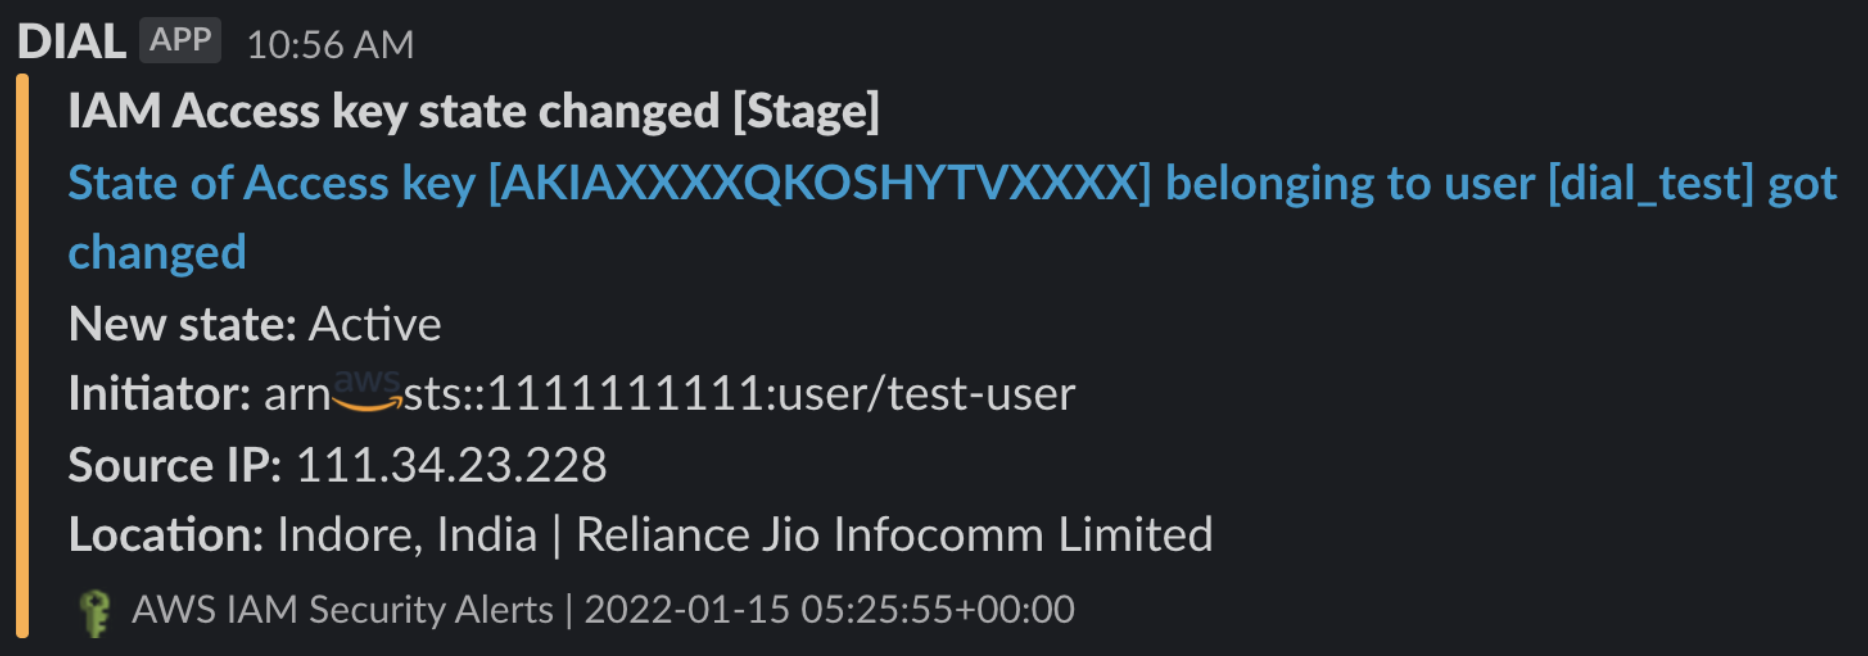
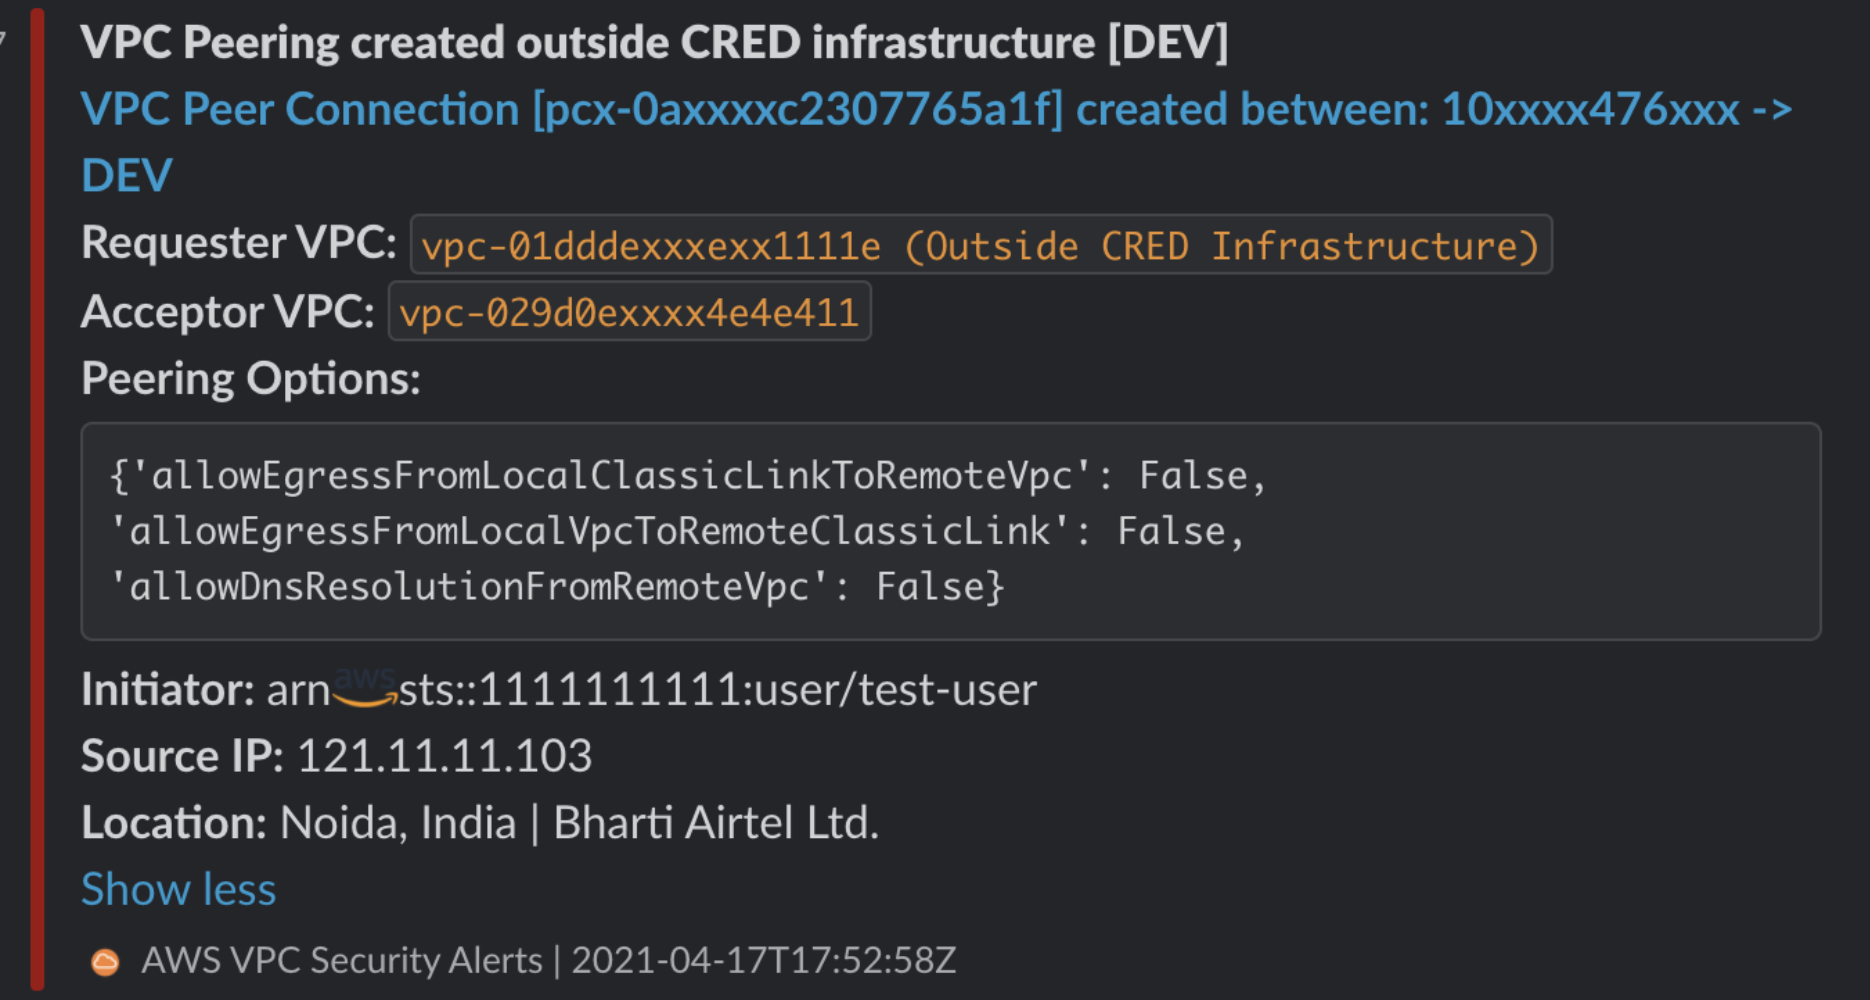
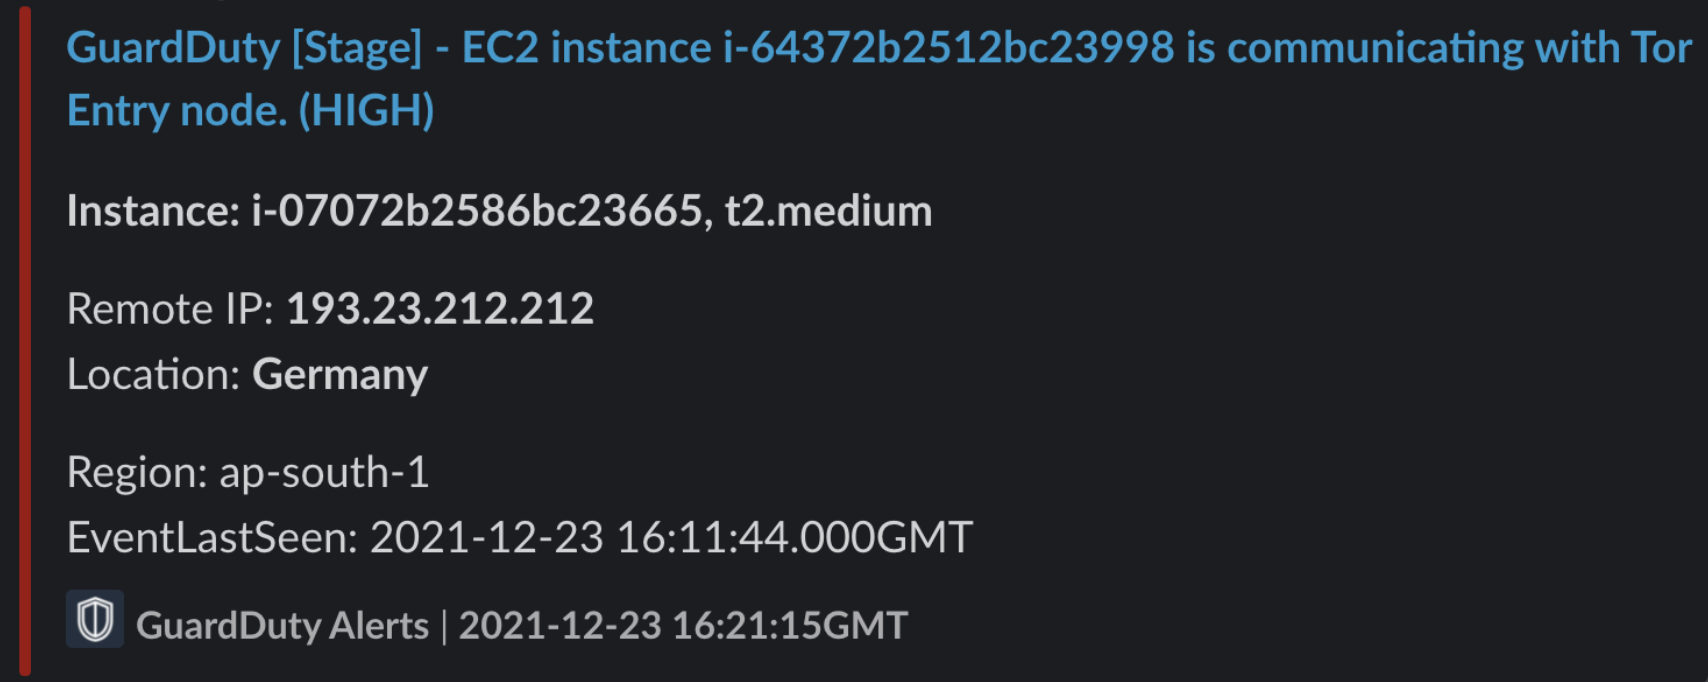
아래와 같이 관련 세부 정보와 함께 실행 가능한 알림을 받게 됩니다:
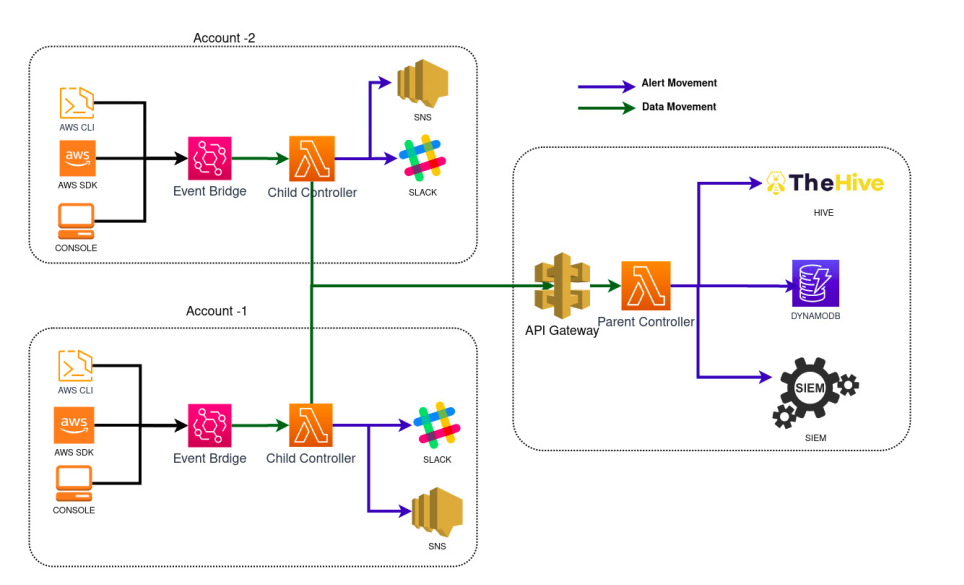
아키텍처는 두 가지 구성 요소로 나뉩니다:
하위 컨트롤러; 하위 컨트롤러는 이벤트 핸들러 역할을 하며, 탐지 프레임워크를 배포하려는 모든 계정/리전에 배포되어야 합니다. 이는 이벤트 브리지(Event Bridge)에 트리거로 연결되어, 관심 있는 이벤트가 발생하면 하위 컨트롤러를 트리거합니다. 또한 이 컨트롤러는 설정 파일에 정의된 심각도와 함께 사용자가 구성한 SLACK 채널로 알림을 전송합니다. 그런 다음 전체 응답 객체를 상위 컨트롤러로 전달하여 추가 처리 및 저장을 수행합니다.
상위 컨트롤러; DIAL의 프레임워크에는 SIEM, IR 및 알림의 영구 저장소를 위한 집계자 역할을 하는 하나의 상위 컨트롤러만 있으면 됩니다. 상위 컨트롤러는 데이터 수집 전용 백엔드의 AWS Lambda 하나와 연결된 API Gateway와 함께 작동합니다. API Gateway에 대한 요청은 인증되어야 하며, 이는 사용자의 필요에 따라 구성 가능합니다.
참고: 여기서는 데이터를 수집하기 위해 오픈 소스 IR 도구로 TheHive 프로젝트를 사용했습니다. 상위 컨트롤러의 함수를 변경하여 응답 객체를 원하는 SIEM/IR 도구로 보낼 수 있으며, 필요한 파라미터를 추가로 변경하기만 하면 됩니다.
현재 DIAL의 탐지 모듈을 출시했습니다. 이 모듈은 구성 오류를 탐지하는 데 도움이 됩니다. 향후에는 수정 모듈도 출시할 계획입니다. 다음은 DIAL이 현재 탐지 및 알림을 보낼 수 있는 사용 사례입니다.
IAM
S3
EC2
Secret Manager/SSM Parameter Store
데이터베이스(RDS/DynamoDB)
GuardDuty
다음 파일을 참조하세요.
