
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 rhinosecuritylabs/iamactionhunter
AWS IAM 정책 문장 파서 및 쿼리 도구입니다.
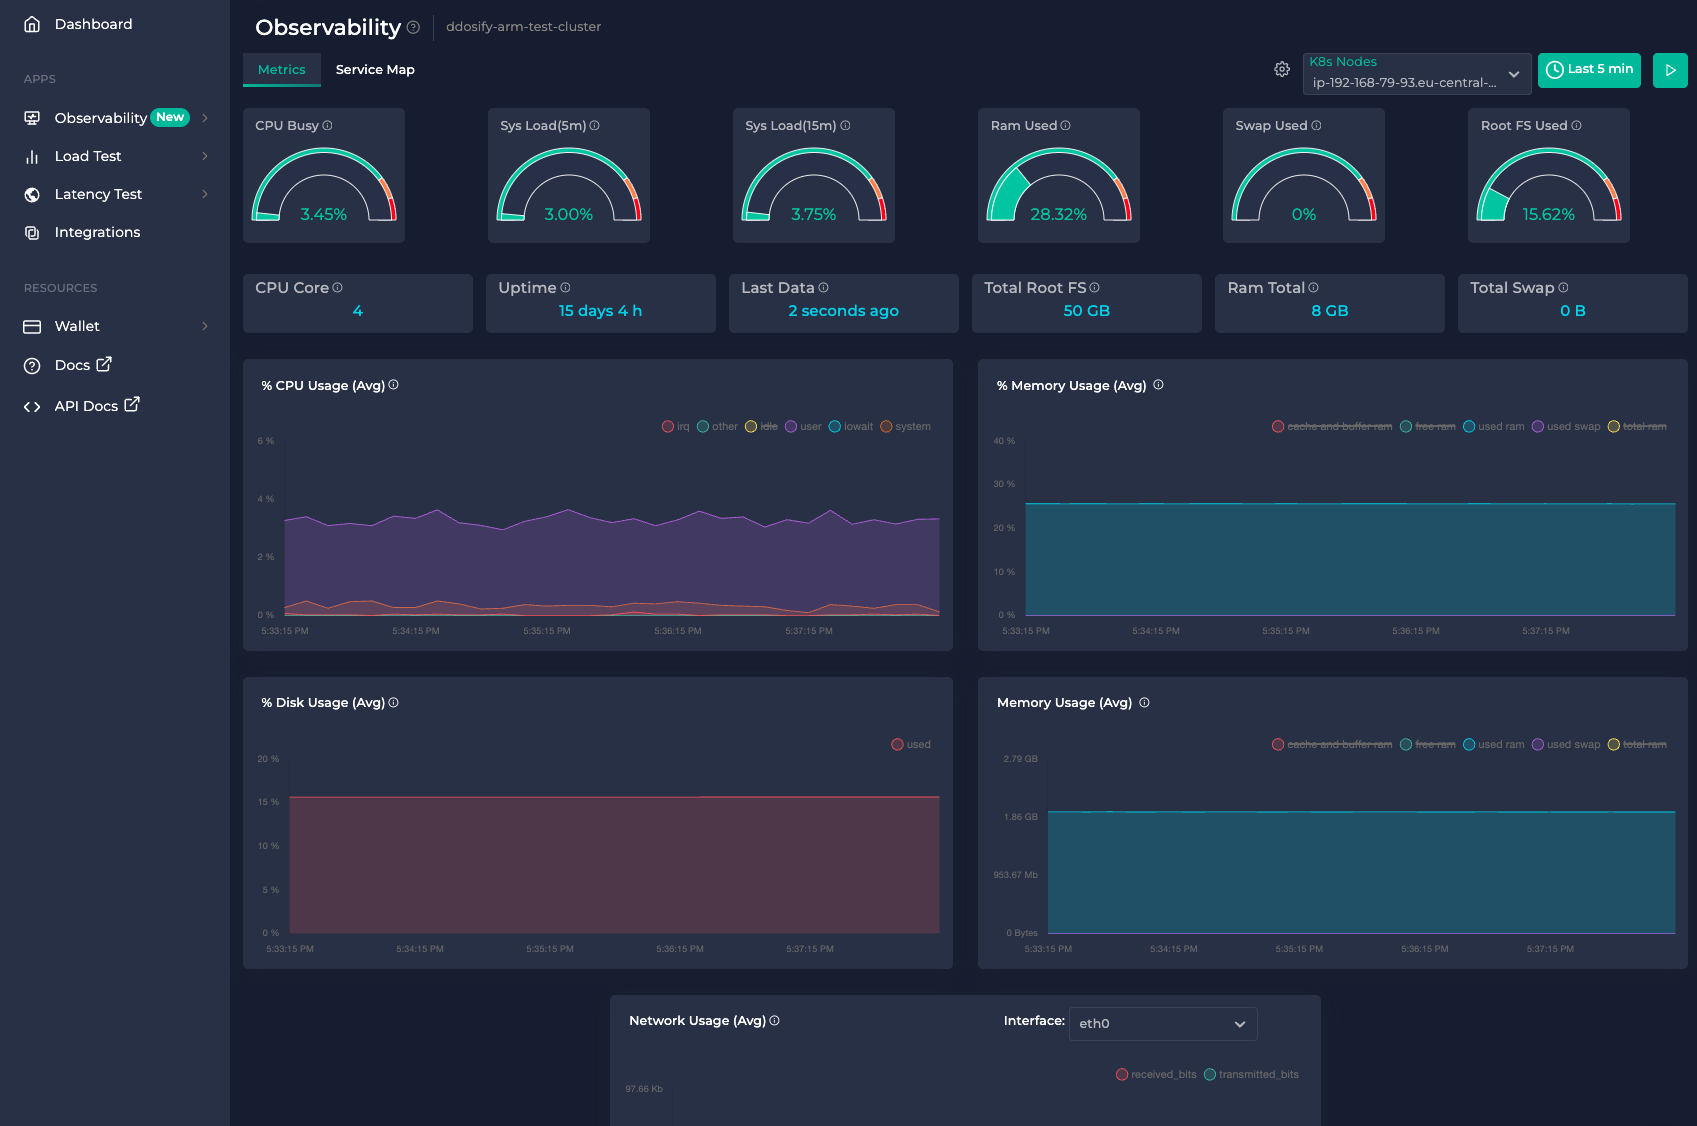 getanteon/anteon
eBPF 기반 Kubernetes 모니터링 및 성능 테스트 플랫폼으로, 코드 계측 없이 서비스 맵을 자동 생성하고 실시간 메트릭을 추적하며 여러 위치에서 부하 테스트를 실행합니다.
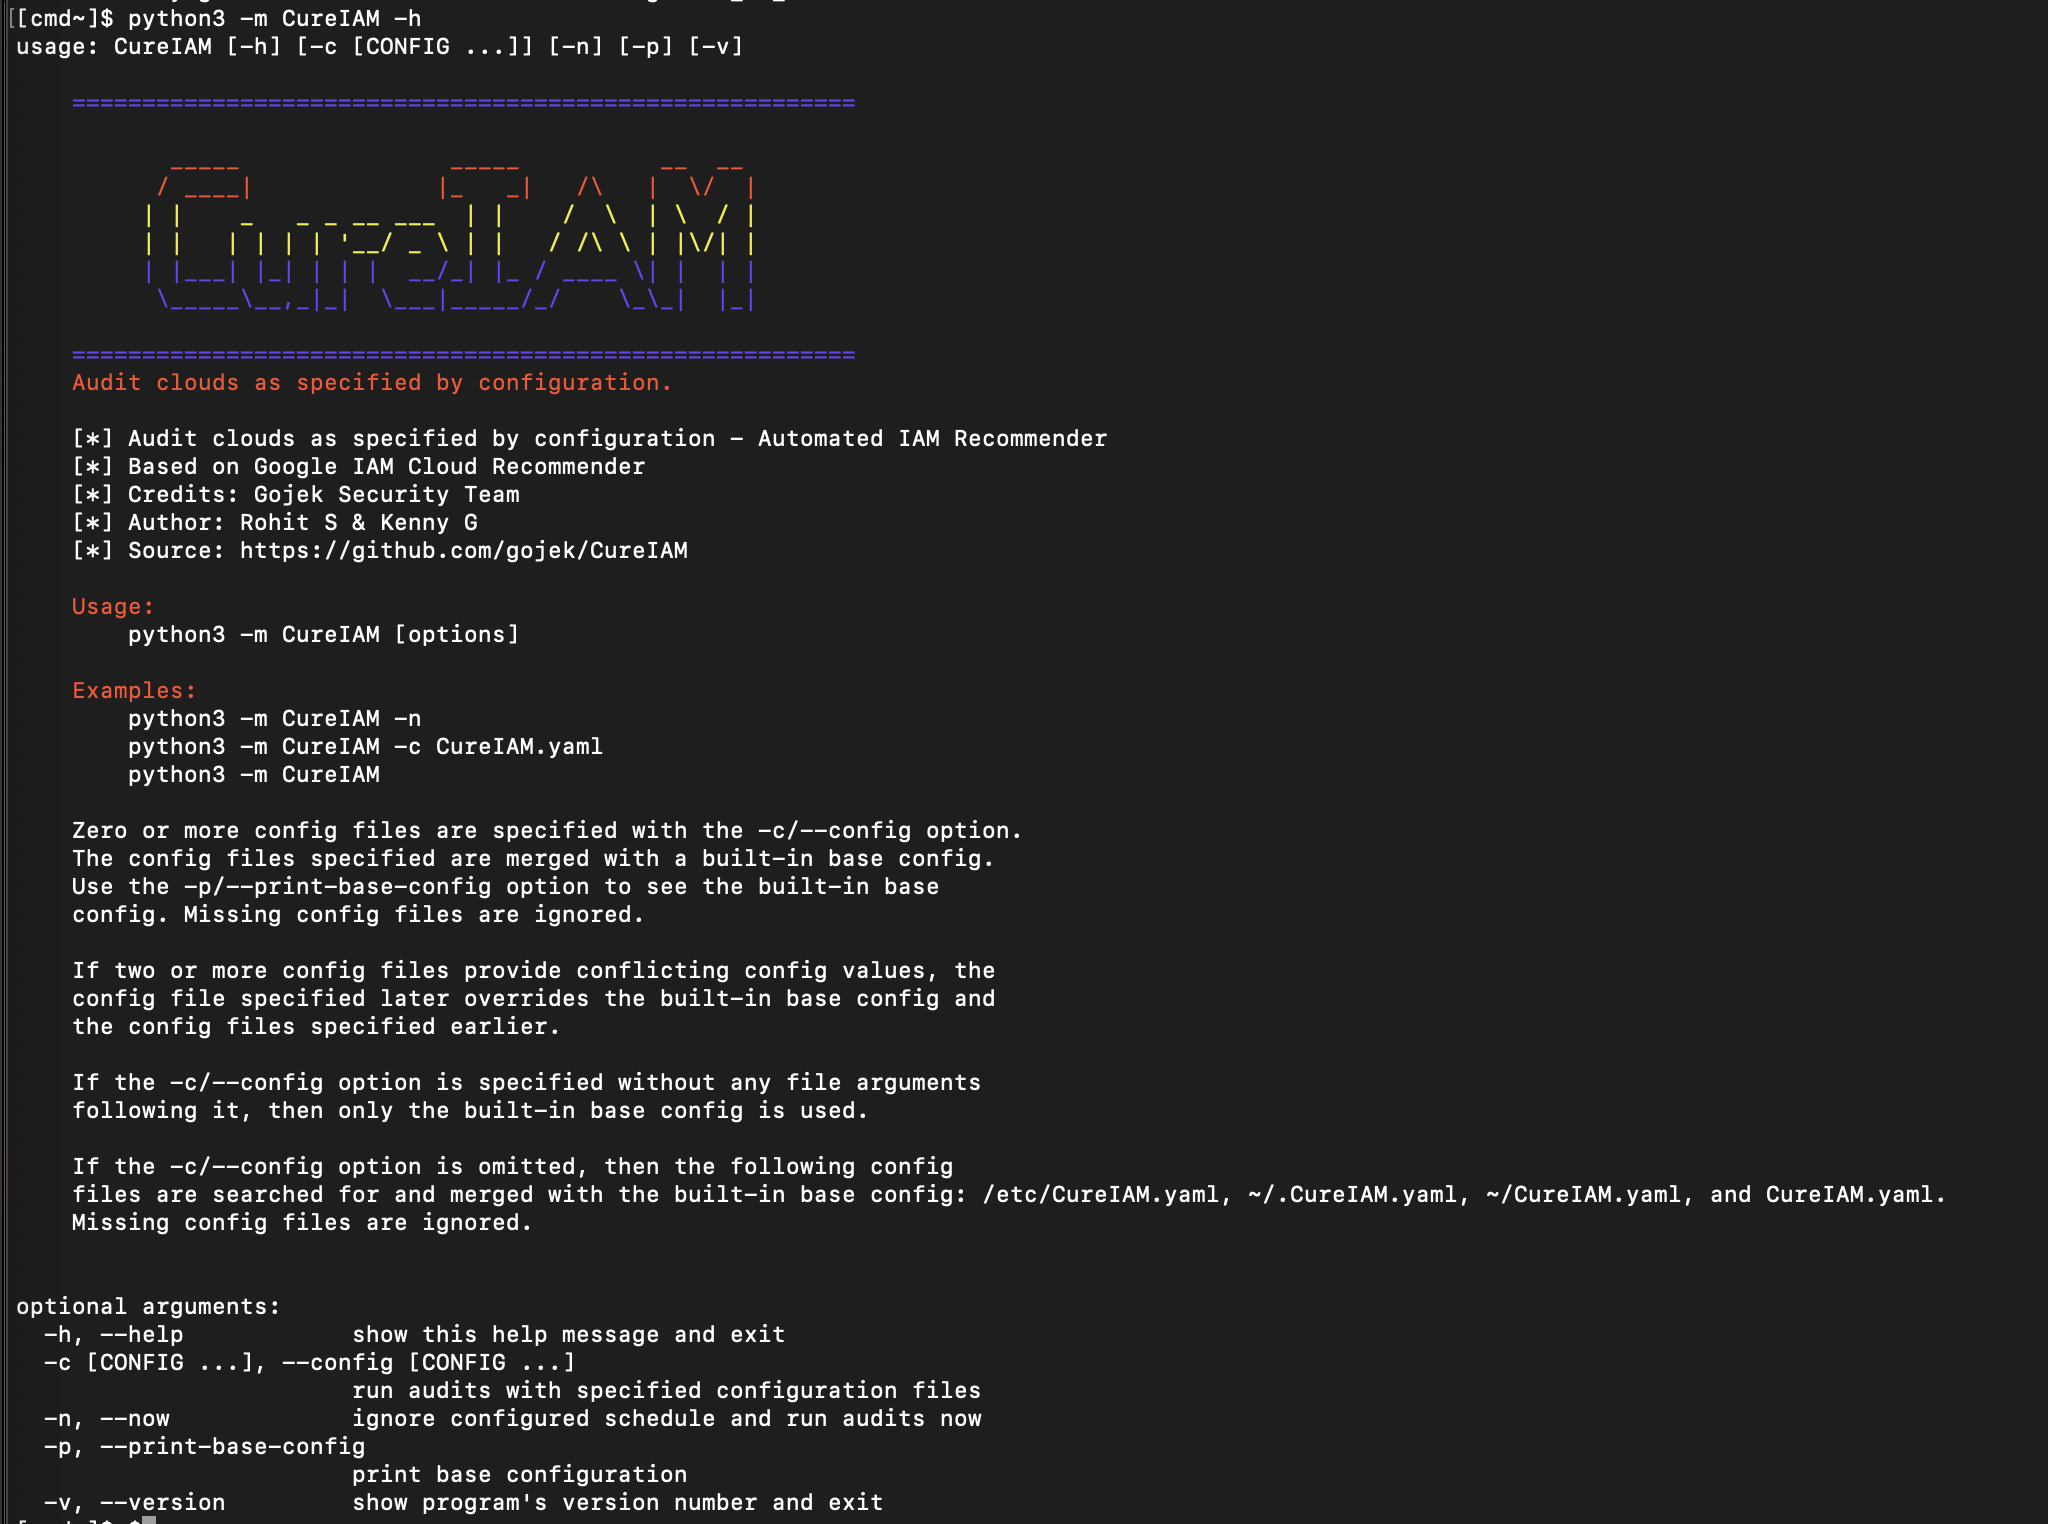 gojek/cureiam
GCP 인프라에서 권한이 과도한 계정을 대규모로 정리합니다.
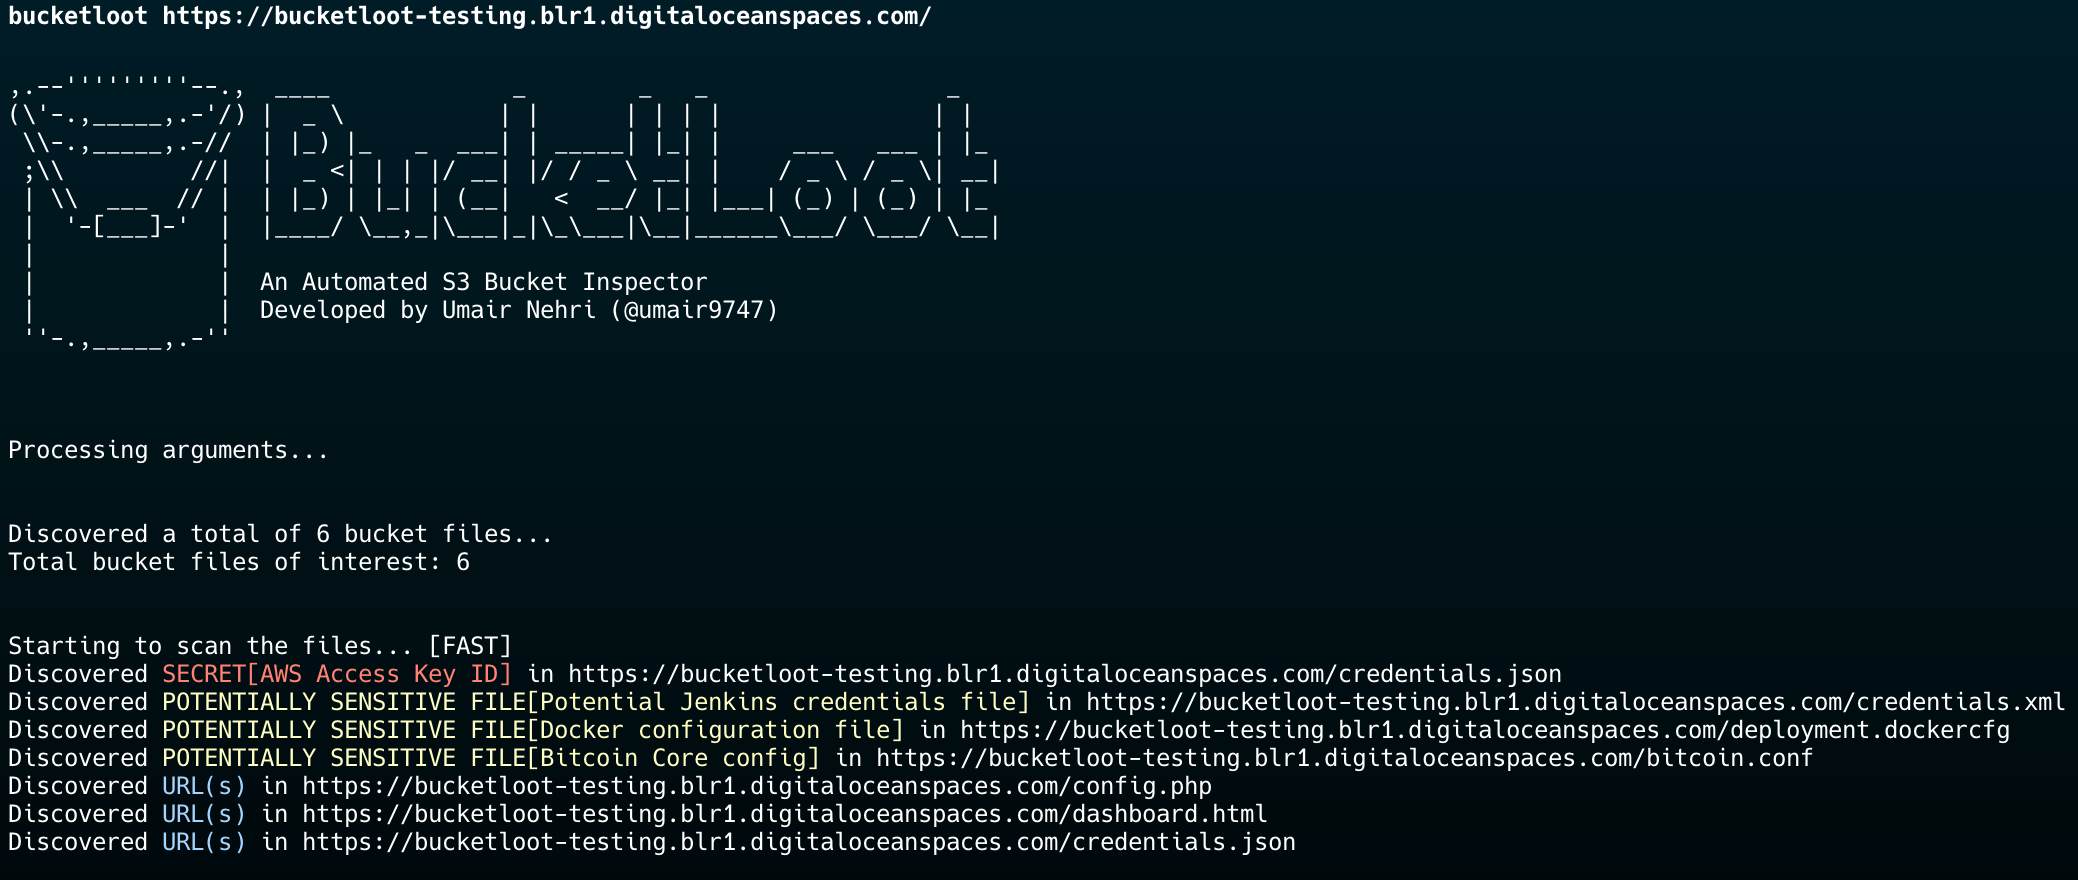 redhuntlabs/bucketloot
BucketLoot은 자동화된 S3 호환 버킷 검사기로, 사용자가 일반 텍스트로 데이터를 저장하는 파일을 스캔하여 공개적으로 노출된 스토리지 버킷에서 자산을 추출하고, 비밀 노출을 플래그하며, 사용자 정의 키워드 및 정규 표현식도 검색할 수 있도록 도와줍니다.
 metarget/metarget
Metarget은 취약한 인프라를 자동으로 구축하는 프레임워크입니다.
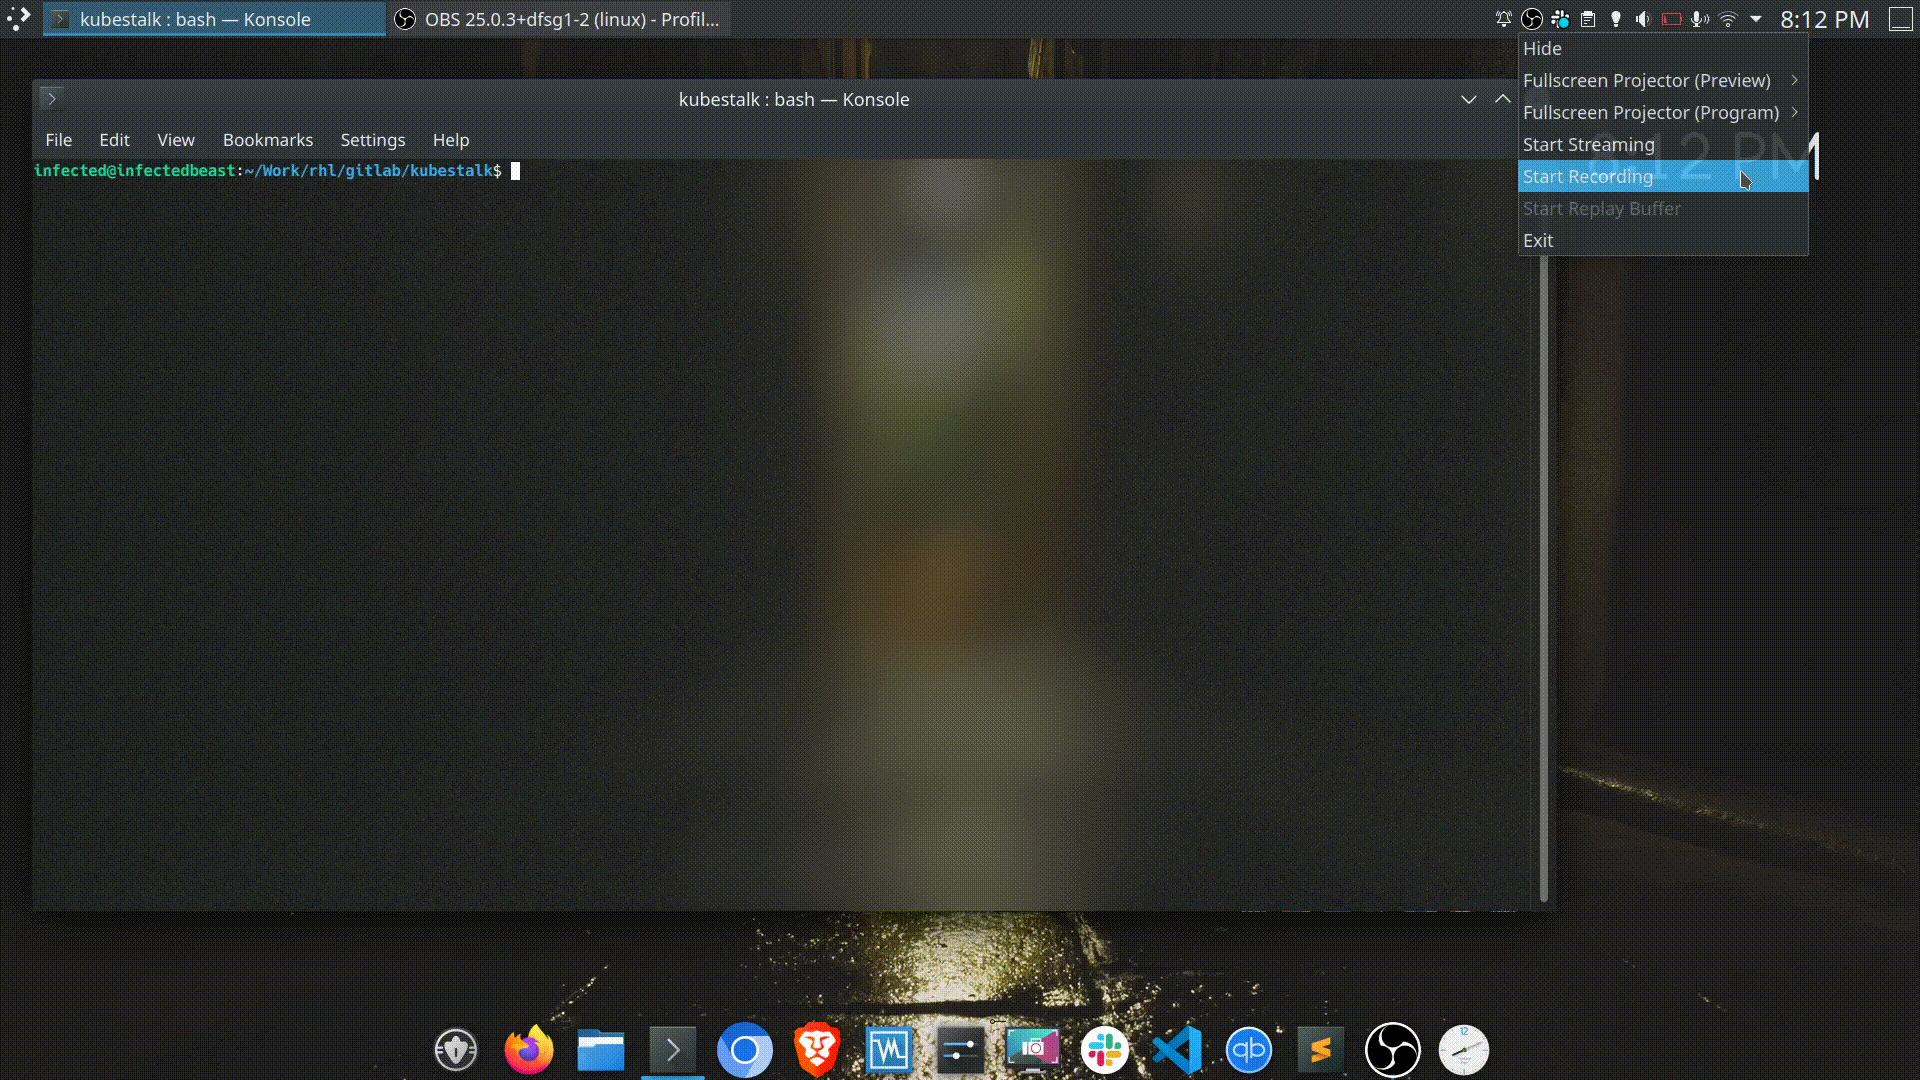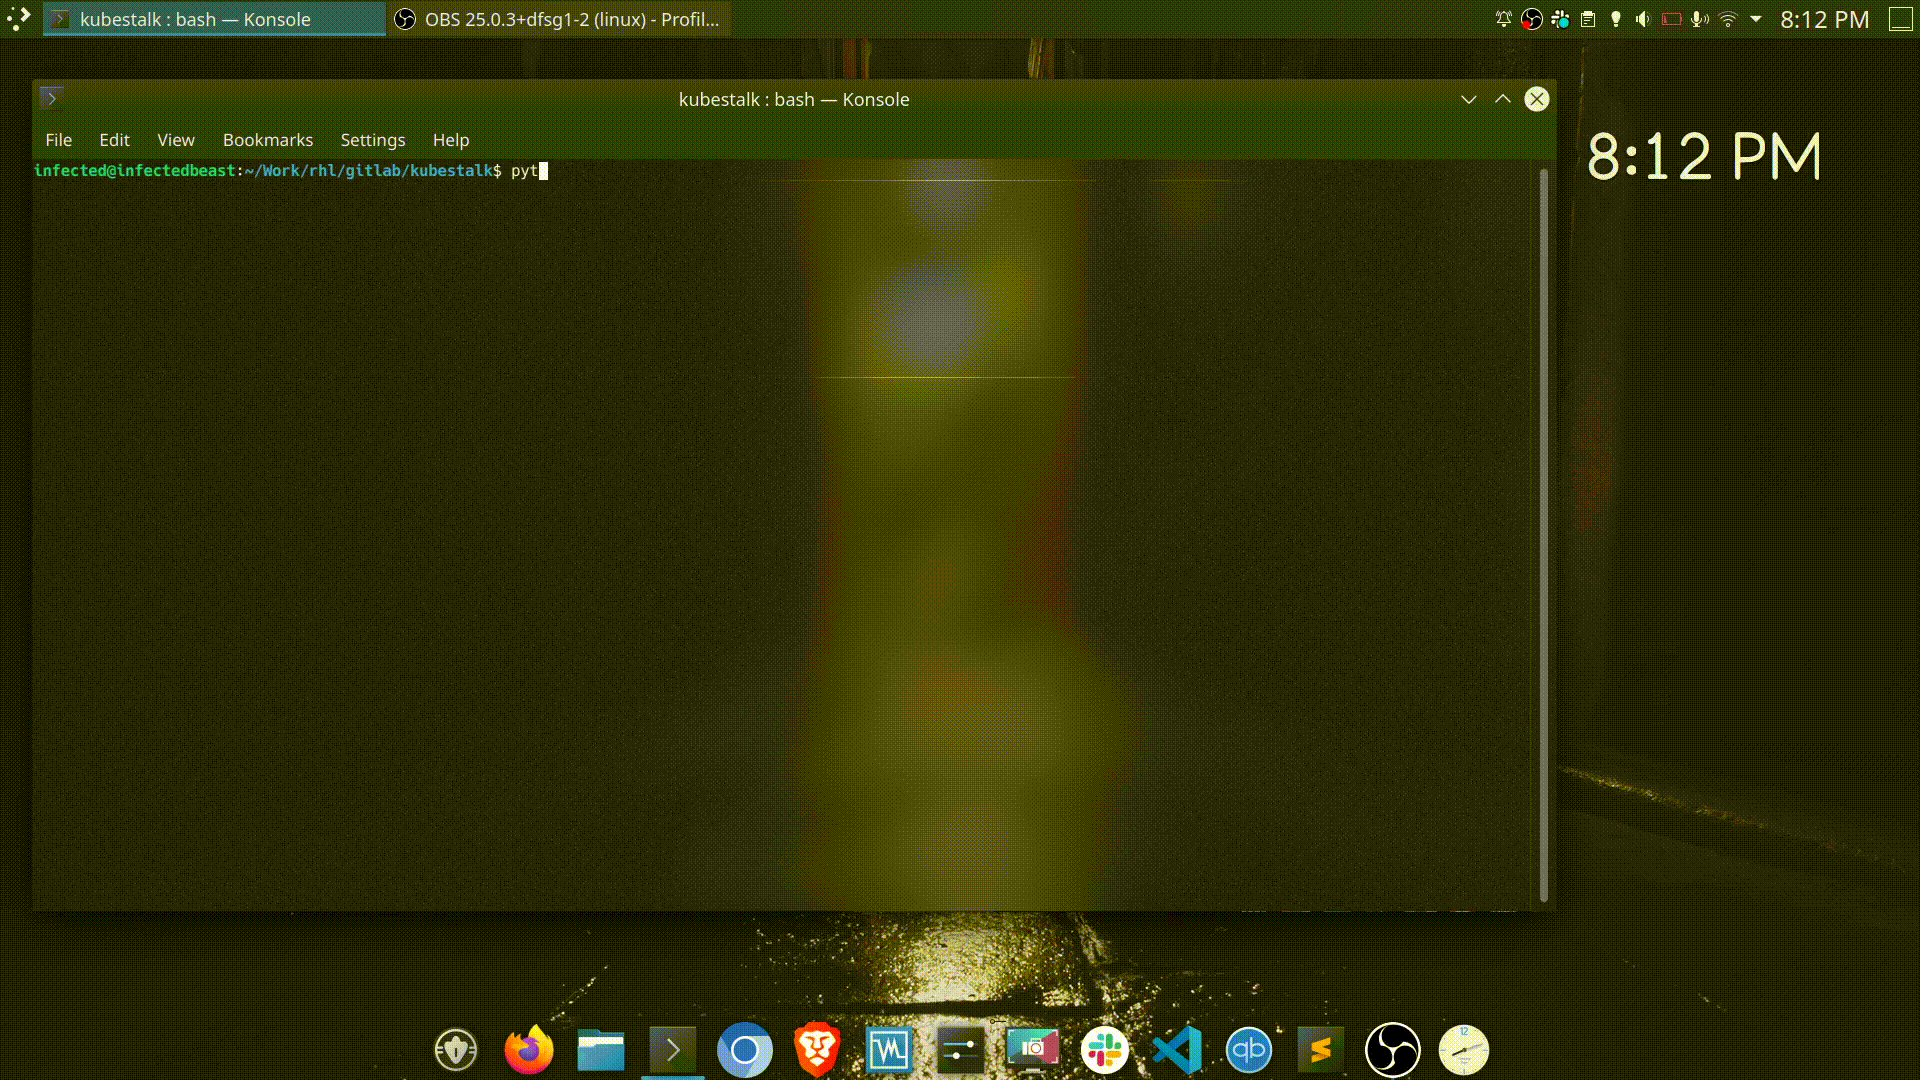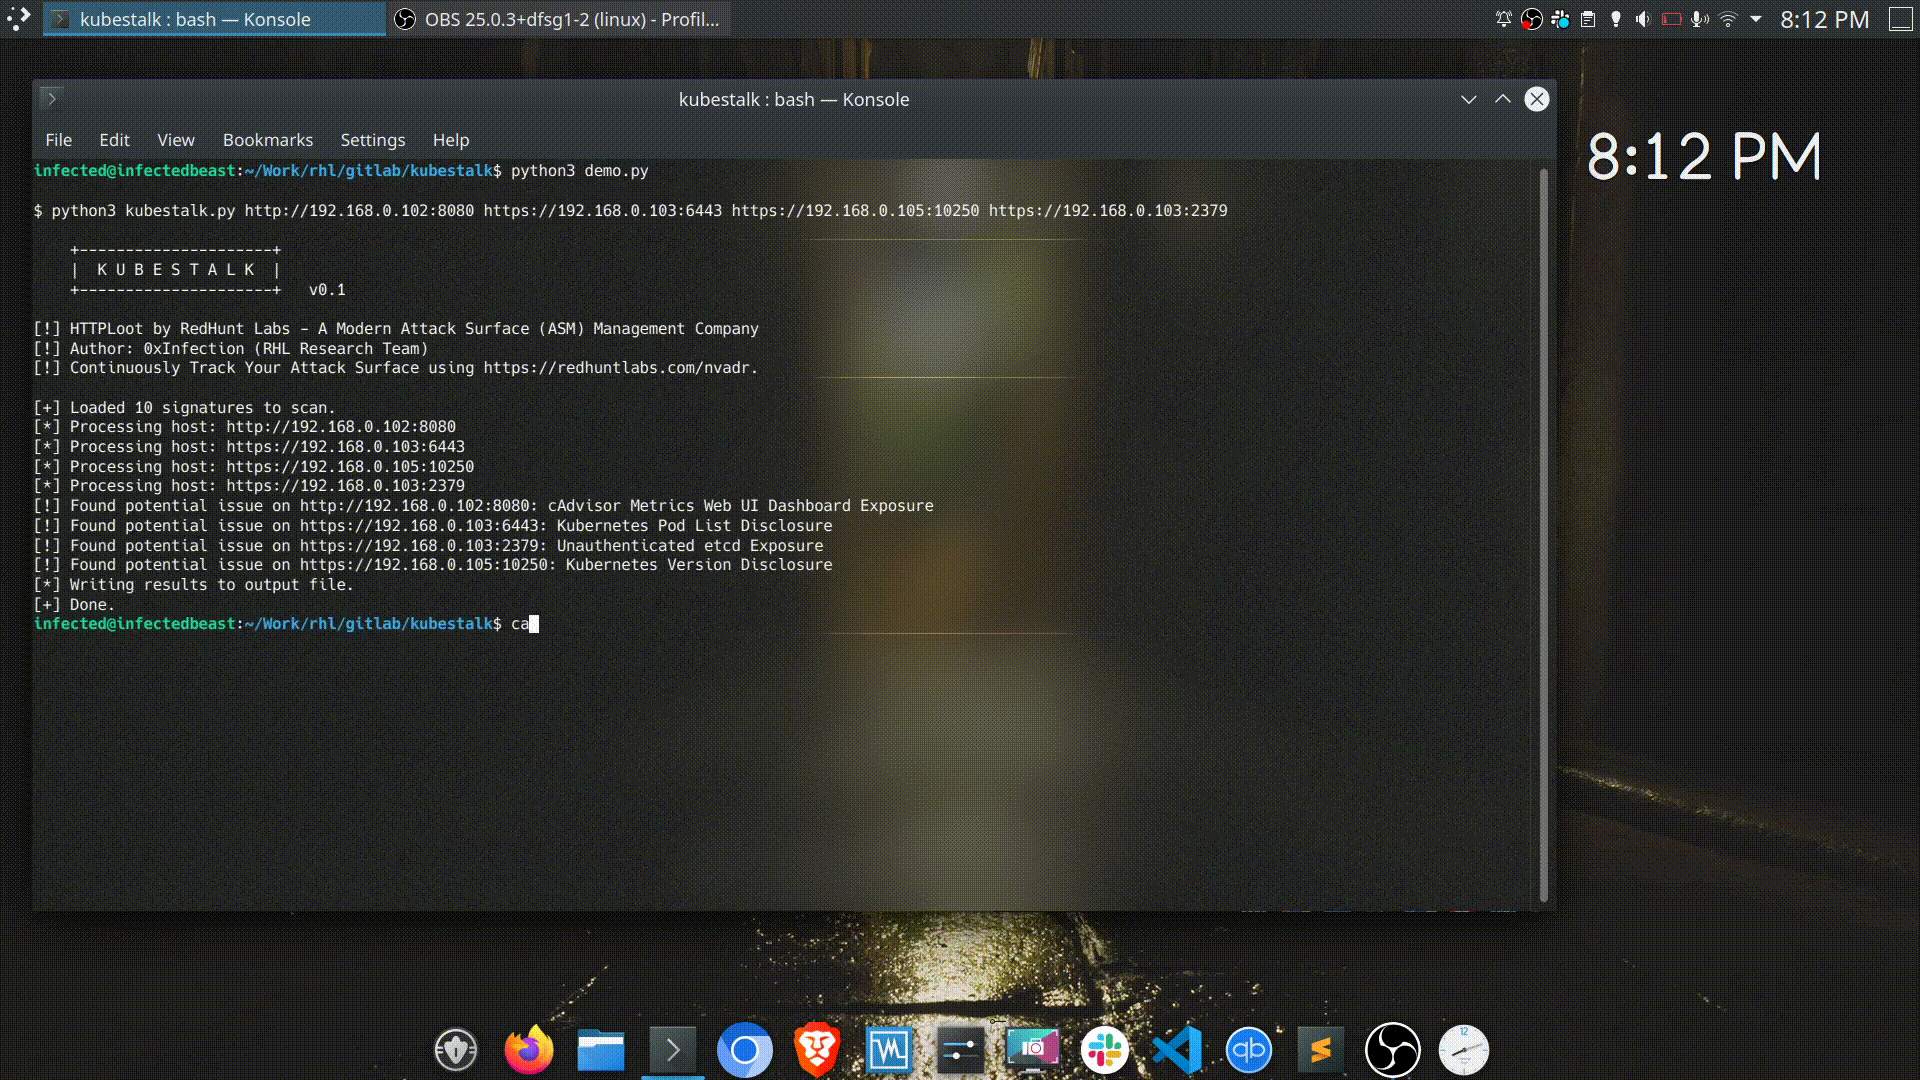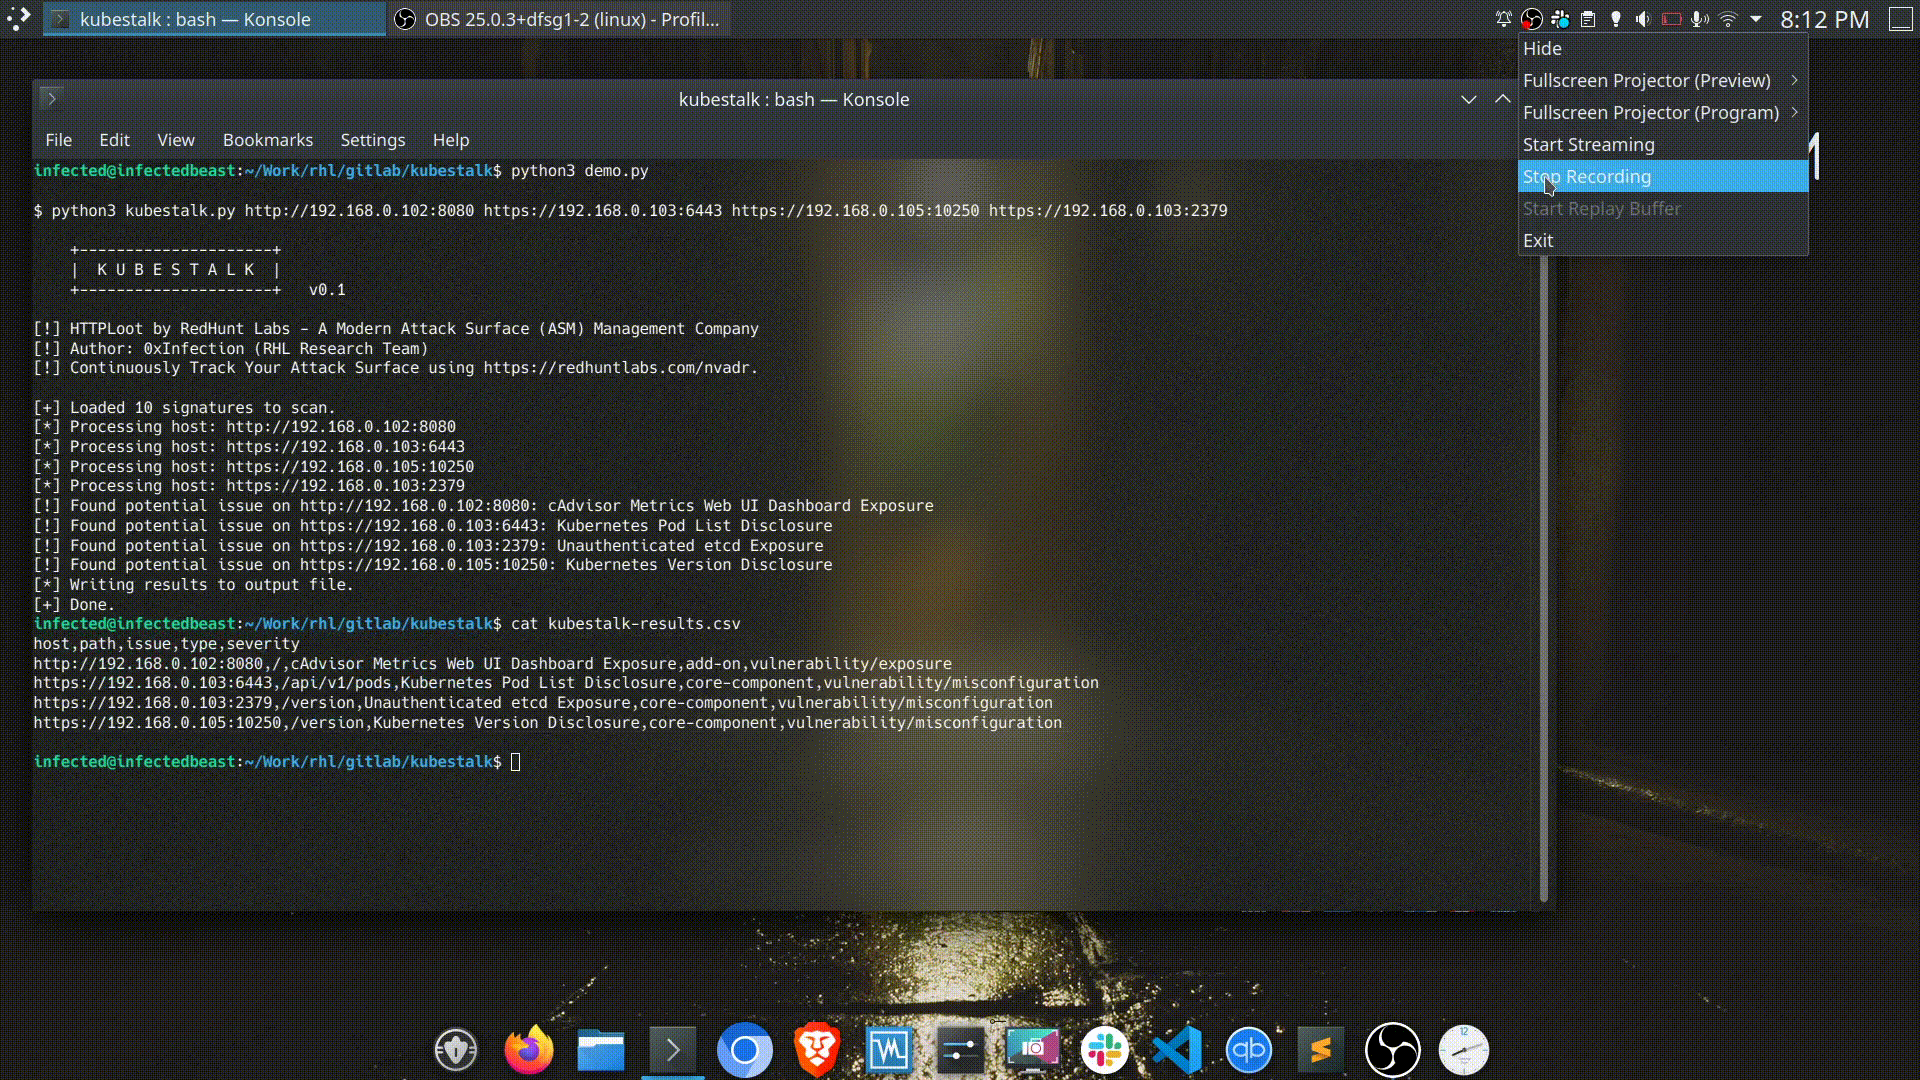 redhuntlabs/kubestalk
블랙박스 방식의 쿠버네티스 공격 표면 탐지 도구로, 서명 기반 스캐닝을 통해 보안이 설정되지 않은 클러스터, 노출된 대시보드, 잘못된 구성을 찾아냅니다.
 kvesta/vesta
클라우드 컴퓨팅의 실제 침투를 기반으로 한 취약점 정적 분석, Docker 및 Kubernetes 클러스터 구성 탐지 도구 키트
 aws-samples/drs-malware-scan
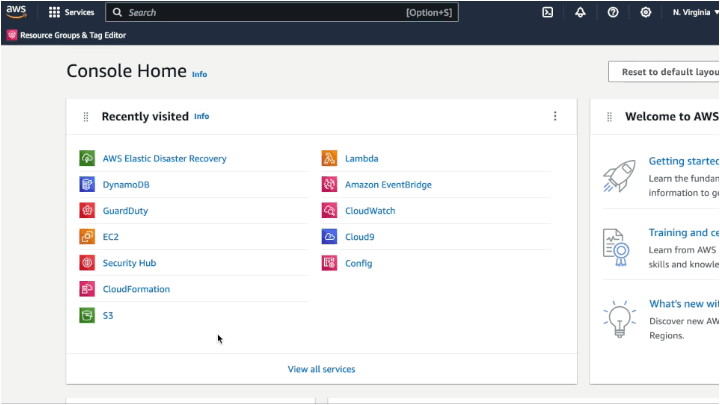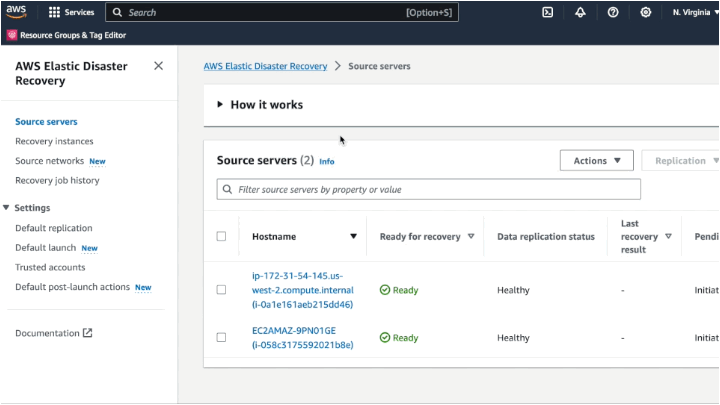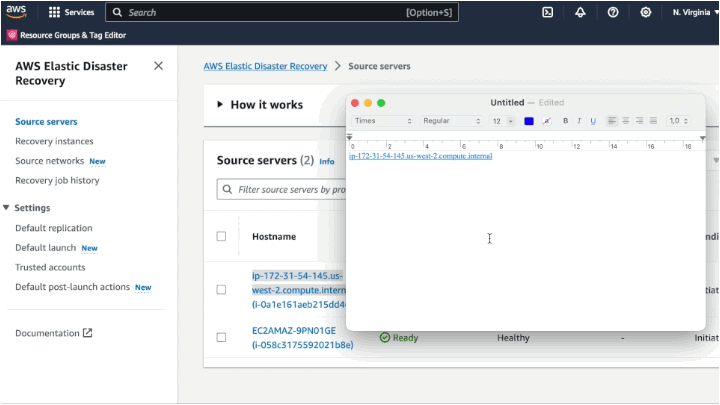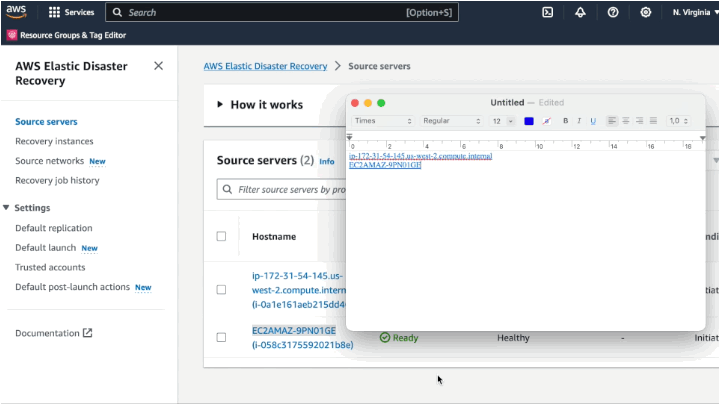
AWS로 온프레미스 서버에서 파일 기반 맬웨어 스캔을 수행하세요.
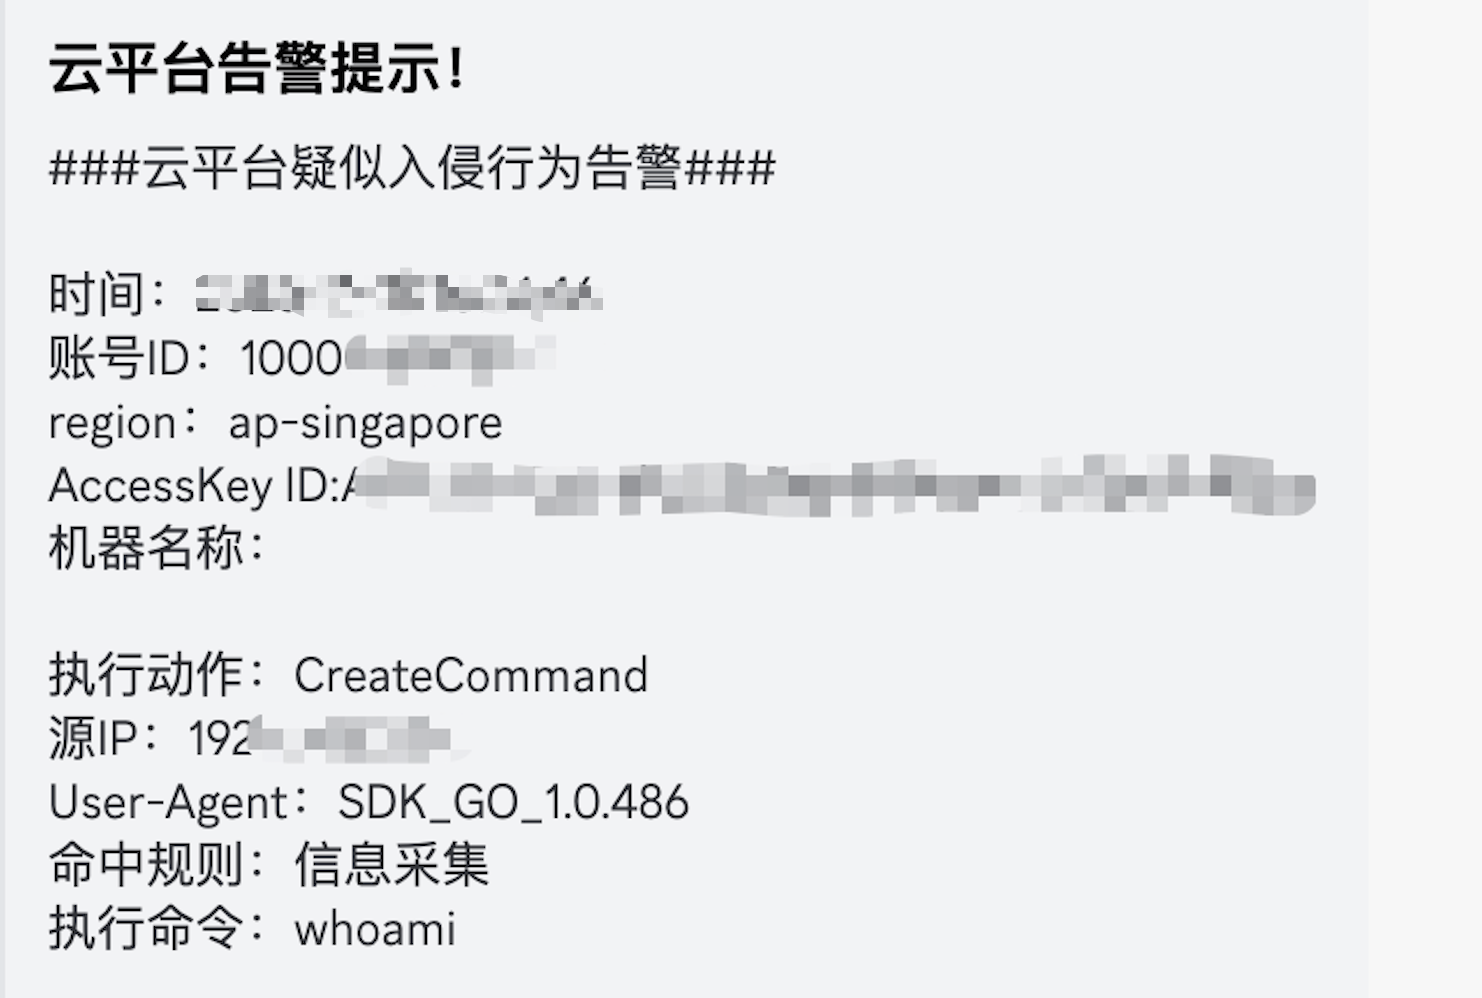 al0ne/cloud-audit
자동 클라우드 보안 감사 도구로, 이상 탐지, 블랙리스트 규칙 및 기준 분석을 사용하여 Tencent Cloud 및 AWS의 클라우드 플랫폼 로그를 주기적으로 감사함으로써 AK/SK 자격 증명 오용을 탐지합니다.
 invictus-ir/microsoft-extractor-suite
사고 대응 및 사이버 보안 목적으로 Microsoft 365 및 Azure에서 데이터를 획득하기 위한 PowerShell 모듈입니다.
 tenable/kaimonkey
의도적으로 취약하게 만든 Terraform 인프라로, 클라우드 보안 잘못된 구성을 학습하고 AWS 및 Azure 전반의 IaC 스캐너 탐지를 검증하기 위한 것입니다.
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
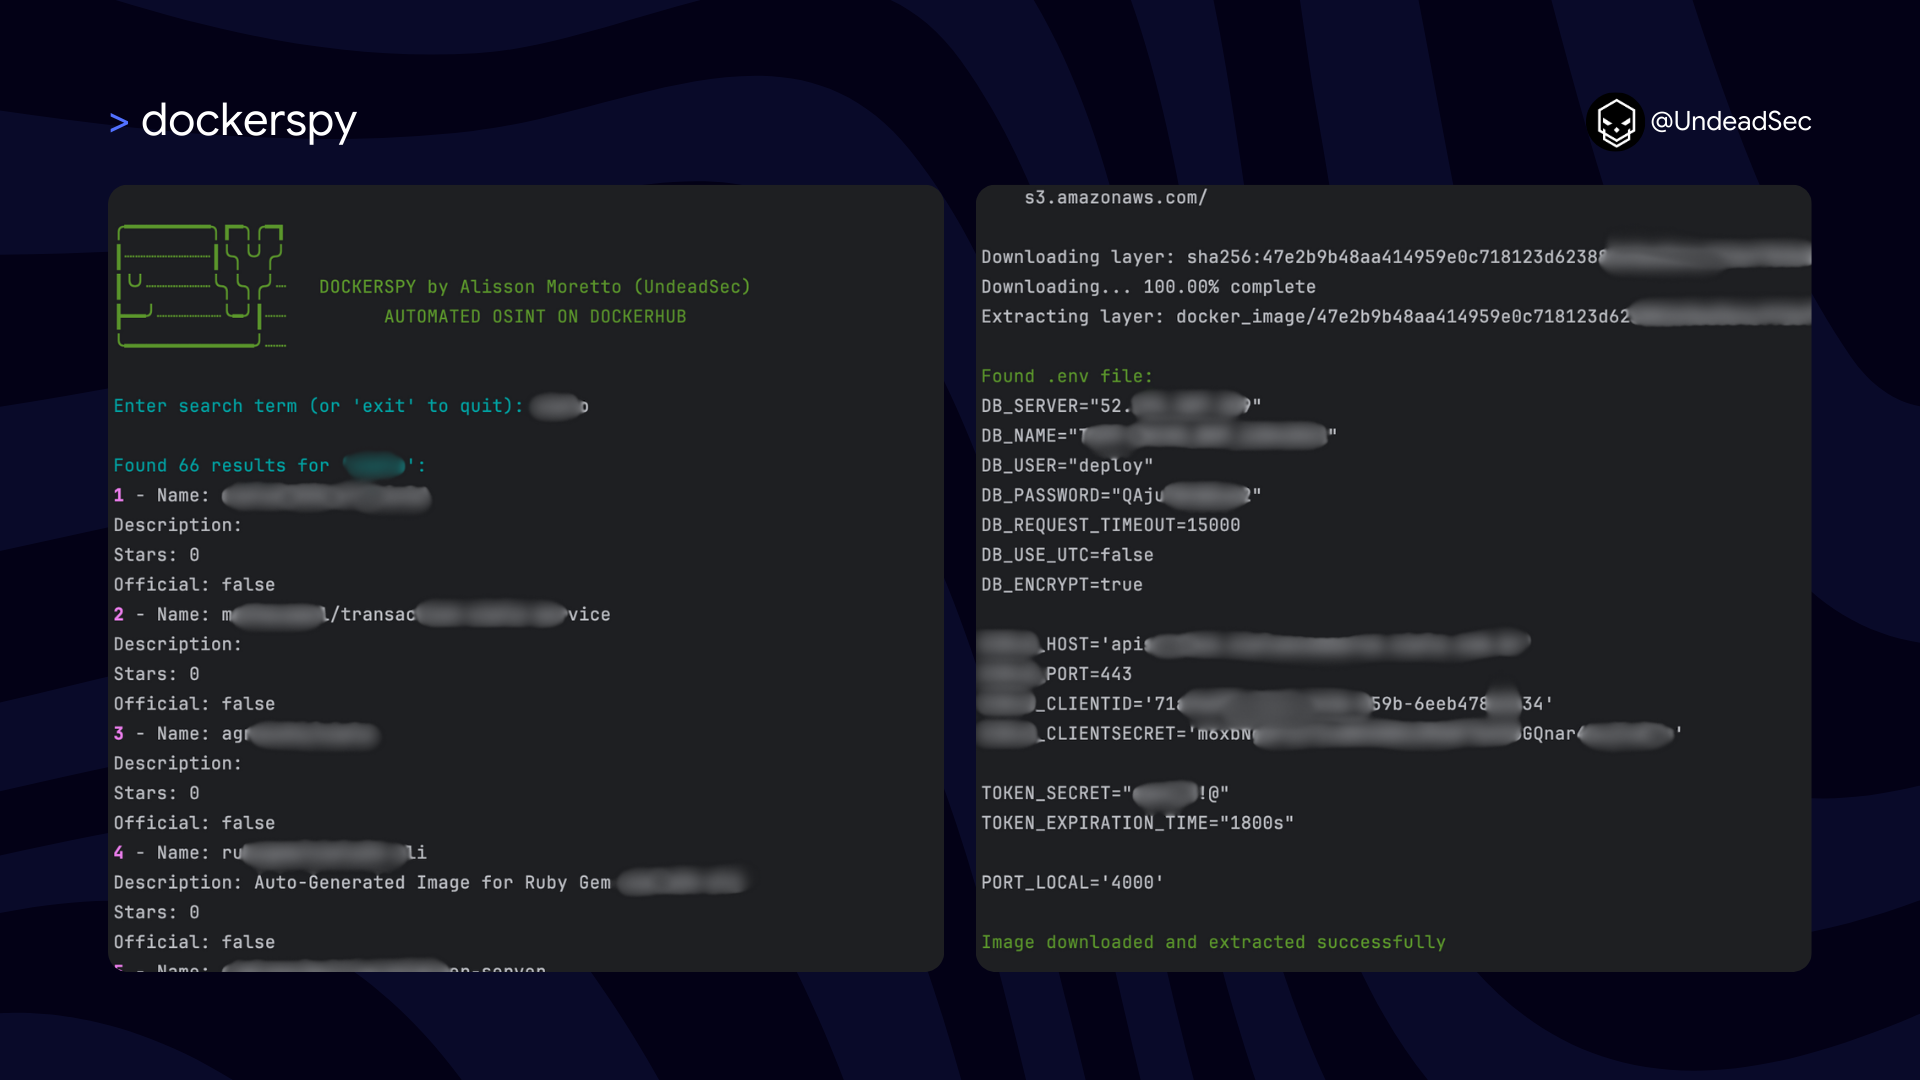 undeadsec/dockerspy
정규 표현식 패턴을 사용하여 Docker Hub 이미지를 스캔하고, 노출된 비밀, 개인 키 및 인증 토큰을 추출하여 보안 감사 및 사고 예방을 수행합니다.
 querylab/lazywarden
자동화된 Bitwarden 자격 증명 모음 백업 도구로, AES-256 암호화, Argon2 키 파생, 멀티 클라우드 업로드 지원, Discord, Telegram, Slack을 통한 실시간 알림 기능을 제공합니다.
 tenable/escalategpt
AWS IAM 구성에서 권한 상승 기회를 발견하기 위한 AI 기반 도구입니다.
 cred-club/dial
이벤트 기반 AWS 보안 구성 오류 탐지 프레임워크로, 여러 계정을 실시간으로 모니터링하며 Lambda를 통해 IAM, S3, EC2 및 데이터베이스 구성 오류에 대한 경고를 7초 미만의 탐지 지연 시간으로 트리거합니다.
 permiso-io-tools/cloudgrappler
AWS, Azure, GCP 전반에서 CloudTrail 로그와 맞춤형 위협 인텔리전스 규칙을 사용하여 알려진 위협 행위자에 대한 고정밀 클라우드 탐지를 쿼리합니다.
 vectra-ai-research/derf
공격 기법을 실행하고 AWS 및 GCP 전반에서 반복 가능한 탐지 샘플을 생성하는 클라우드 기반 공격 에뮬레이션 프레임워크로, UI 또는 프로그래매틱 워크플로를 통해 사용할 수 있습니다.








