#1
Binary reverse engineering, disassembly, decompilation, and patching tools.
Kitploit 추천

 galoisinc/mate
대화형 프로그램 분석 스위트로, Code Property Graph를 사용하여 C 및 C++ 코드의 버그를 찾고, 애플리케이션 특화 취약점 분석과 저수준 취약점 분석을 통합합니다.
 iamsopotatoe-coder/tinyload
오픈소스 Windows x64 PE 패커 및 크립터. 커스텀 가상 머신으로 실행 파일을 압축·암호화하여 자체 추출 스텁(self-extracting stub)으로 만듭니다.
 demonslay335/cryptotester
랜섬웨어 분석에 초점을 맞춘 암호화 실험 유틸리티입니다.
 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.
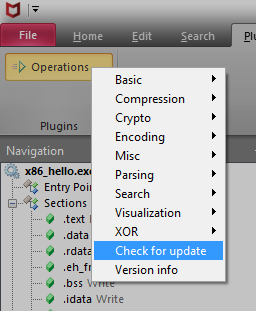 nmantani/fileinsight-plugins
FileInsight-plugins: McAfee FileInsight 16진수 편집기의 악성코드 분석용 디코딩 도구 상자
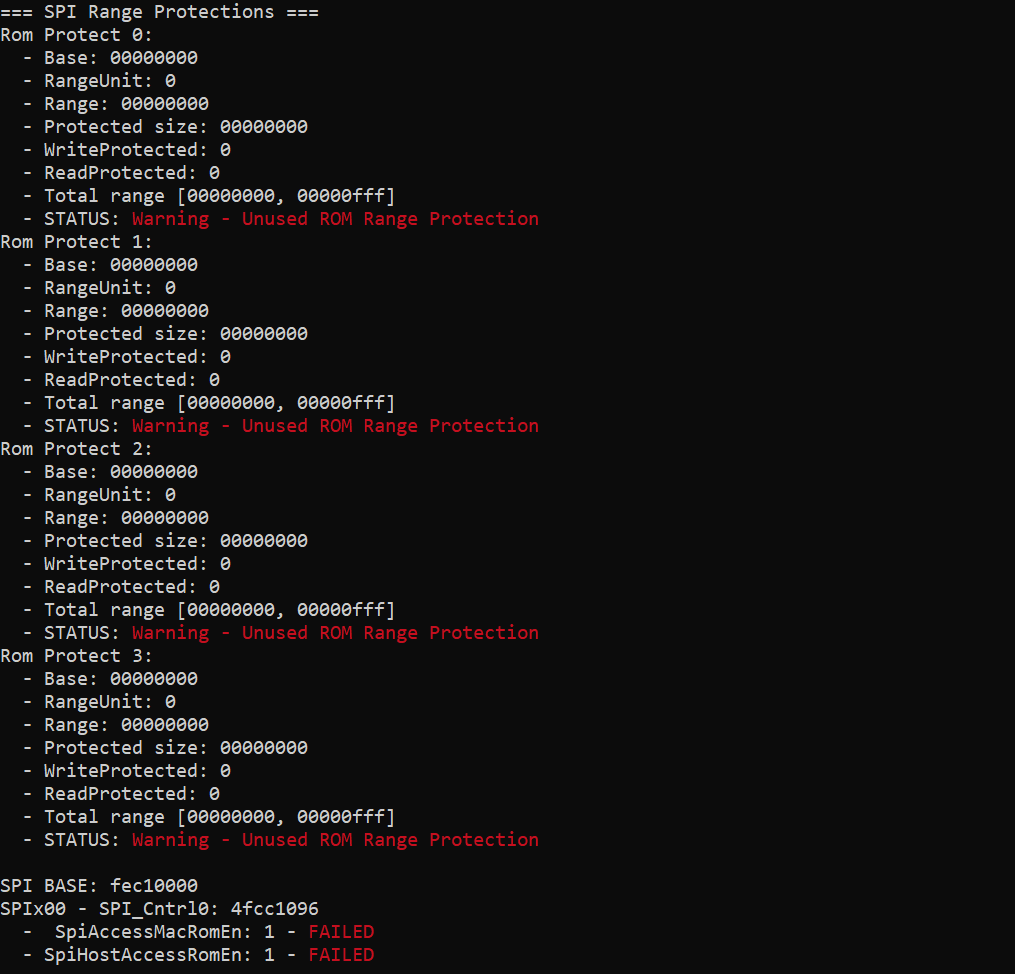 ioactive/platbox
인텔 및 AMD 시스템을 위한 내장 SMI 퍼저와 함께 UEFI/SMM 레지스터, PCI 구성 공간, 물리적 메모리, SPI 플래시 및 S3 부트 스크립트를 덤프하고 분석하는 플랫폼 보안 평가 도구입니다.
 symbioticsec/hermes-decomp
컴파일된 Hermes 바이트코드(.hbc) 파일을 다시 읽을 수 있는 JavaScript로 변환하여 React Native 모바일 앱을 리버스 엔지니어링할 수 있게 해주는 강력한 디컴파일러입니다.
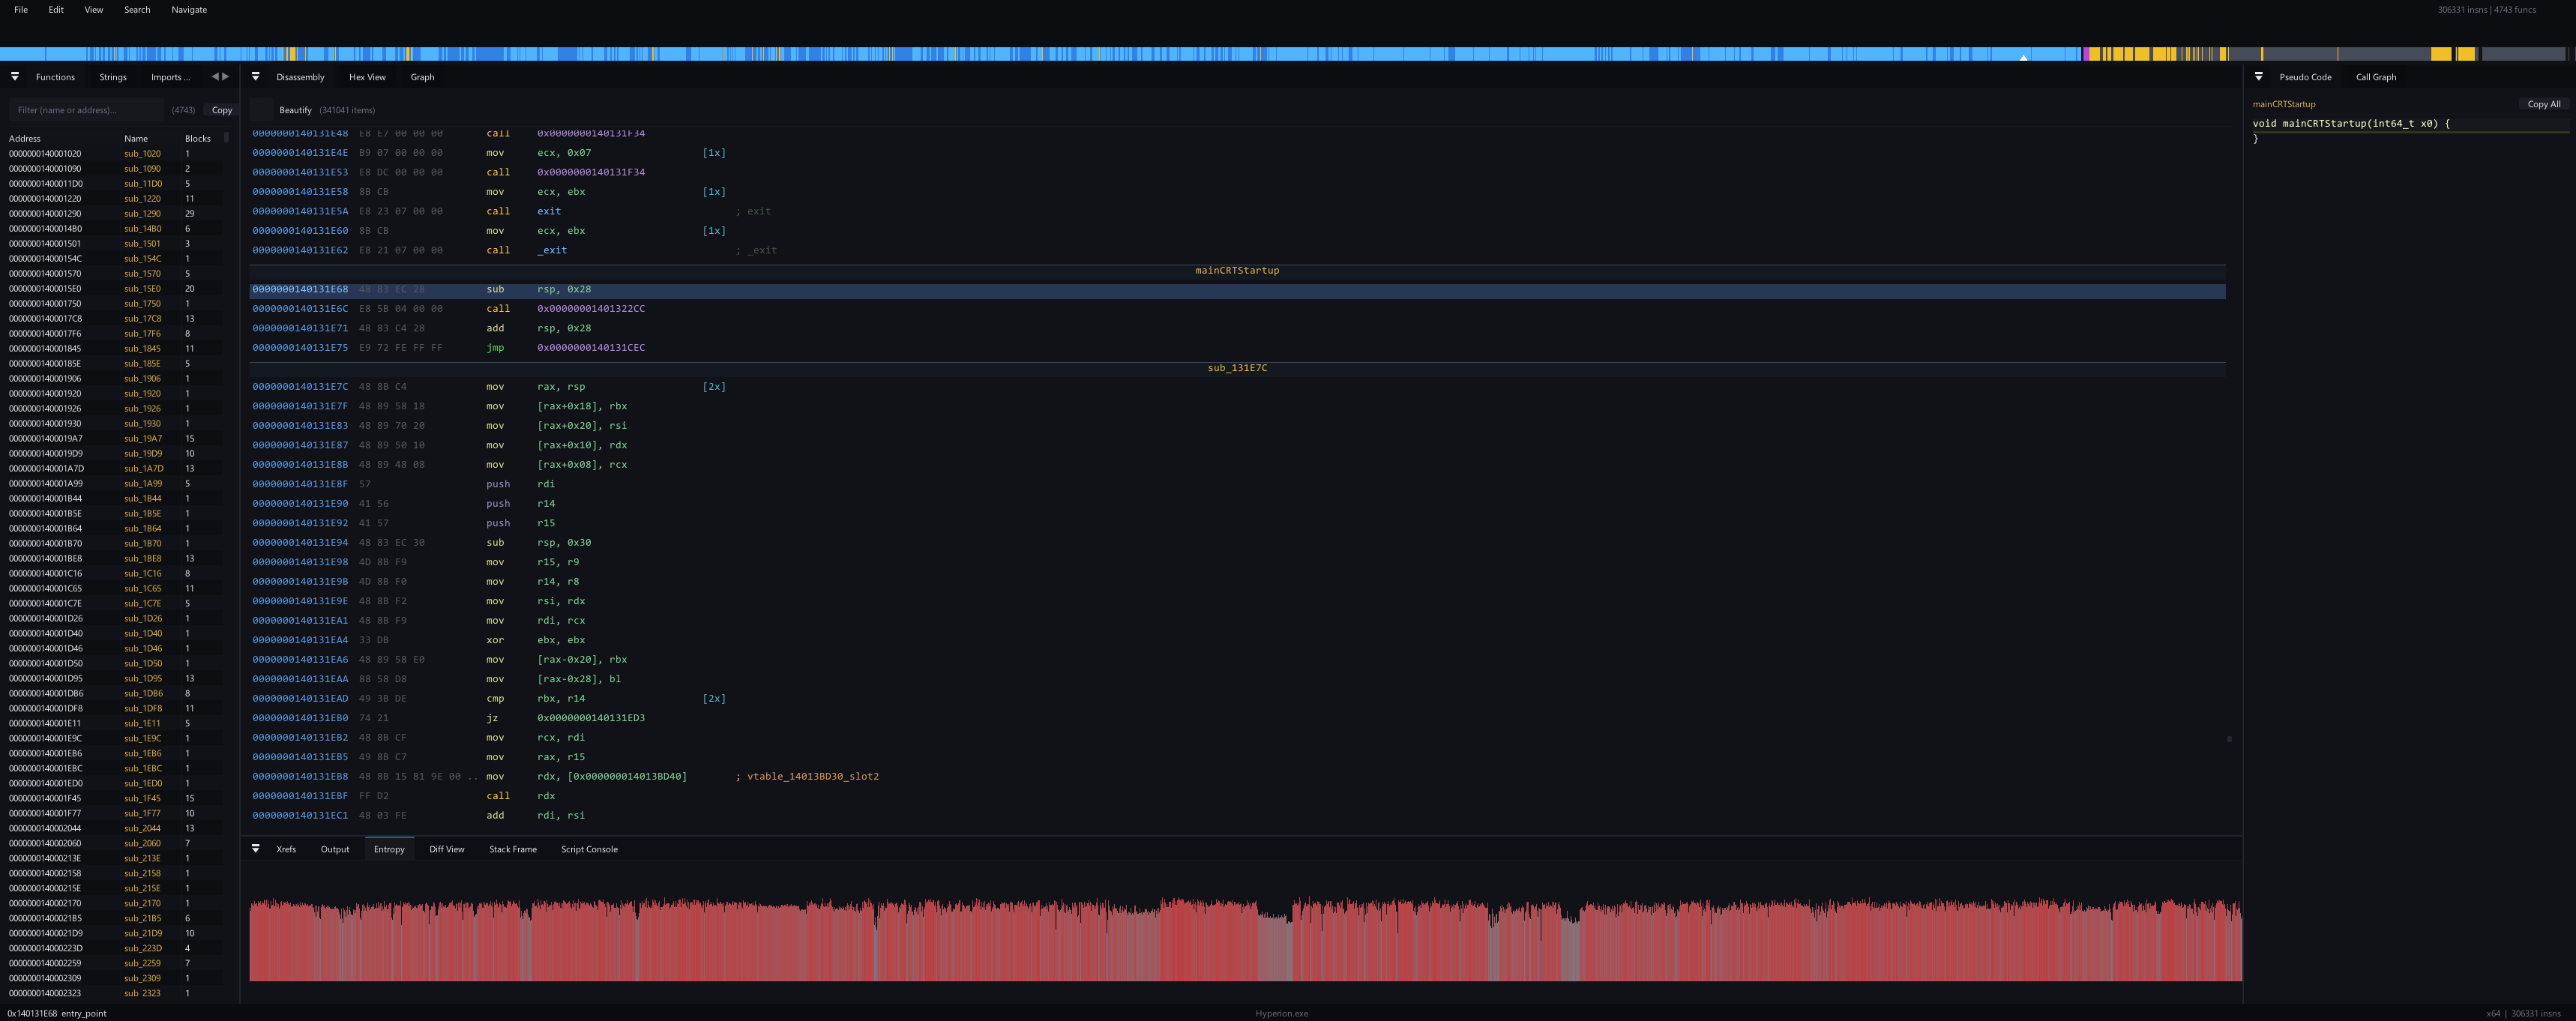 sidenai/hyperion-disassembler
네이티브 멀티 아키텍처 디스어셈블러 및 디컴파일러 - PE/ELF/Mach-O, x86/x64/ARM64, Lua 스크립팅, RTTI 복구
 cmu-sei/kaiju
CERT Kaiju는 Ghidra 소프트웨어 리버스 엔지니어링 제품군을 위한 바이너리 분석 프레임워크 확장 기능입니다. 이 저장소는 "미러"입니다 — 티켓, 버그 리포트 또는 풀 리퀘스트는 @CERTCC의 업스트림…
 thebabush/llvm-jutsu
손가락 세기를 통한 LLM 방지 난독화
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
PE/ELF 바이너리를 위한 디스어셈블러, 디컴파일러 및 x64dbg 스타일 디버거로, IDA 스타일 리스팅, 함수 그래프, Lua 플러그인, CLI, 그리고 AI 기반 분석을 위한 내장 MCP 서버를 제공합니다.
 dr4k0nia/niximports
.NET 기반의 악성코드 로더, API-Hashing을 사용하여 정적 분석을 우회하는
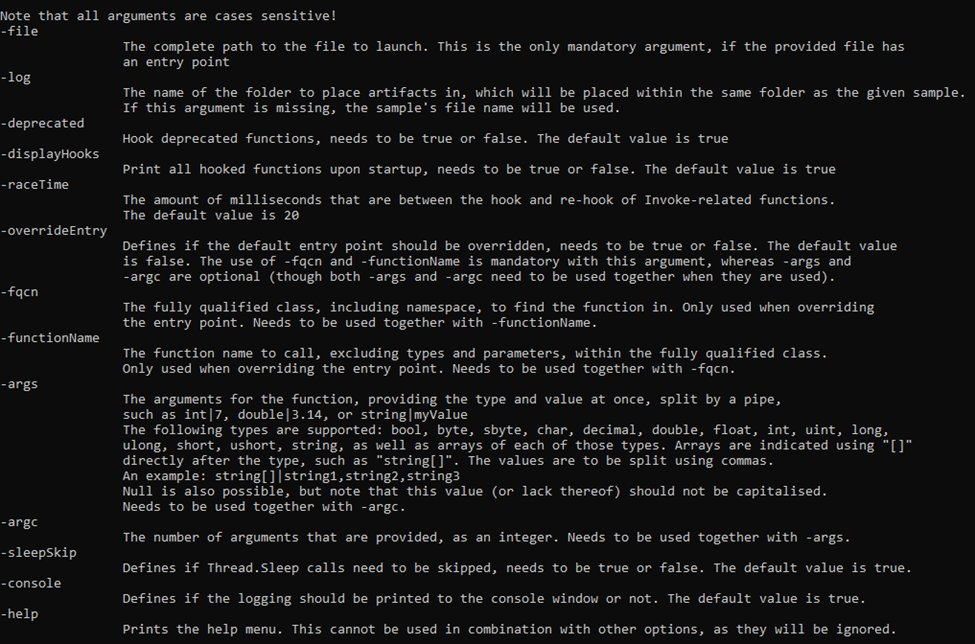 advanced-threat-research/dotdumper
DotNet Framework 대상 파일용 자동 언패커 및 로거
 denuvosoftwaresolutions/simba
선형 혼합 부울-산술 표현식의 효율적인 난독화 해제