Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Binary Analysis

Binary reverse engineering, disassembly, decompilation, and patching tools.

Kitploit 추천
추천 도구

10 선택됨
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k12시간 49분 전
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k12시간 19분 전
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k3일 전
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k1일 전
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k9일 전
angr preview#6

angr

GitHubangr/angr
9.0k6시간 14분 전
capa preview#7

capa

GitHubmandiant/capa
6.1k22시간 20분 전
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k13시간 39분 전
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k0일 전
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k29일 전
최신관련성인기최근 업데이트
1679 결과
fuzztruction preview

fuzztruction

GitHubfuzztruction/fuzztruction

결함 주입 기반 퍼저로, 생성기 프로그램을 변형하여 대상에 대해 거의 유효한 입력을 생성합니다. 이를 통해 문법 근사 없이 복잡한 형식과 암호로 보호된 데이터를 퍼징할 수 있습니다.
dynamic-analysis-sandboxingvulnerability-analysisfuzzing+1
1362년 전
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

NTFS의 $LogFile용 파서

disk-forensicsforensicsdata-recovery+3
2185개월 전
nocturne preview

nocturne

GitHubnodiuus/nocturne

x86-64 PE용 bin2bin 코드 가상화 도구
payload-generationexploitationreverse-engineering+5
1715개월 전
Argus-SAF preview

Argus-SAF

GitHubarguslab/argus-saf

Scala 기반의 Android 및 Java 바이트코드 정적 분석 프레임워크로, 흐름 분석, 역컴파일, 기호 실행을 통한 네이티브 코드 분석을 지원합니다.
android-securitystatic-analysiscode-analysis+2
1994년 전
Melkor_ELF_Fuzzer preview

Melkor_ELF_Fuzzer

GitHubioactive/melkor_elf_fuzzer

Melkor는 ELF 파서에서 기능 및 보안 버그를 찾기 위한 매우 직관적이고 사용하기 쉬운 ELF 파일 형식 퍼저입니다.
vulnerability-analysisfuzzingbinary-analysis
15411년 전
gobee preview

gobee

GitHubboratanrikulu/gobee

BPF 프로그램을 C가 아닌 Go로 작성하세요. gobee는 Go 하위 집합을 BPF C로 트랜스파일하고 유형화된 cilium/ebpf 바인딩을 생성합니다.
static-analysiscode-analysisscripting-automation+3
3456개월 전
armadito-av preview

armadito-av

GitHubarmadito/armadito-av

Armadito 안티바이러스 메인 저장소

defensive-toolsmalware-analysisbinary-analysis
2139년 전
rhabdomancer preview

rhabdomancer

GitHub0xdea/rhabdomancer

Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.

static-analysisvulnerability-analysisreverse-engineering+1
13117시간 45분 전
COM-Code-Helper preview

COM-Code-Helper

GitHubfboldewin/com-code-helper

두 개의 IDAPython 스크립트가 Microsoft COM (Component Object Model) 코드를 재구성하는 데 도움을 줍니다.
reverse-engineeringdebuggersmalware-analysis+1
1856년 전
lumina_server preview

lumina_server

GitHubsynacktiv/lumina_server

IDA Lumina 기능을 위한 로컬 서버
reverse-engineeringutilities-frameworksbinary-analysis
1935년 전
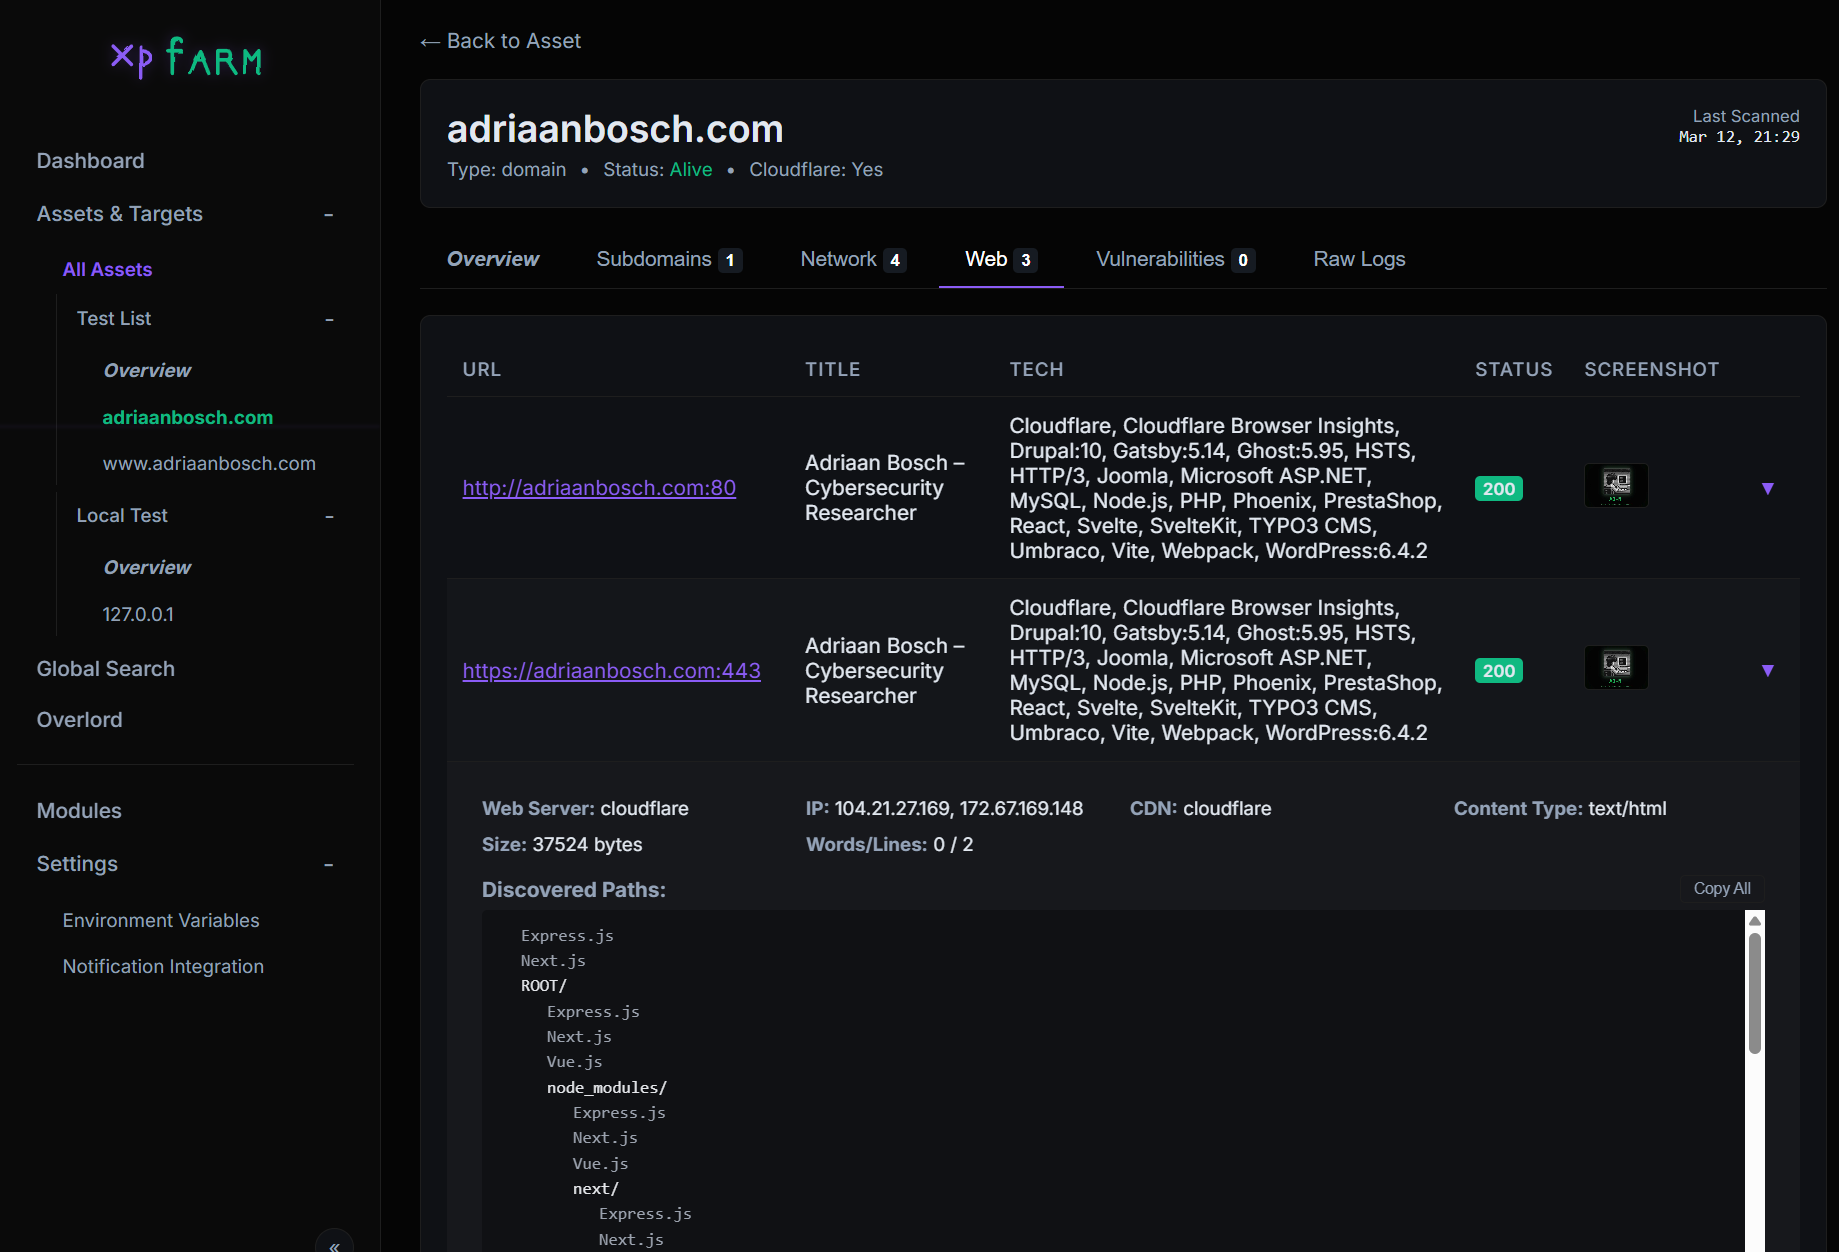
xpfarm preview

xpfarm

GitHubcanuk40/xpfarm

자동화된 버그 바운티 및 정찰 프레임워크 — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana 등을 통합 웹 UI로 감싸는 도구
osintpenetration-testing-frameworksreconnaissance+7
1947개월 전
AutoIt-Ripper preview

AutoIt-Ripper

GitHubnazywam/autoit-ripper

PE 바이너리에 내장된 AutoIt 스크립트 추출
reverse-engineeringmalware-analysisdigital-forensics+1
2418개월 전
regenerator2000 preview

regenerator2000

GitHubricardoquesada/regenerator2000

An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…

static-analysisreverse-engineeringdebuggers+3
1632일 전
qualcomm_baseband_scripts preview

qualcomm_baseband_scripts

GitHubmzakocs/qualcomm_baseband_scripts

Qualcomm Hexagon 베이스밴드 / 모뎀 펌웨어 리버싱용 스크립트 모음

embedded-systems-securityreverse-engineeringmobile-security+2
1913년 전
ida_haru preview

ida_haru

GitHubtakahiroharuyama/ida_haru

IDA Pro용 스크립트/플러그인

static-analysisreverse-engineeringdebuggers+2
1791년 전
obfuscation_analysis preview

obfuscation_analysis

GitHubmrphrazer/obfuscation_analysis

난독화된 코드를 분석하고 단순화하기 위한 Binary Ninja 플러그인
static-analysiscode-analysisreverse-engineering+3
2585개월 전
FakeMBR preview

FakeMBR

GitHubmalwaretech/fakembr

TDL4 스타일 루트킷으로, 마스터 부트 레코드에 대한 읽기/쓰기 요청을 스푸핑합니다.

persistence-mechanismsexploitationreverse-engineering+2
13411년 전
MATE preview

MATE

GitHubgaloisinc/mate

대화형 프로그램 분석 스위트로, Code Property Graph를 사용하여 C 및 C++ 코드의 버그를 찾고, 애플리케이션 특화 취약점 분석과 저수준 취약점 분석을 통합합니다.


static-analysisvulnerability-analysiscode-analysis+1
1984년 전
이전1…303132…94다음