
 #1
Binary reverse engineering, disassembly, decompilation, and patching tools.
Kitploit 추천

 tylermcm/wonderlanternz7
Nikon Z7 카메라 펌웨어 연구 실험실: 수정된 펌웨어 이미지를 로컬에서 빌드하고 테스트하기 위한 소스 패처, QEMU 에뮬레이션 하네스, 검증 도구.
 nazeeh111/capsulith
Node 또는 브라우저에서 보존된 ARM64 코드를 실행하고, 디코딩된 이미지 픽셀과 초기화된 메모리를 검사합니다.
 0xade1a1de/mastik
Intel x86-64에서 Prime+Probe, Flush+Reload, Flush+Flush, CacheBleed 및 Prime+Abort를 포함한 마이크로아키텍처 부채널 공격을 구현하는 C 툴킷입니다.
 gmh5225/packer-kitsupe
제가 작업 중인 몇 가지 PE 핵 기법(셸코드 로더, 패커, 모두 작업 중)
 dumpanalysis/prologwindbg
WinDbg에서 메모리 덤프와 중지된 라이브 프로세스를 분석하기 위해 Prolog를 사용합니다.
 x86rc/unthemidator
Themida / Code Virtualizer / WinLicense(v3.0-v4) 자동 언패커 및 덤프 수정 도구
 vahpem/rust-deobf
Rust 바이너리에서 난독화가 숨기는 것(문자열, 크레이트, 라이브러리 함수, 평탄화된 제어 흐름)을 실행하지 않고 정적 분석 + Unicorn 에뮬레이션으로 복원합니다. 악성코드 트리아지, 보호된 앱 감사에 활용됩니다. ELF/PE/Mach-O,…
 dovughs/velum-vmm
Intel VT-x와 CPU별 EPT 후크를 사용하여 Nt/Ex/Mm 루틴을 가로채고, 요청 정책을 적용하며, 실시간 커널 텔레메트리를 스트리밍하는 Windows x64 연구용 하이퍼바이저입니다.
 aleph-void/ghidra-rare
희귀 프로세서 ISA를 위한 SLEIGH 지원 저장소
 planners1490/sclock
macOS arm64(Apple Silicon)용 하드웨어 바인딩 256슬롯 다형성 VM, 비선형 MBA 및 Apple Secure Enclave 바이너리 보호기 — 공개 CrackMe 및 SDK 문서
 habanada/nativemirror
PE-sieve 기능의 네이티브 Delphi 구현으로, 재사용 가능한 라이브러리, CLI, 그리고 HollowsHunter 통합을 위한 PE-sieve 호환 DLL을 제공합니다.
 nanashili/rea-rust
REA의 Rust 포팅으로, CLI/MCP 워크플로와 네이티브 Ghidra 워커를 갖춘 로컬 전용 리버스 엔지니어링 도구
 adam-atlassoftware/kraken
Ghidra의 디컴파일러를 기반으로 구축된 리버스 엔지니어링 워크벤치로, 네이티브 Java-free 엔진, AI 지원 함수 분석, 바이트 패칭, 샌드박스 에뮬레이션, CLI/MCP 자동화를 제공합니다.
 trailofbits/brotli-checker
Brotli의 잠재적 취약 사본을 찾고 CVE-2026-111497에 대한 업데이트를 안내하는 Claude Code 및 Codex 스킬입니다.
 backdoorskid/win-def-clickfix
Microsoft Defender가 명령을 ClickFix로 플래그 지정할 가능성이 있는지 추정하는 스캐너입니다.
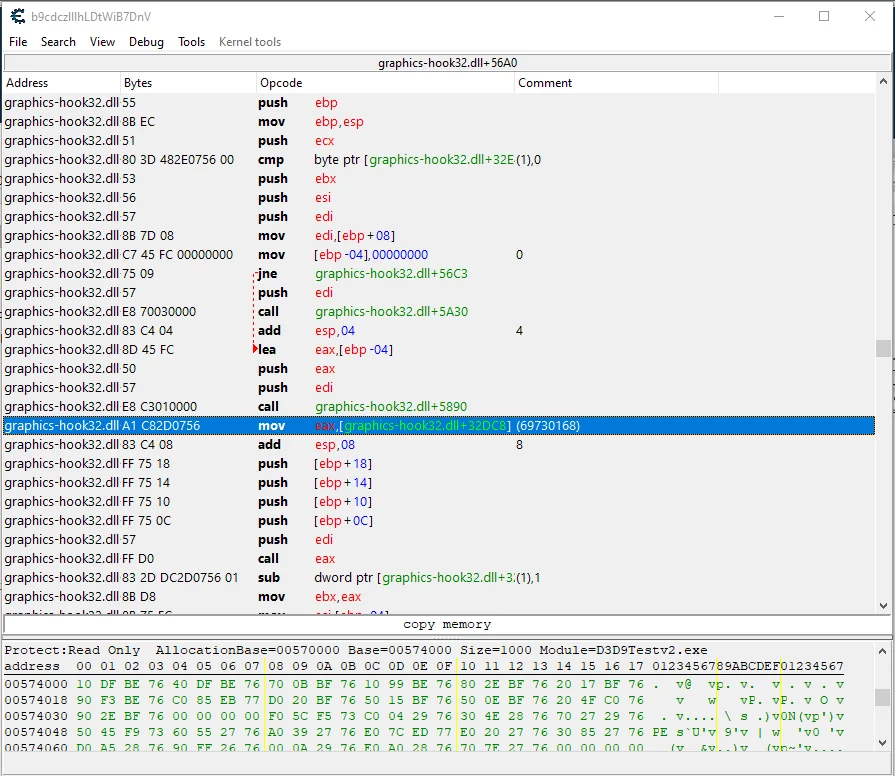 gmh5225/obs-graphics-hook32-hook
OBS의 graphics-hook32.dll에서 D3D9 Present 포인터를 후킹하여 안티치트 게임 캡처 탐지를 회피하는 스트림 방지 렌더링을 구현하는 방법을 보여줍니다.
 gmh5225/ollytlscatch
디버깅 세션 중 TLS/SSL 평문 트래픽을 가로채고 덤프하는 OllyDbg 플러그인으로, 암호화된 네트워크 통신의 리버스 엔지니어링 및 악성코드 분석을 지원합니다.
 minglink/dsh-infinite-gen-5
DeepSeek v4.1 flash 리버스 엔지니어링 도구(무한 5세대) Star 즐겨찾기 부탁드립니다 ⭐프로젝트 개선 사항 제출을 환영합니다








