#1

 concollmic/concollmic
LLM 에이전트 기반의 concolic 실행 엔진으로, 소스 코드를 계측하고, 경로 제약 조건을 자연어로 요약하며, 모든 프로그래밍 언어에서 분기 커버리지를 최대화하는 테스트 케이스를 생성합니다.
 mgeeky/msidump
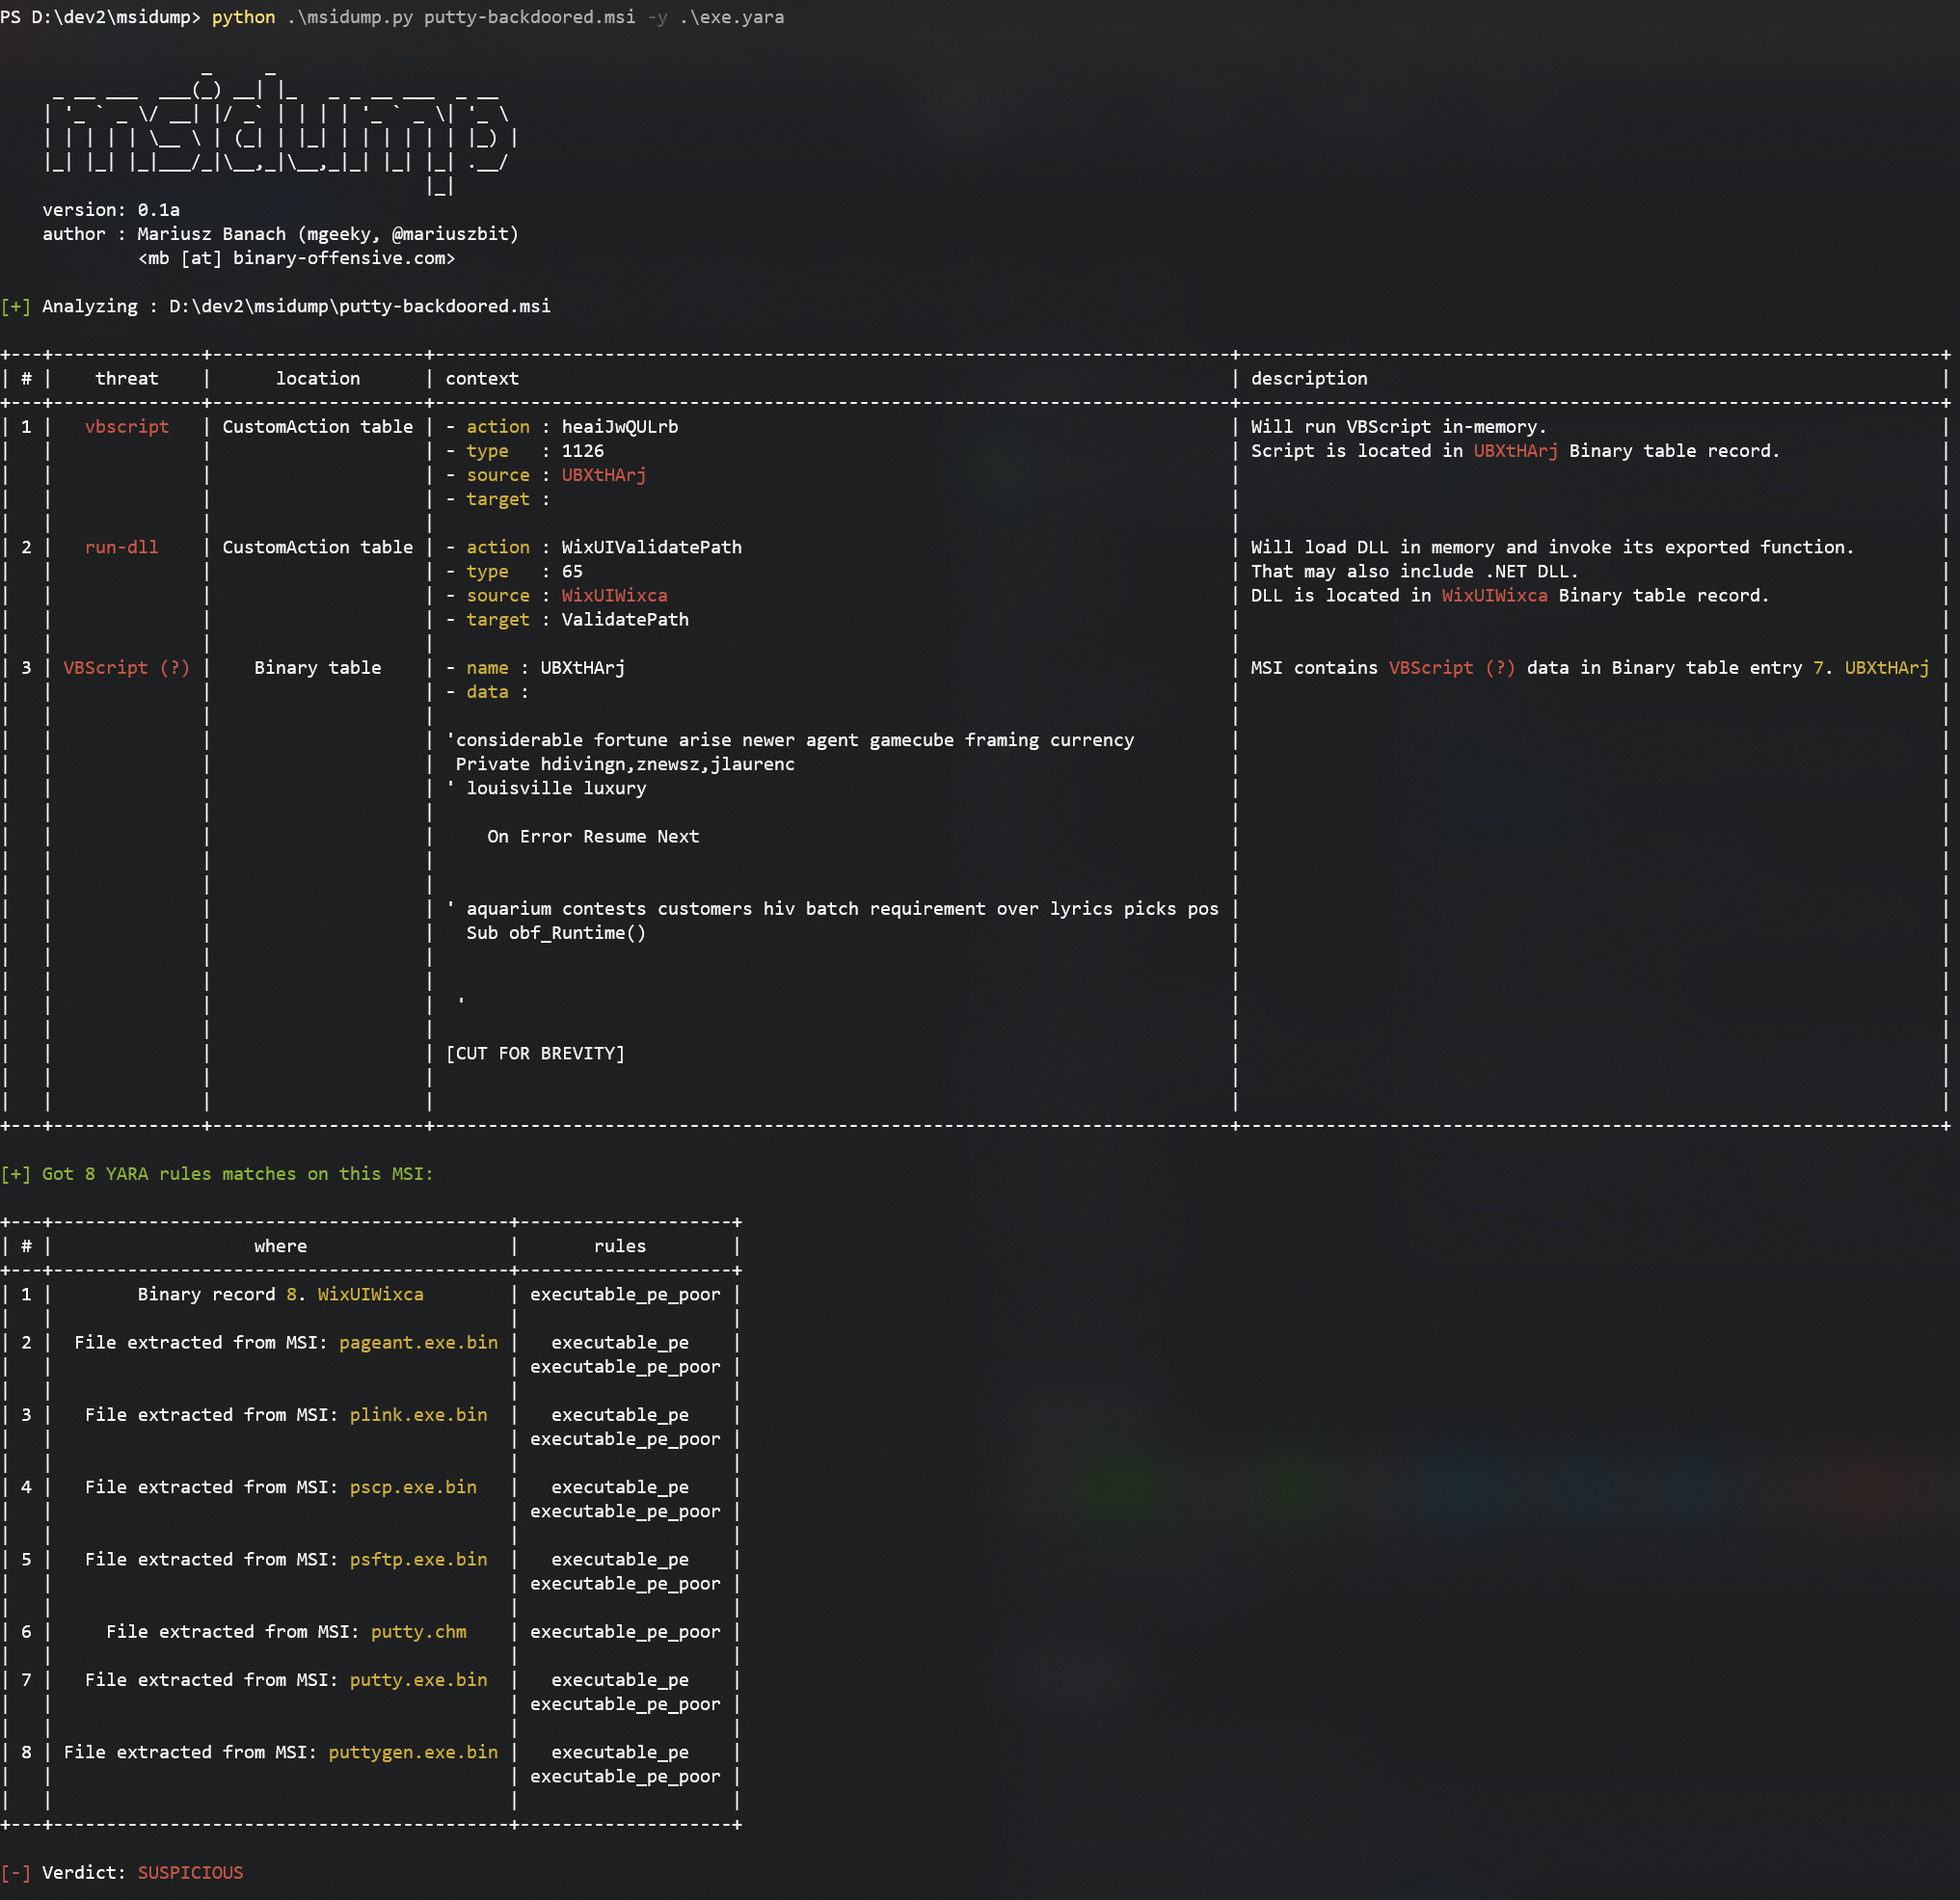
MSI Dump - 악성 MSI 설치 패키지를 분석하고, 파일, 스트림, 바이너리 데이터를 추출하며 YARA 스캐너를 통합하는 도구입니다.
 hari-prasaanth/thick-client-pentest-checklist
OWASP 기반 체크리스트, 80개 이상의 테스트 케이스 포함
 nteseyes/pylane
gdb 기반의 디버그 도구가 포함된 Python VM 인젝터입니다.
 penberg/chimera
신뢰할 수 없는 코드를 샌드박싱하고 호스트에 안전하게 접근할 수 있도록 합니다.
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
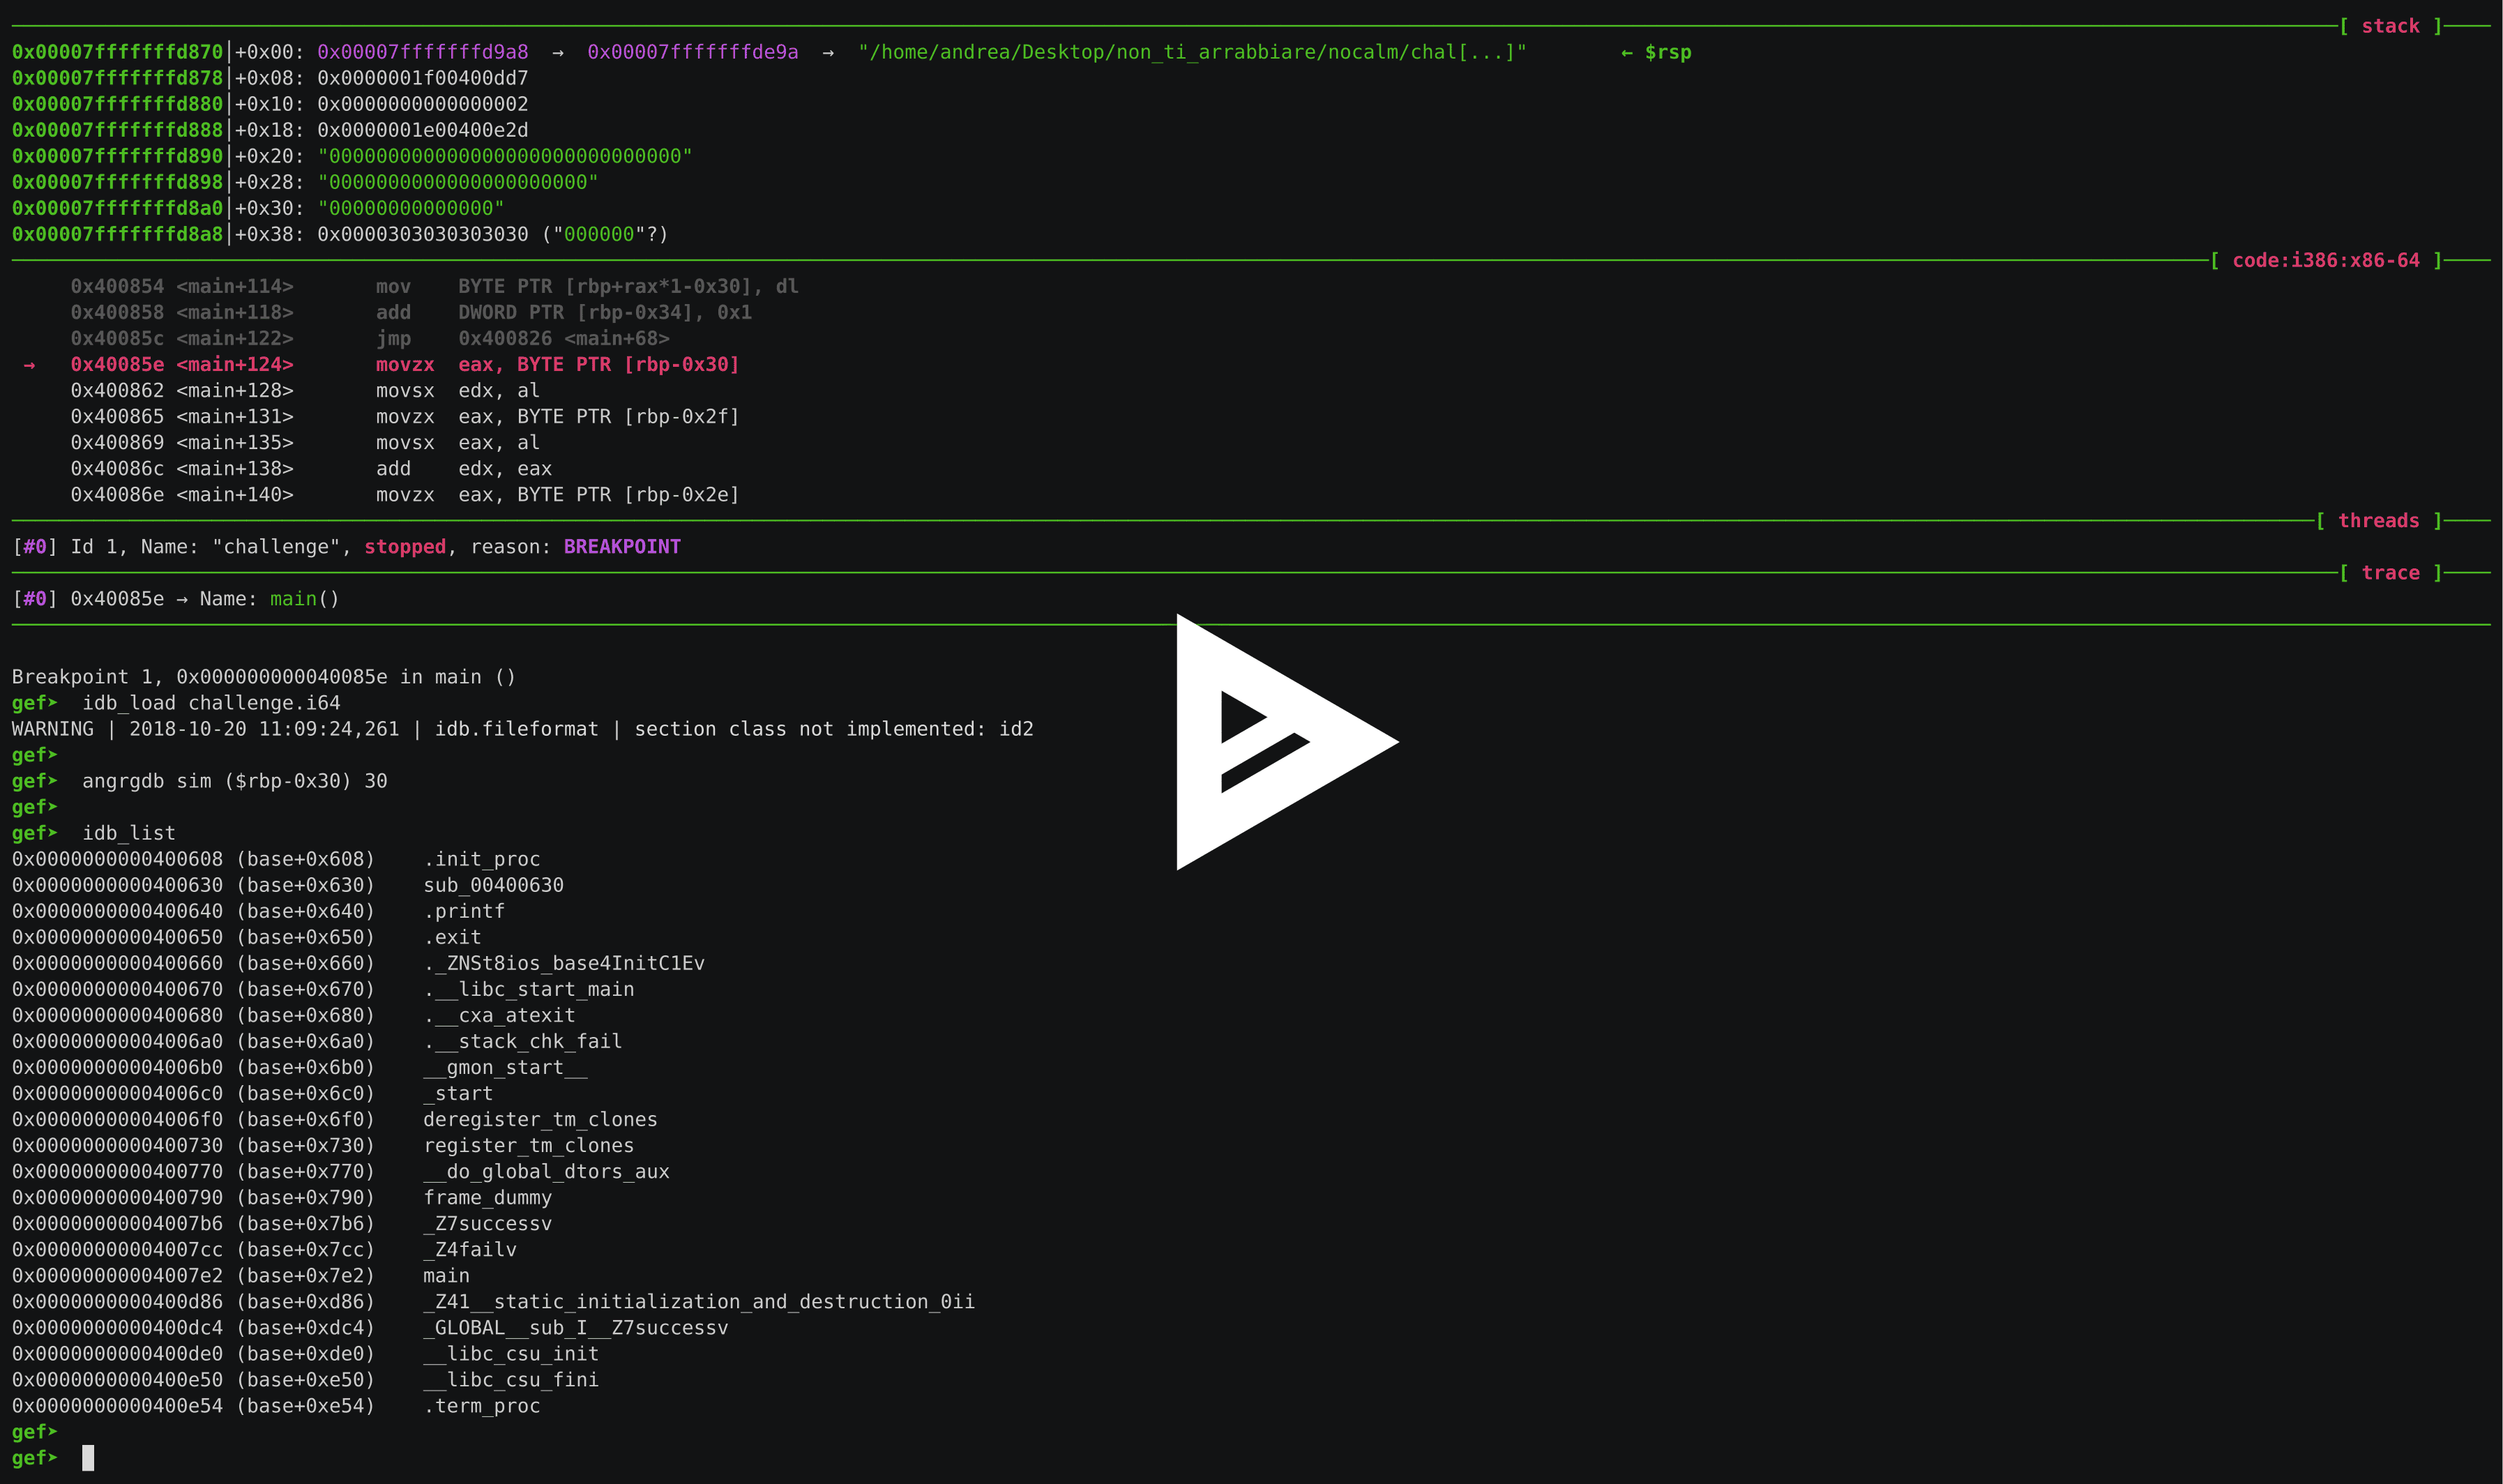 andreafioraldi/angrgdb
GDB 내에서 angr을 사용하세요. 현재 디버거 상태에서 angr 상태를 생성합니다.
 mandiant/dncil
FLARE 팀의 CIL(Common Intermediate Language) 명령어를 디스어셈블하기 위한 오픈소스 라이브러리.
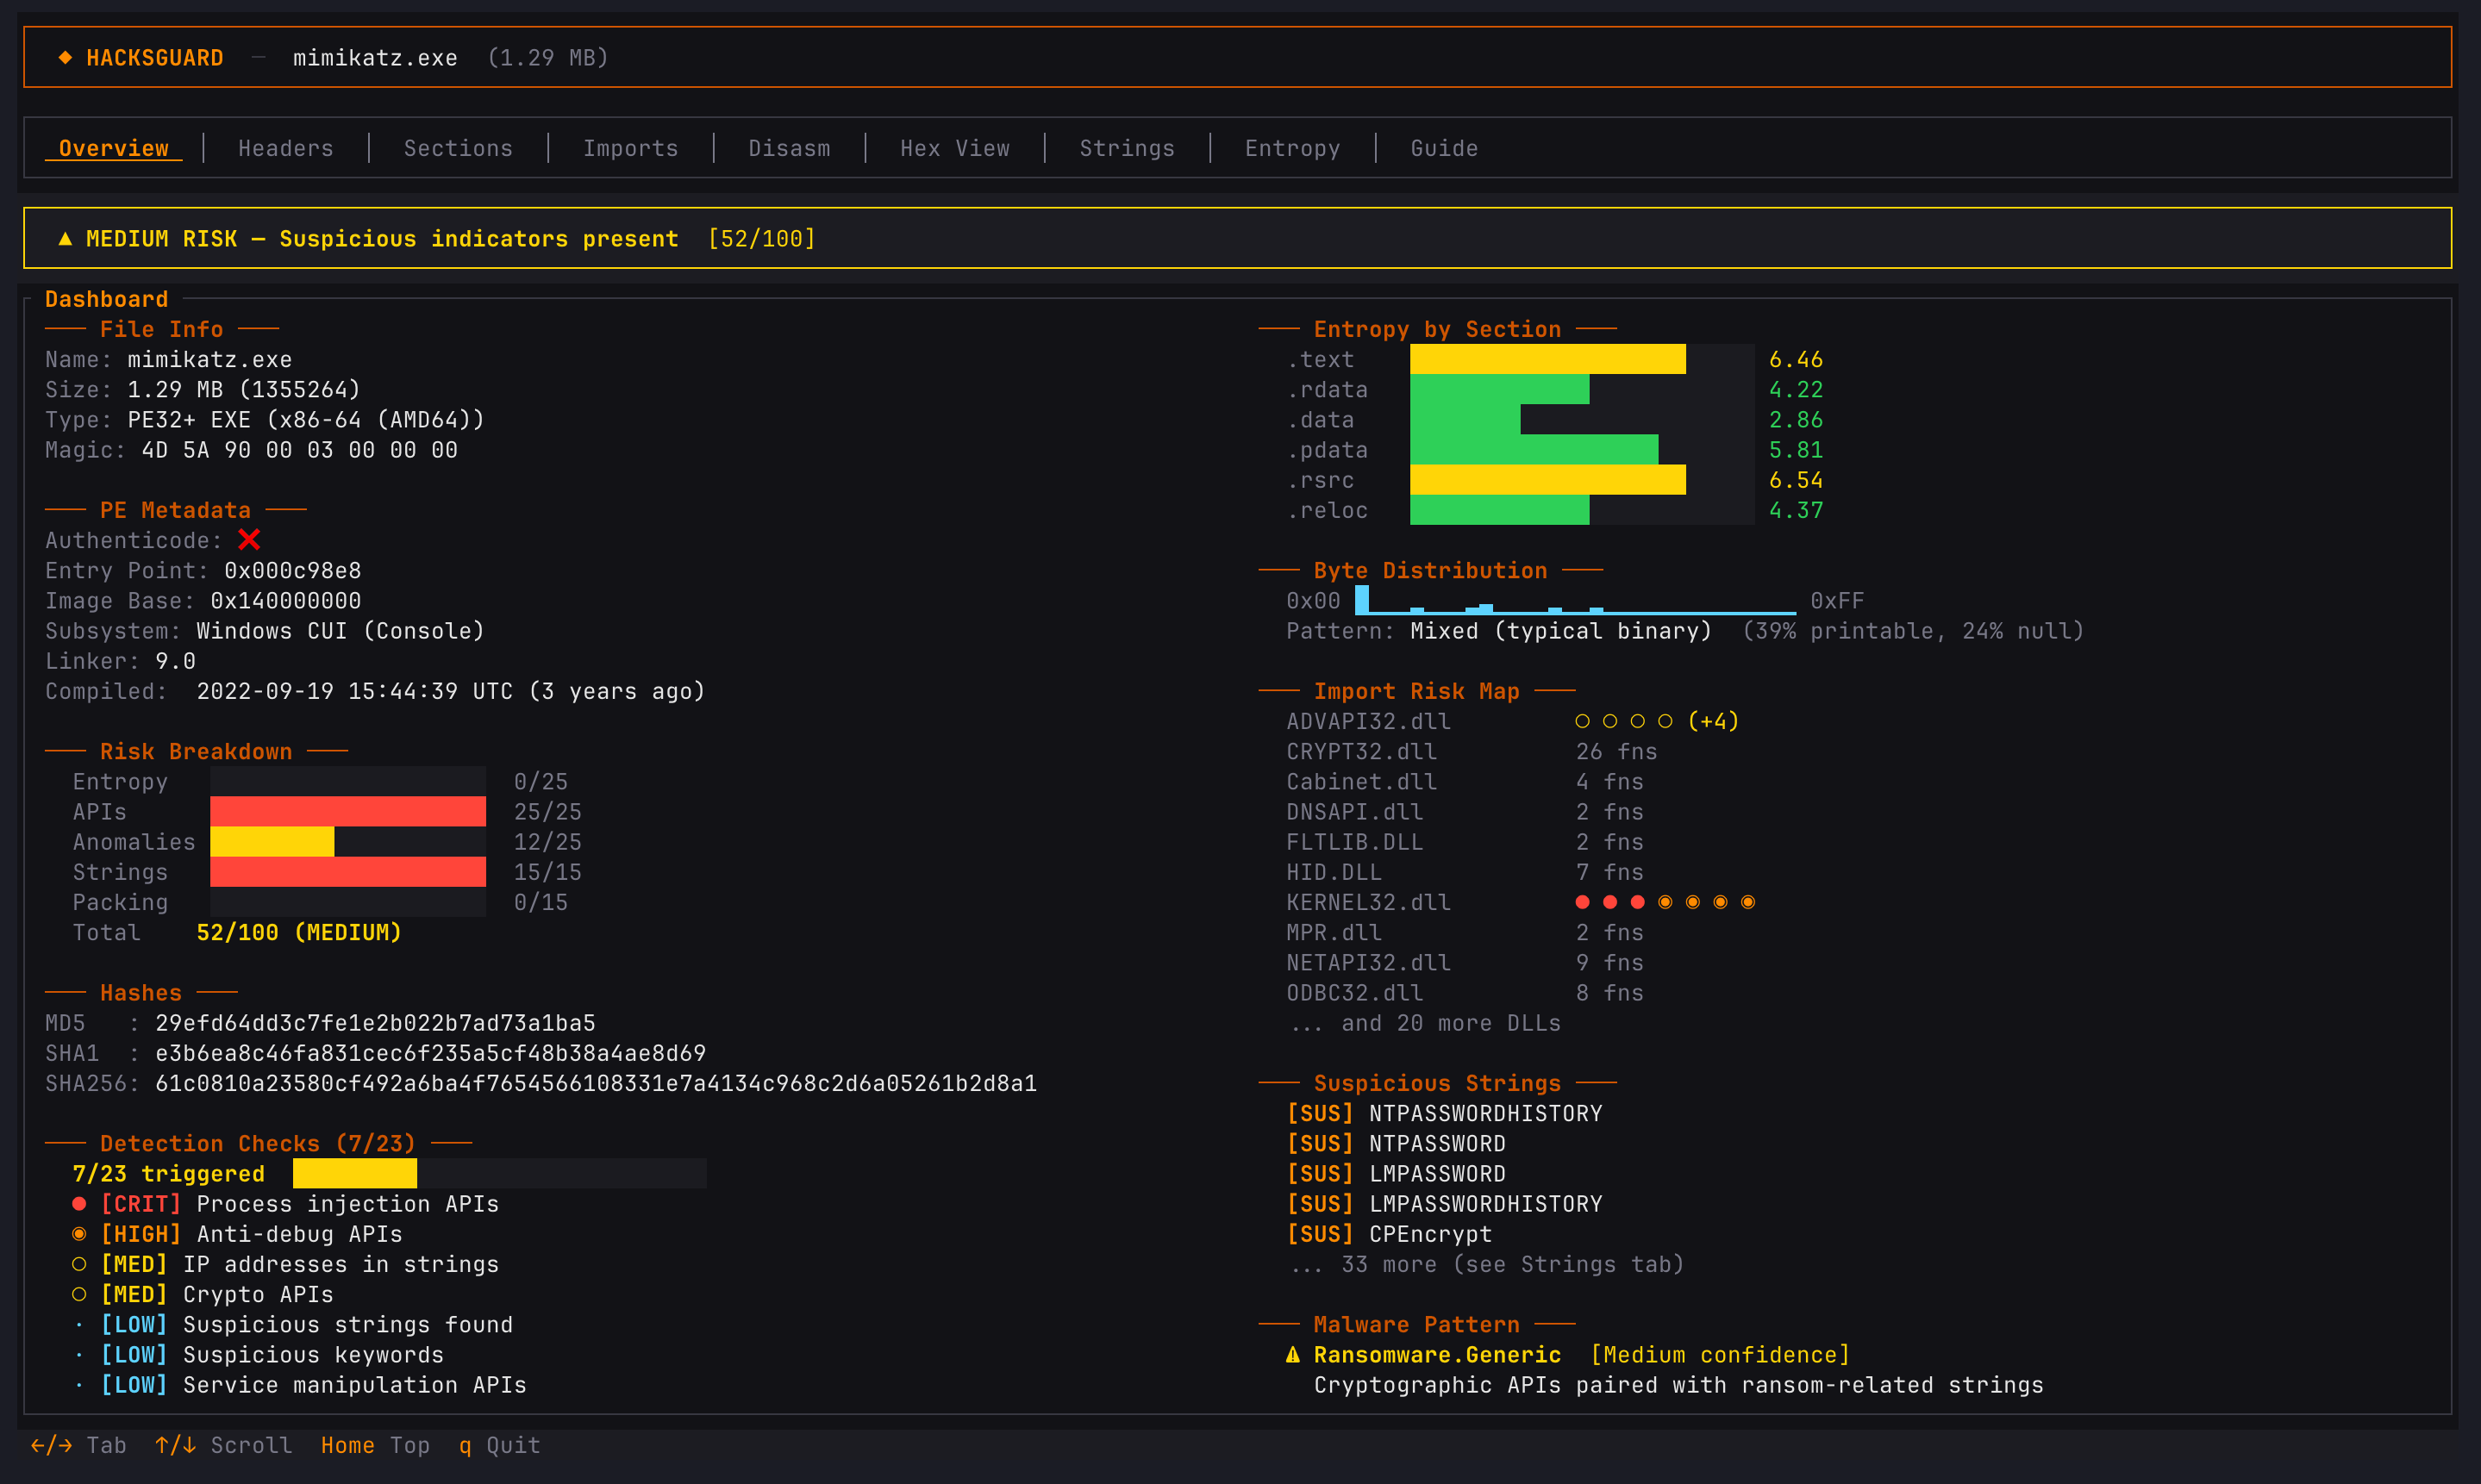 rhacknarok/hacksguard
Rust로 제작된 매우 빠른 멀티스레드 TUI 기반 악성코드 분석 도구입니다. 깊은 PE 파싱, YARA 스캐닝, 휴리스틱 위험 점수 산정 기능을 제공합니다.
 lab52io/leakedhandlesfinder
유출된 Windows 프로세스 핸들 식별 도구
 airbus-seclab/gustave
GUSTAVE는 임베디드 OS 커널을 위한 퍼징 플랫폼입니다. QEMU와 AFL(및 그 forkserver 계열 모두)을 기반으로 합니다. OS 커널을 간단한 애플리케이션처럼 퍼징할 수 있습니다.
 dnakov/r2d2
🤖🏴☠️ GPT-4용 radare2 플러그인 🦜. crackmes를 자동으로 해결합니다 🪄
 robindavid/idasec
Binsec 플랫폼과의 리버스 엔지니어링 및 동적 상호작용을 위한 IDA 플러그인
 gamozolabs/elfloader
아키텍처에 구애받지 않는 ELF 파일 플래트너 for shellcode