
 #1
Binary reverse engineering, disassembly, decompilation, and patching tools.
Kitploit 추천
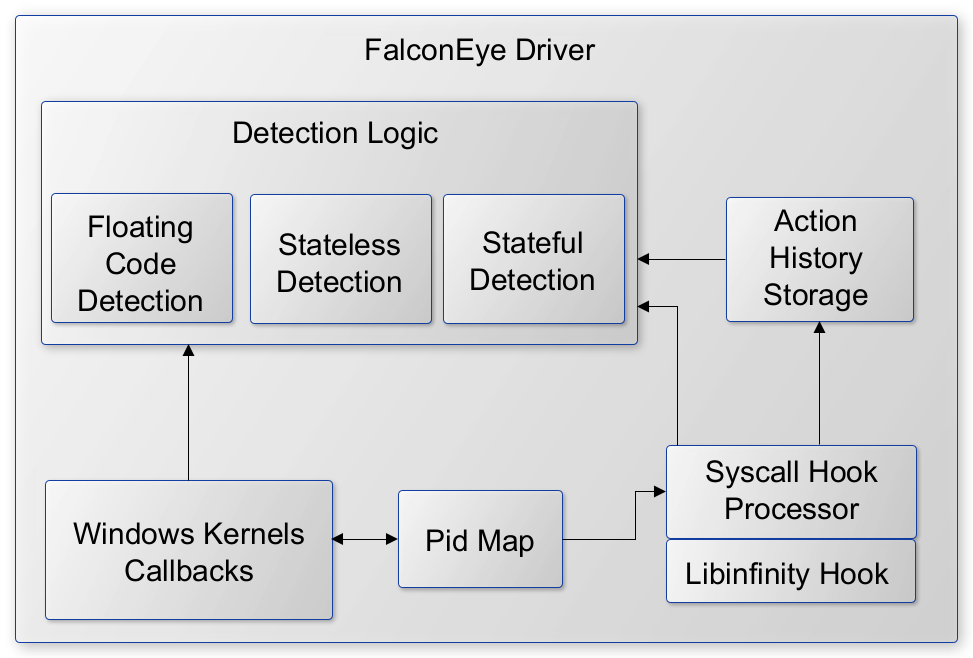
 rajiv2790/falconeye
프로세스 인젝션 기법(셸코드, DLL, 리플렉티브 인젝션 포함)을 실시간 탐지하기 위한 커널 모드 Windows 드라이버로, 시스템 콜 후킹 및 이상 탐지를 제공합니다.
 mistymntncop/cve-2023-4863
WebP 이미지 디코딩의 힙 버퍼 오버플로인 CVE-2023-4863에 대한 개념 증명. 교육적 분석을 위해 @benhawkes가 발견한 code_lengths 트리거 메커니즘을 시연합니다.
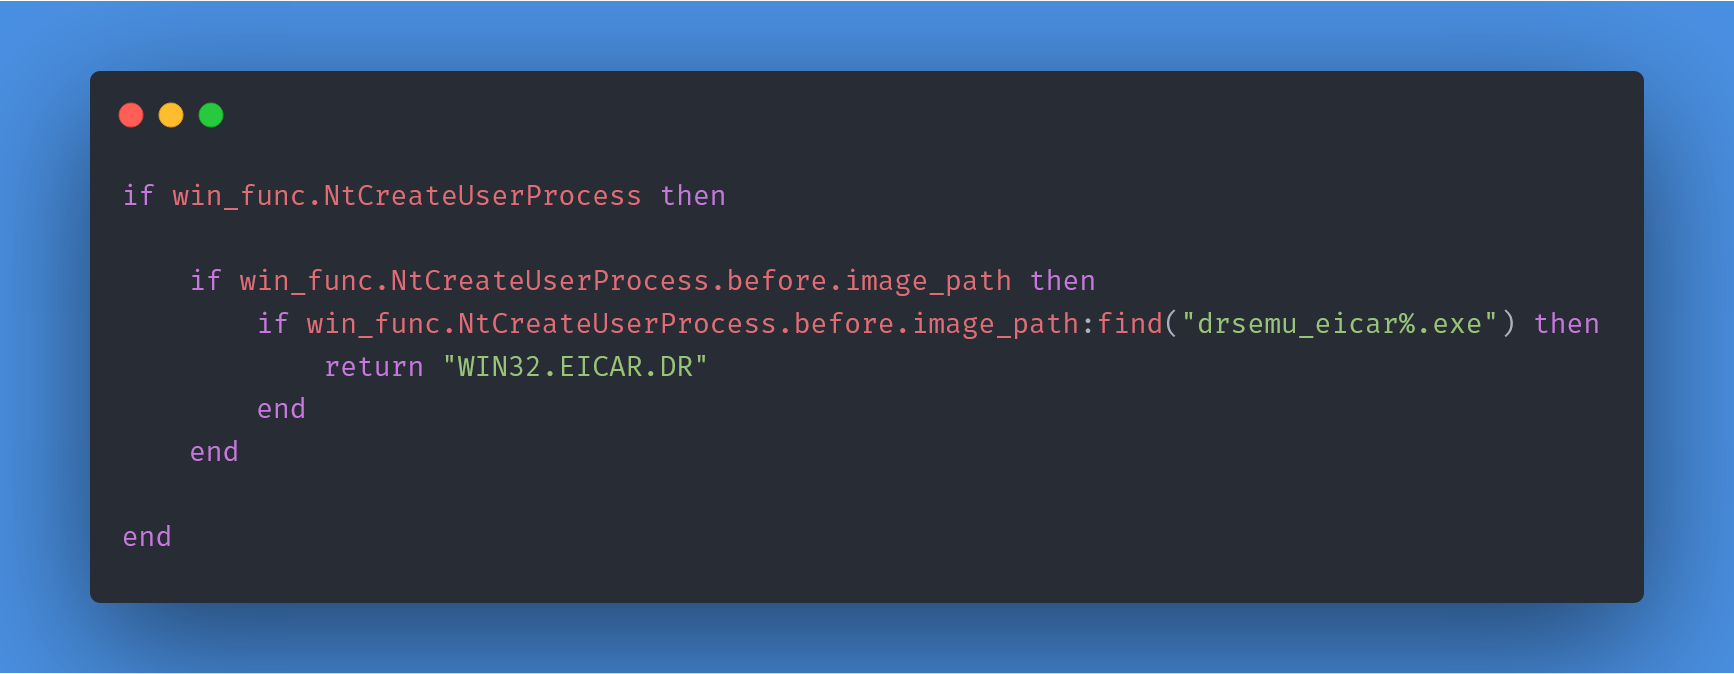 secrary/drsemu
DrSemu - 샌드박스 기반 동적 행위 분석을 통한 악성코드 탐지 및 분류 도구
 notrequiem/antidbg
은밀하게, 완전히 syscall로 구현된 Windows용 C/C++ 유저랜드 안티디버깅 라이브러리로, 소프트웨어를 리버스 엔지니어링으로부터 보호하도록 설계되었습니다
 sjkim1127/reversecore_mcp
보안 우선 MCP 서버로, AI 에이전트가 Radare2, YARA, LIEF, Capstone 등을 기반으로 자동화된 리버스 엔지니어링, 악성코드 분석, 포렌식, 취약점 연구, SAST를 수행할 수 있도록 지원합니다.
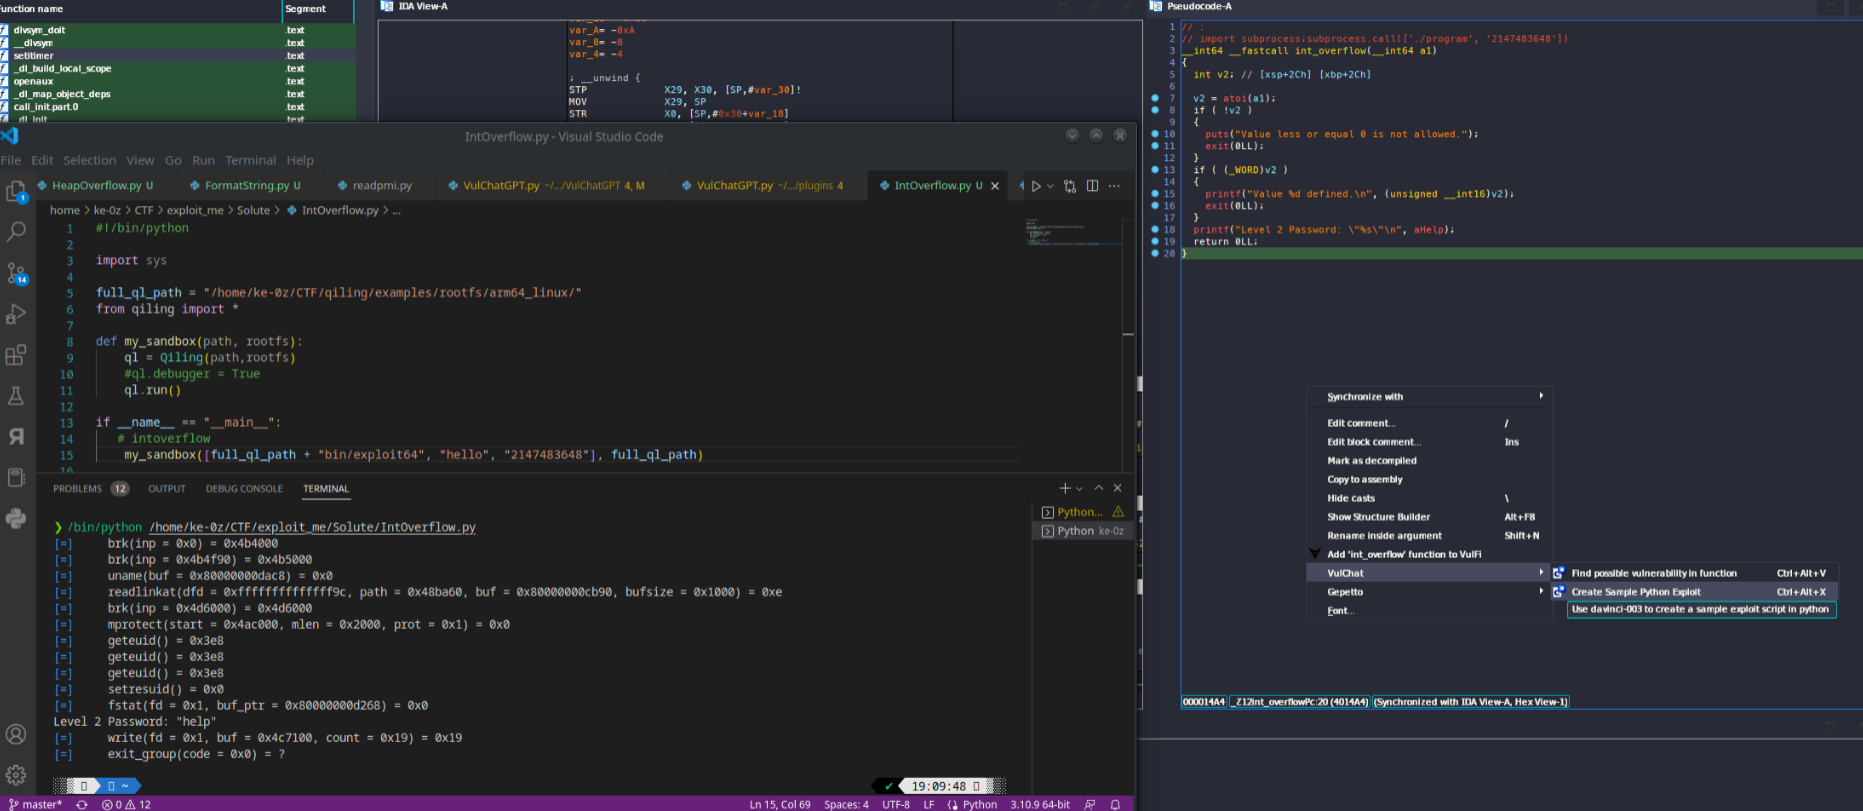 ke0z/binaivulhunter
IDA PRO HexRays 디컴파일러와 OpenAI(ChatGPT)를 사용하여 바이너리에서 가능한 취약점을 찾습니다.
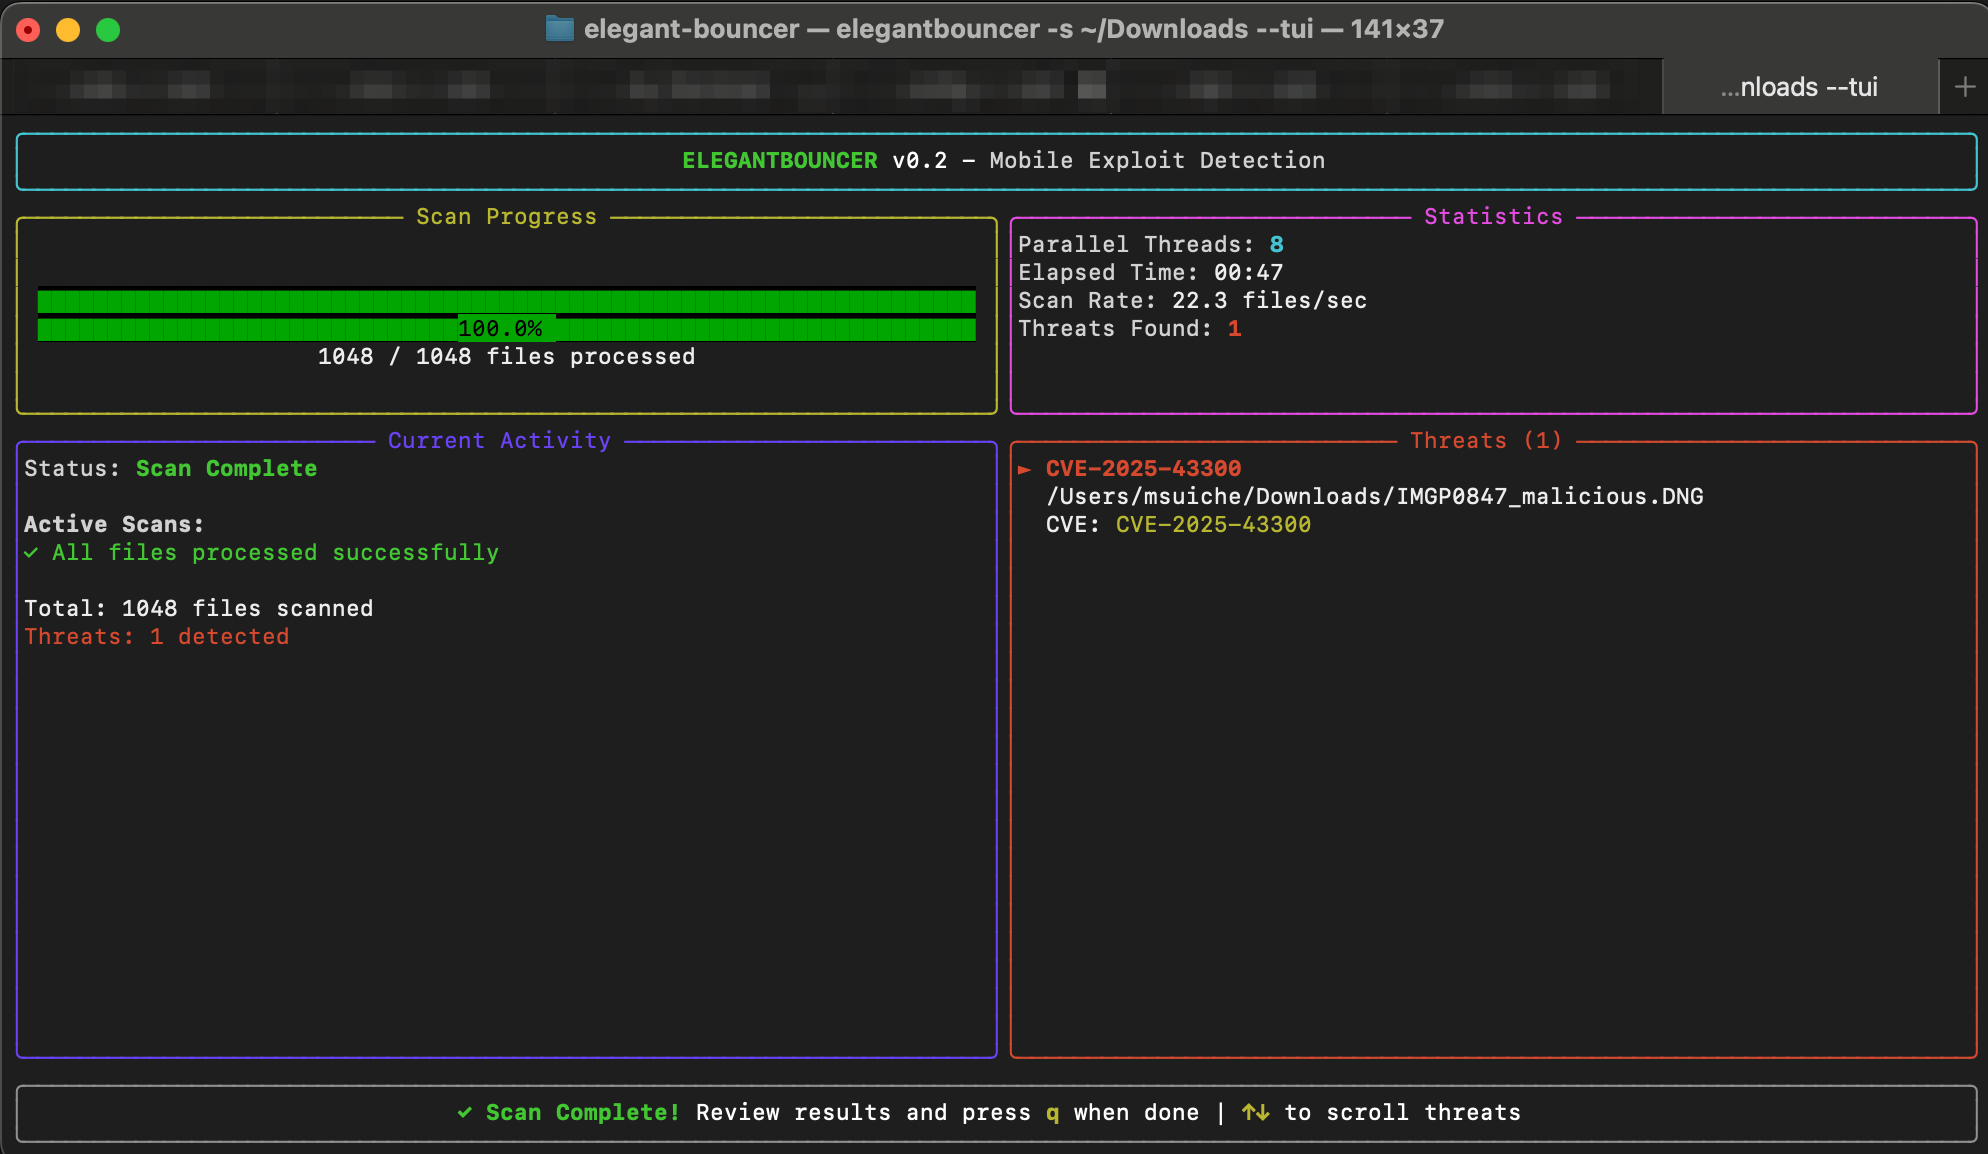 msuiche/elegant-bouncer
ELEGANTBOUNCER는 파일 기반 모바일 익스플로잇 탐지 도구입니다.
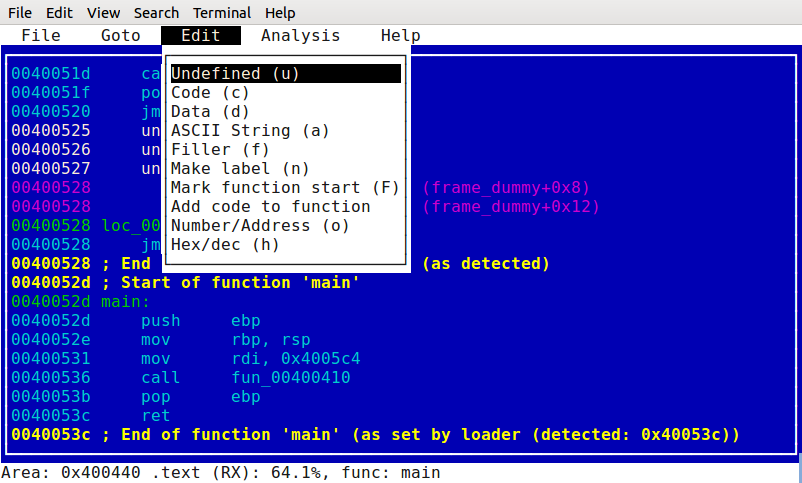 pfalcon/scratchabit
쉽게 재대상화 가능하고 해킹 가능한 대화형 디스어셈블러로, IDAPython 호환 플러그인 API를 제공합니다.
 ttdennis/fpicker
Frida 기반의 인프로세스 퍼징 스위트로, AFL++ 프록시, 독립형 능동/수동 모드, 공유 메모리 통신을 통해 플랫폼 전반에서 고성능 커버리지 기반 취약점 발견을 지원합니다.
 strivexjun/memorymodulepp
C++ 라이브러리로, 디스크에 접촉하지 않고 메모리에서 직접 DLL을 로드하며 예외 처리 지원을 포함하여 은밀한 코드 실행과 파일 기반 탐지 회피를 가능하게 합니다.
 lifting-bits/sleigh
Ghidra의 SLEIGH 프로세서 명세 라이브러리를 CMake로 빌드한 것으로, 리버스 엔지니어링 도구를 위한 독립 실행형 디스어셈블리 및 p-code 리프팅 엔진을 제공합니다.
 k2/ehtrace
ATrace는 Windows에서 바이너리의 실행을 추적하는 도구입니다.
 owenpawl/cerberus-re-skill
cerberus-re는 Apple에 특화된 로컬 리버스 엔지니어링 워크벤치로, Ghidra, LLDB, Frida를 중심으로 반복 가능한 세 가지 헤드(정적/동적/계측) 루프를 구축하기 위한 도구입니다.
 helixo32/crimsonedr
악성코드 개발 훈련을 위해 AV/EDR의 동작을 시뮬레이션합니다.
 ben-lichtman/ropr
매우 빠른™ 멀티스레드 ROP 가젯 파인더. ropper / ropgadget 대안 (현재 x86 전용)
 reb311ion/replica
Ghidra 플러그인으로, 놓친 디스어셈블리 수정, 함수 탐지, 암호 상수 레이블 지정, API 호출 및 문자열 참조를 기반으로 함수 이름 변경을 통해 리버스 엔지니어링을 향상시킵니다.
 hackerschoice/bincrypter
ELF 및 SHELL 스크립트 패킹/암호화/난독화








