
 #1
Binary reverse engineering, disassembly, decompilation, and patching tools.
Kitploit 추천
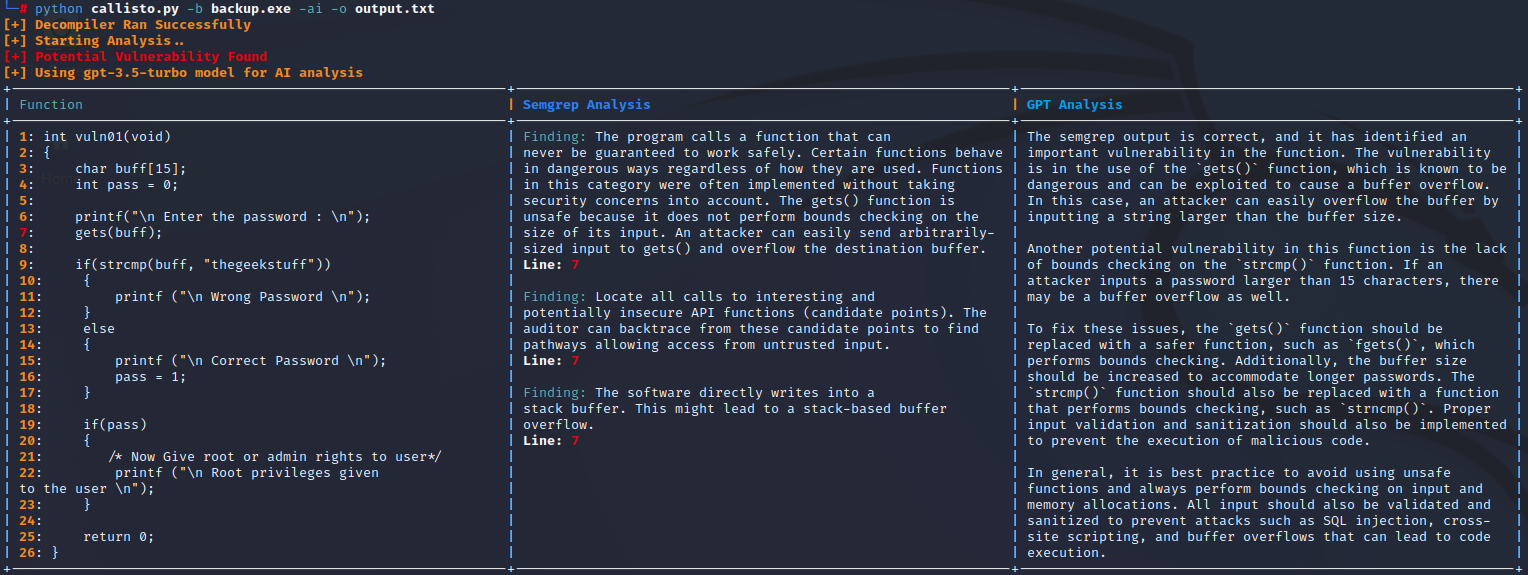
 jetp1ane/callisto
Ghidra를 통해 실행 파일을 디컴파일하고, Semgrep으로 의사 C 코드를 스캔하며, GPT-3.5-Turbo를 사용하여 결과를 검증해 거짓 양성을 줄이는 자동화된 바이너리 취약점 분석 도구입니다.
 mfthomps/resim
전체 시스템 시뮬레이터를 사용한 리버스 엔지니어링 소프트웨어
 fox-it/dissect.cobaltstrike
Cobalt Strike 관련 데이터(Beacon 페이로드 및 Malleable C2 프로필 등)를 분석하고 파싱하기 위한 Python 라이브러리
 mxmssh/drltrace
Drltrace는 Windows 및 Linux 애플리케이션을 위한 라이브러리 호출 추적기입니다.
 sjkim1127/reversecore_mcp
보안 우선 MCP 서버로, AI 에이전트가 Radare2, YARA, LIEF, Capstone 등을 기반으로 자동화된 리버스 엔지니어링, 악성코드 분석, 포렌식, 취약점 연구, SAST를 수행할 수 있도록 지원합니다.
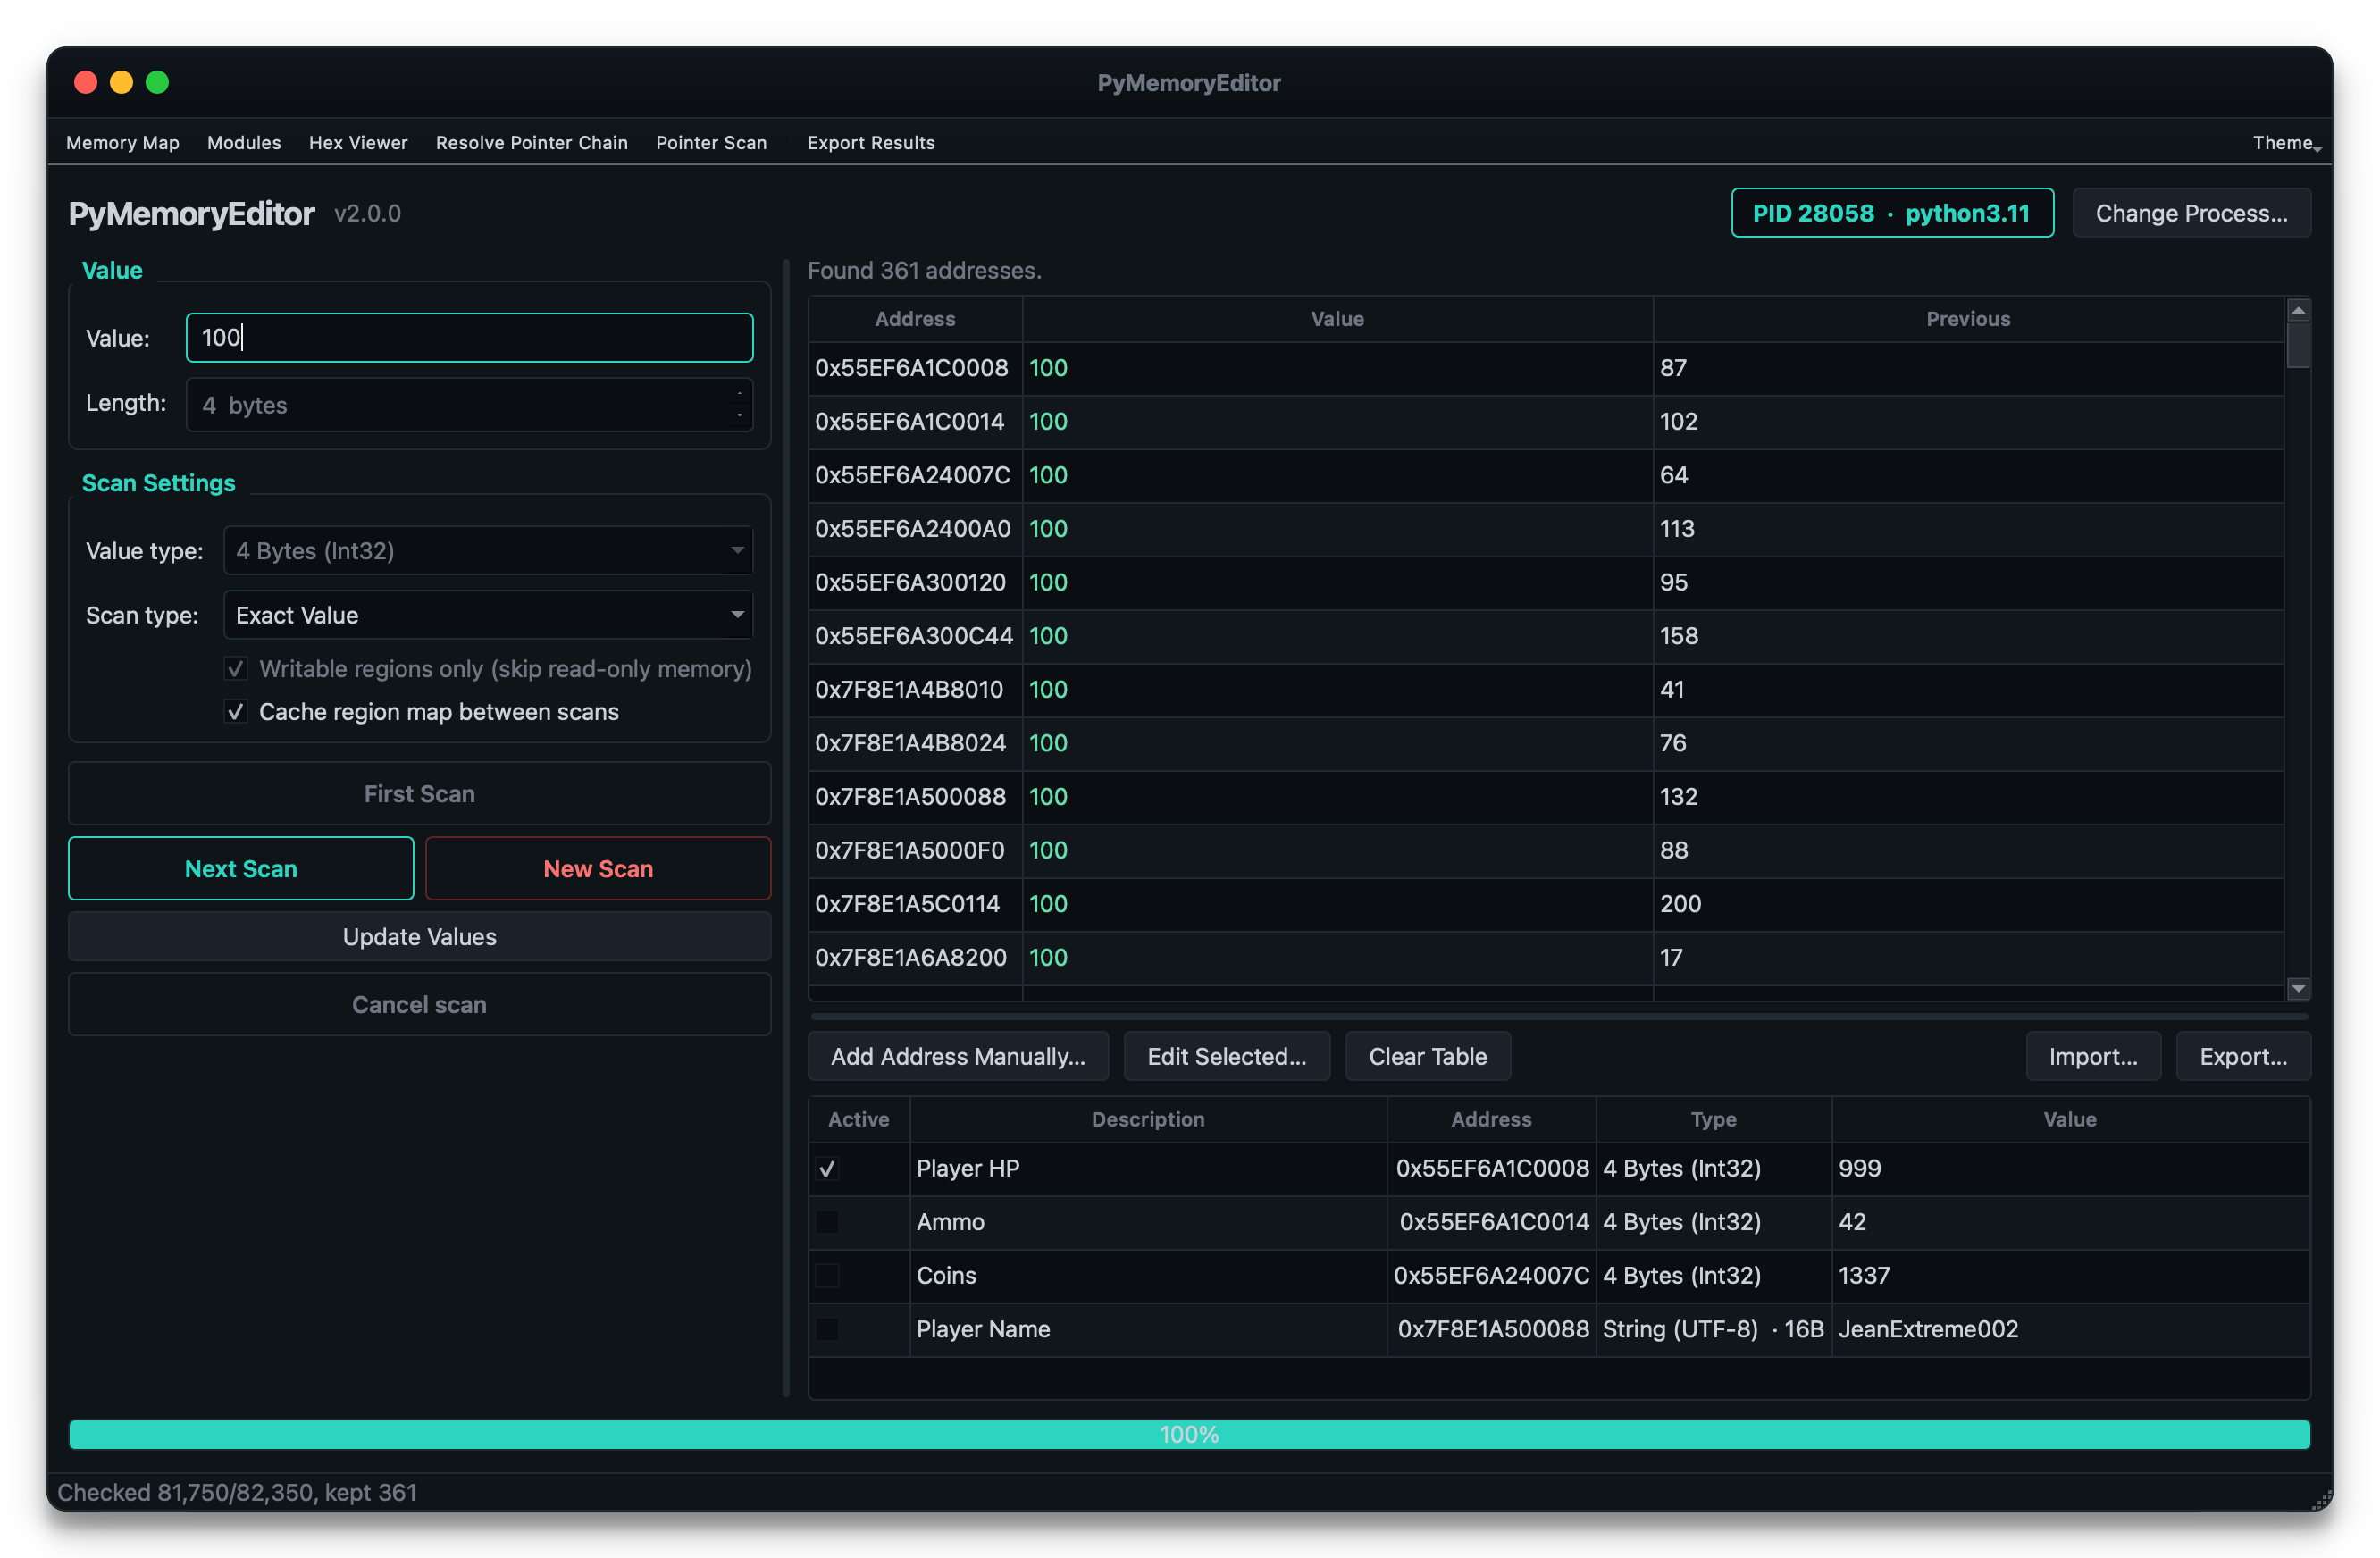 jeanextreme002/pymemoryeditor
실행 중인 모든 프로세스의 메모리를 몇 줄의 Python :snake: 코드로 검사, 수정 및 검색할 수 있게 해주는 순수 Python 라이브러리, 앱 및 MCP입니다.
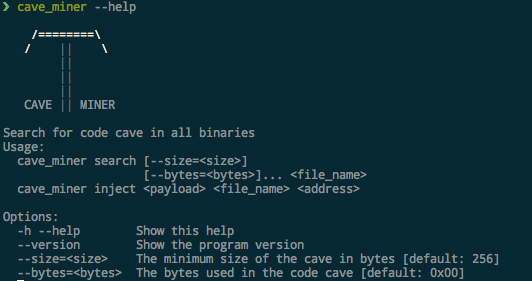 antonin-deniau/cave_miner
모든 바이너리에서 코드 케이브 검색
 lepotekil/msfmania
Python AV 우회 도구
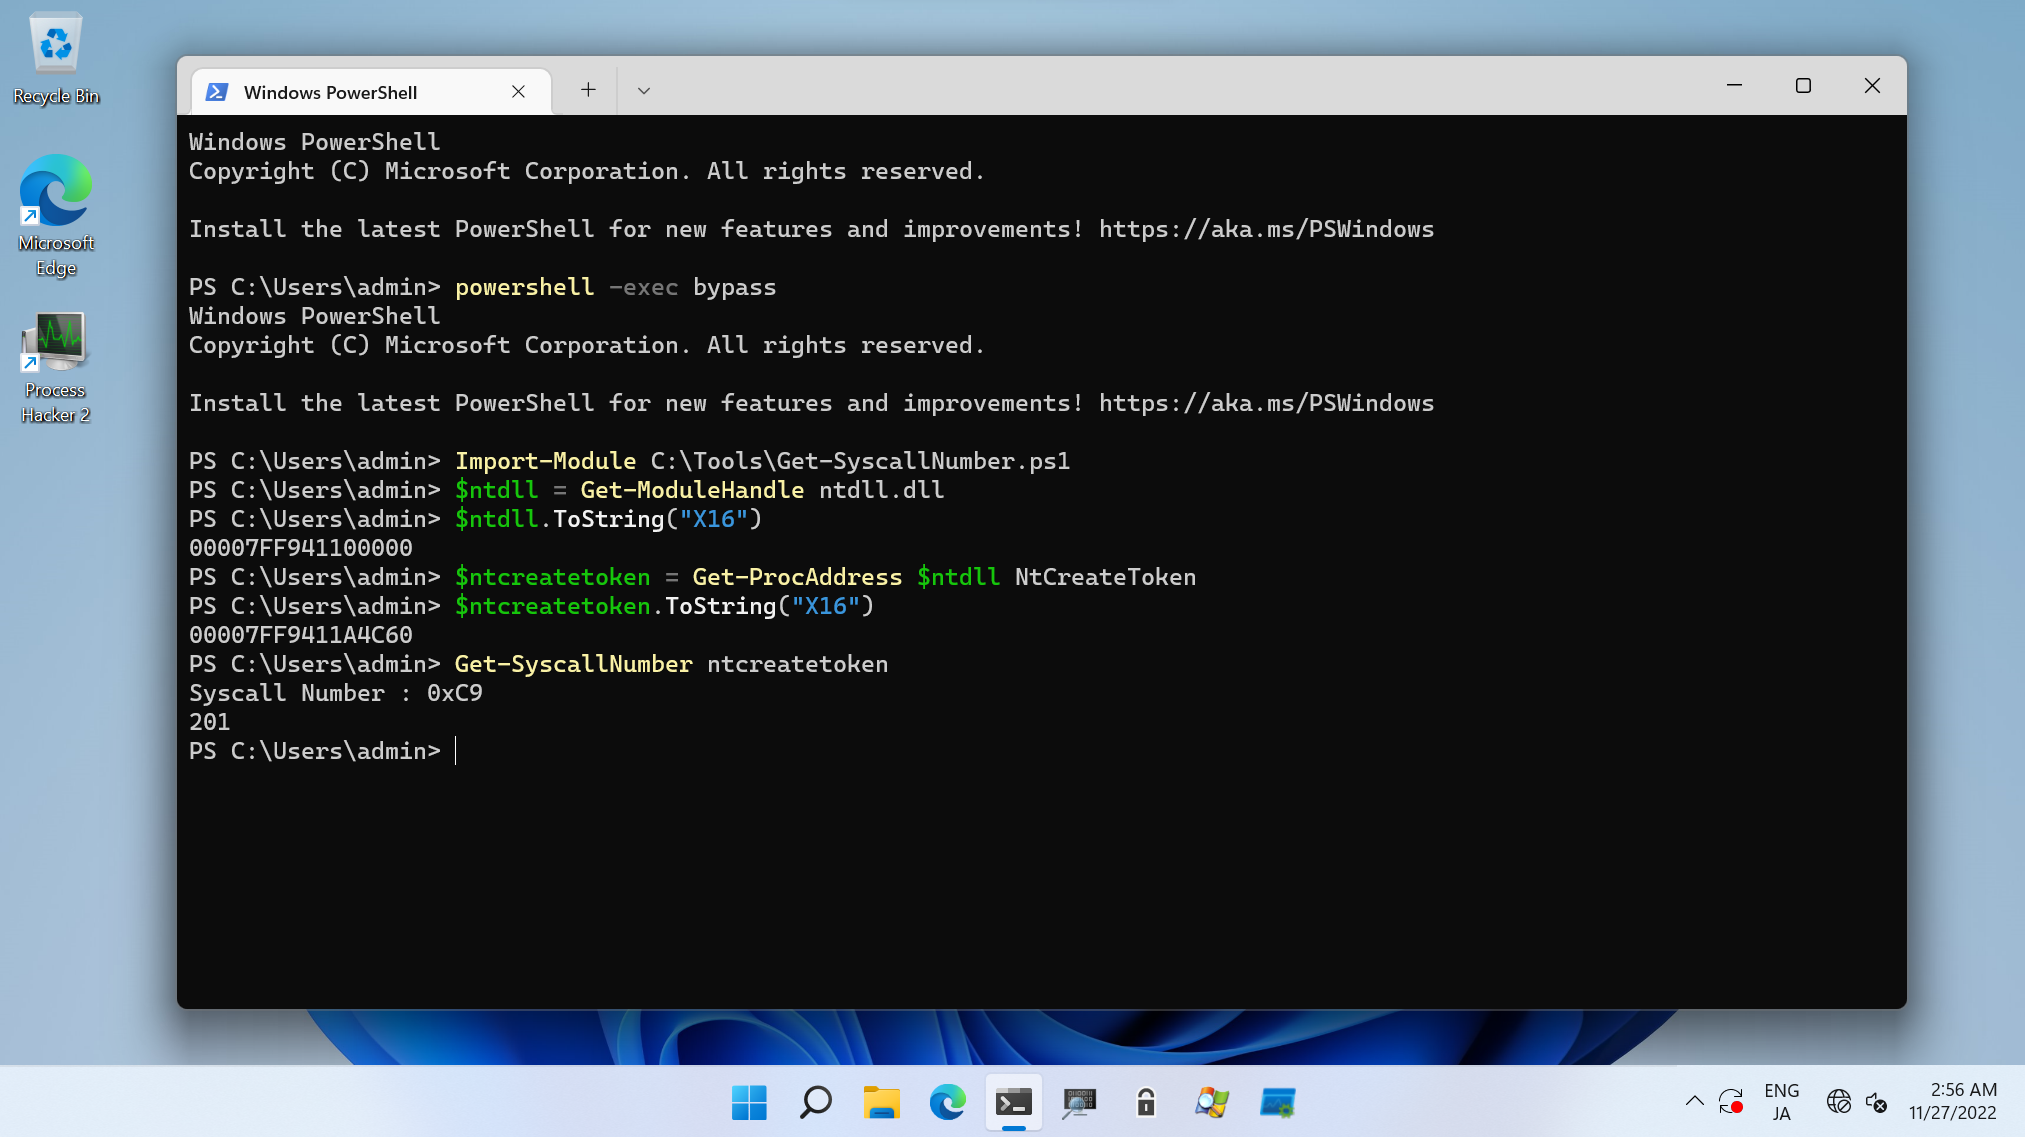 daem0nc0re/atomicsyscall
Tools and PoCs for Windows syscall investigation.
 shack2/javaserializetools
Java 역직렬화 취약점 활용 도구 V1.0 Java 역직렬화 관련 취약점 점검 도구로, JDK 1.8+NetBeans8.2로 개발되었습니다. 소프트웨어 실행을 위해서는 JDK 1.8 이상이 설치되어 있어야 합니다. 지원: weblogic xml 역직렬화…
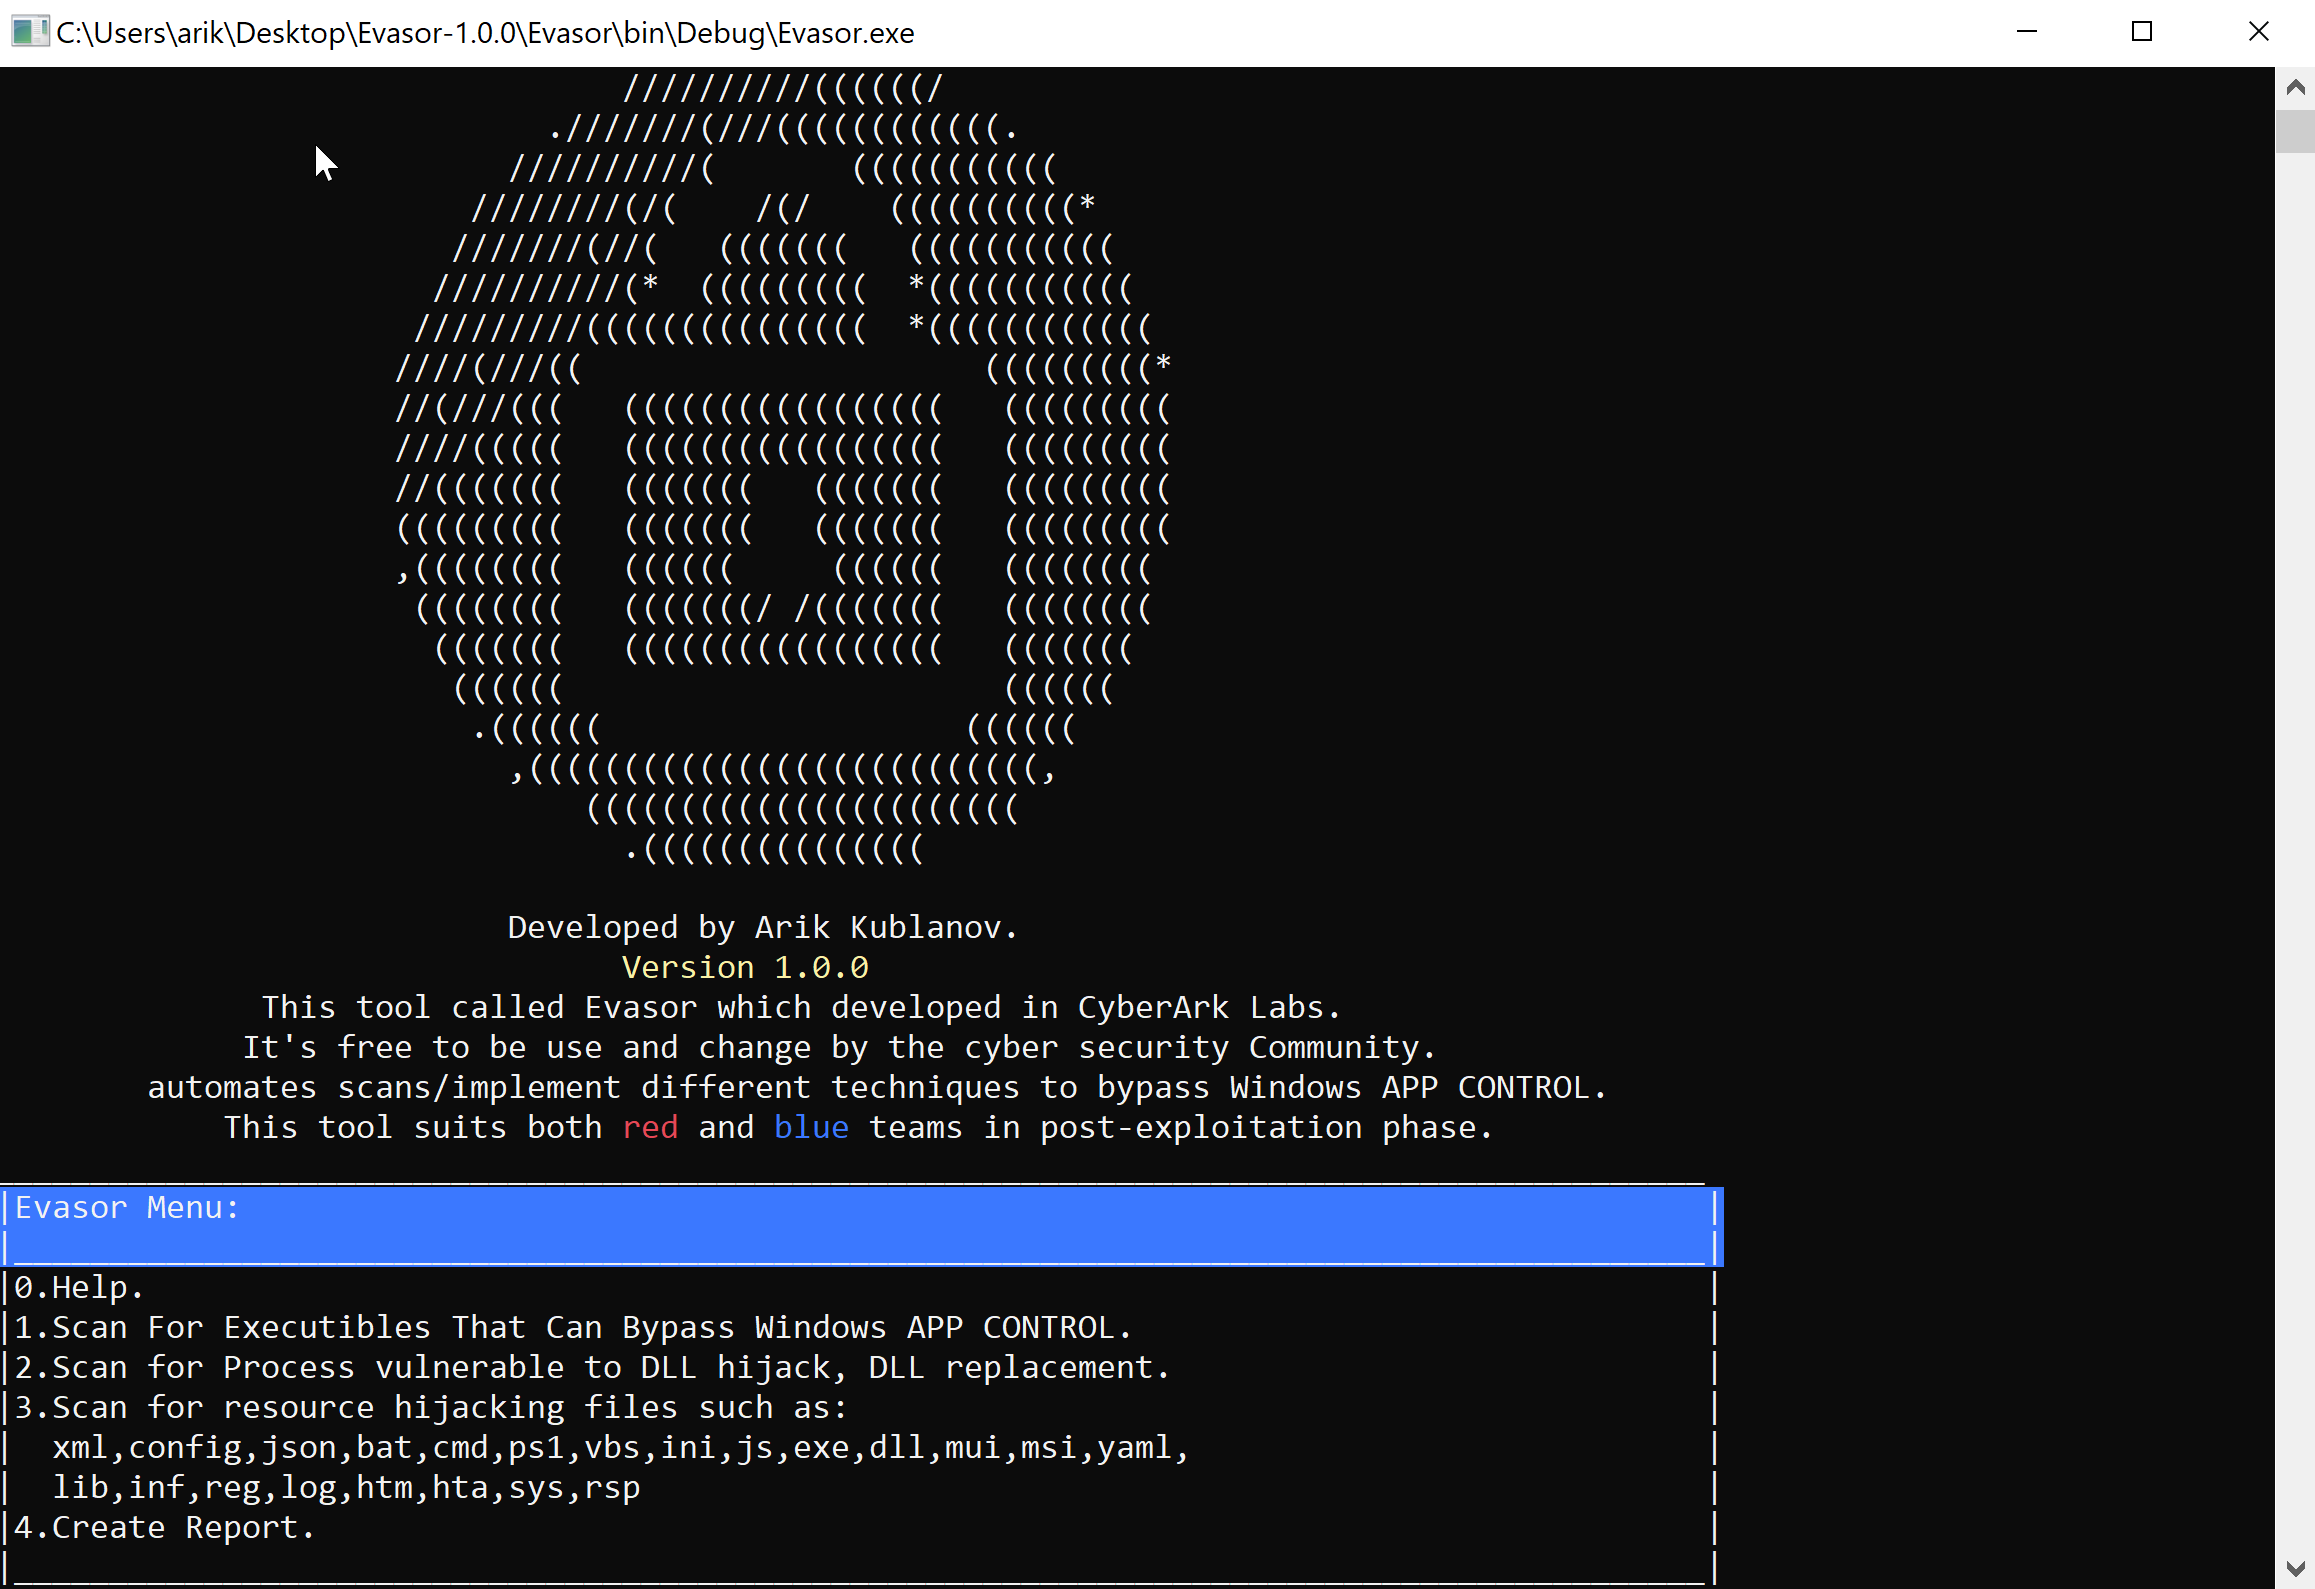 cyberark/evasor
블루팀과 레드팀이 포스트 익스플로잇 단계에서 APPLICATIONCONTROL 정책을 우회하기 위해 사용되는 도구
 httpvoid/cve-reverse
# 역공학 및 분석이 완료된 CVE 선별 목록으로, 취약점 연구, 익스플로잇 이해, 교육을 위한 리소스 역할을 합니다.
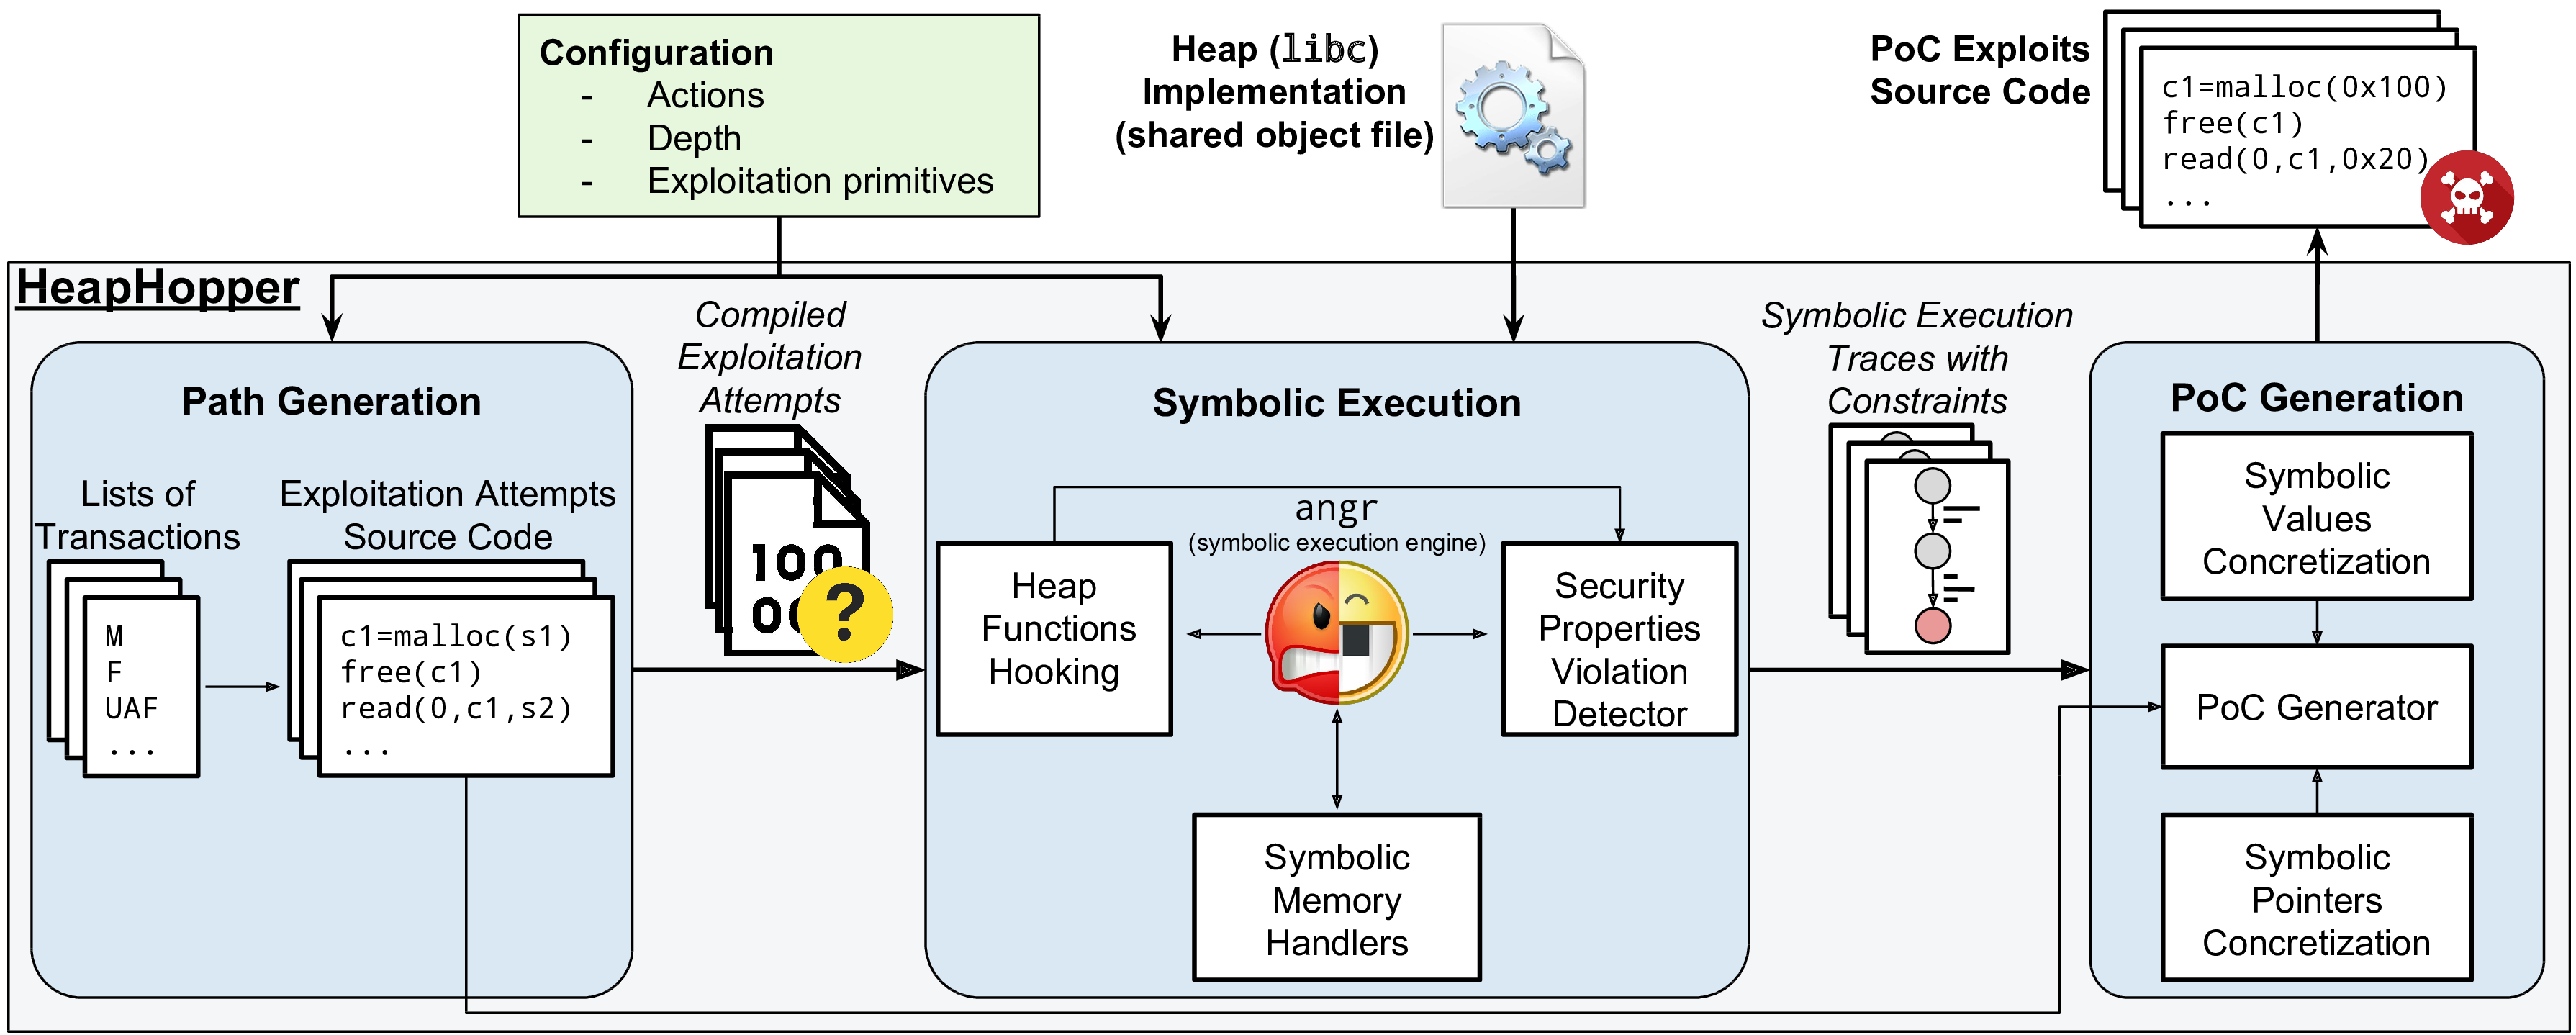 angr/heaphopper
HeapHopper는 힙 구현을 위한 유계 모델 검사 프레임워크입니다.
 hfiref0x/wdextract
vdm 파일에서 Windows Defender 데이터베이스를 추출하고 압축을 해제합니다
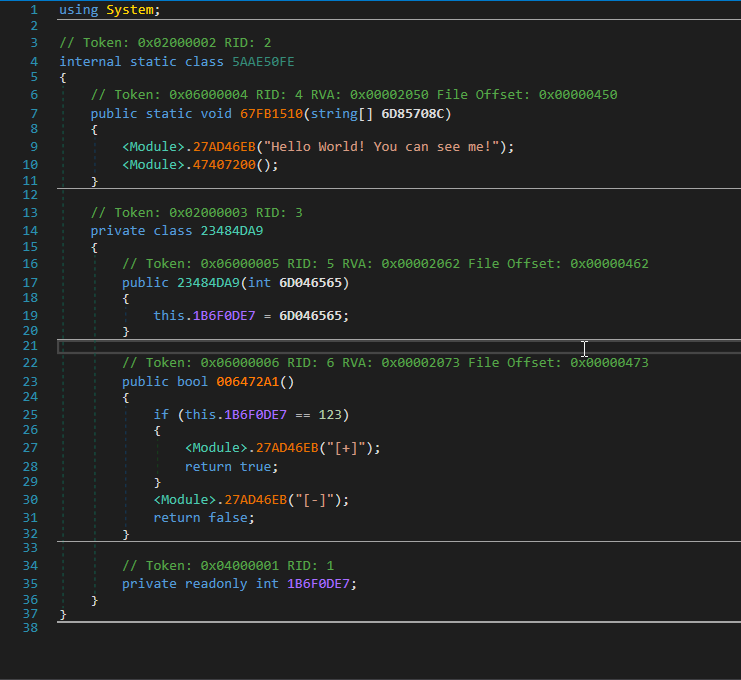 void-stack/vmunprotect.dumper
VMUnprotect.Dumper는 VMProtected 어셈블리를 동적으로 무결성 검사 우회(untamper)할 수 있습니다.
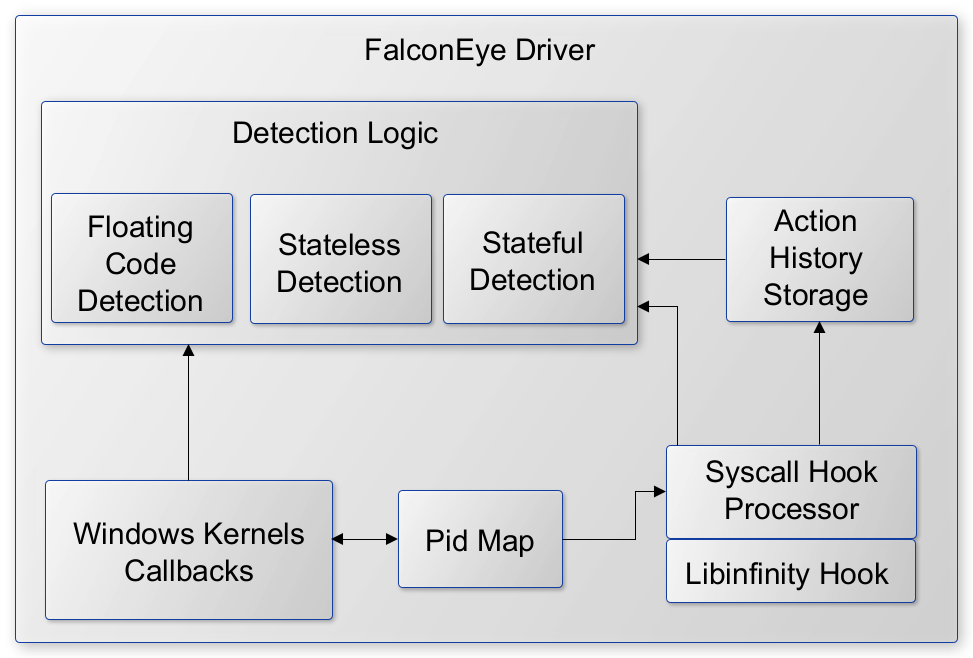 rajiv2790/falconeye
프로세스 인젝션 기법(셸코드, DLL, 리플렉티브 인젝션 포함)을 실시간 탐지하기 위한 커널 모드 Windows 드라이버로, 시스템 콜 후킹 및 이상 탐지를 제공합니다.
 mistymntncop/cve-2023-4863
WebP 이미지 디코딩의 힙 버퍼 오버플로인 CVE-2023-4863에 대한 개념 증명. 교육적 분석을 위해 @benhawkes가 발견한 code_lengths 트리거 메커니즘을 시연합니다.








