Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/anchore/syft
静的分析コンテナセキュリティ脆弱性分析DevSecOpsサプライチェーンセキュリティコンテナエスケープコンテナエスケープ 第18位コンテナセキュリティ 第3位DevSecOps 第7位サプライチェーンセキュリティ 第4位
9.9k1.1k1192日前Kitploit レビュー済み
共有
GitHubanchore/syft

syft

コンテナイメージとファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびライブラリ
リポジトリを見る

Cute pink owl syft logo

Syft

コンテナイメージやファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびGoライブラリ。Grypeのようなスキャナと組み合わせて使用すると、脆弱性検出に優れています。

 Validations   GitHub release   GitHub go.mod Go version   License: Apache-2.0   Join our Discourse   Follow on Mastodon 

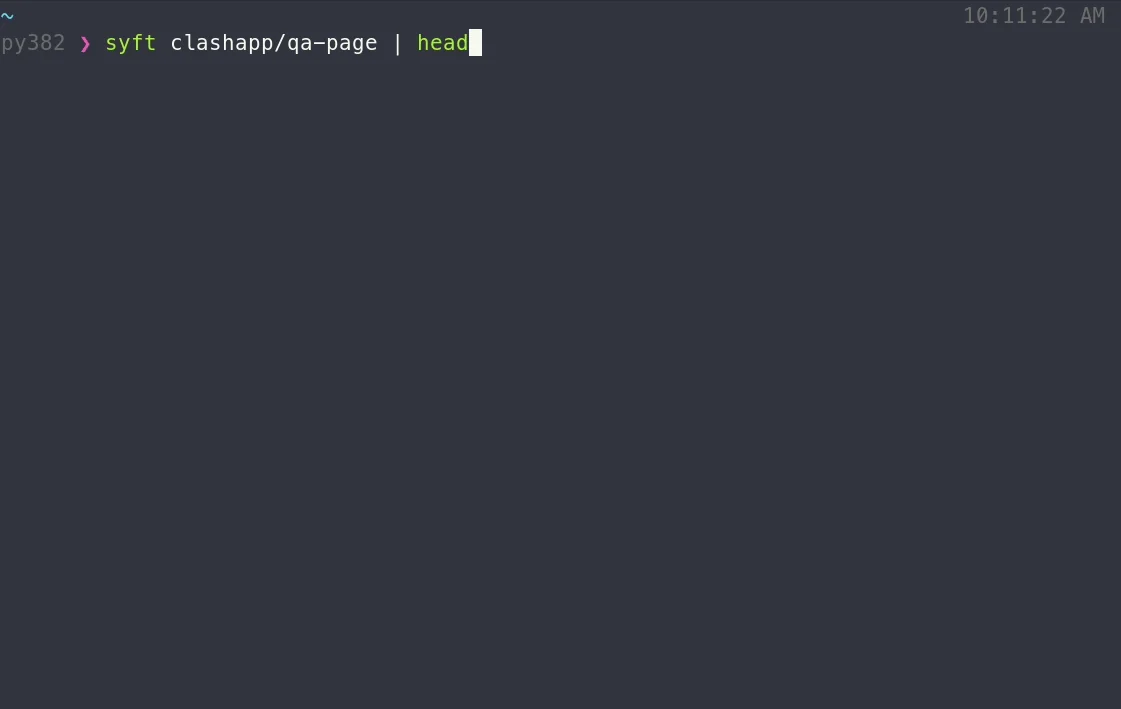
syft-demo

機能

  • コンテナイメージ、ファイルシステム、アーカイブのSBOMを生成します(サポートされているスキャン対象の完全なリストについてはドキュメントを参照してください)
  • 数十のパッケージエコシステムをサポートしています(例:Alpine (apk)、Debian (dpkg)、RPM、Go、Python、Java、JavaScript、Ruby、Rust、PHP、.NET、およびその他多数)
  • OCI、Docker、Singularity、およびその他のイメージ形式をサポートしています
  • 脆弱性スキャンのためにGrypeとシームレスに連携します
  • 複数の出力形式(CycloneDX、SPDX、Syft JSON、およびその他)をサポートし、SBOM形式間の変換も可能です
  • in-toto仕様を使用して署名付きSBOMアテステーションを作成します

[!TIP] Syftを初めて使う方は、Getting Startedガイドでウォークスルーを確認してください!

インストール

最も手早く始める方法:

curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin

[!TIP] Homebrew、Docker、Scoop、Chocolatey、Nixなど、Syftを入手するその他の方法についてはインストールドキュメントを参照してください!

基本

コンテナイメージまたはディレクトリ内のパッケージを表示します:

# container image
syft alpine:latest

# directory
syft ./my-project

SBOMを取得するには、1つ以上の出力形式を指定します:

# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json

ローカルのcontainers-storageイメージ

Linuxでは、syftは明示的に指定された場合、ローカルのcontainers-storageストア(例:BuildahやPodmanでビルドされたもの)からイメージをスキャンできます。通常のイメージ参照がそこを参照することはありません:

syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest

これはLinuxリリースバイナリに含まれています。ソースからビルドする場合は、-tags containers_image_openpgp,exclude_graphdriver_btrfsを追加してください。

[!TIP] すべての機能と能力を探るには、Getting Startedガイドを確認してください。

Syftの詳細をすべて知りたいですか? CLIドキュメント、設定ドキュメント、およびJSONスキーマを確認してください。

コントリビューション

バグを見つけた場合や新機能を希望する場合は、issueを送信して、これらのツールをより良くするためにご協力ください。 コードのコントリビューションに興味がある場合は、コントリビューション概要と開発者向けドキュメントを確認してください。

Syftの開発はAnchoreがスポンサーであり、Apache-2.0ライセンスの下でリリースされています。 SyftロゴはAnchoreによるもので、CC BY 4.0の下でライセンスされています。

SyftまたはGrypeの商用サポートオプションについては、Anchoreにお問い合わせください。

ぜひお話ししましょう!

Syftチームは定期的にオンラインコミュニティミーティングを開催しています。議論したいトピックを持って、どなたでも参加できます。

  • 次回のミーティング日程はカレンダーを確認してください。
  • アジェンダに項目を追加してください(アジェンダへの書き込みアクセスにはこのグループに参加してください)
  • それでは、そこでお会いしましょう!
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →