 #1
 gitleaks/gitleaks
高速でオープンソースの静的解析ツール。Gitリポジトリ、ファイル、標準入力ストリーム内のパスワード、APIキー、トークンなどのハードコードされたシークレットを、カスタマイズ可能なルールエンジンで検出します。
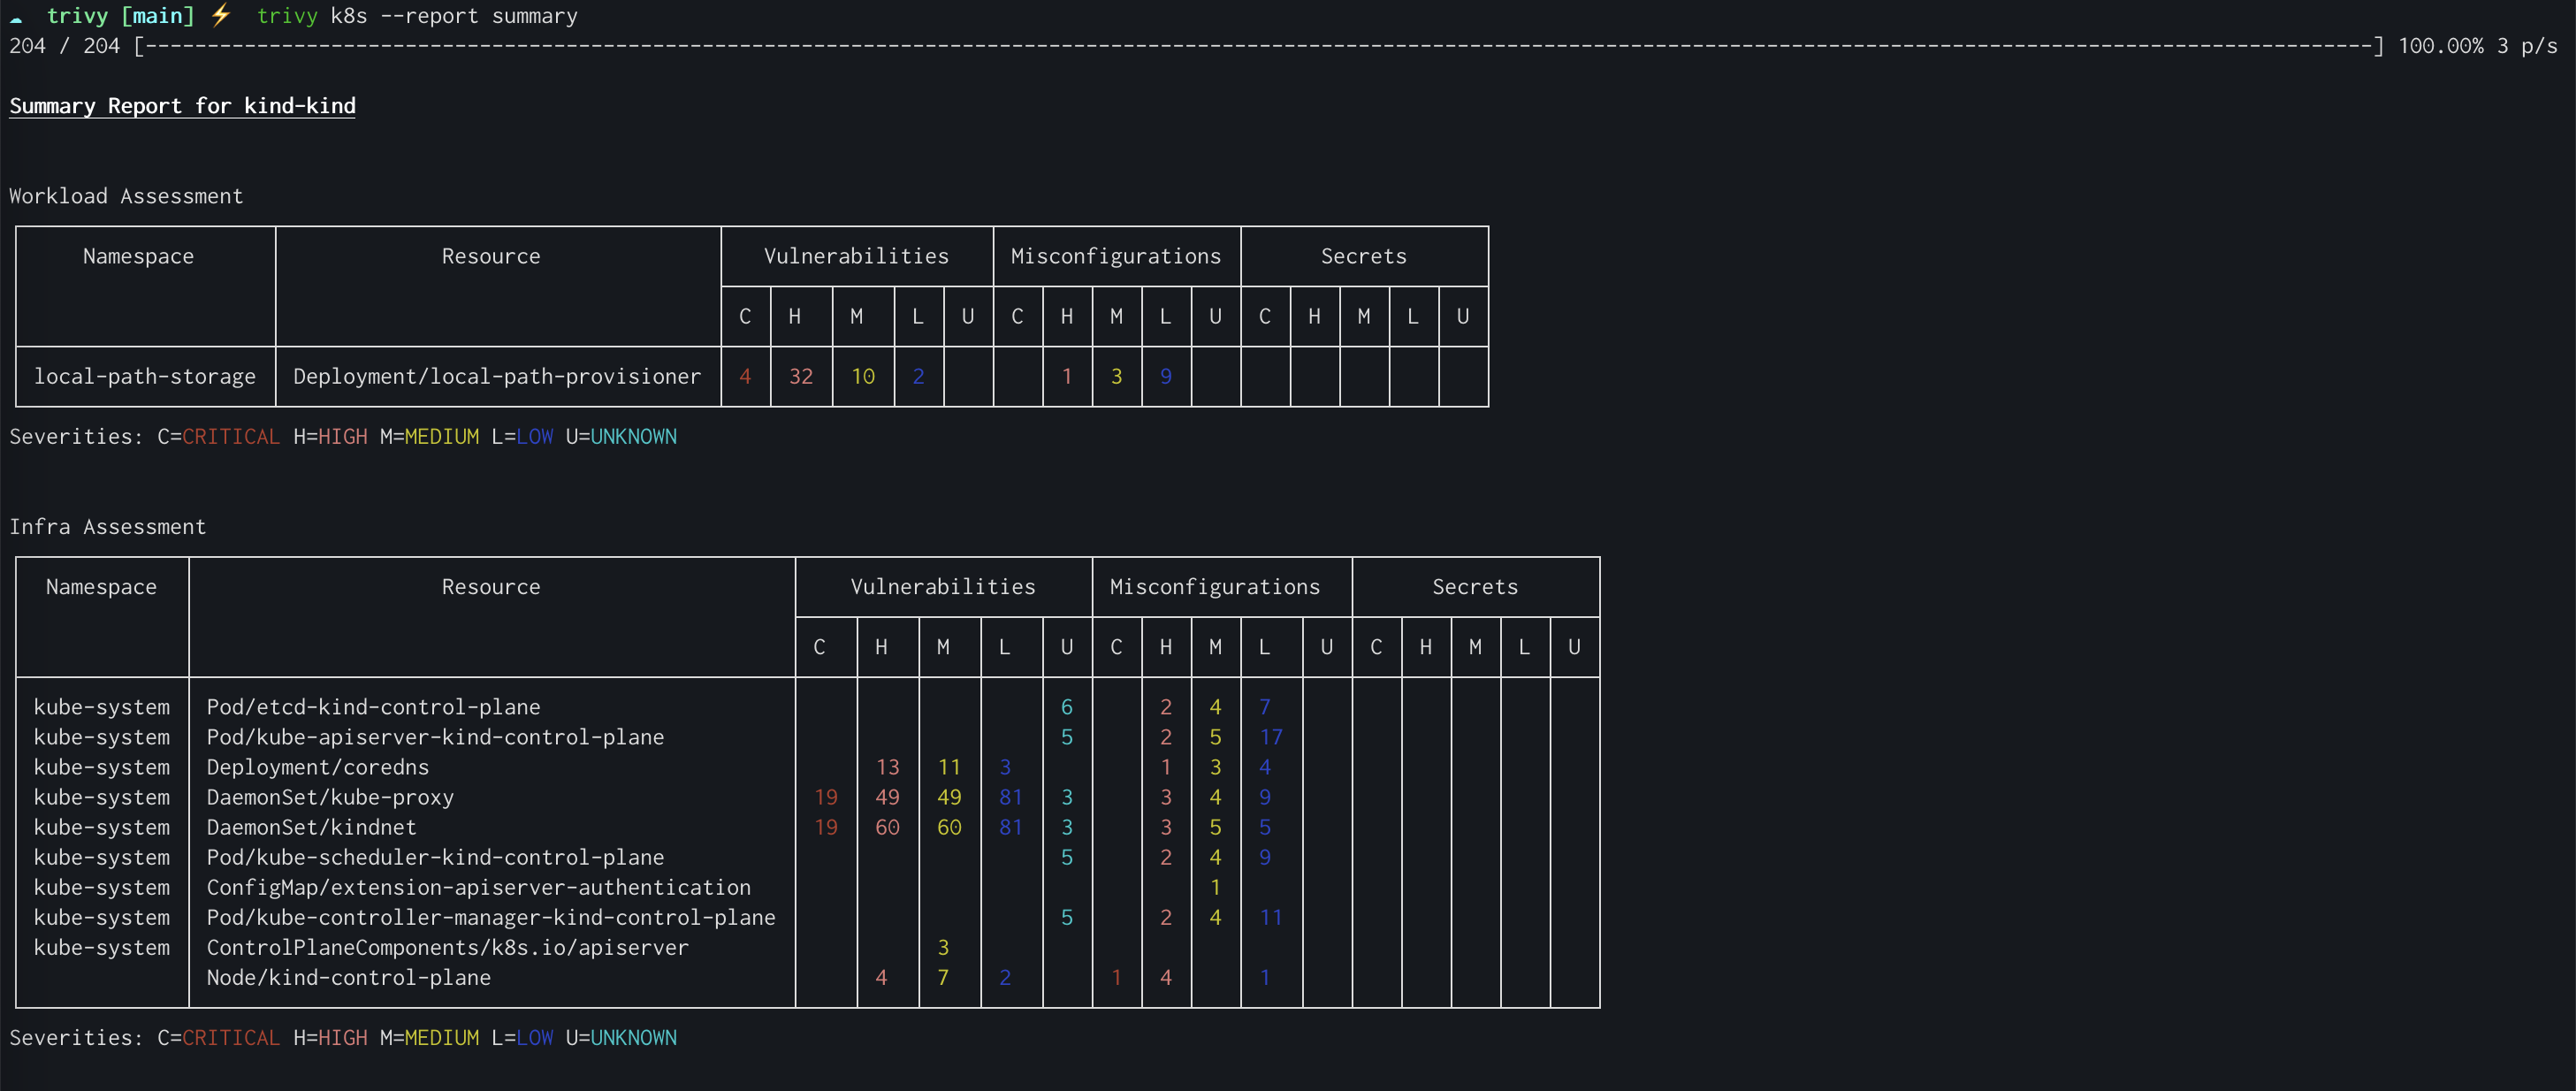 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
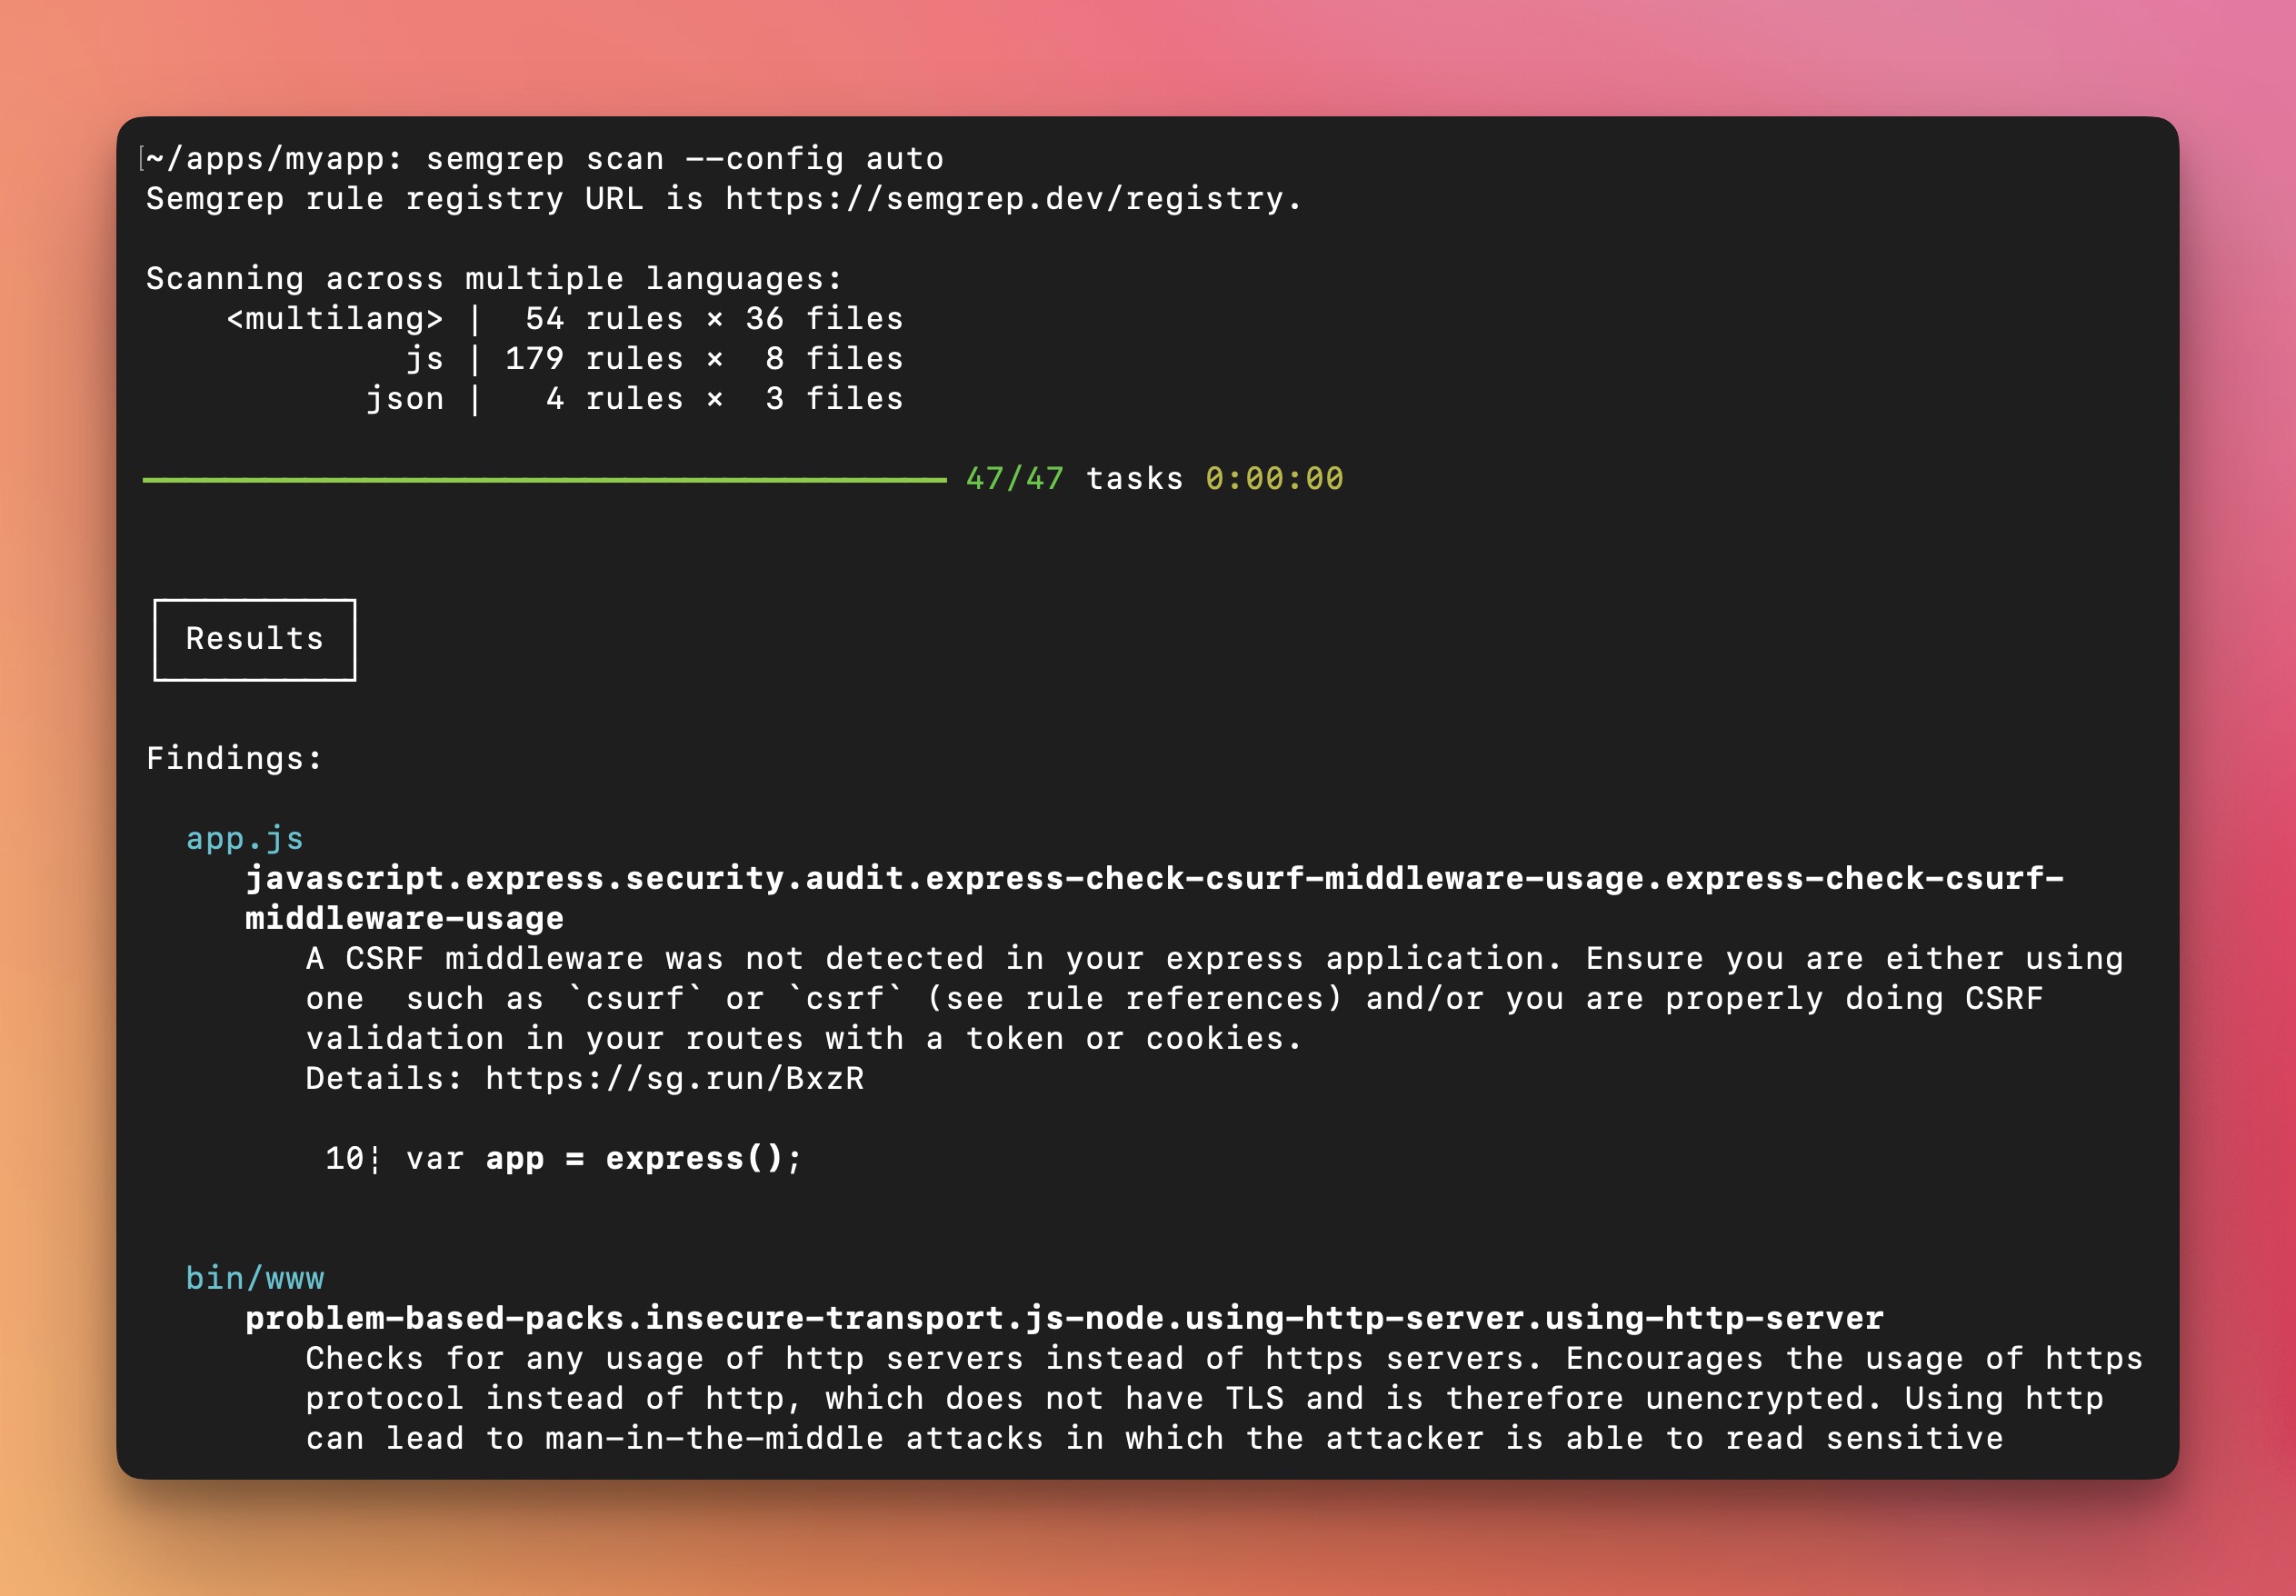 semgrep/semgrep
Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.
 trailofbits/skills
Trail of Bits Claude Code スキル: セキュリティ研究、脆弱性検出、および監査ワークフロー向け
 vercel-labs/deepsec
大規模コードベース向けのエージェント駆動型脆弱性スキャナー。LLMを用いて、正規表現マッチャーとAI調査により検出が難しいセキュリティ問題を発見します。CI/PR統合と分散実行に対応。
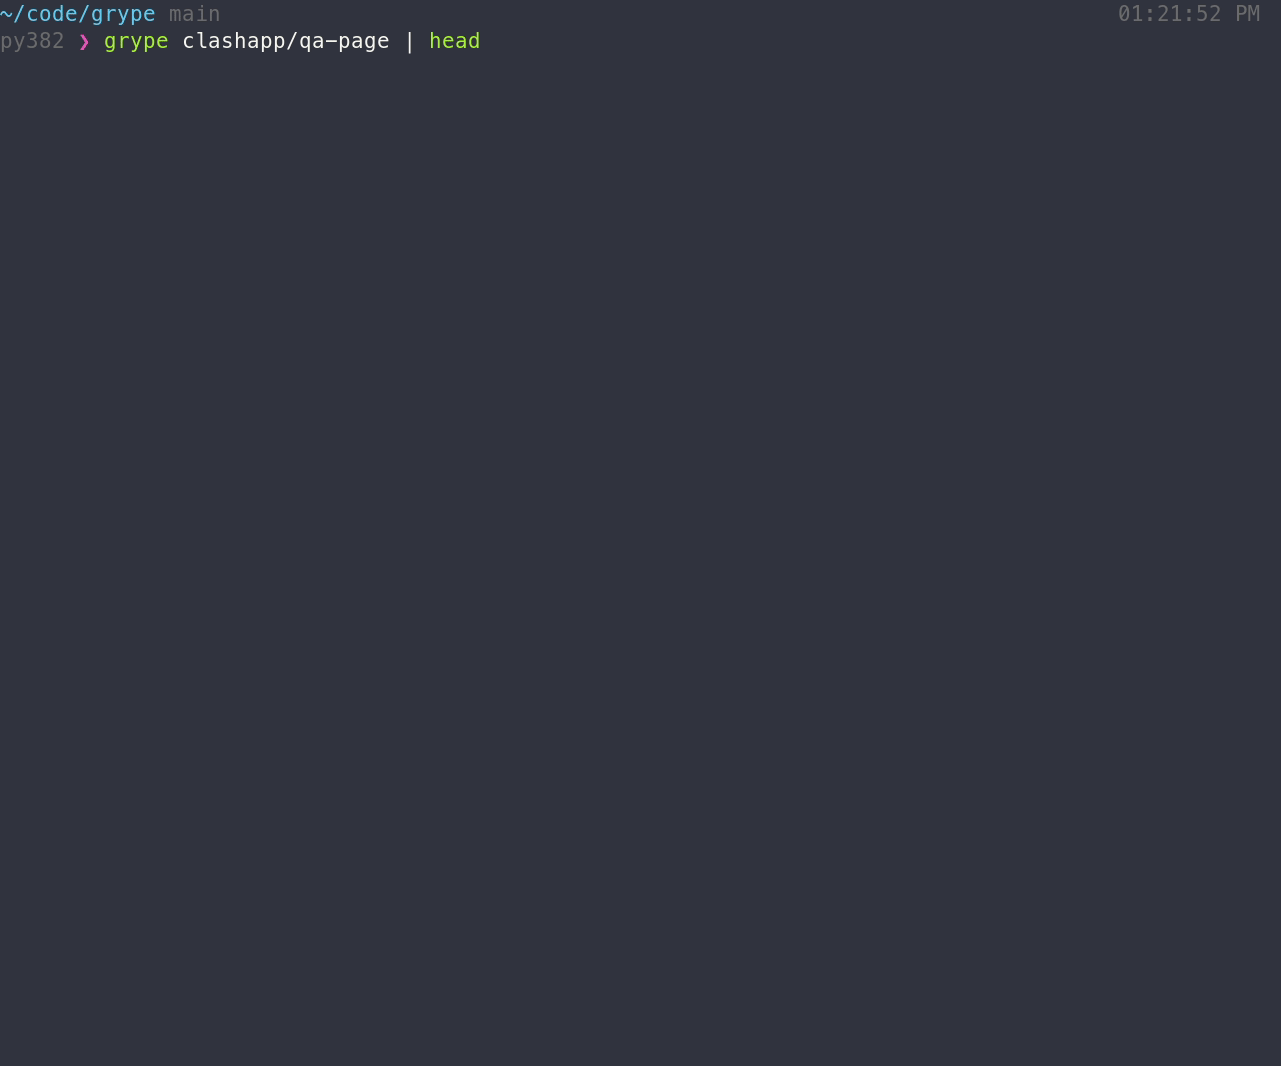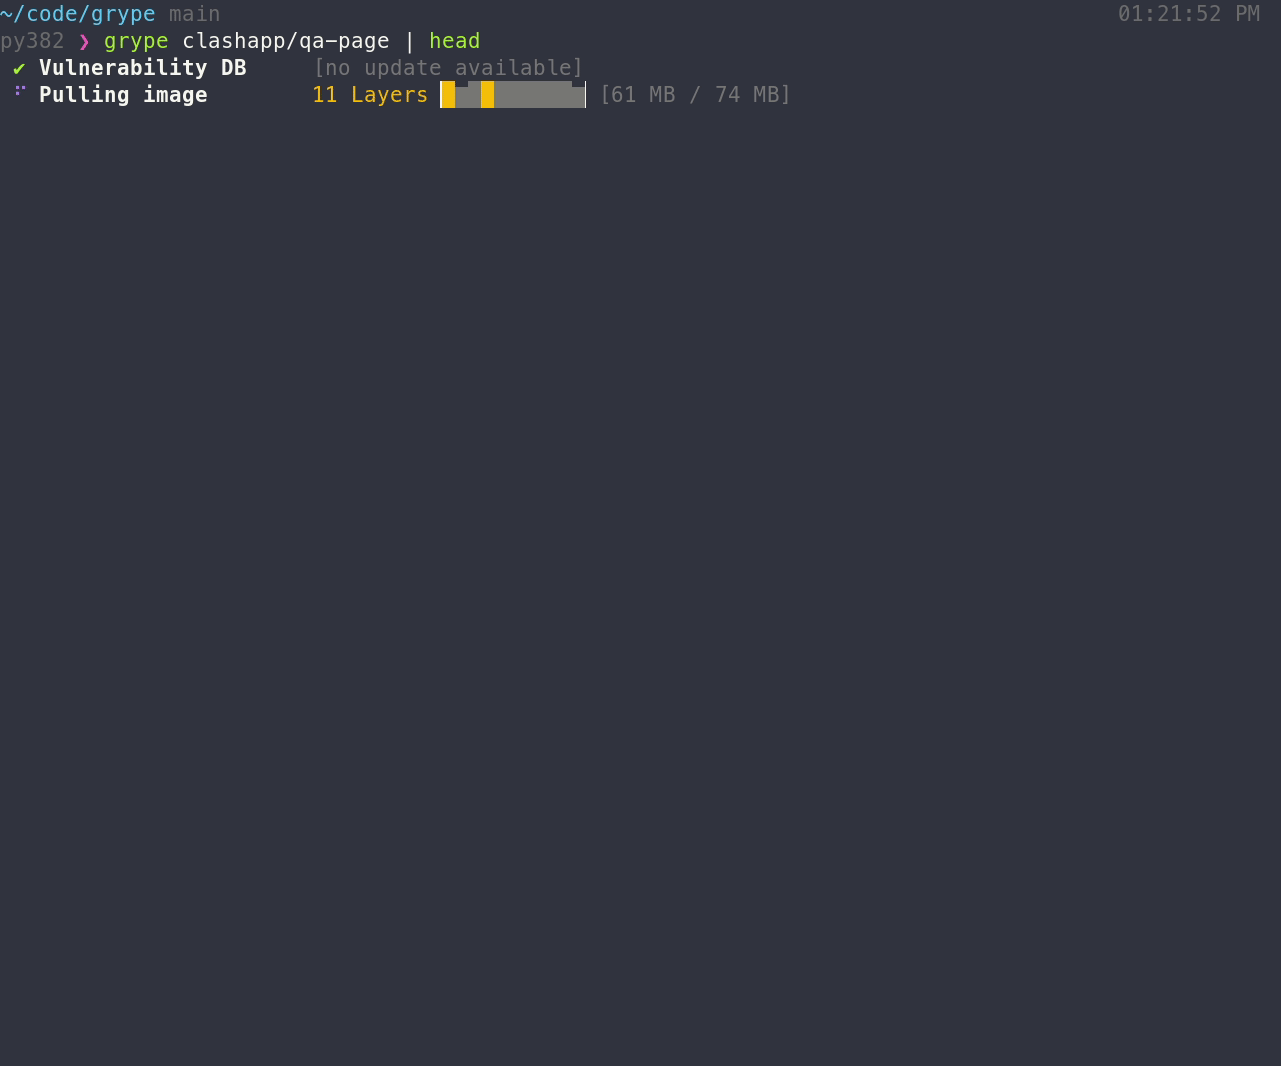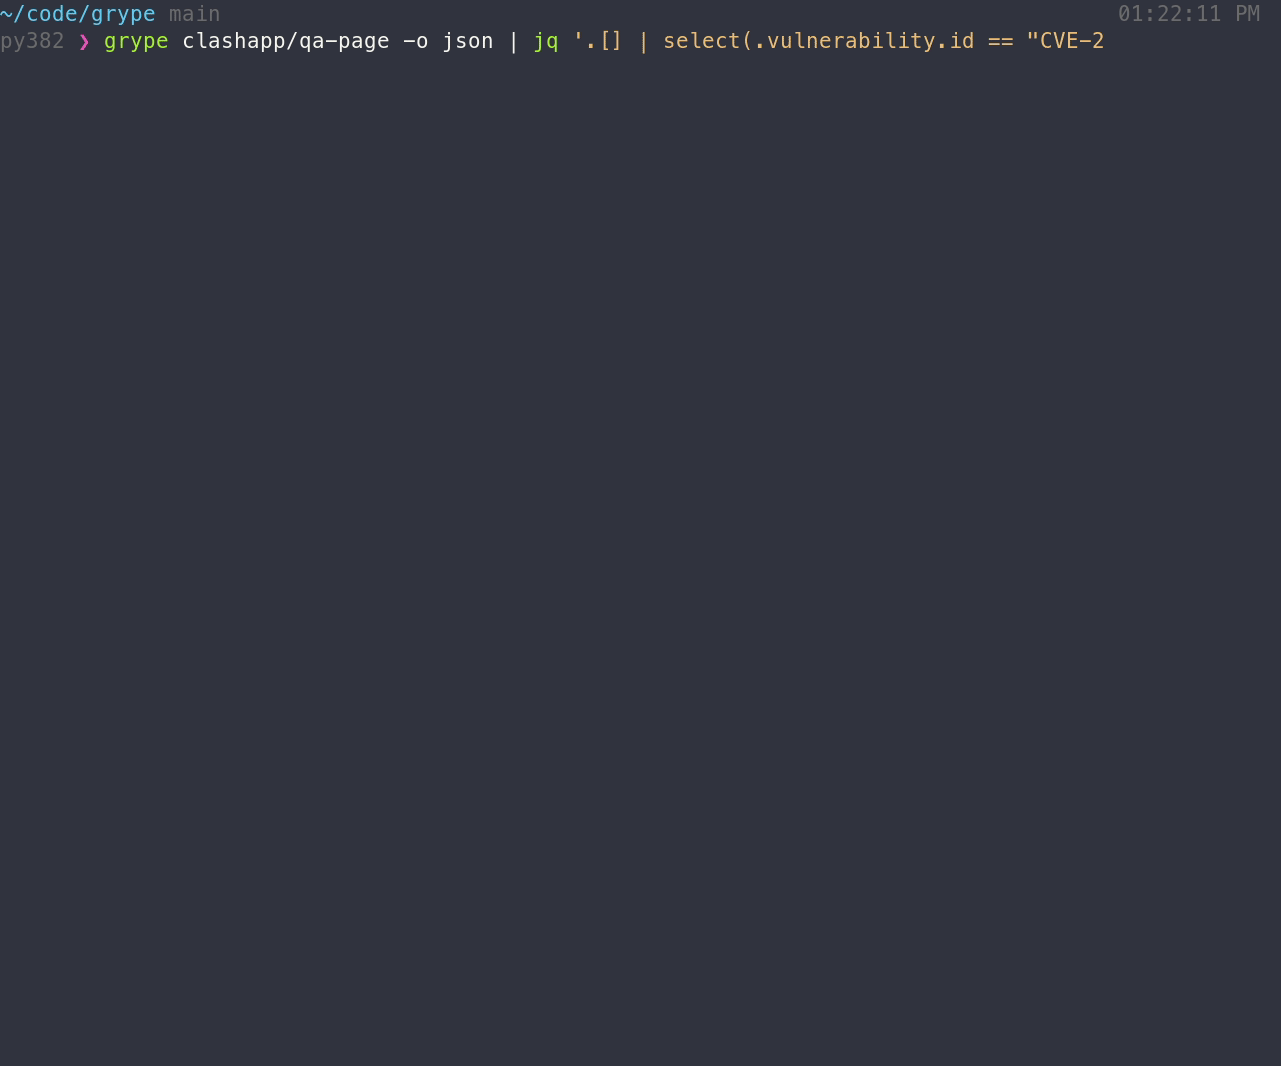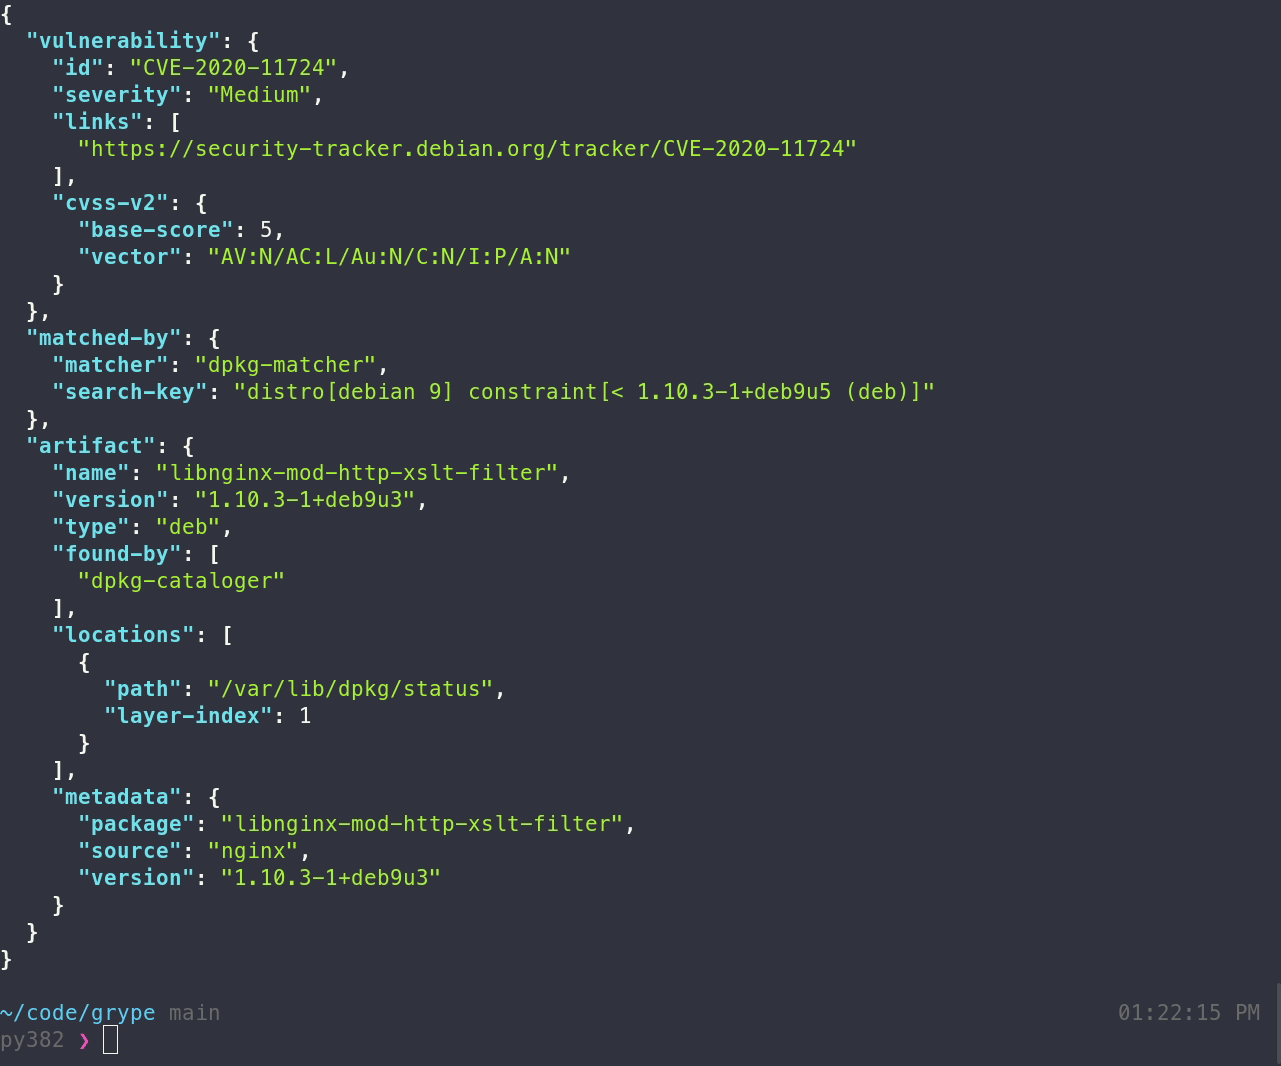 anchore/grype
コンテナイメージとファイルシステム向けの脆弱性スキャナ
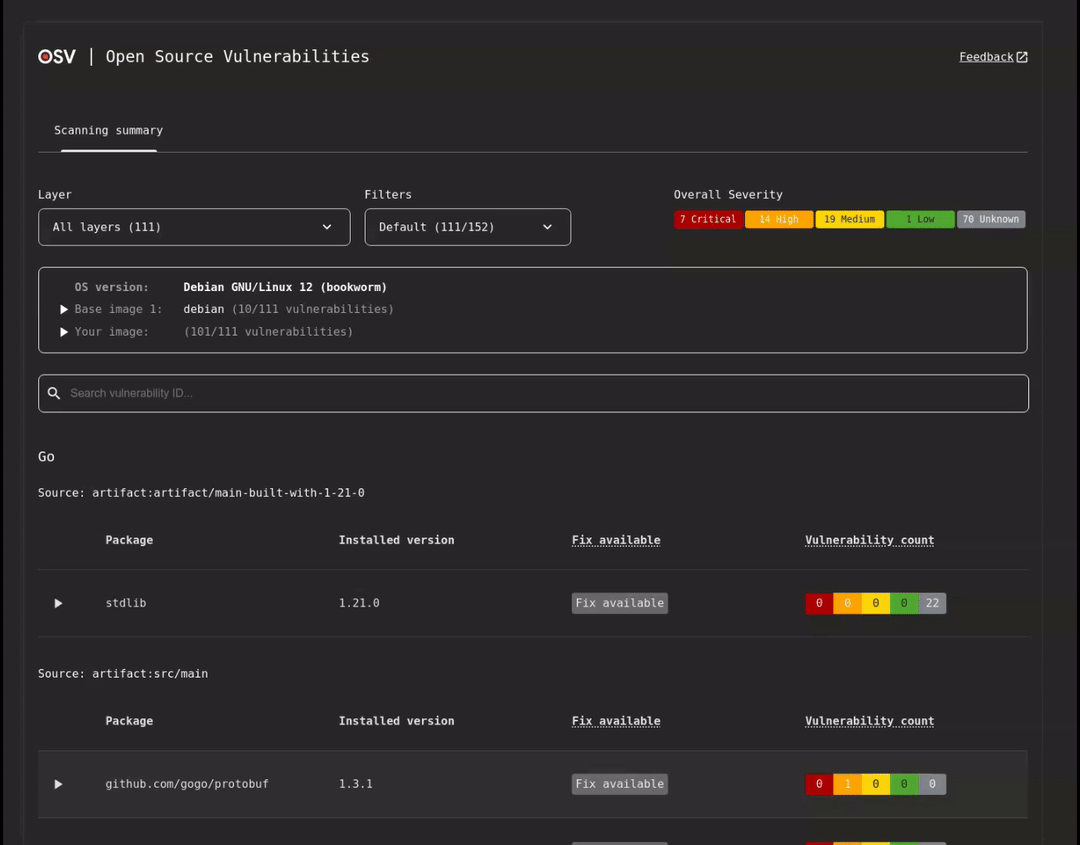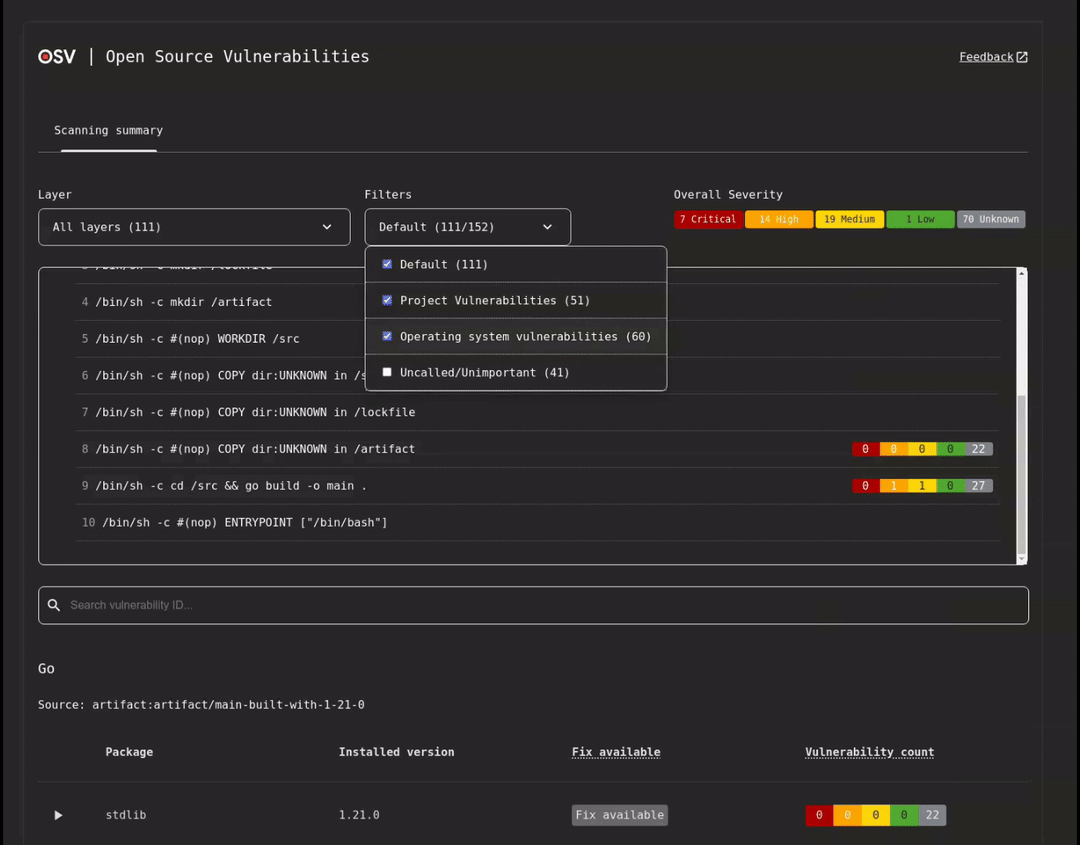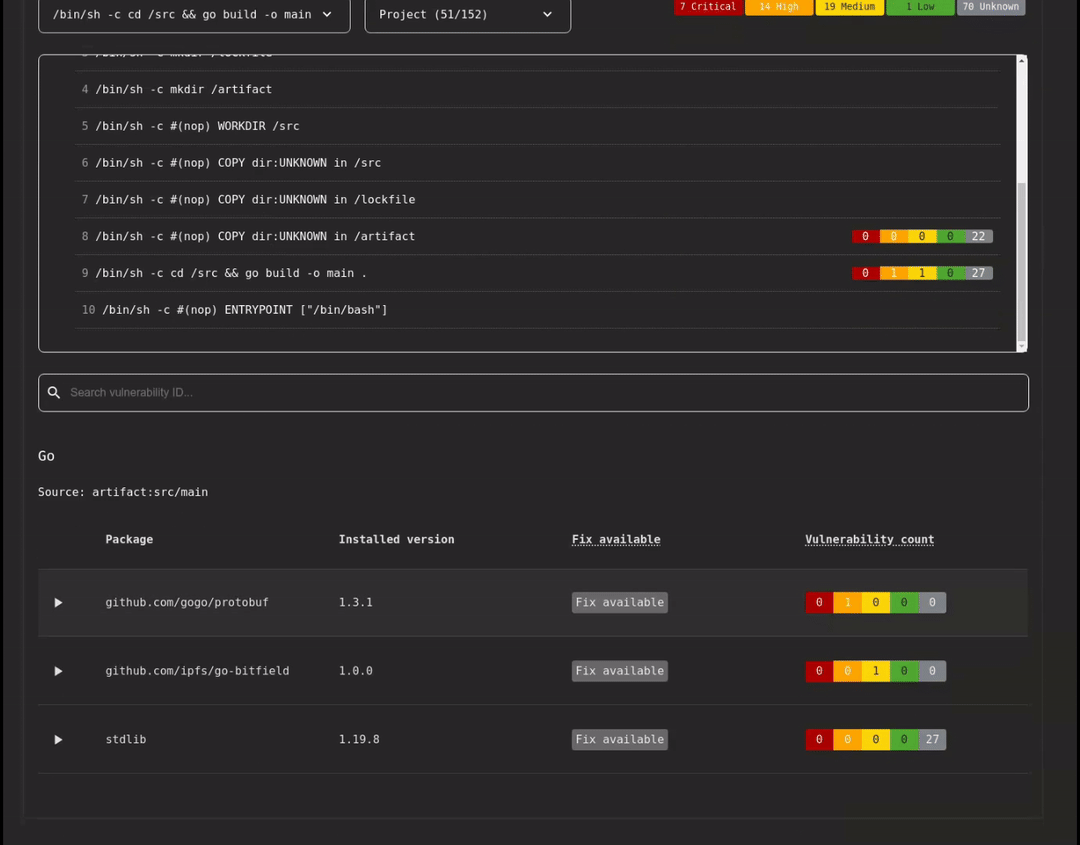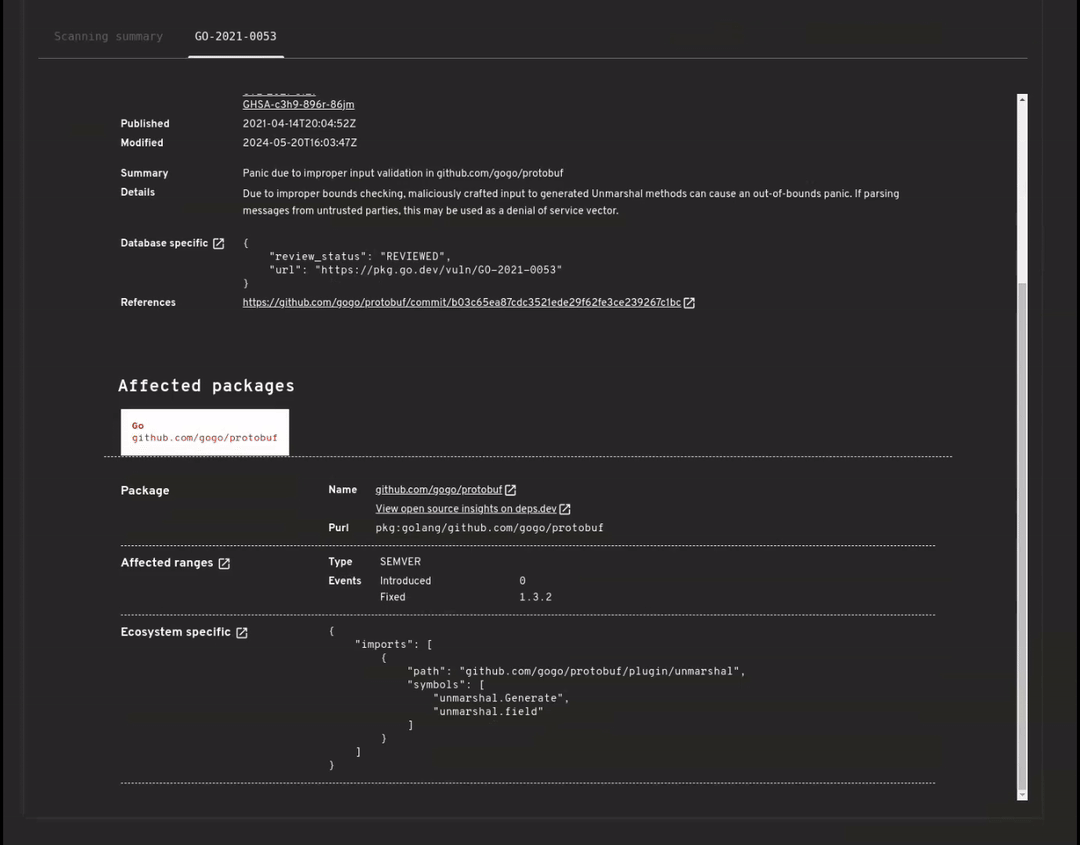
google/osv-scannerGoで書かれた脆弱性スキャナーで、https://osv.dev が提供するデータを使用します。
 anchore/syft
コンテナイメージとファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびライブラリ
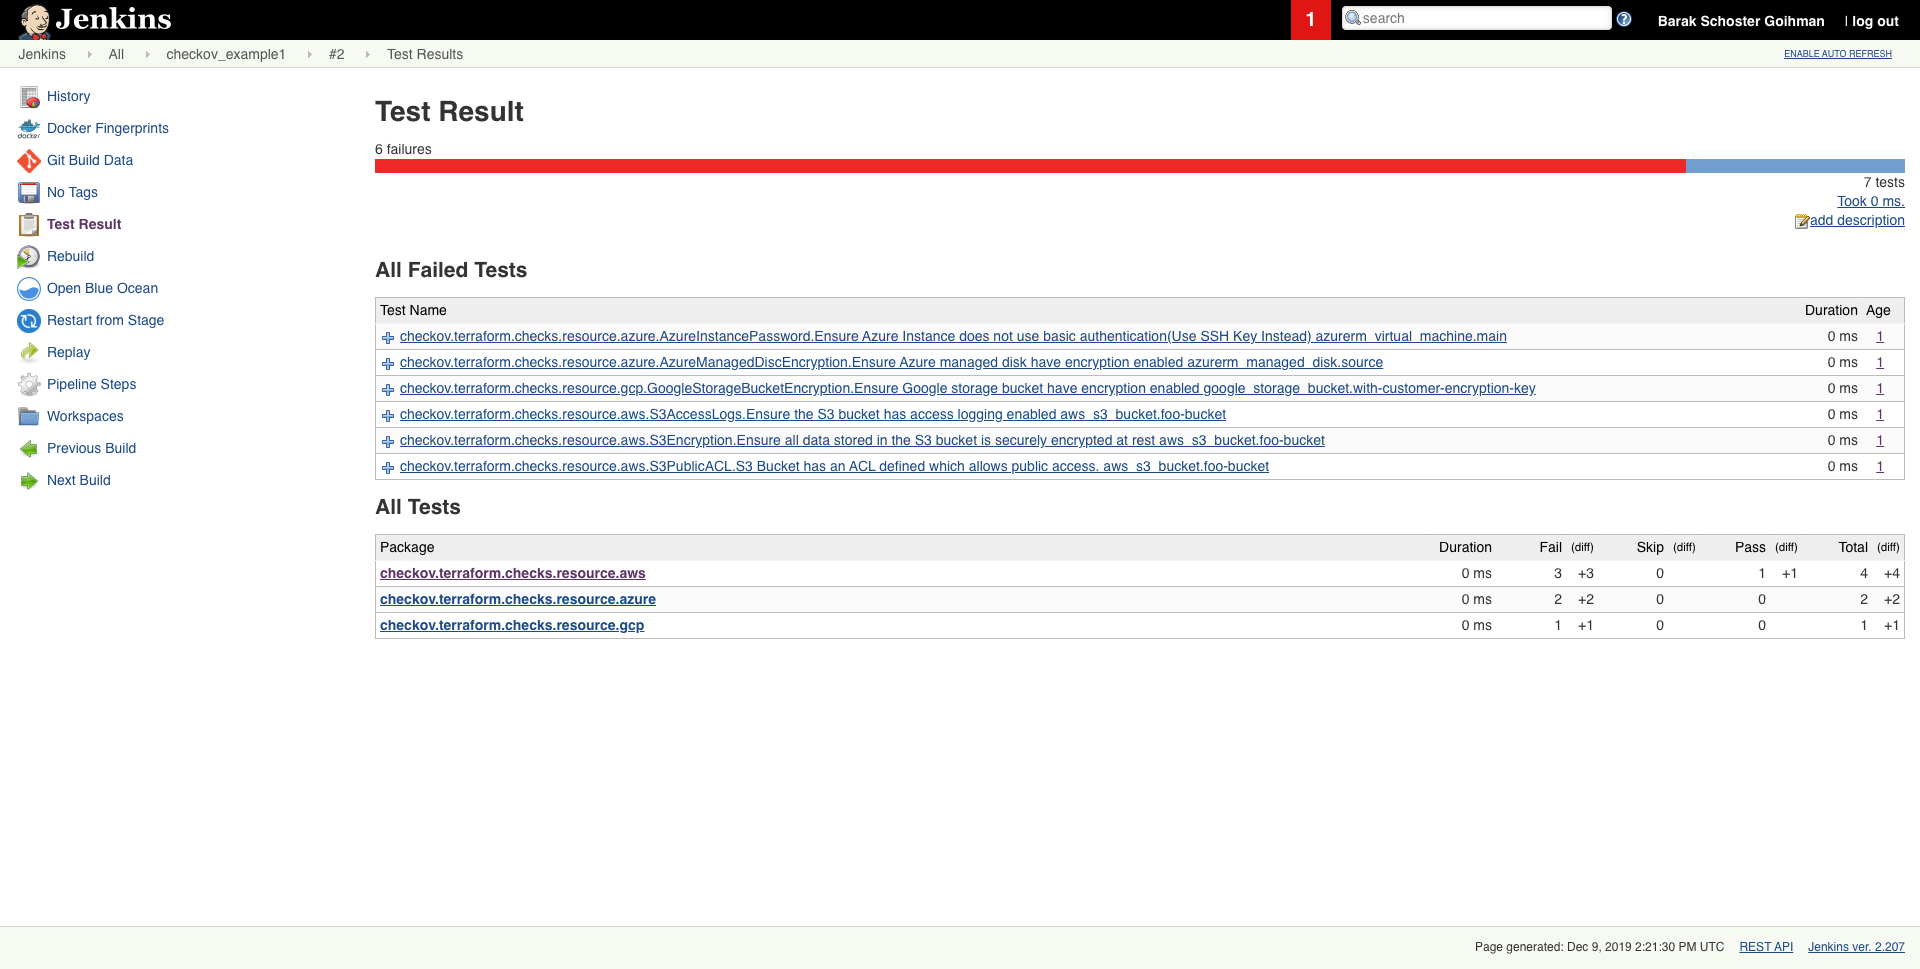 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。
 dependency-check/dependencycheck
OWASP dependency-checkは、アプリケーションの依存関係に存在する公開済みの脆弱性を検出するソフトウェア構成分析ユーティリティです。
 kyverno/kyverno
アドミッションコントロール、リソースミューテーション、バックグラウンドスキャン、コンテナイメージの署名検証を通じて、Kubernetesクラスターにセキュリティとコンプライアンスを強制します。
 github/advisory-database
オープンソースソフトウェアの世界におけるCVEおよびGitHub由来のセキュリティアドバイザリを含むセキュリティ脆弱性データベース。
 sigstore/cosign
コンテナとバイナリ向けのコード署名と透明性
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…