

 ed1s0nz/cyberstrikeai
AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。
AIネイティブなサイバーセキュリティのための行動システム—意図が統制された実行へと変わり、証拠が運用上の記憶となり、あらゆる操作が次の操作を改善する。
CyberStrikeAIは、計画、実行、人による監督、証拠、リプレイを1つの監査可能なワークスペースに統合します。Goで構築され、Einoを活用したエージェント、MCPネイティブツール、RAGナレッジ、ビジュアルワークフロー、攻撃チェーンのモデリングと分析を組み合わせ、認可されたセキュリティ運用を支援します。
はじめに: クイックスタート · ドキュメント · セキュリティ強化
[!IMPORTANT] CyberStrikeAIは、自身が所有するシステム、または明示的にテストを許可されたシステムでのみ使用してください。共有環境や本番環境では、高リスクツール、WebShell、C2機能を有効化する前に、セキュリティモデルと強化ガイドを確認してください。
ライトモード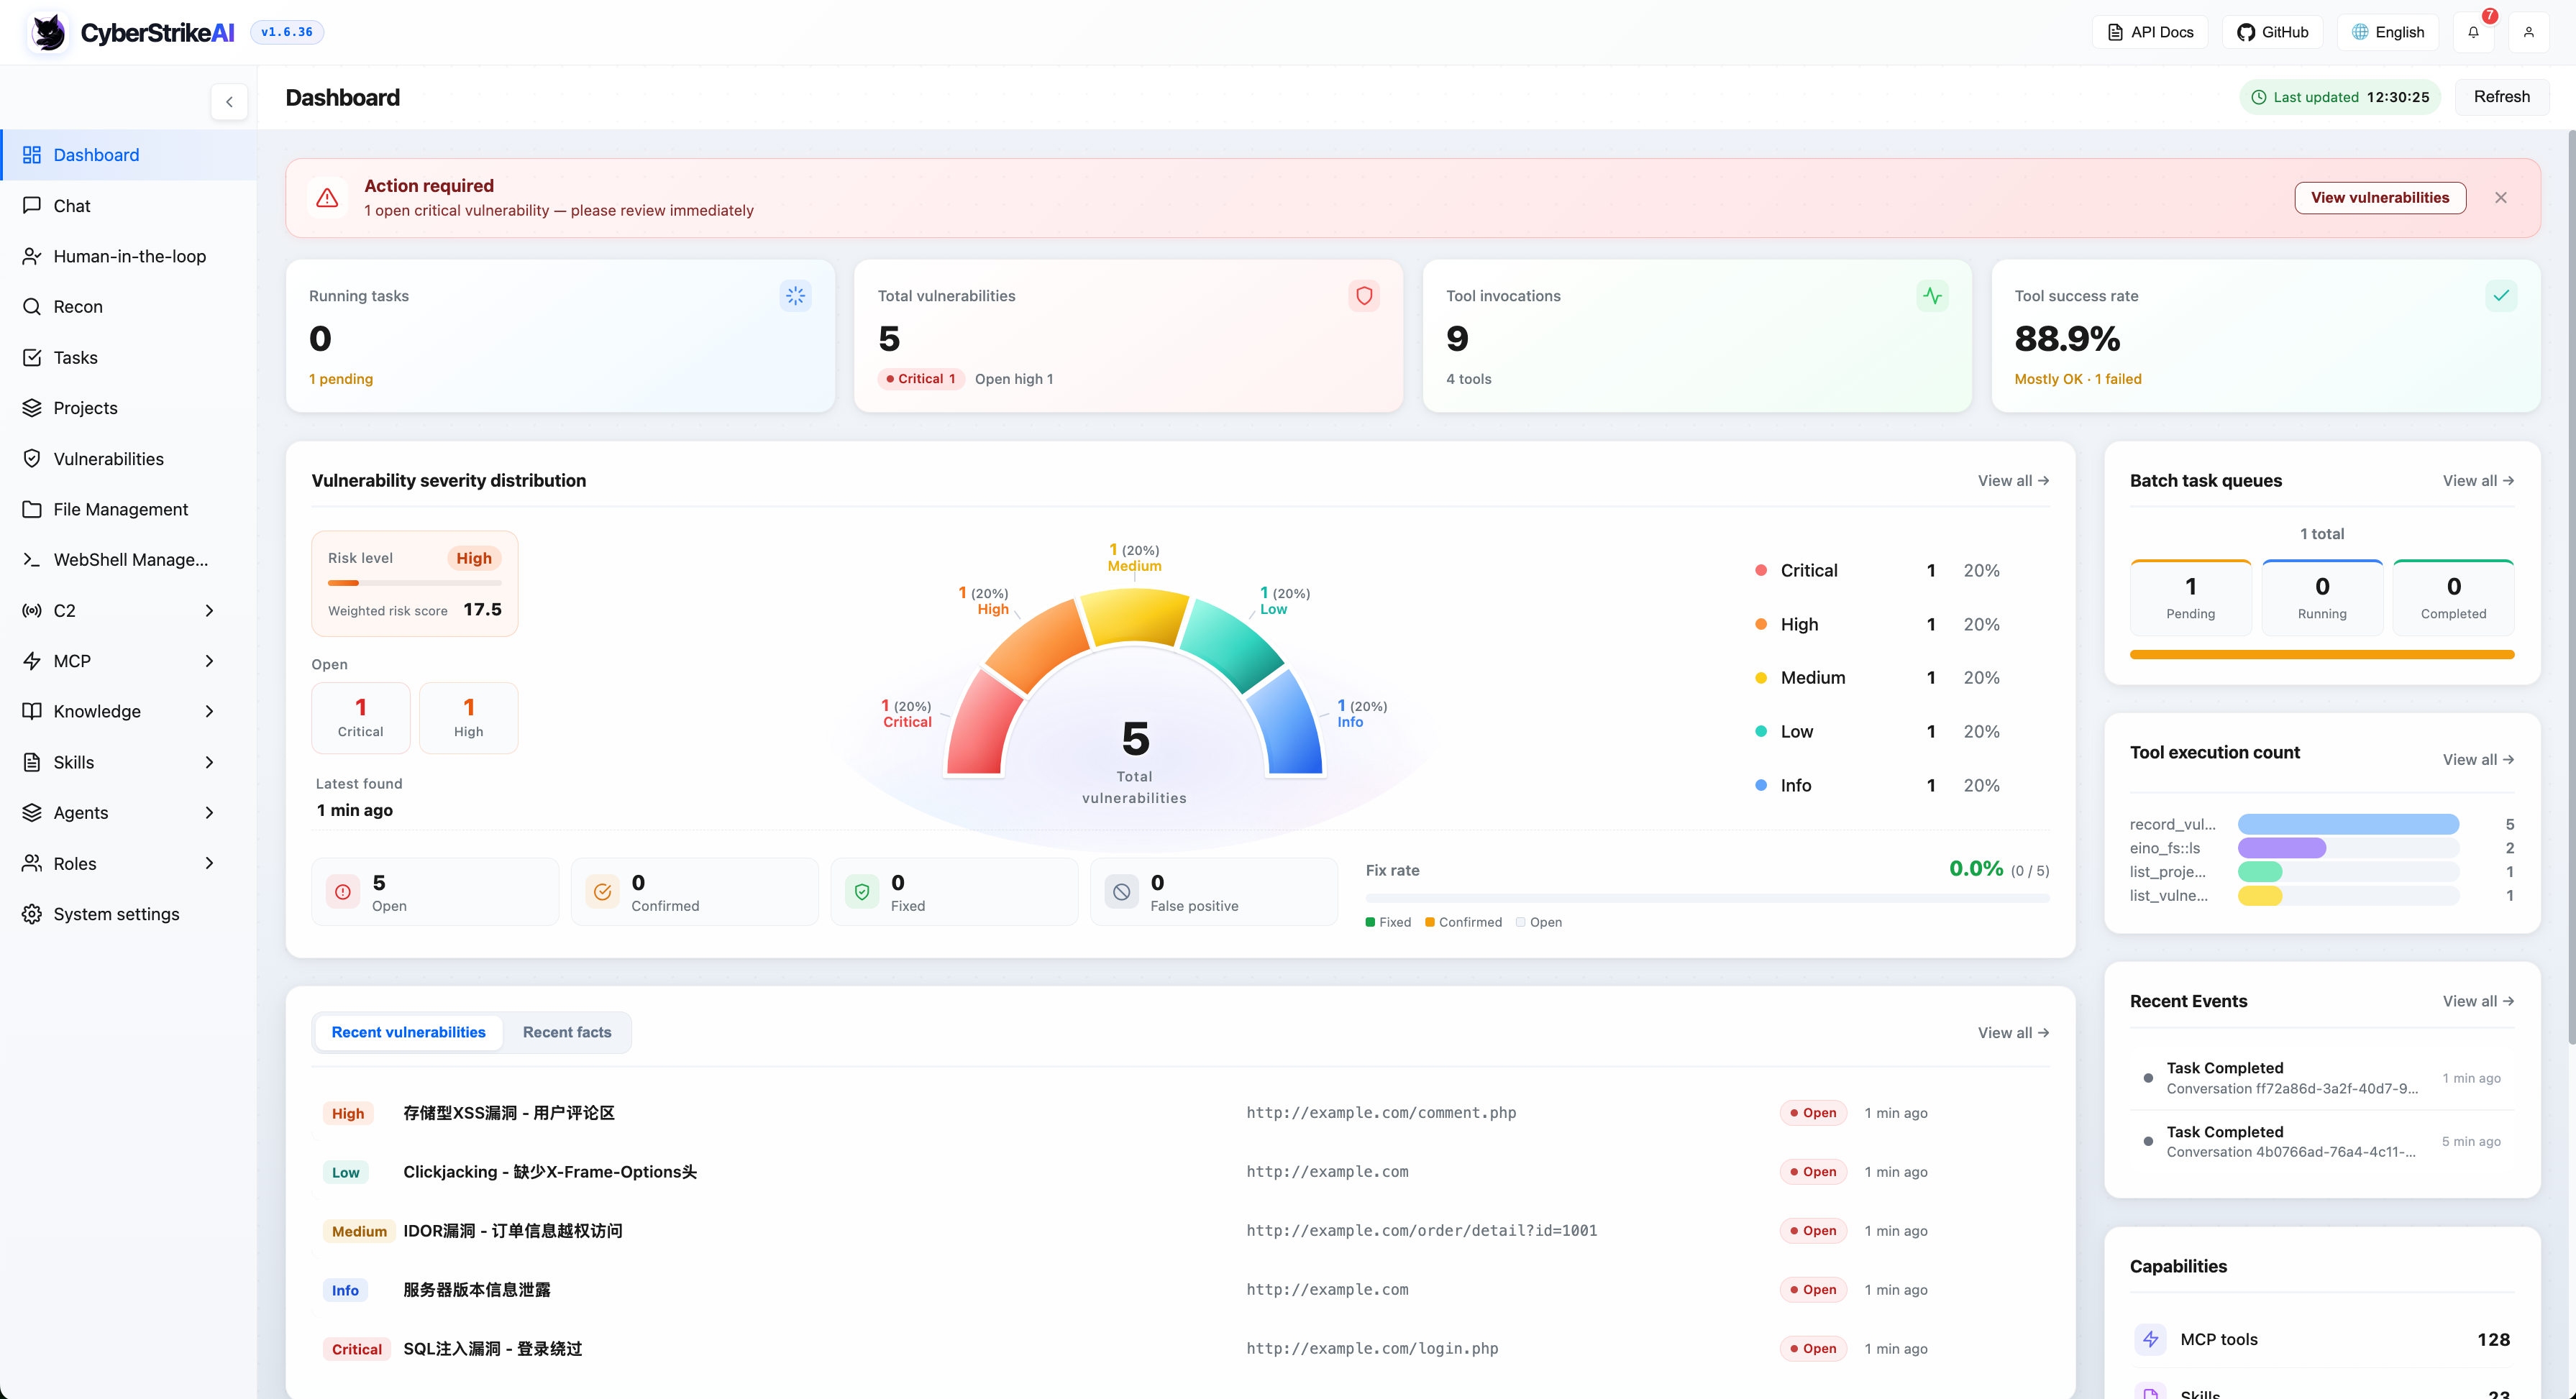
|
ダークモード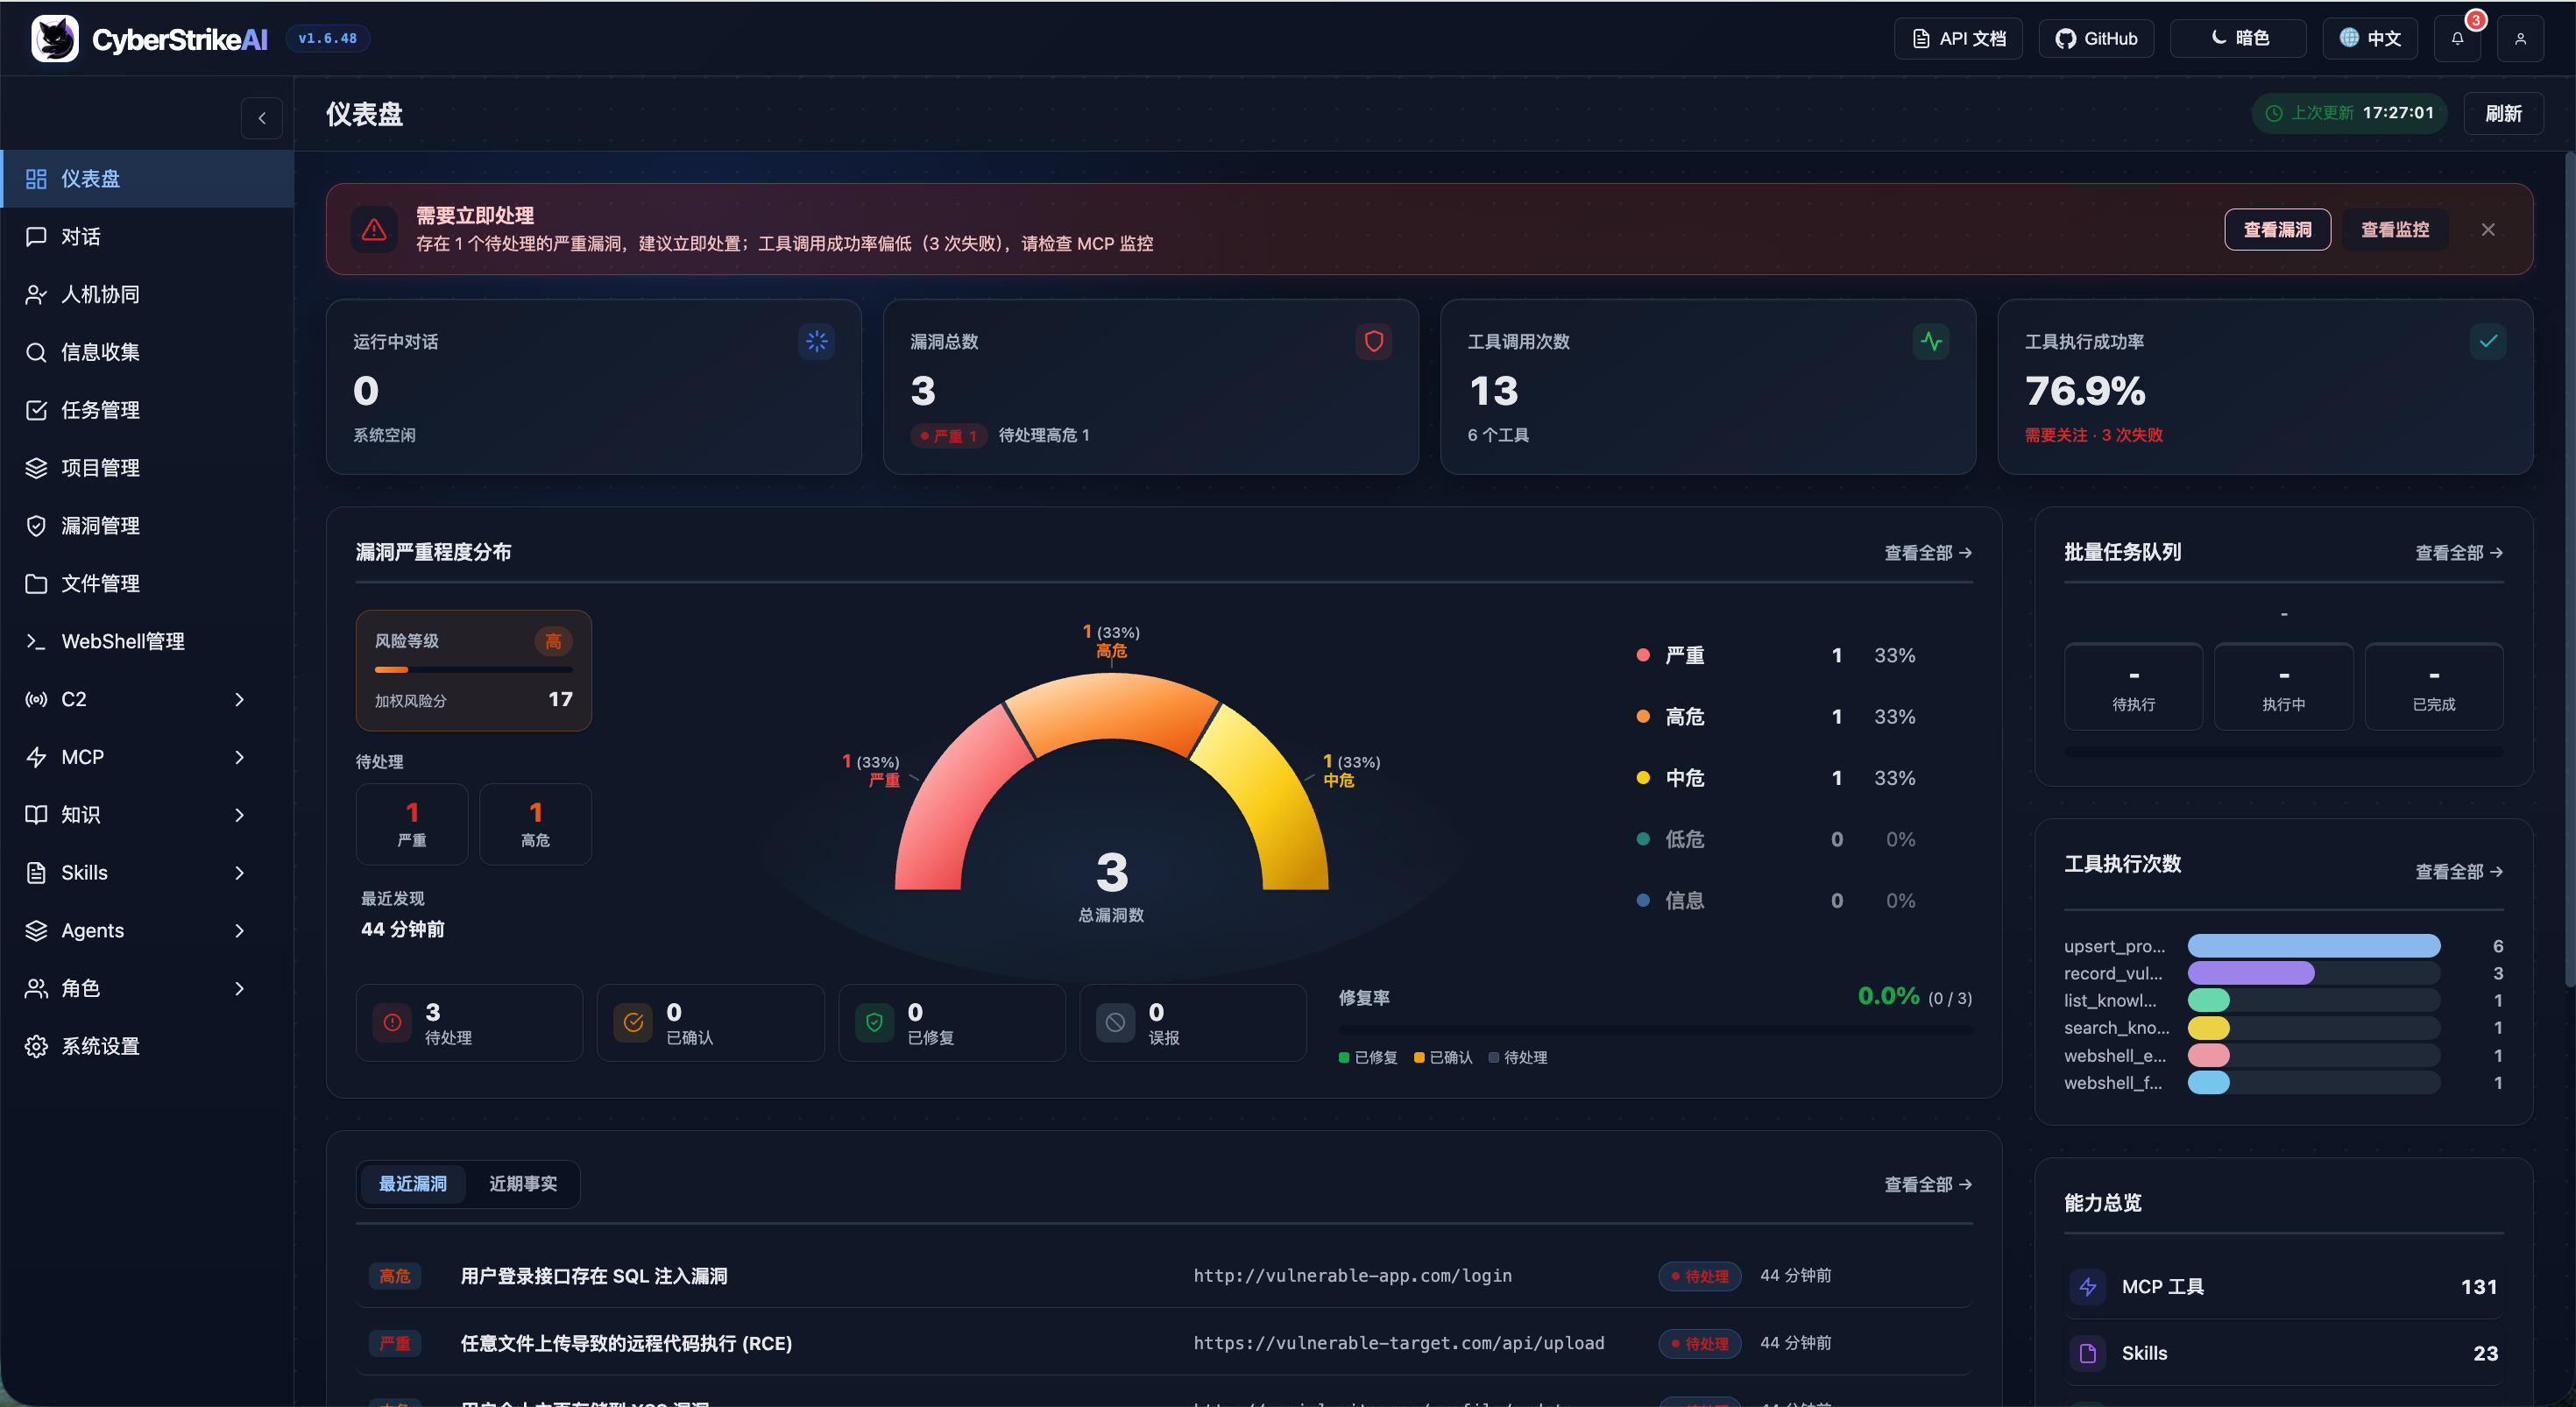
|
ダッシュボードは、システムの実行状態、セキュリティ脆弱性、ツール使用状況、ナレッジベースの包括的な概要を提供し、ユーザーがプラットフォームの中核機能と現在の状態をすばやく把握できるようにします。
Webコンソール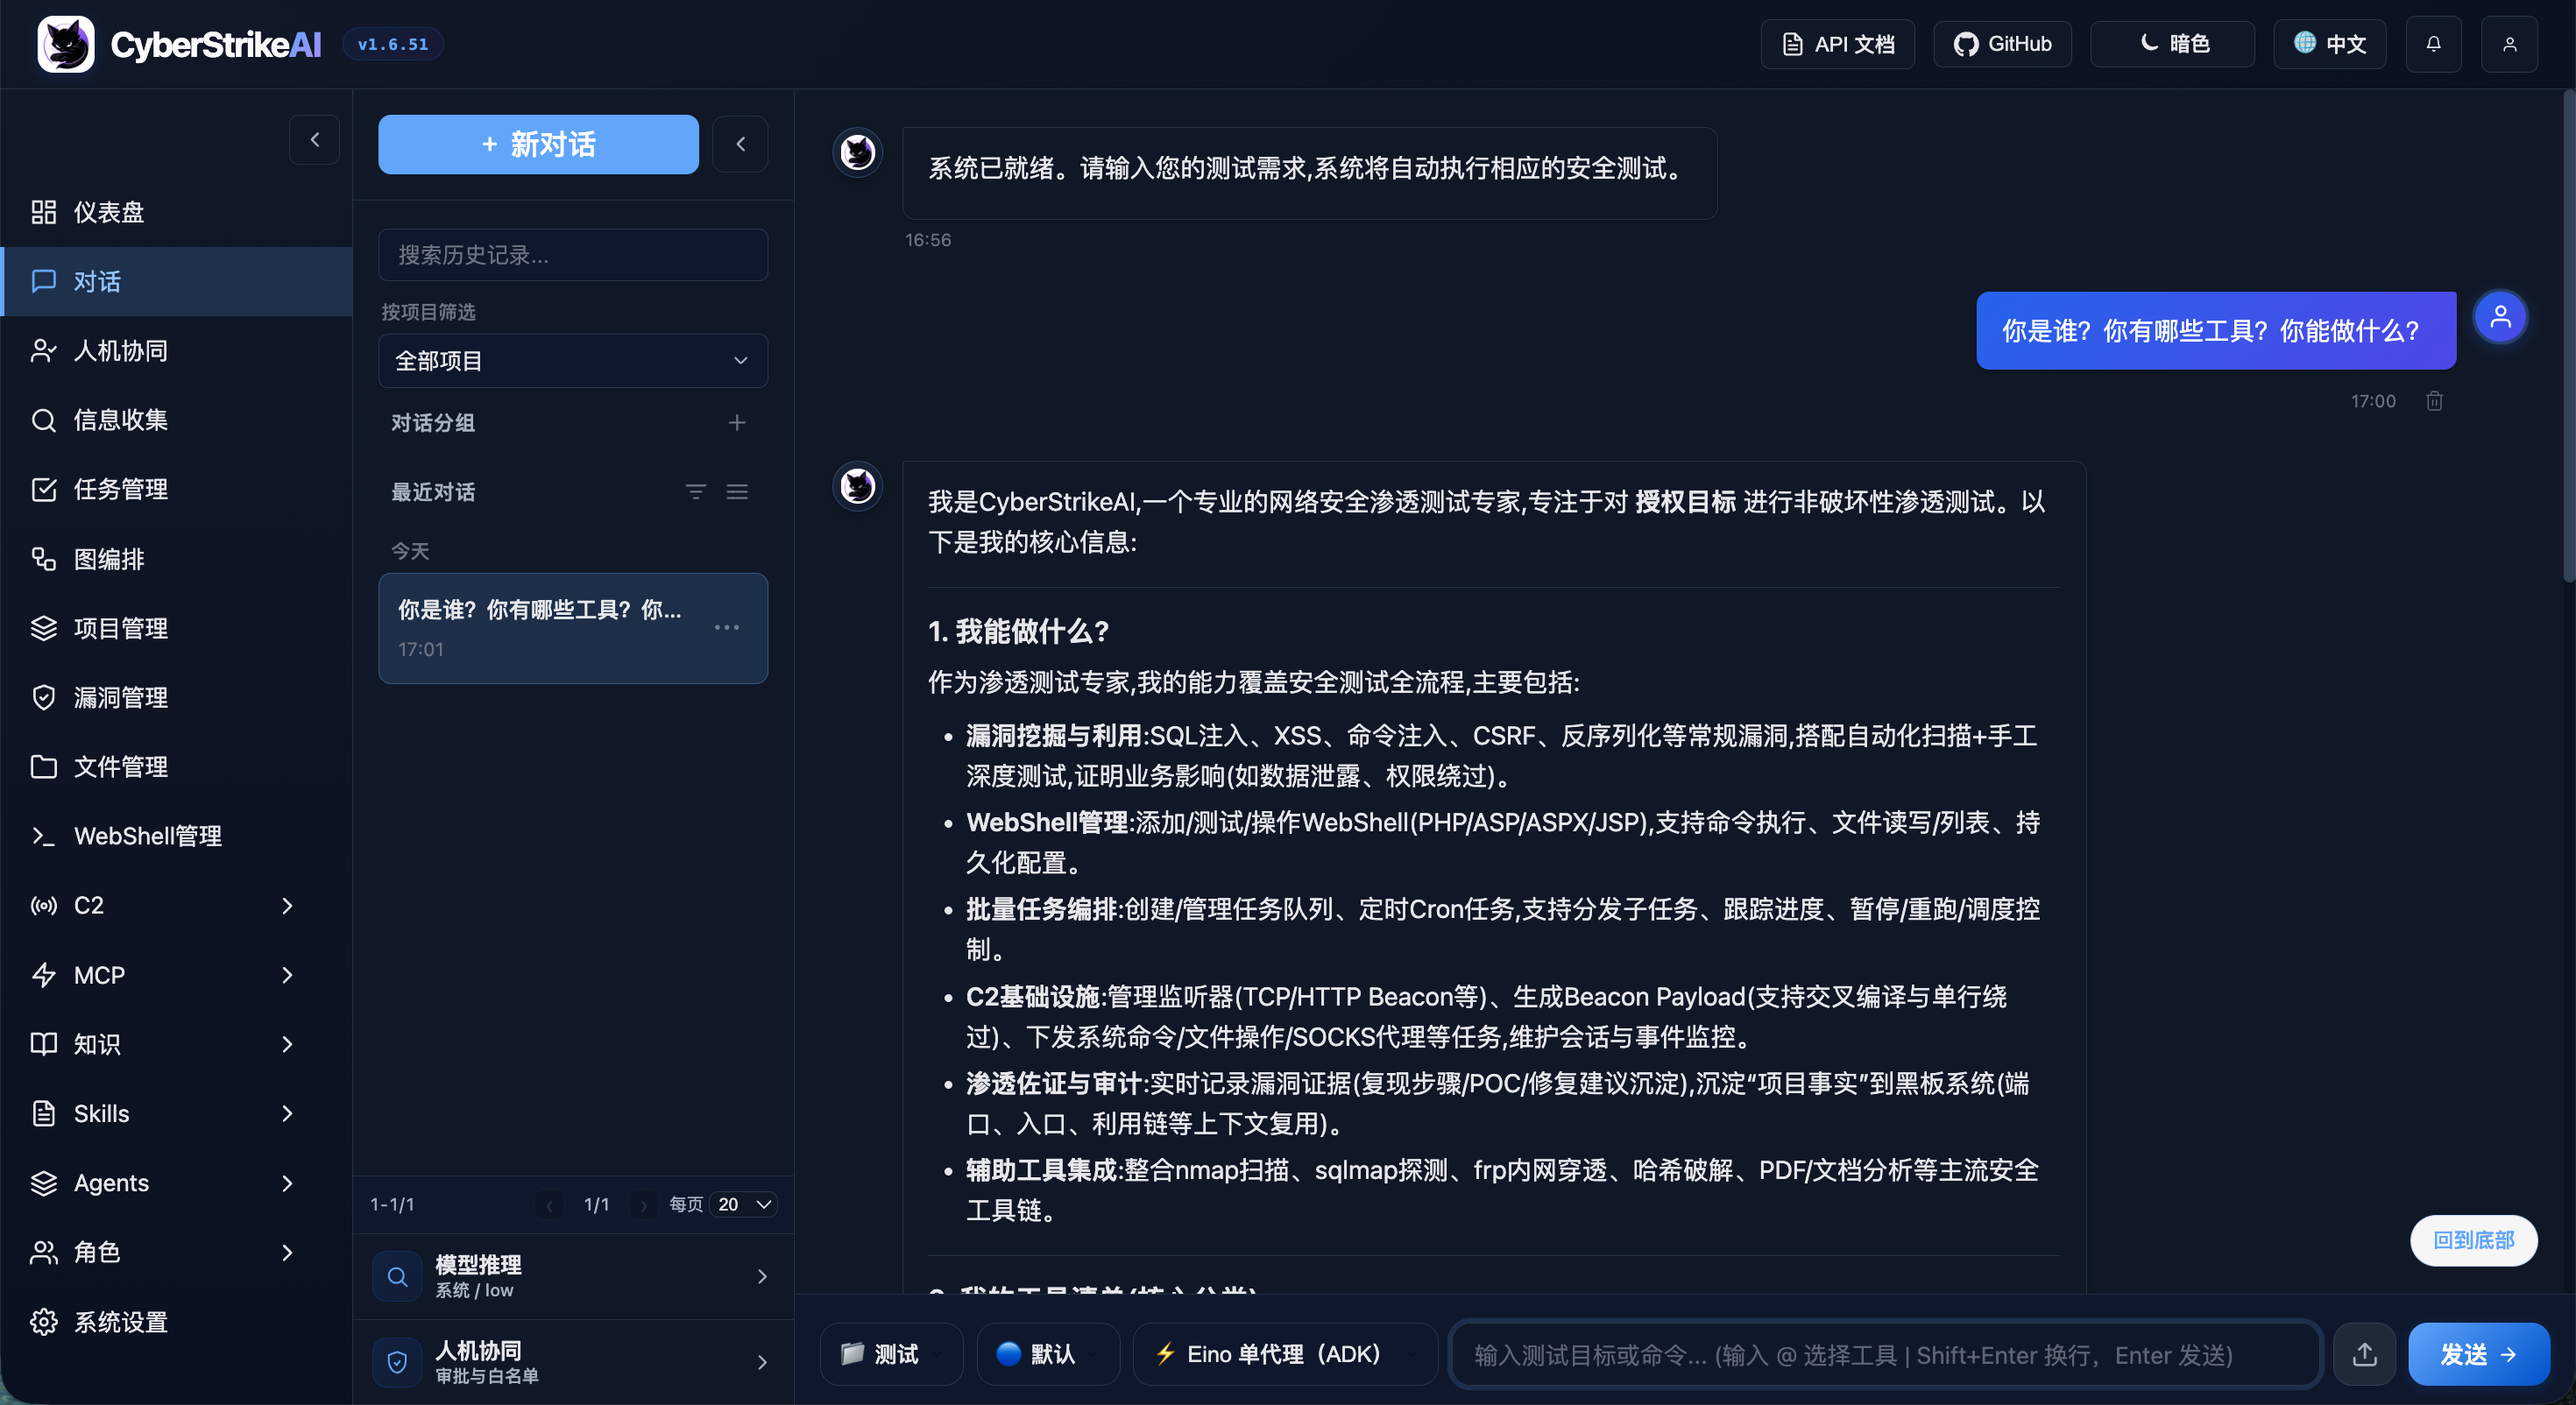
|
タスク管理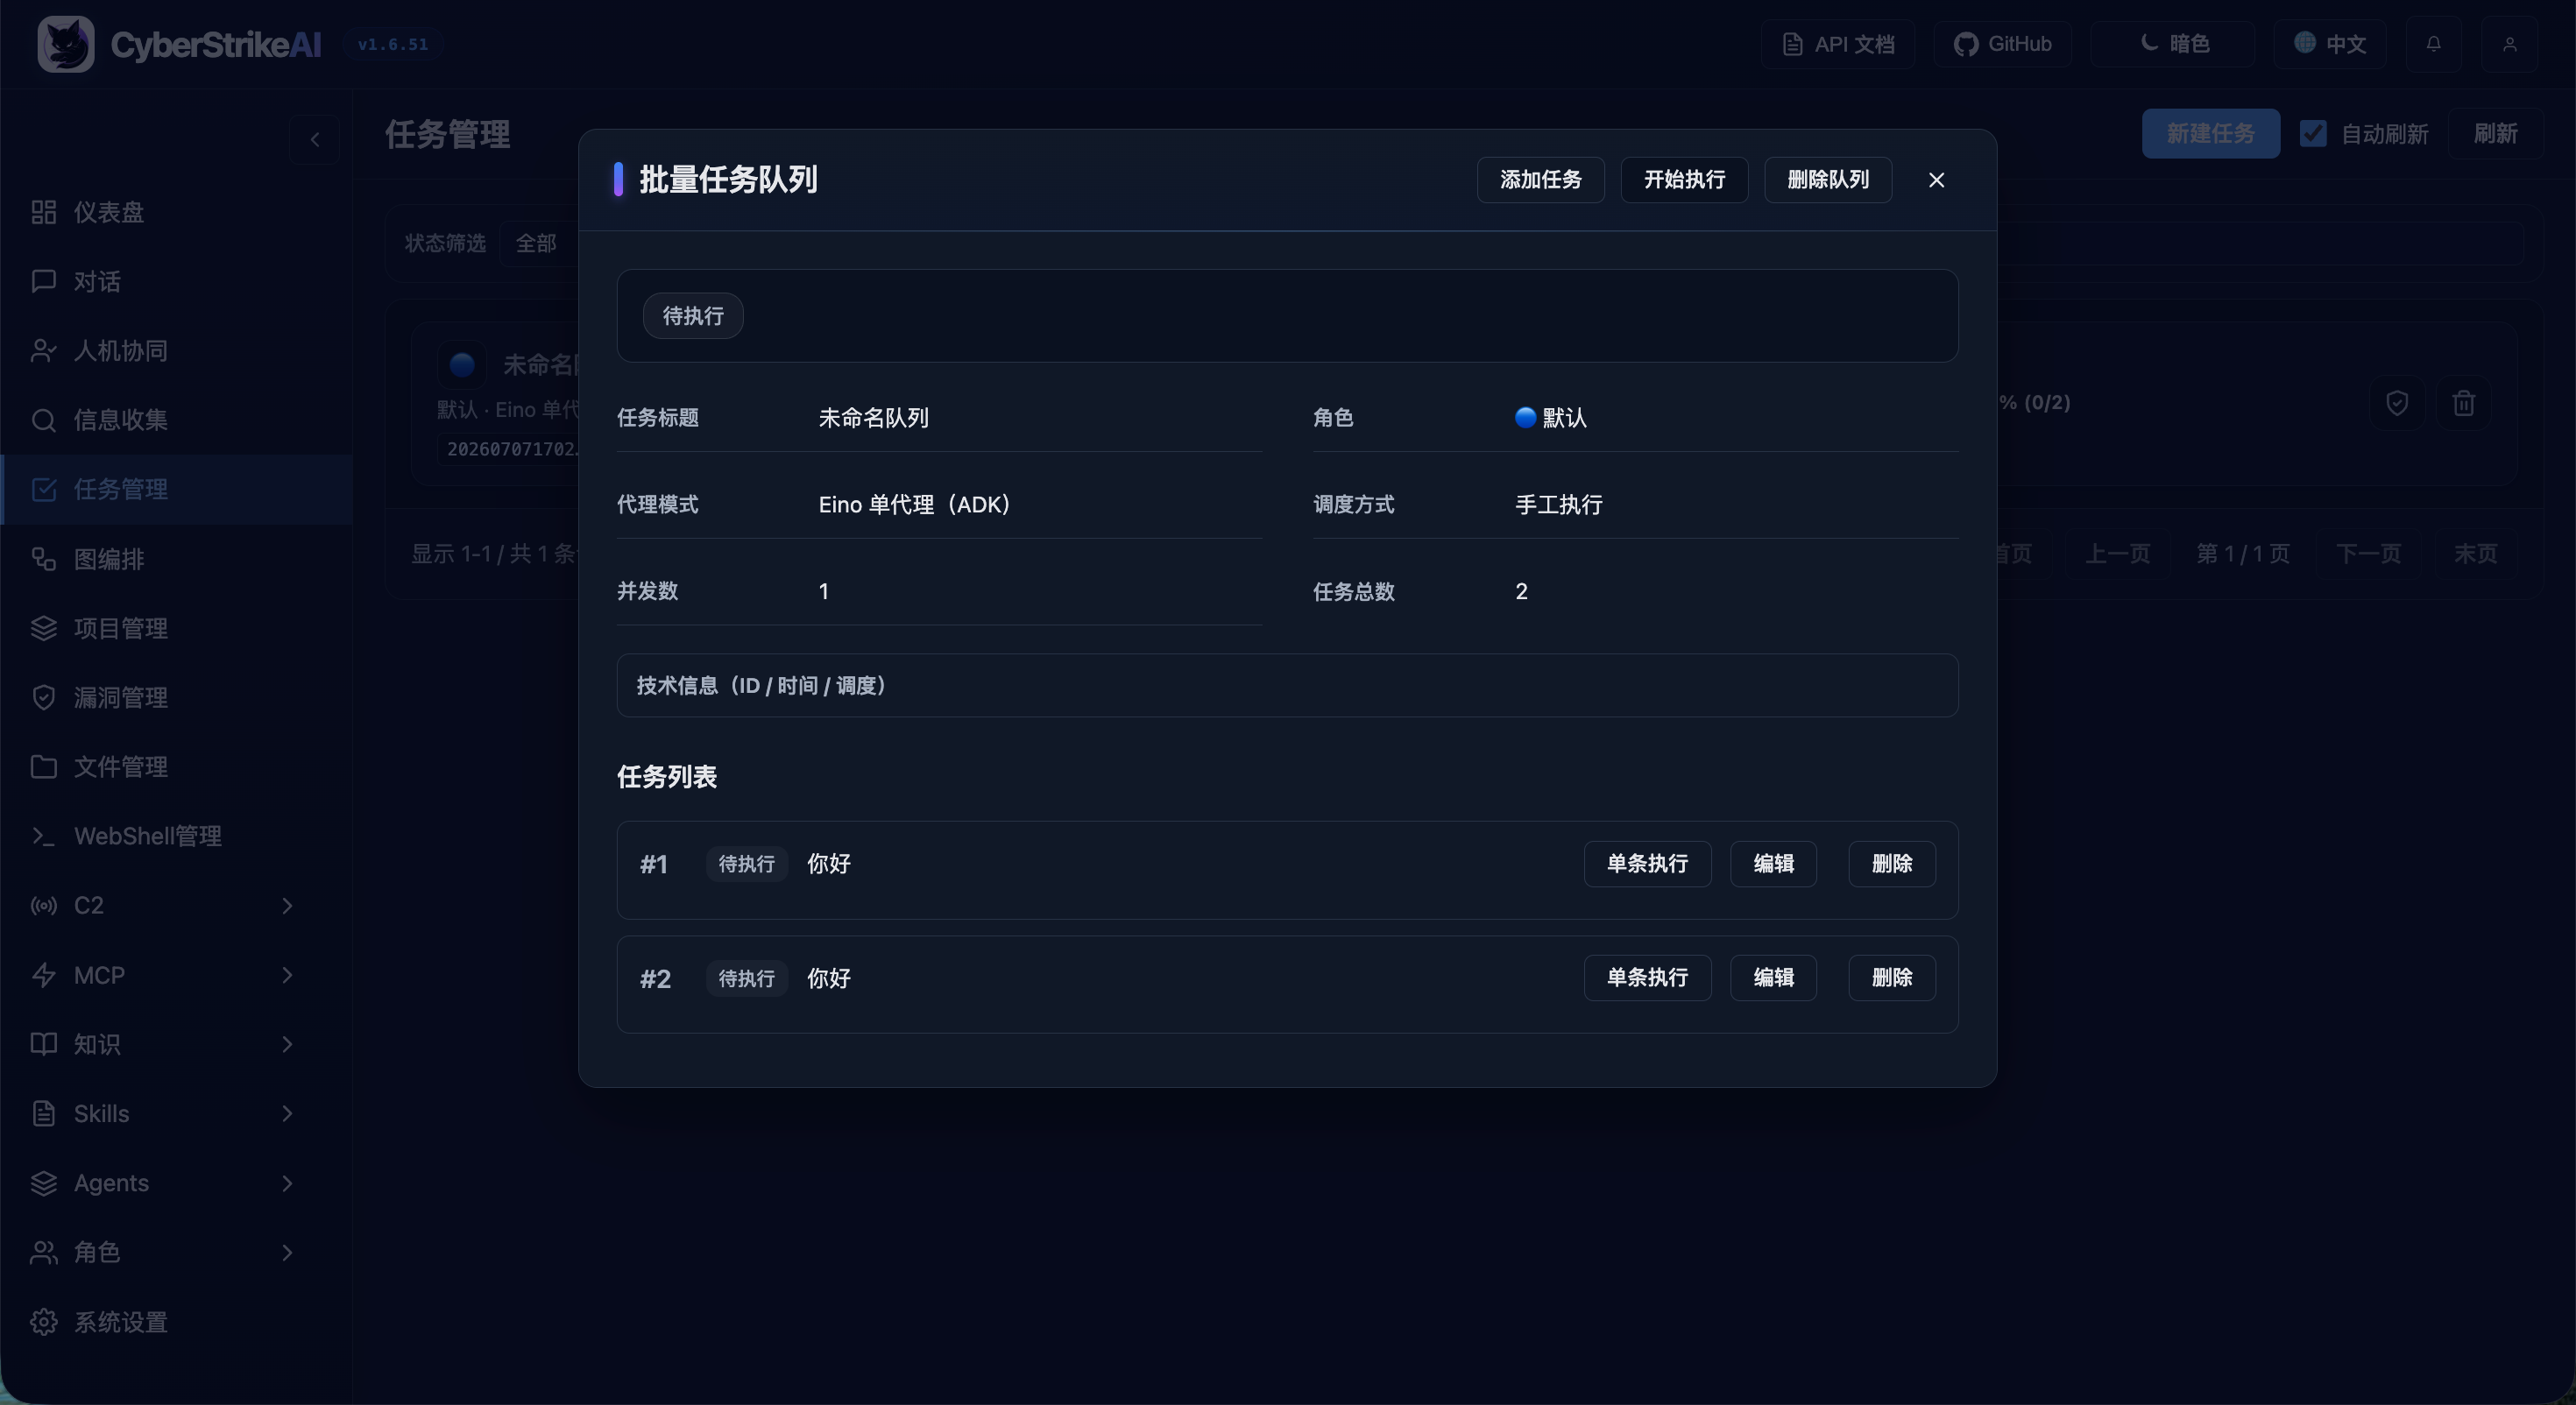
|
脆弱性管理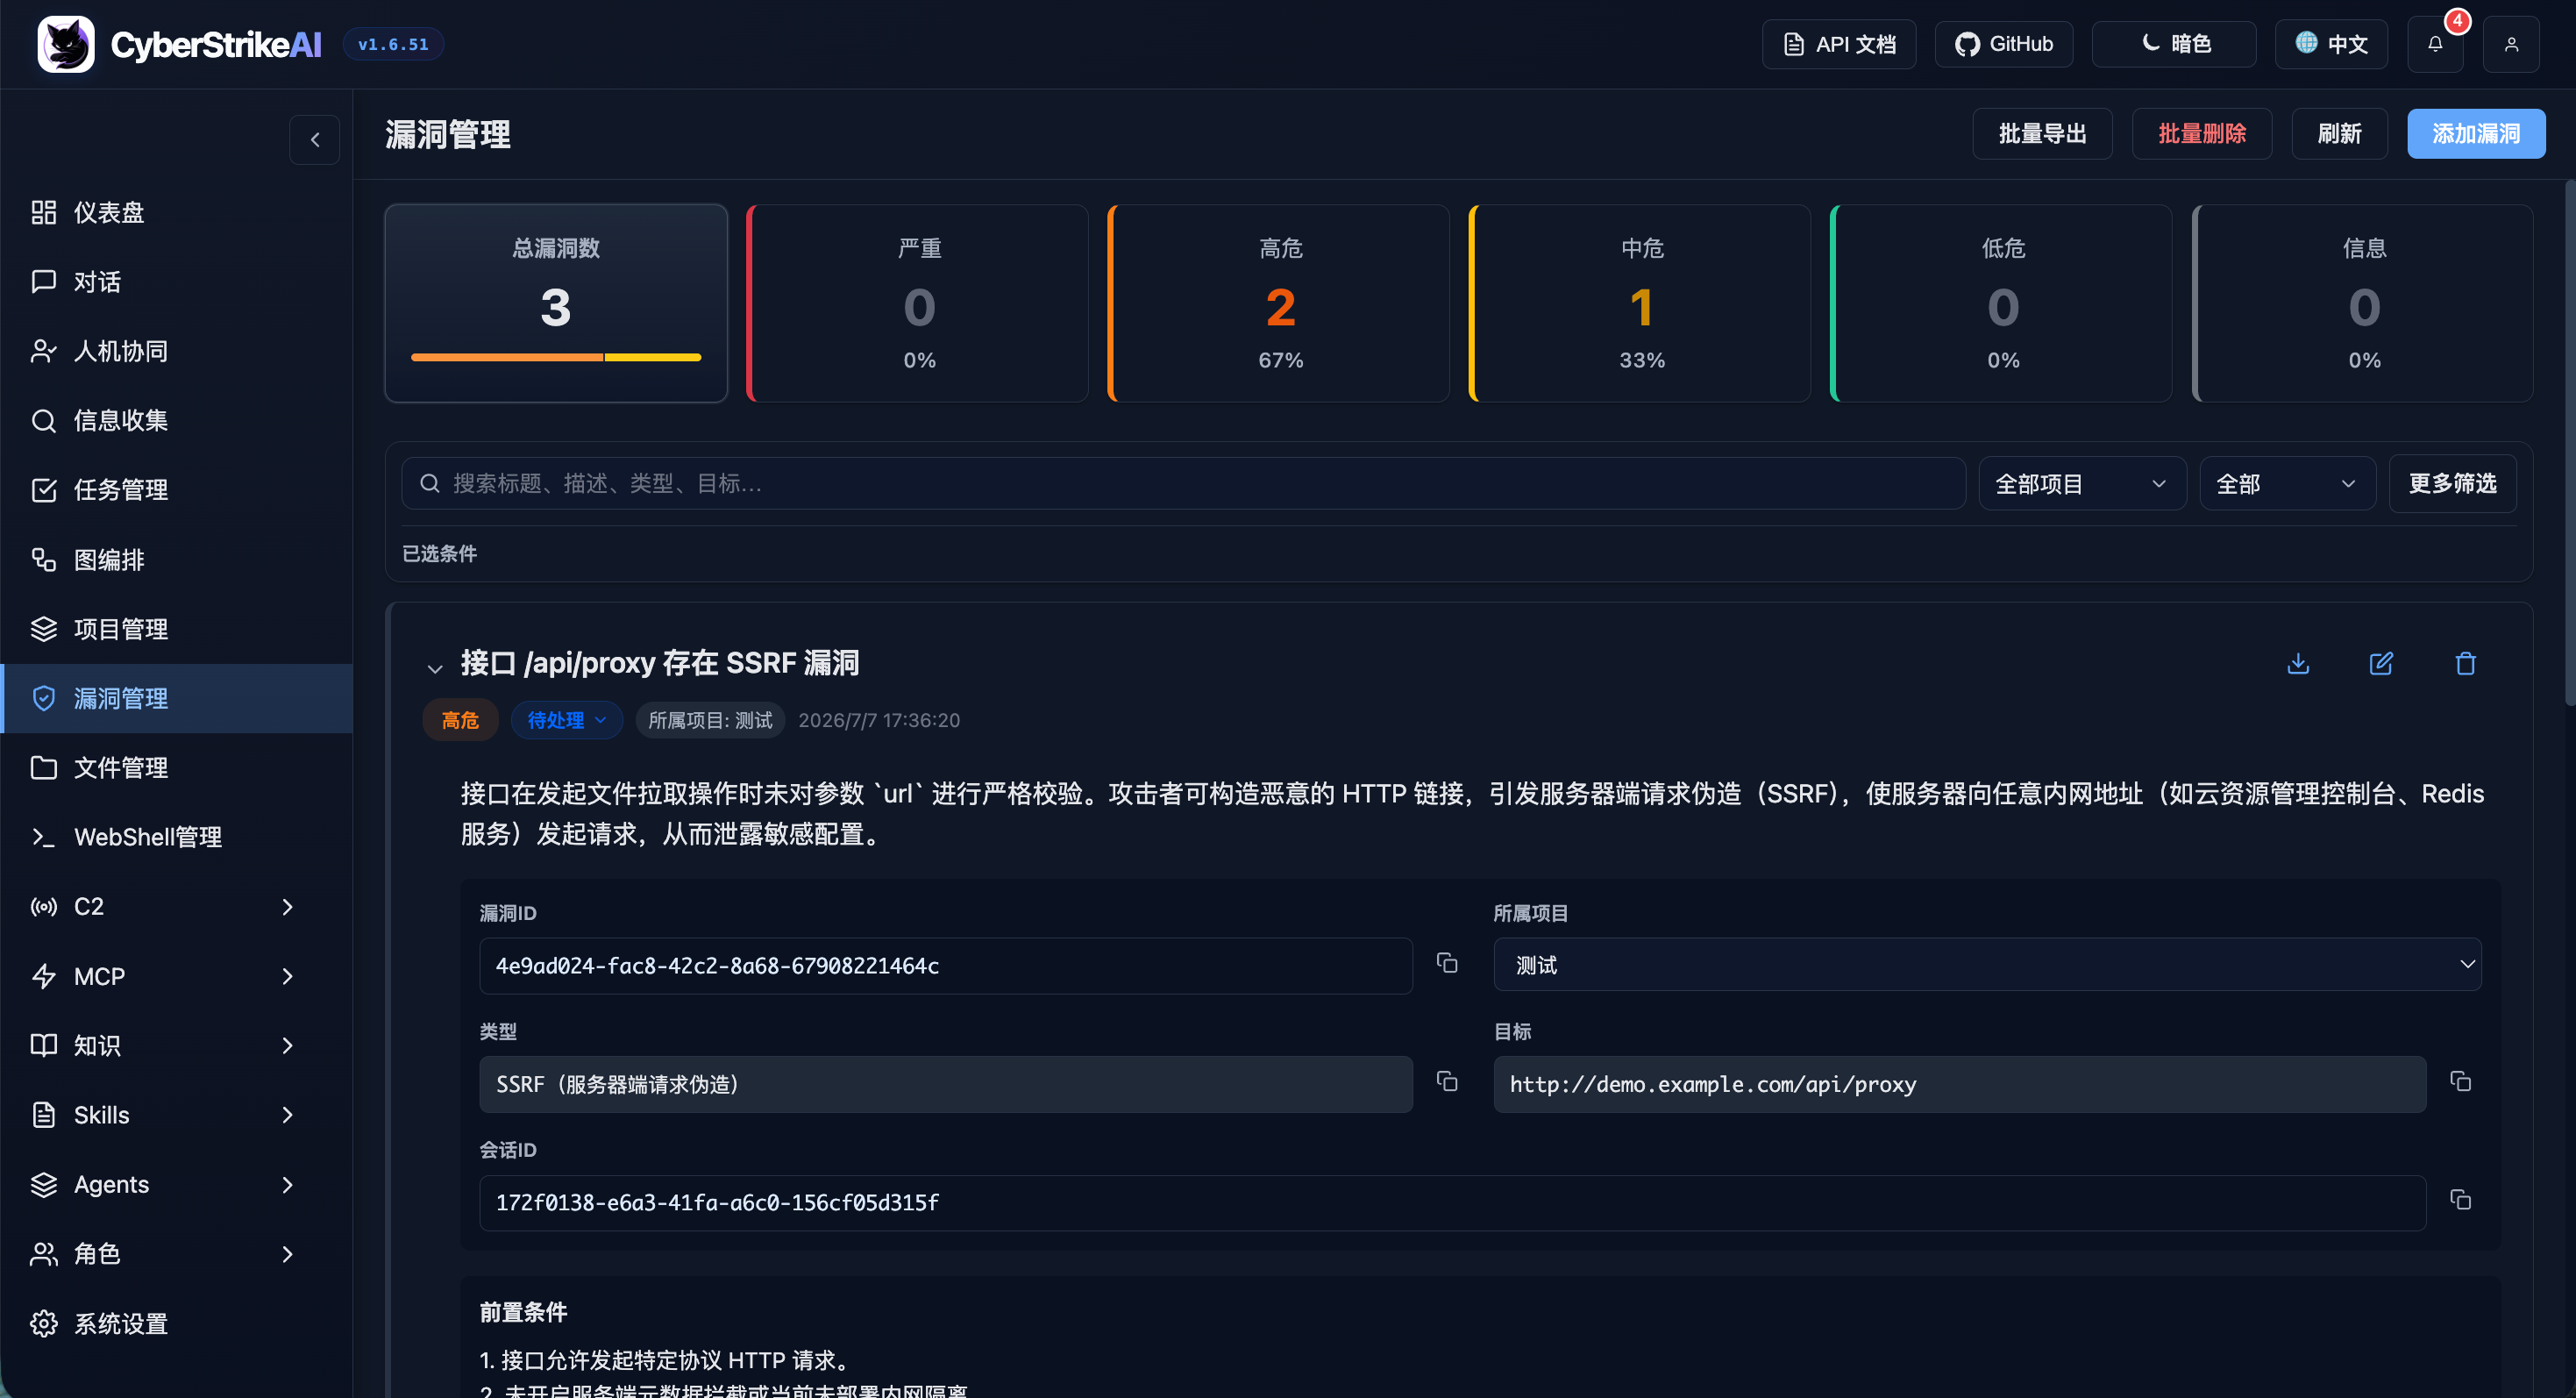
|
WebShell管理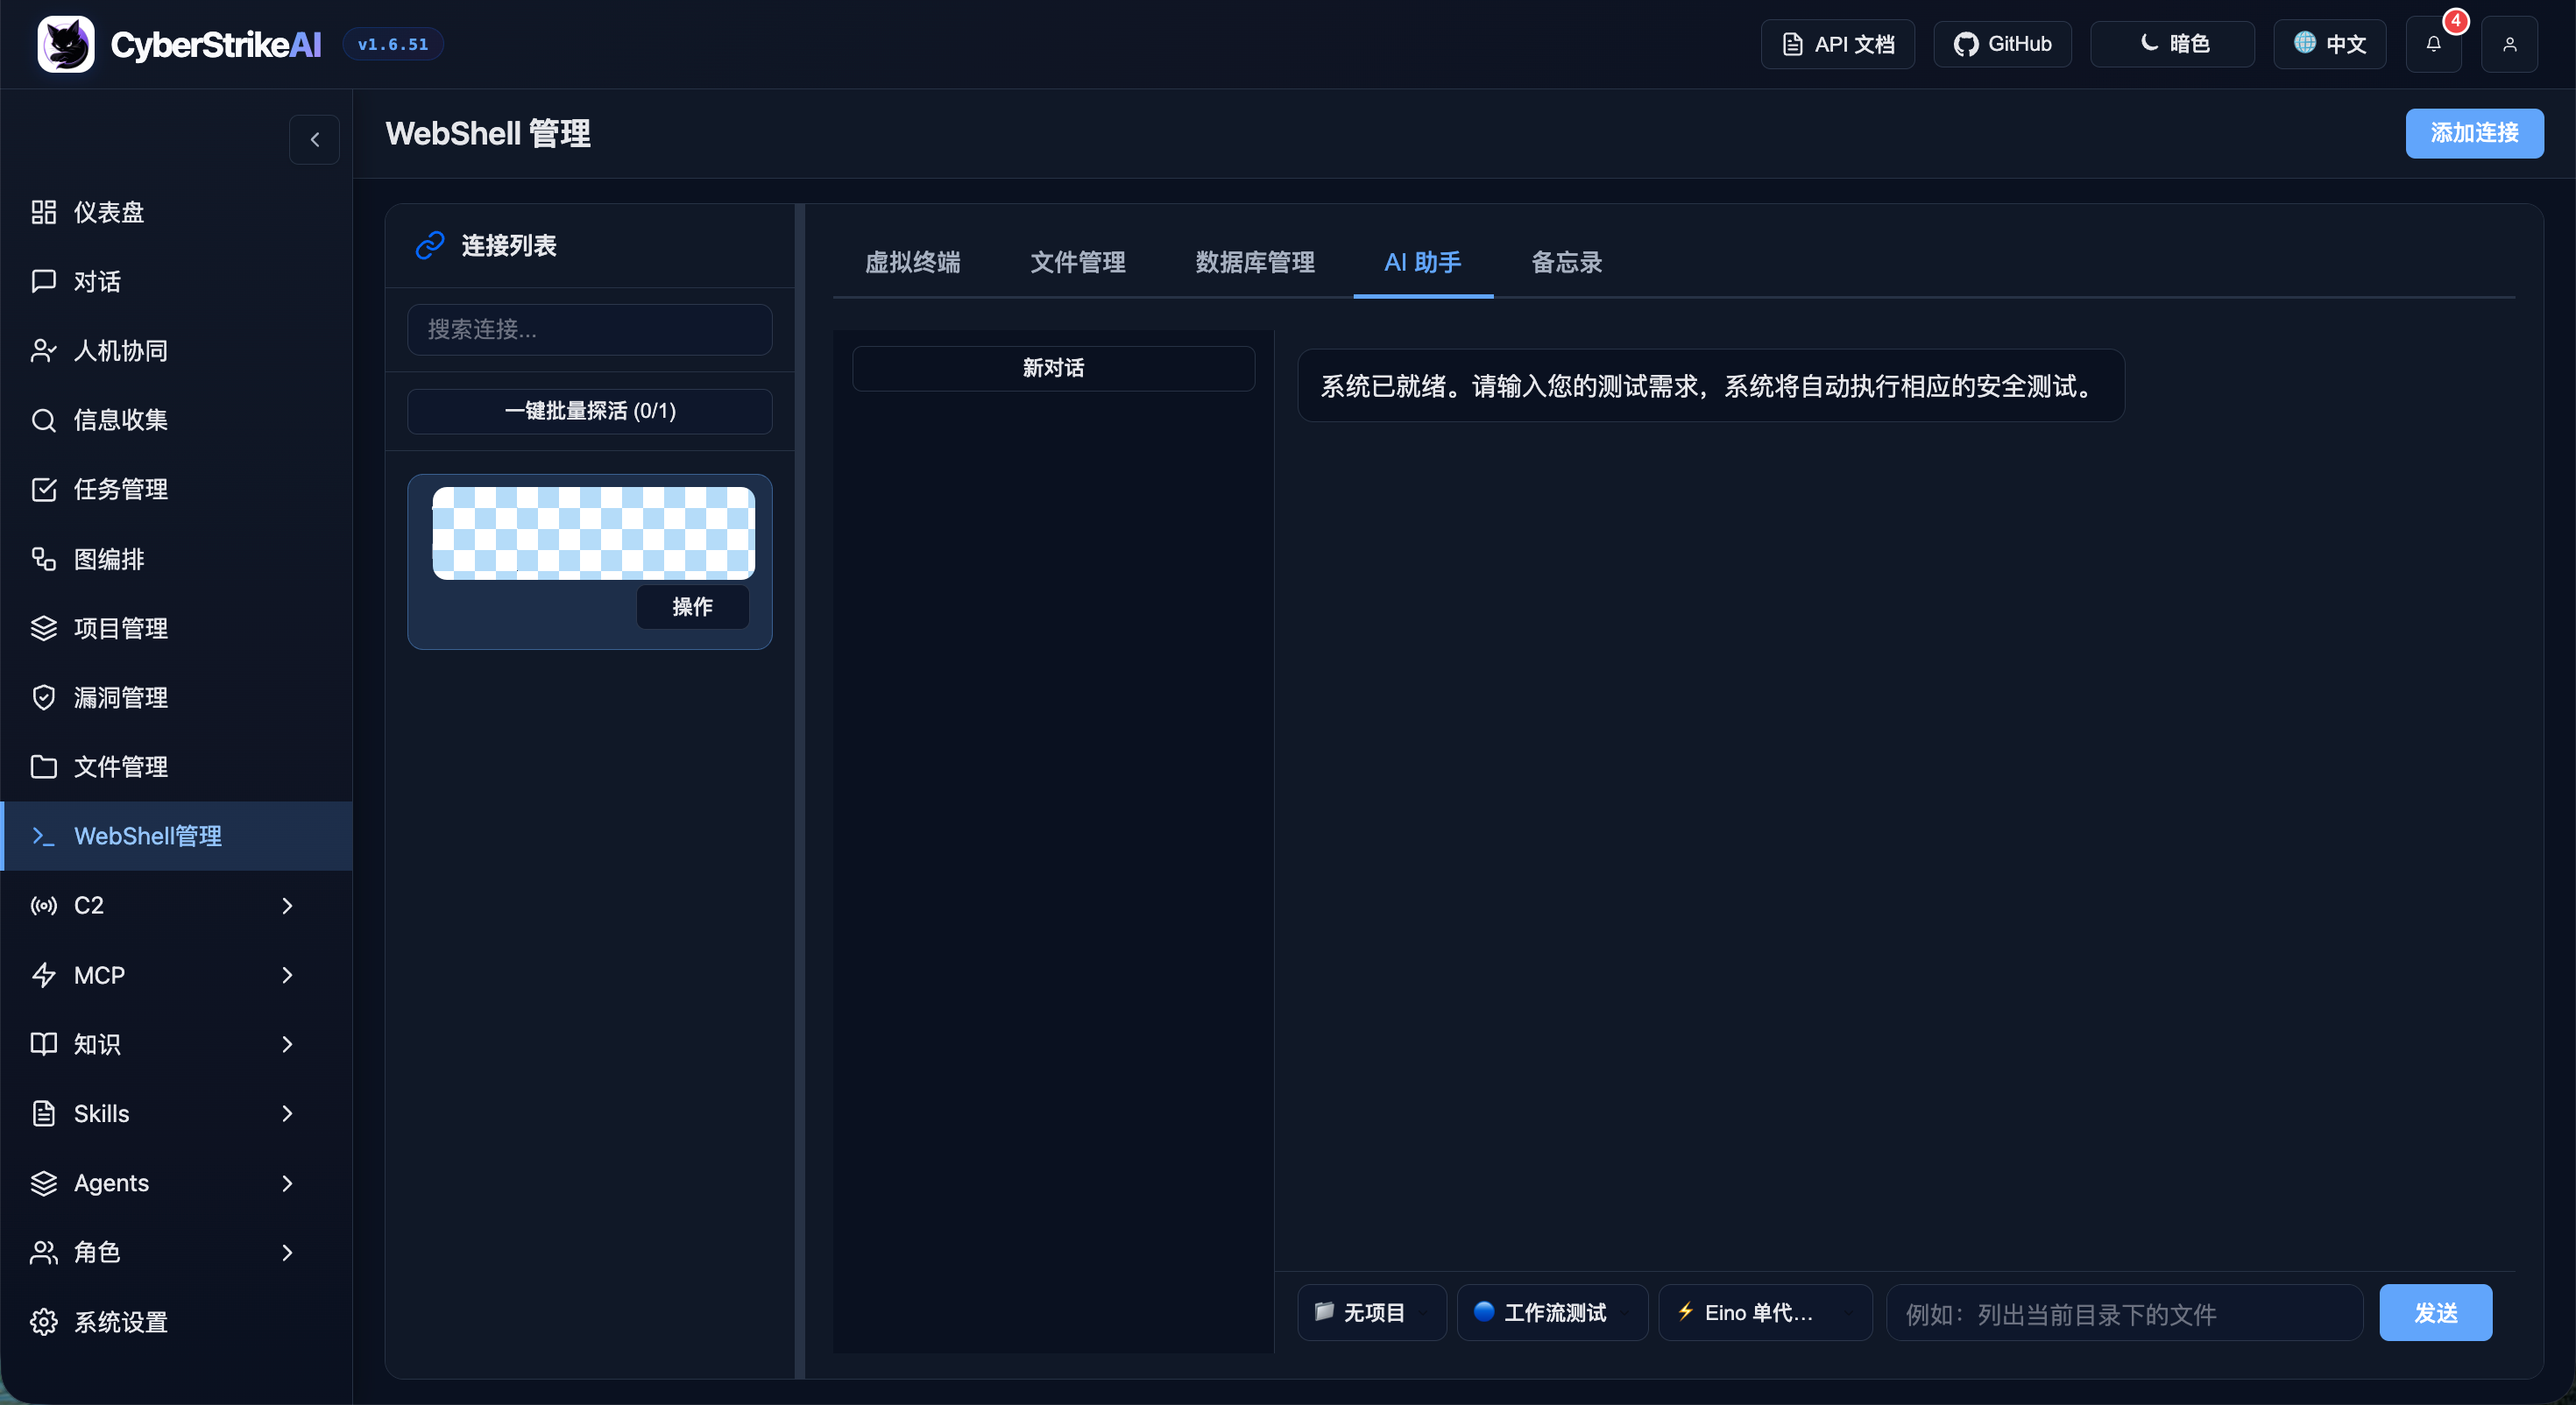
|
MCP管理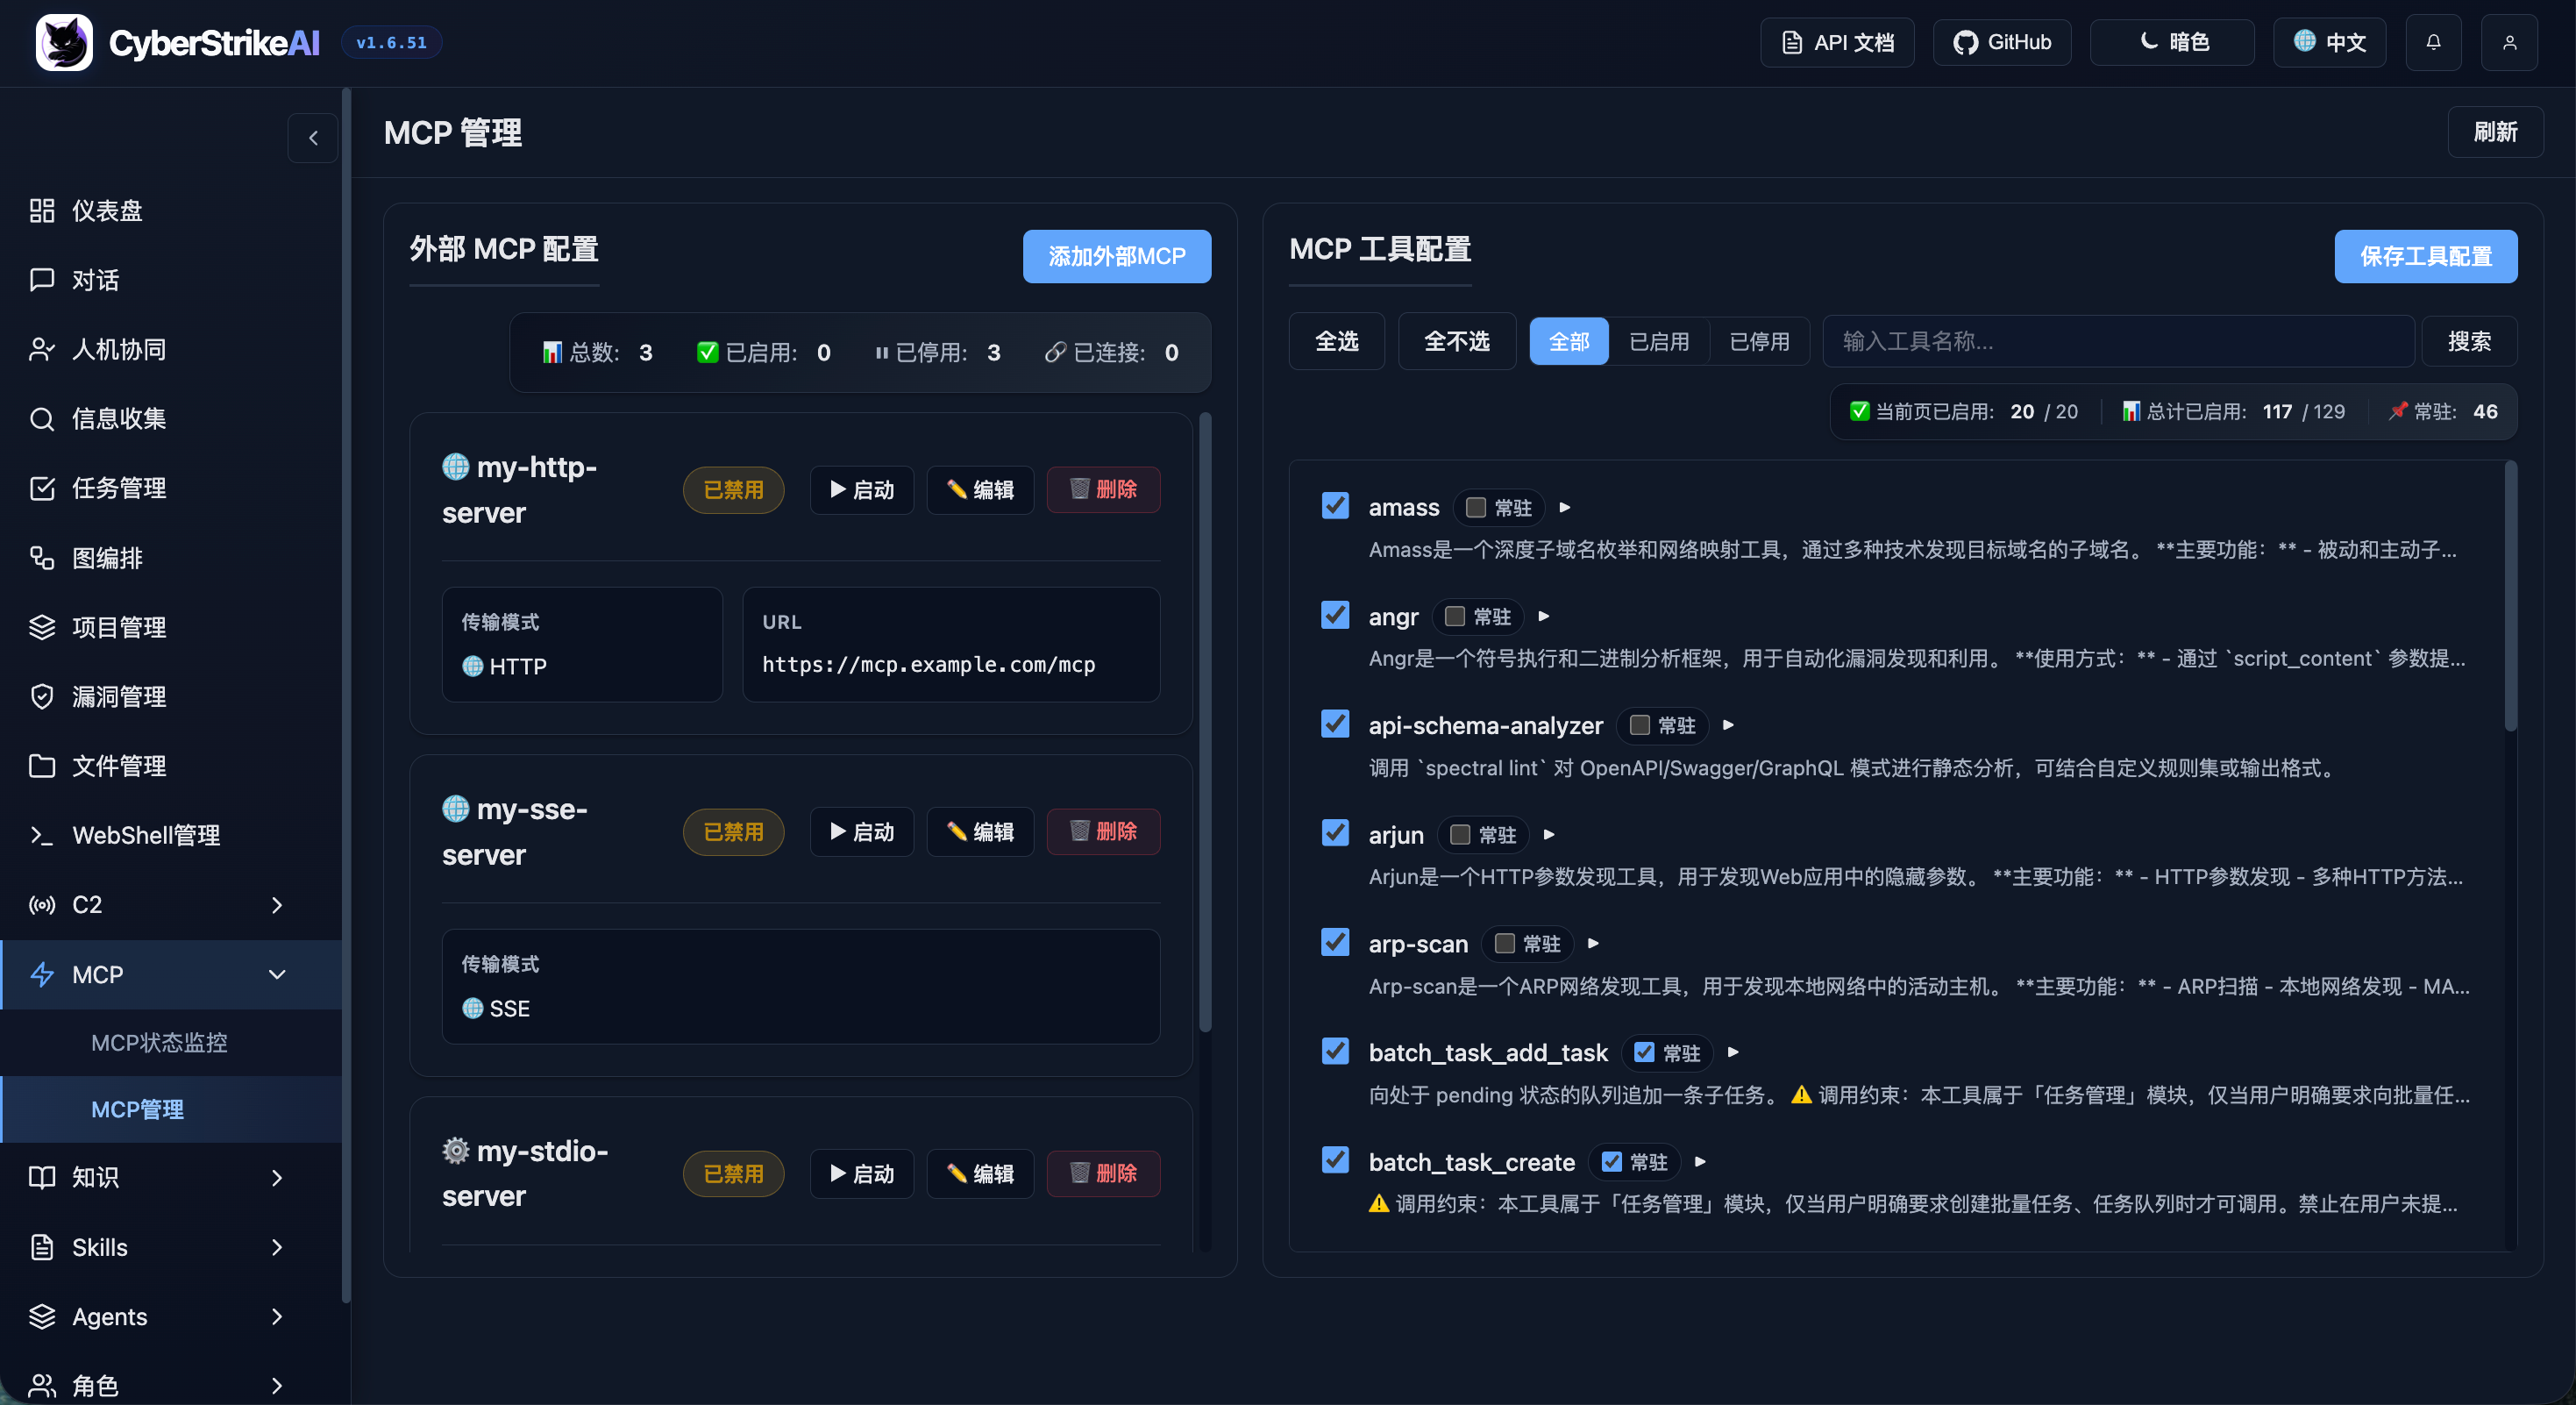
|
ナレッジベース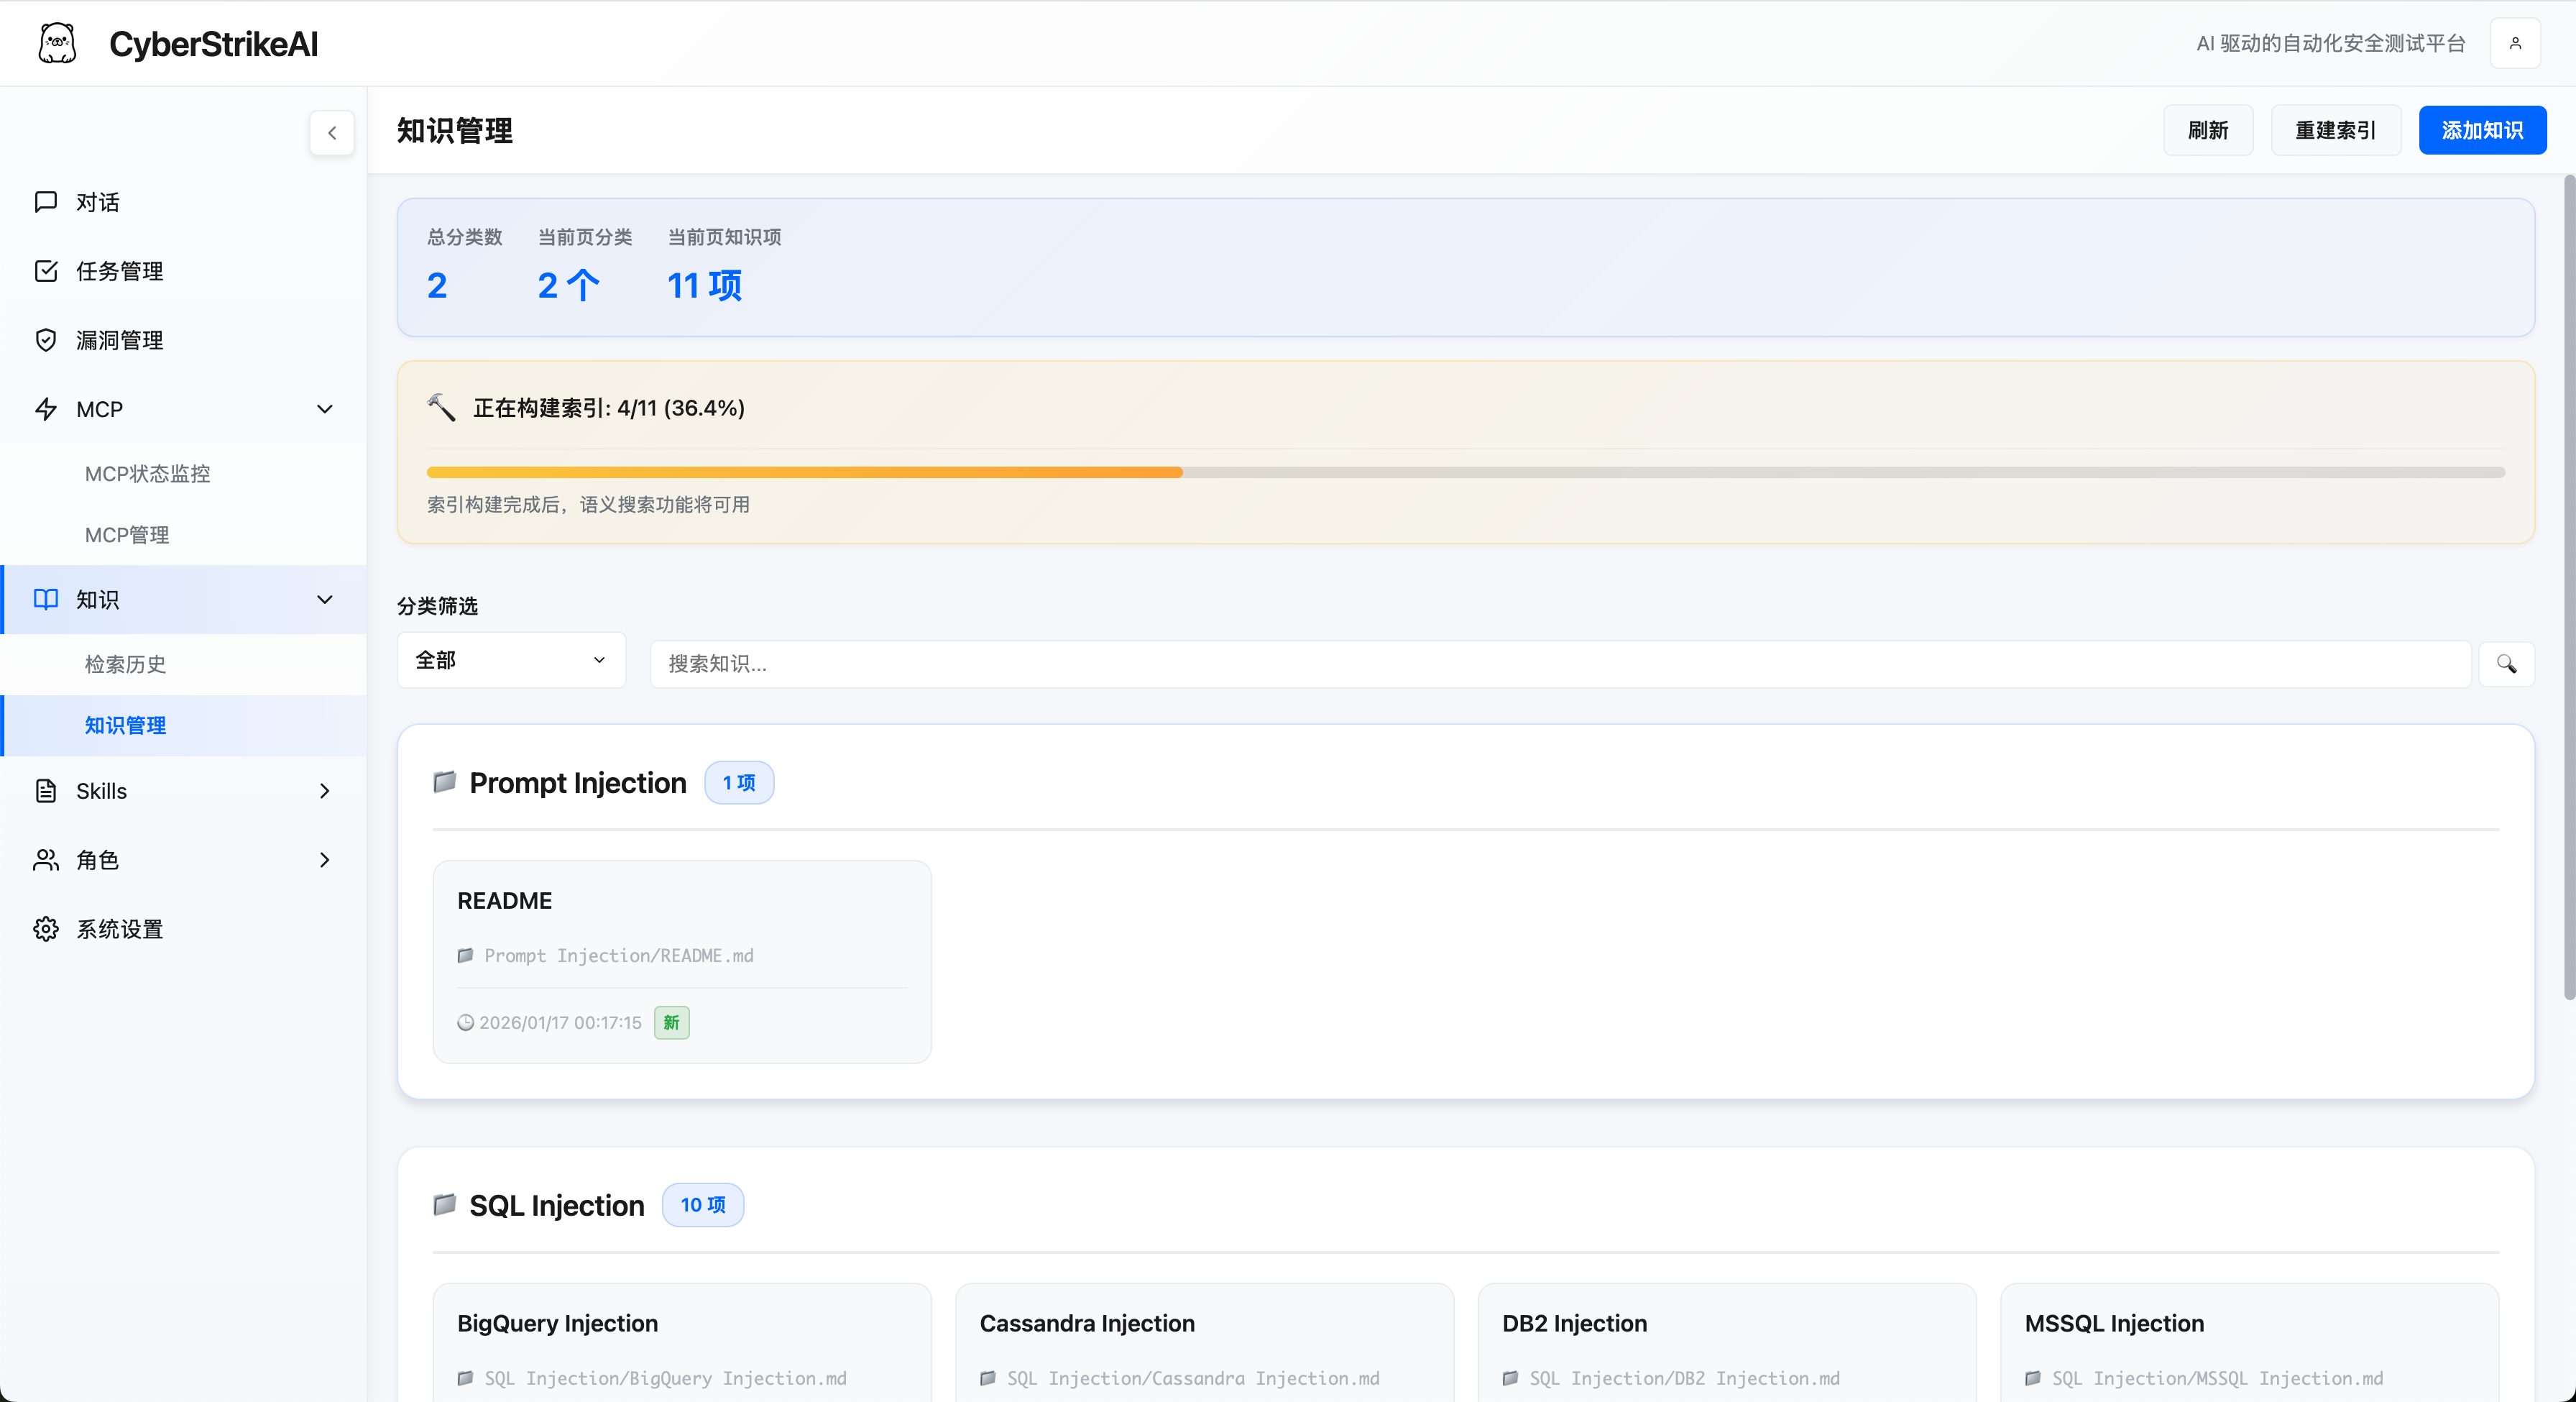
|
スキル管理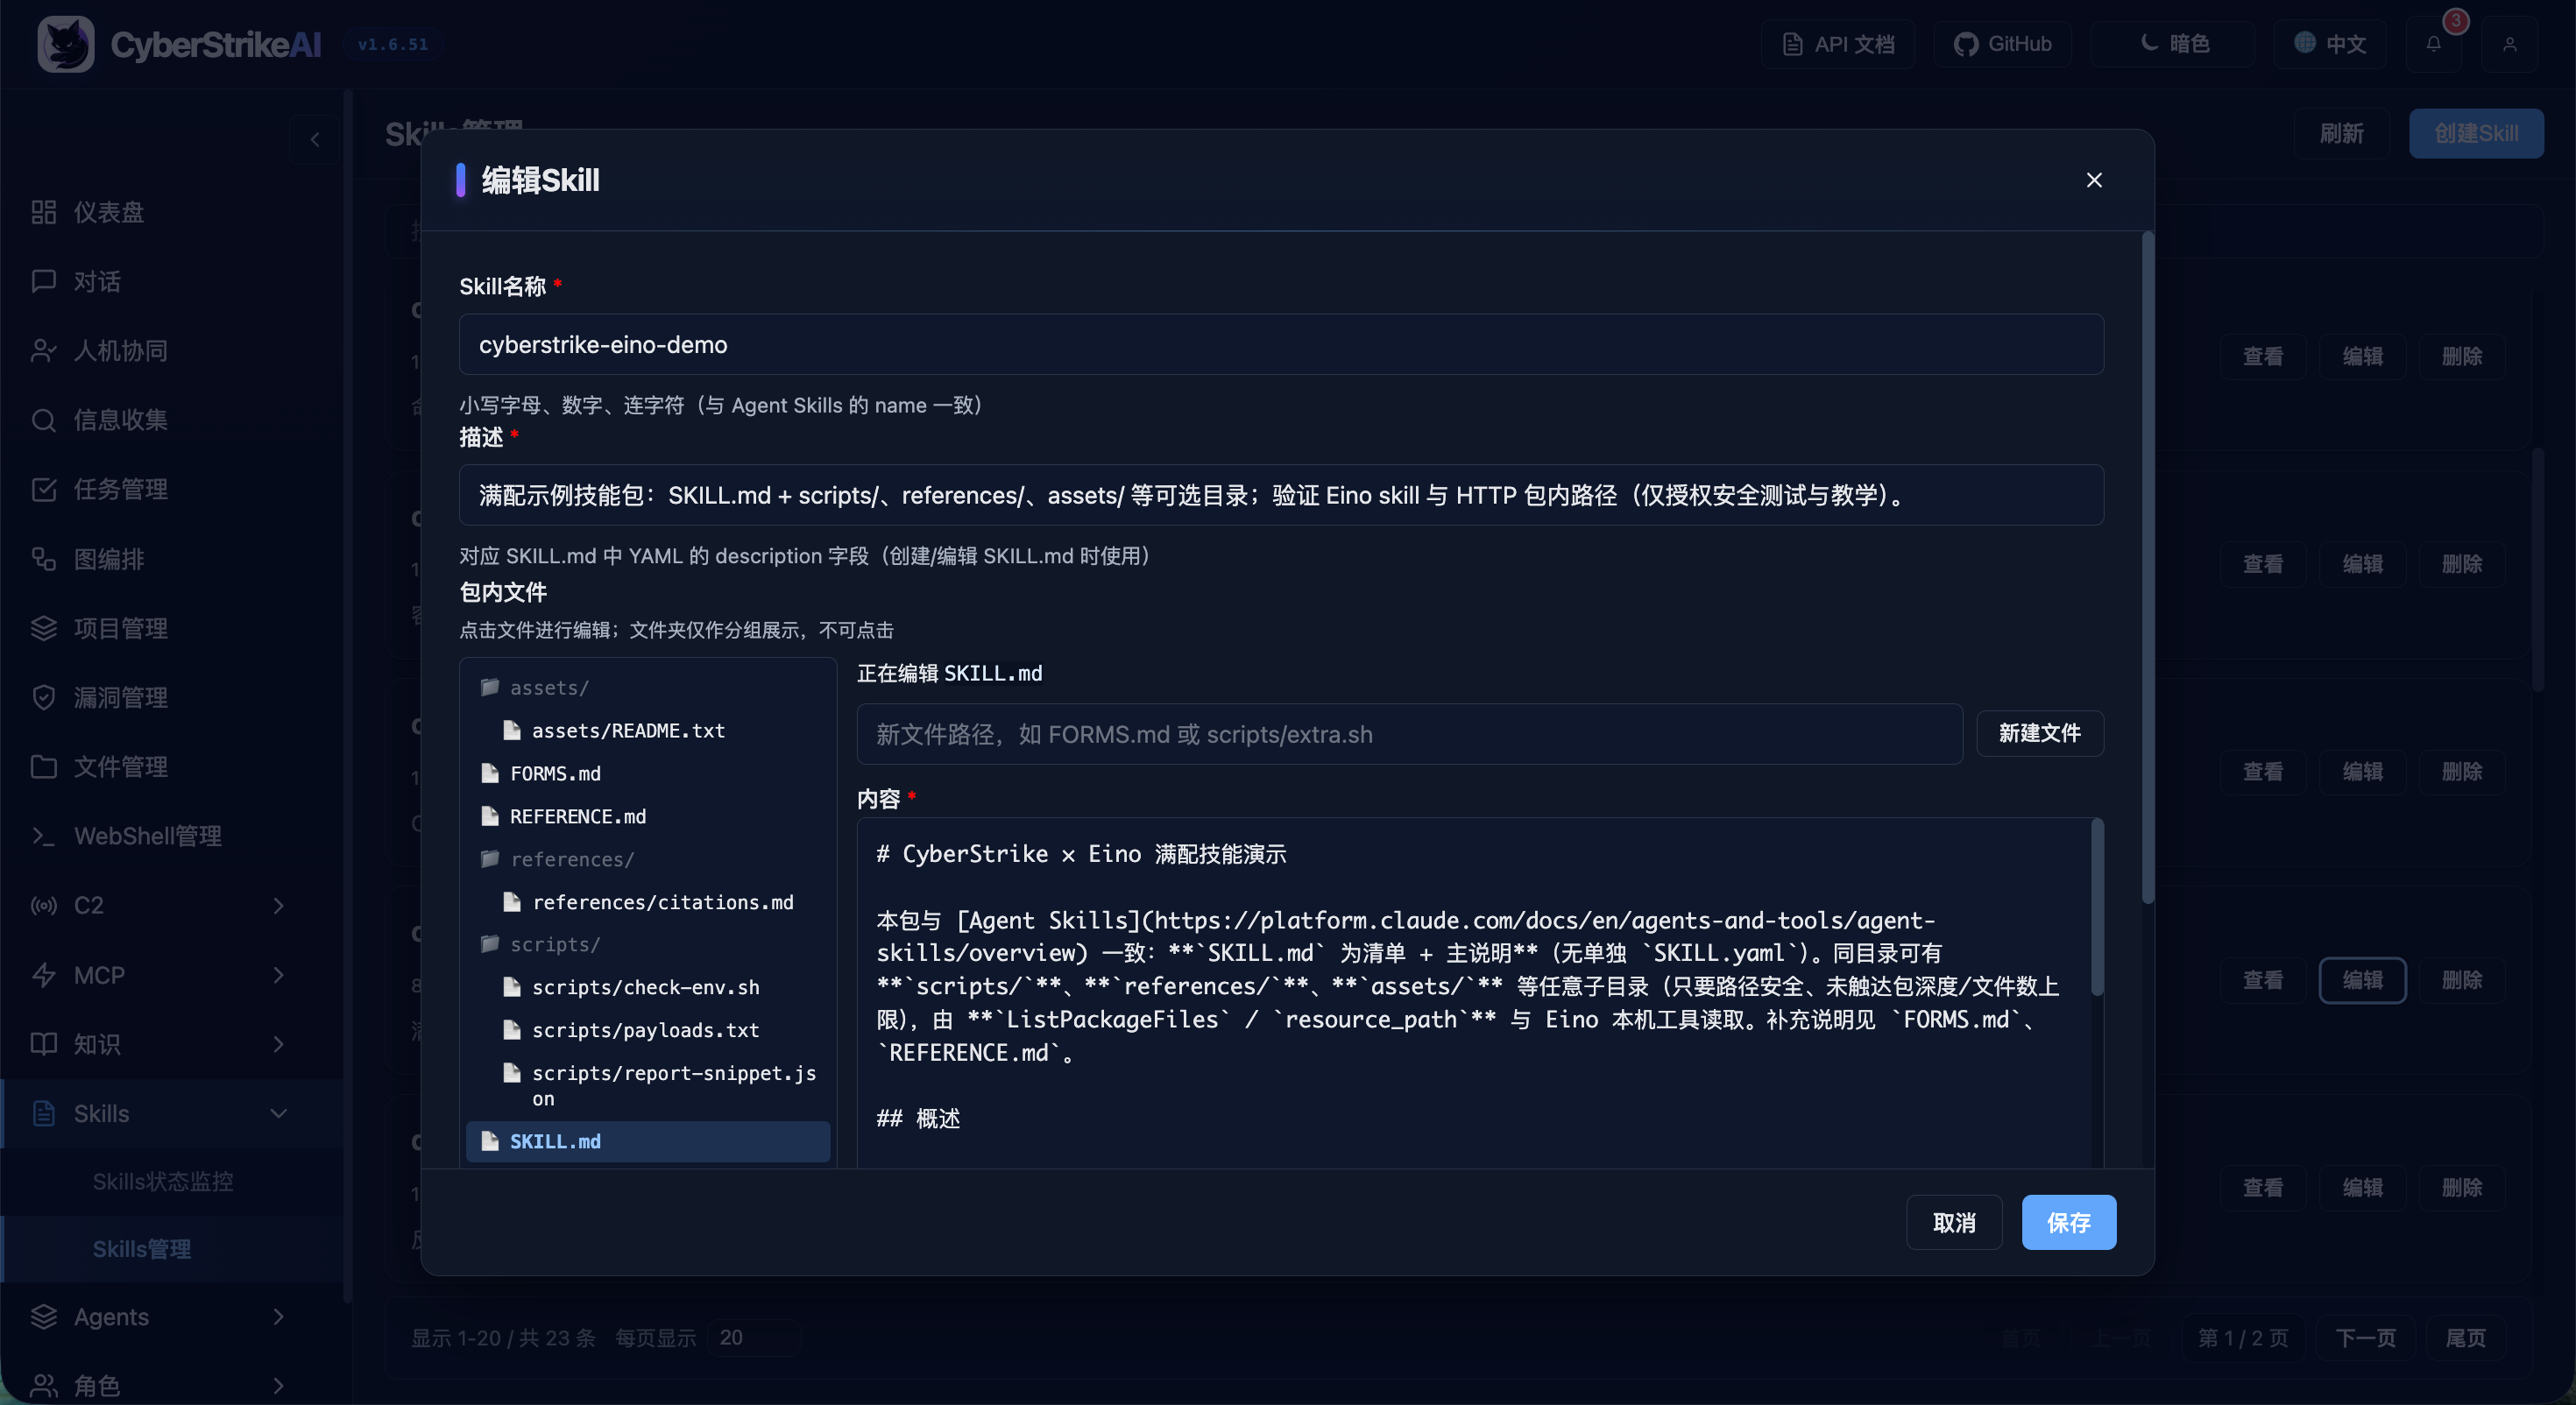
|
エージェント管理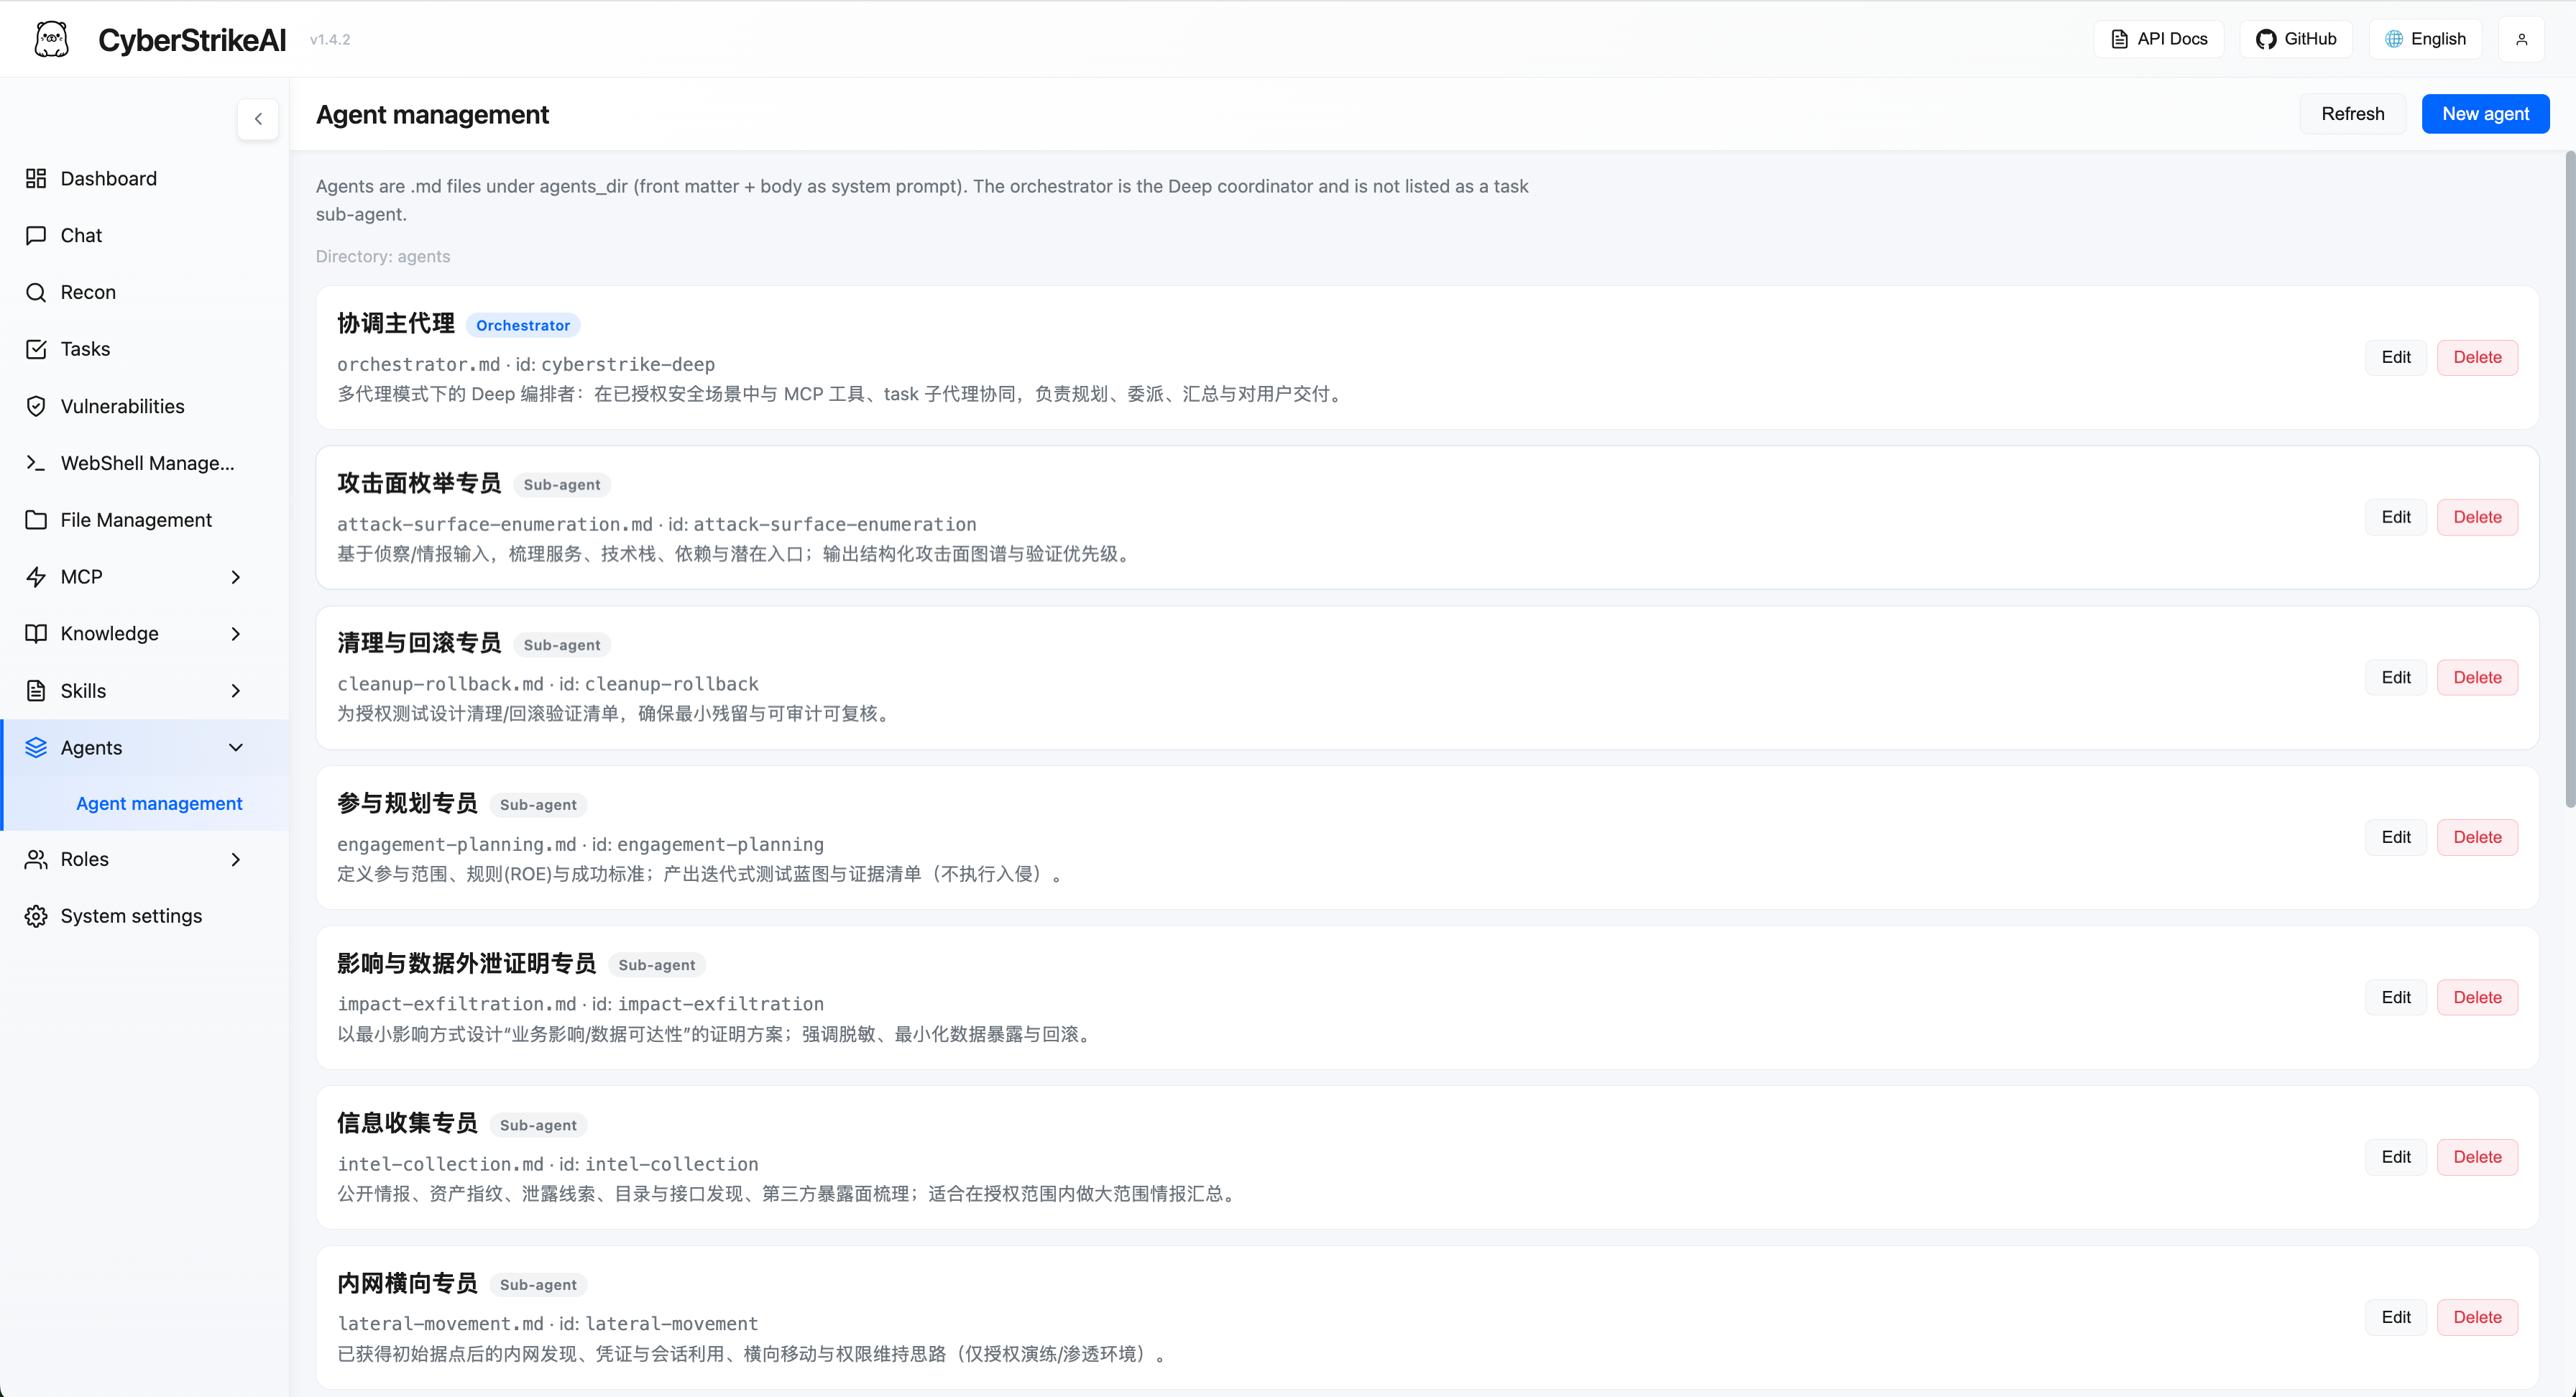
|
ロール管理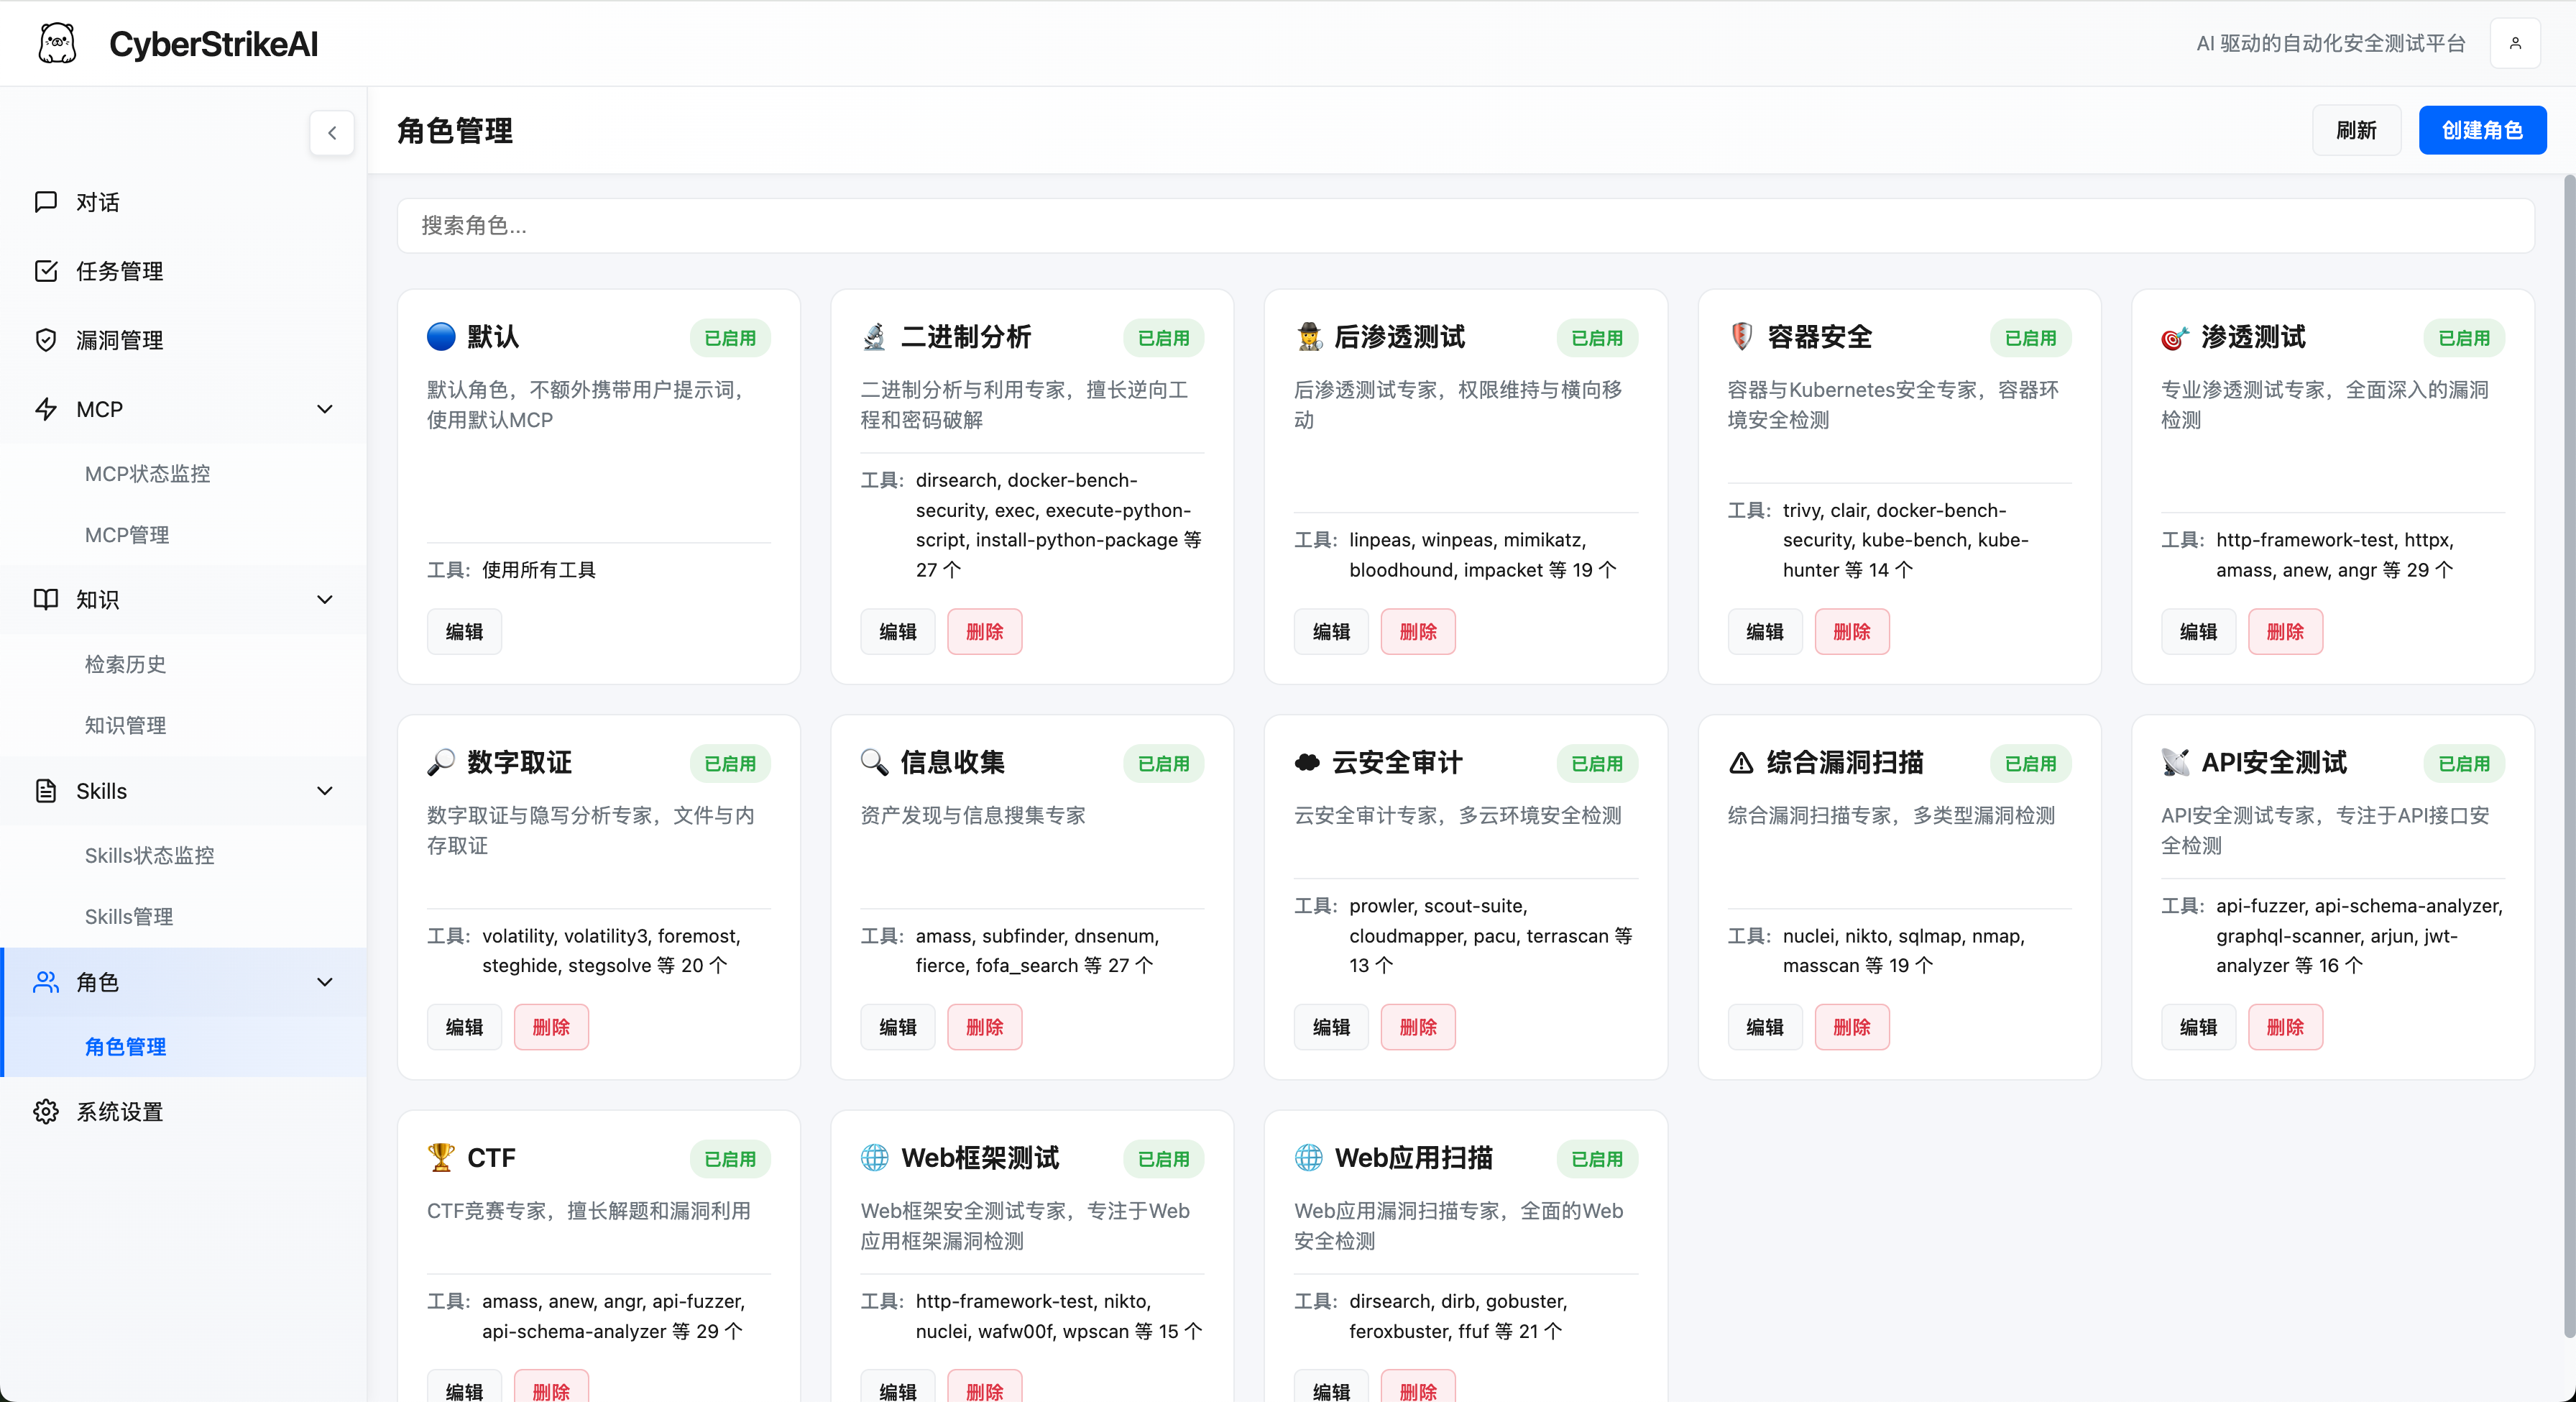
|
システム設定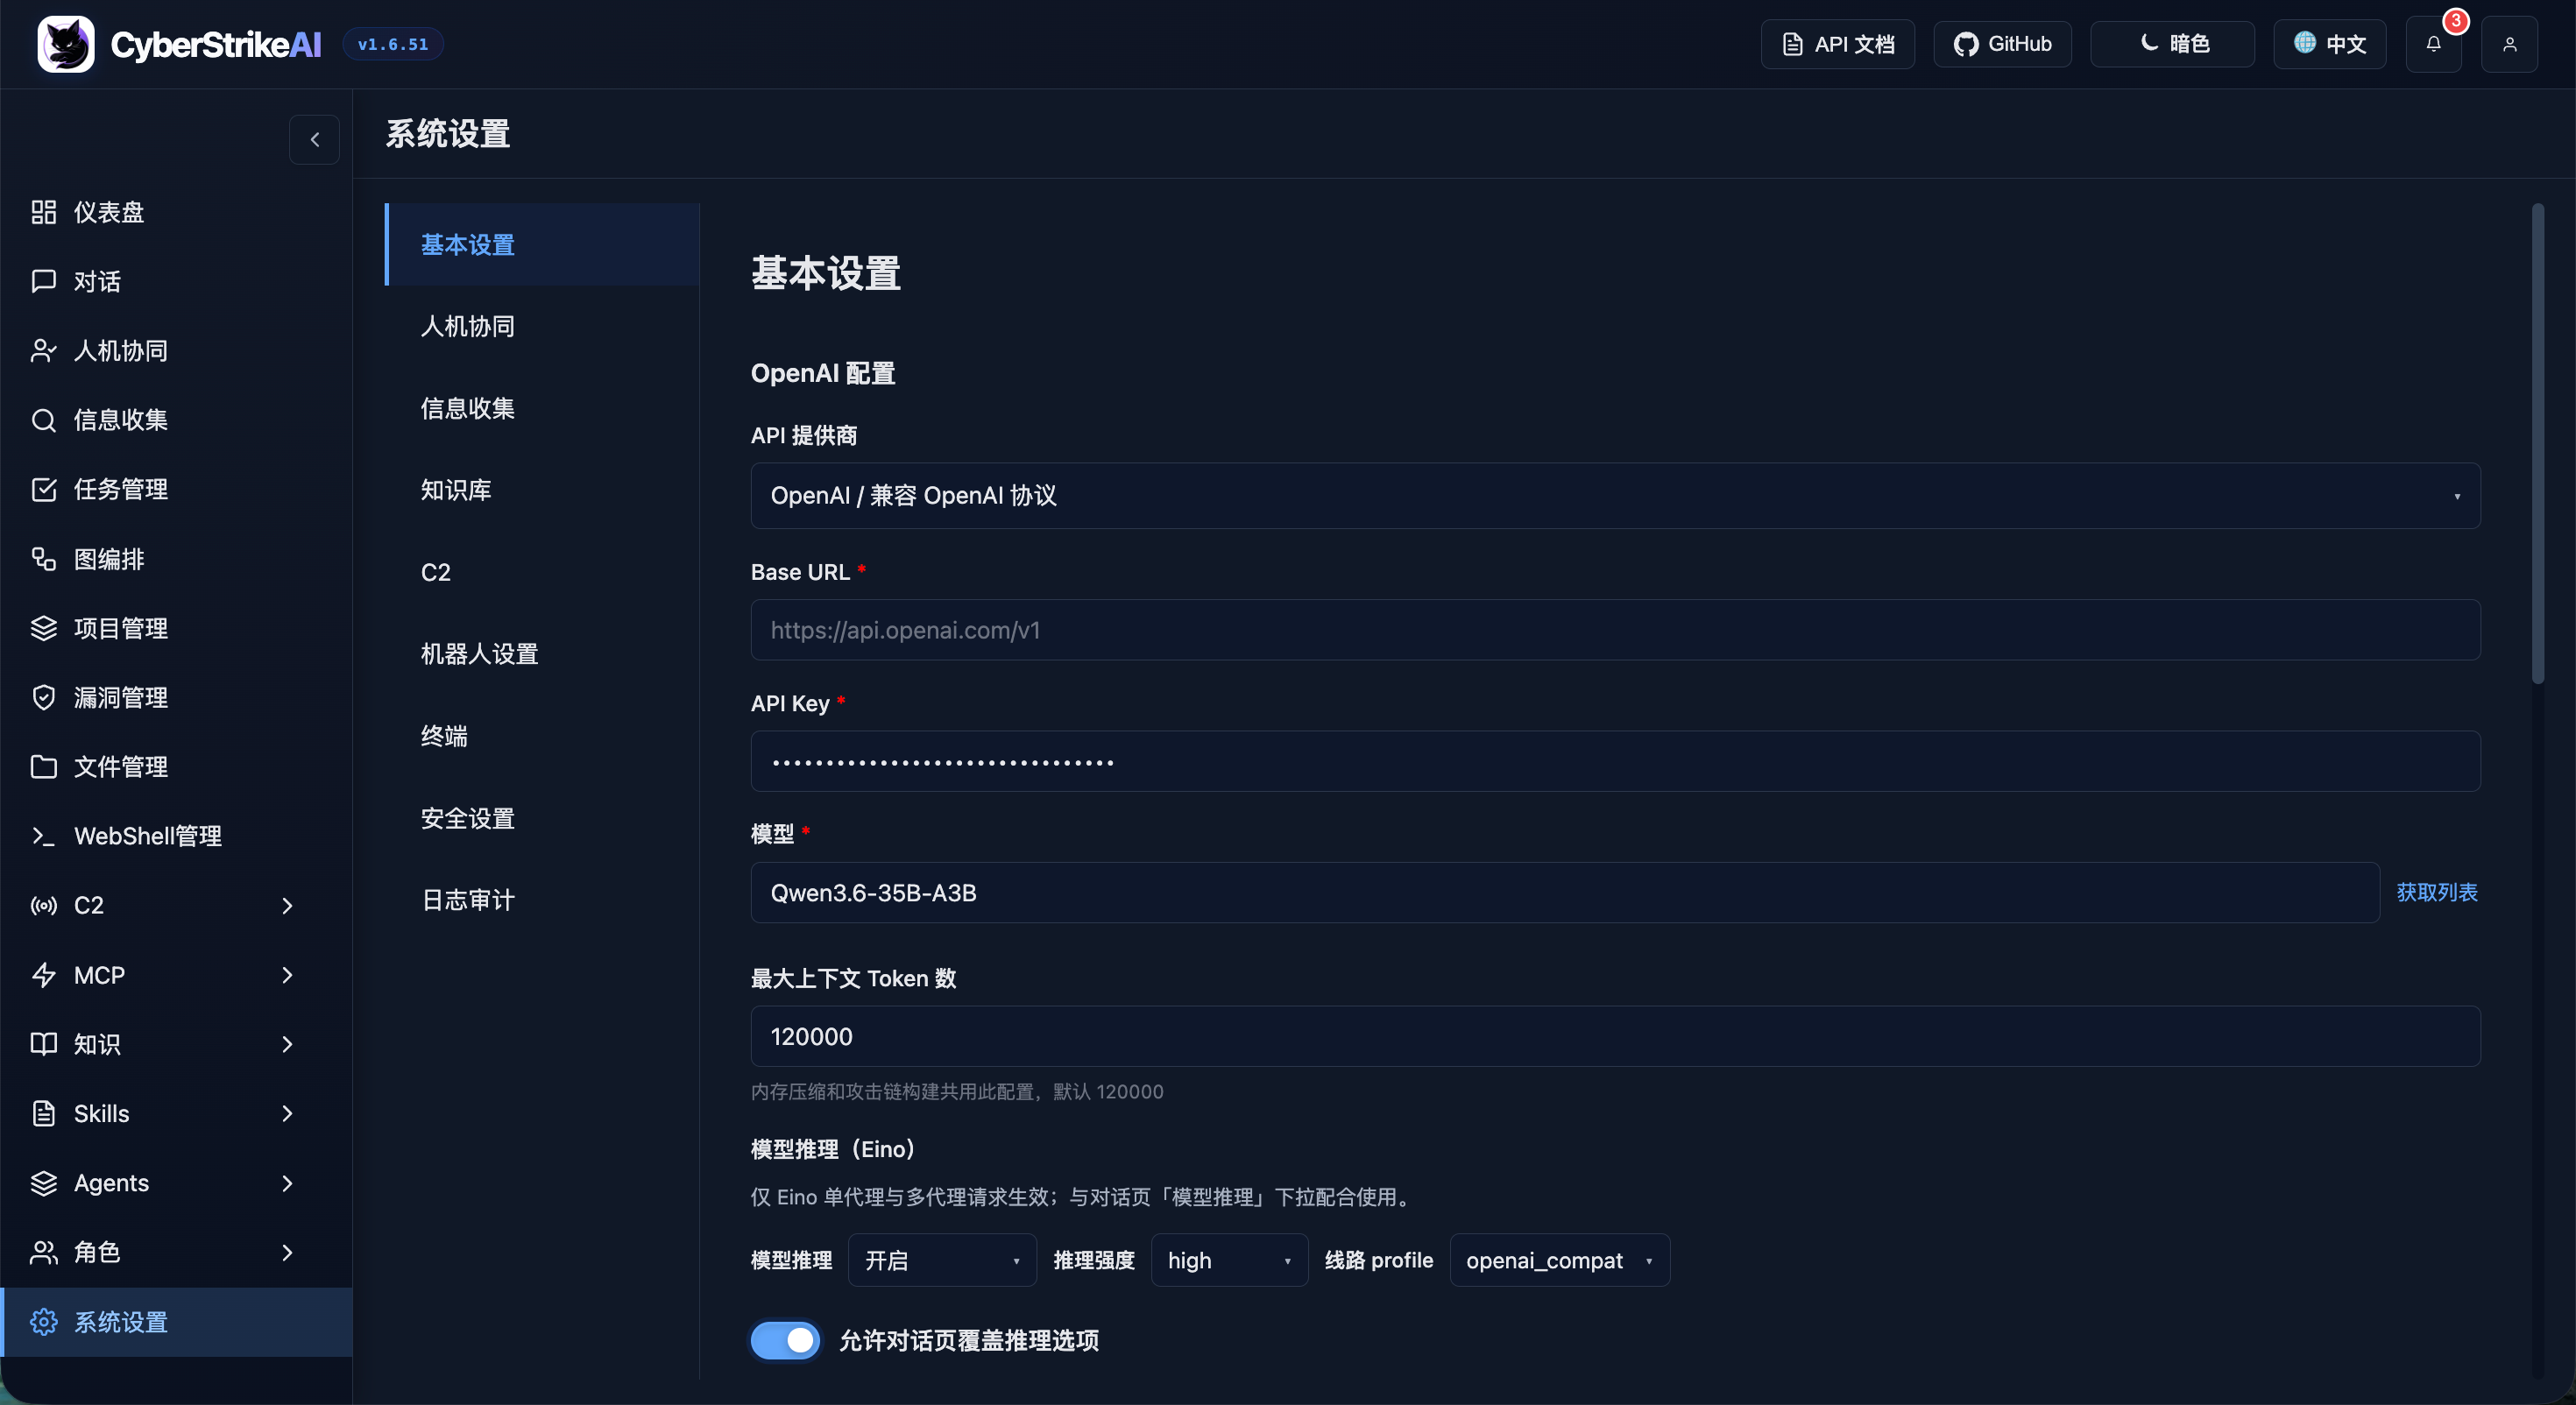
|
MCP stdioモード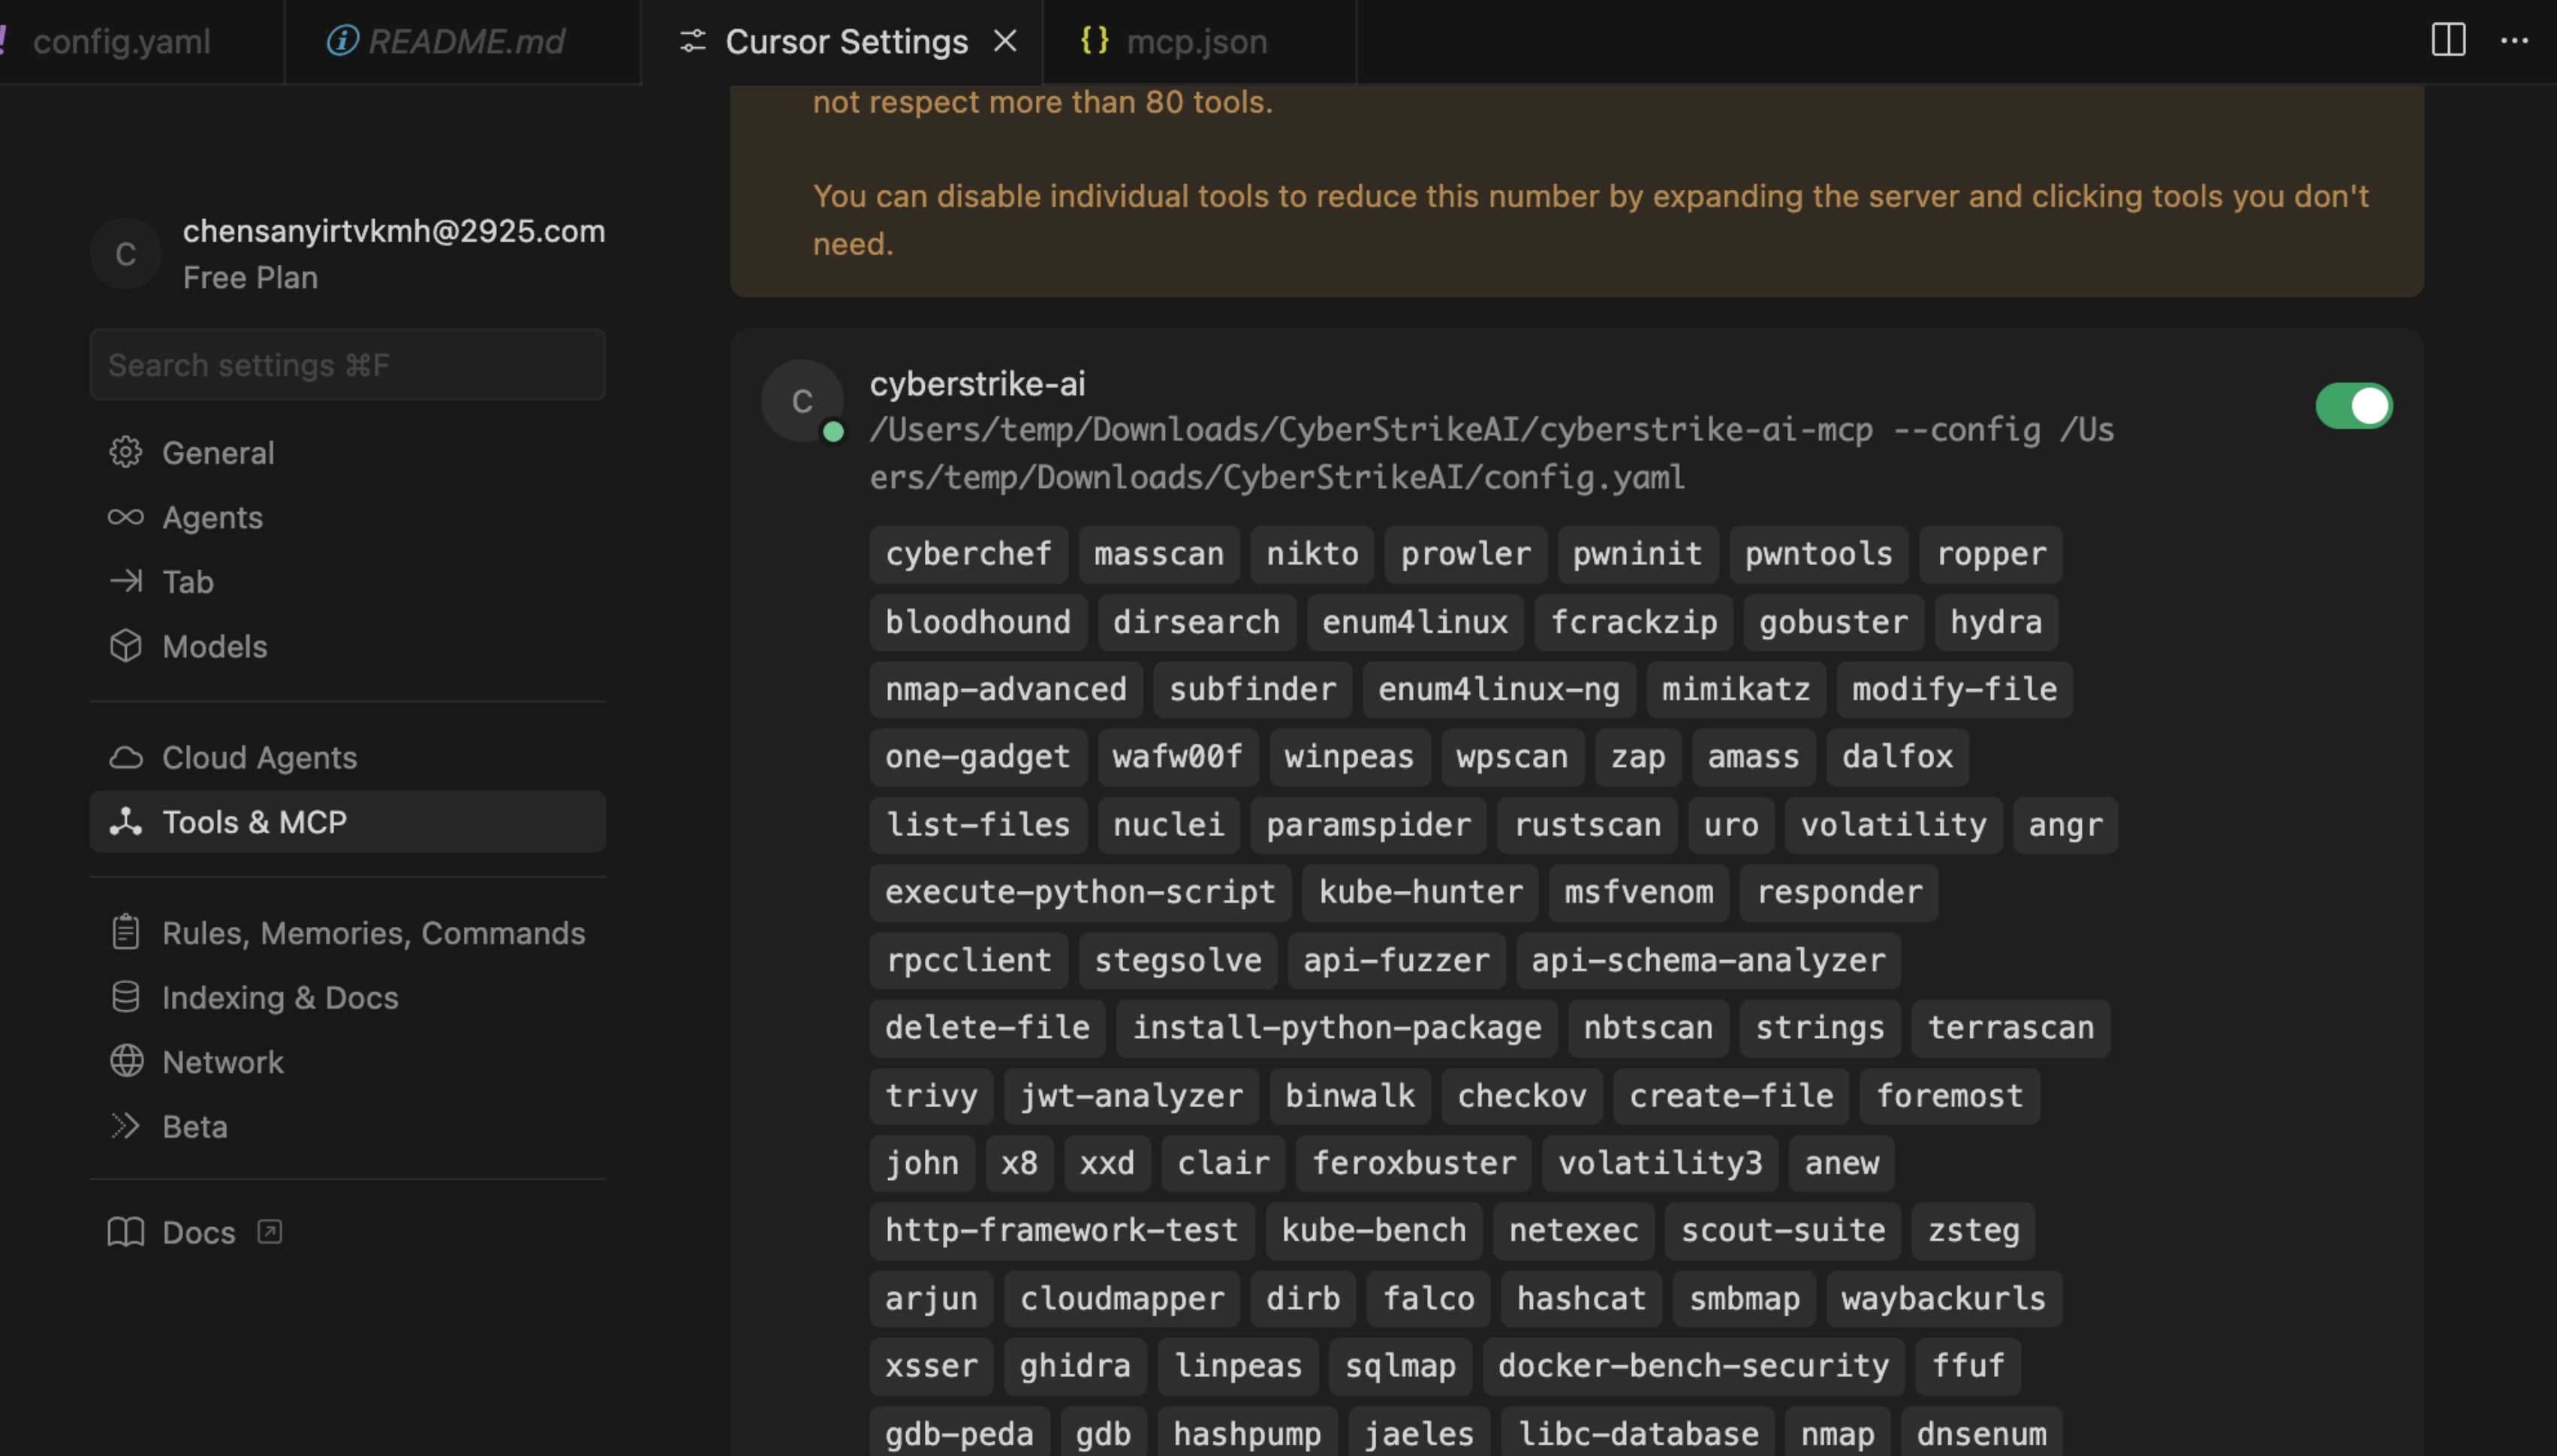
|
Burp Suiteプラグイン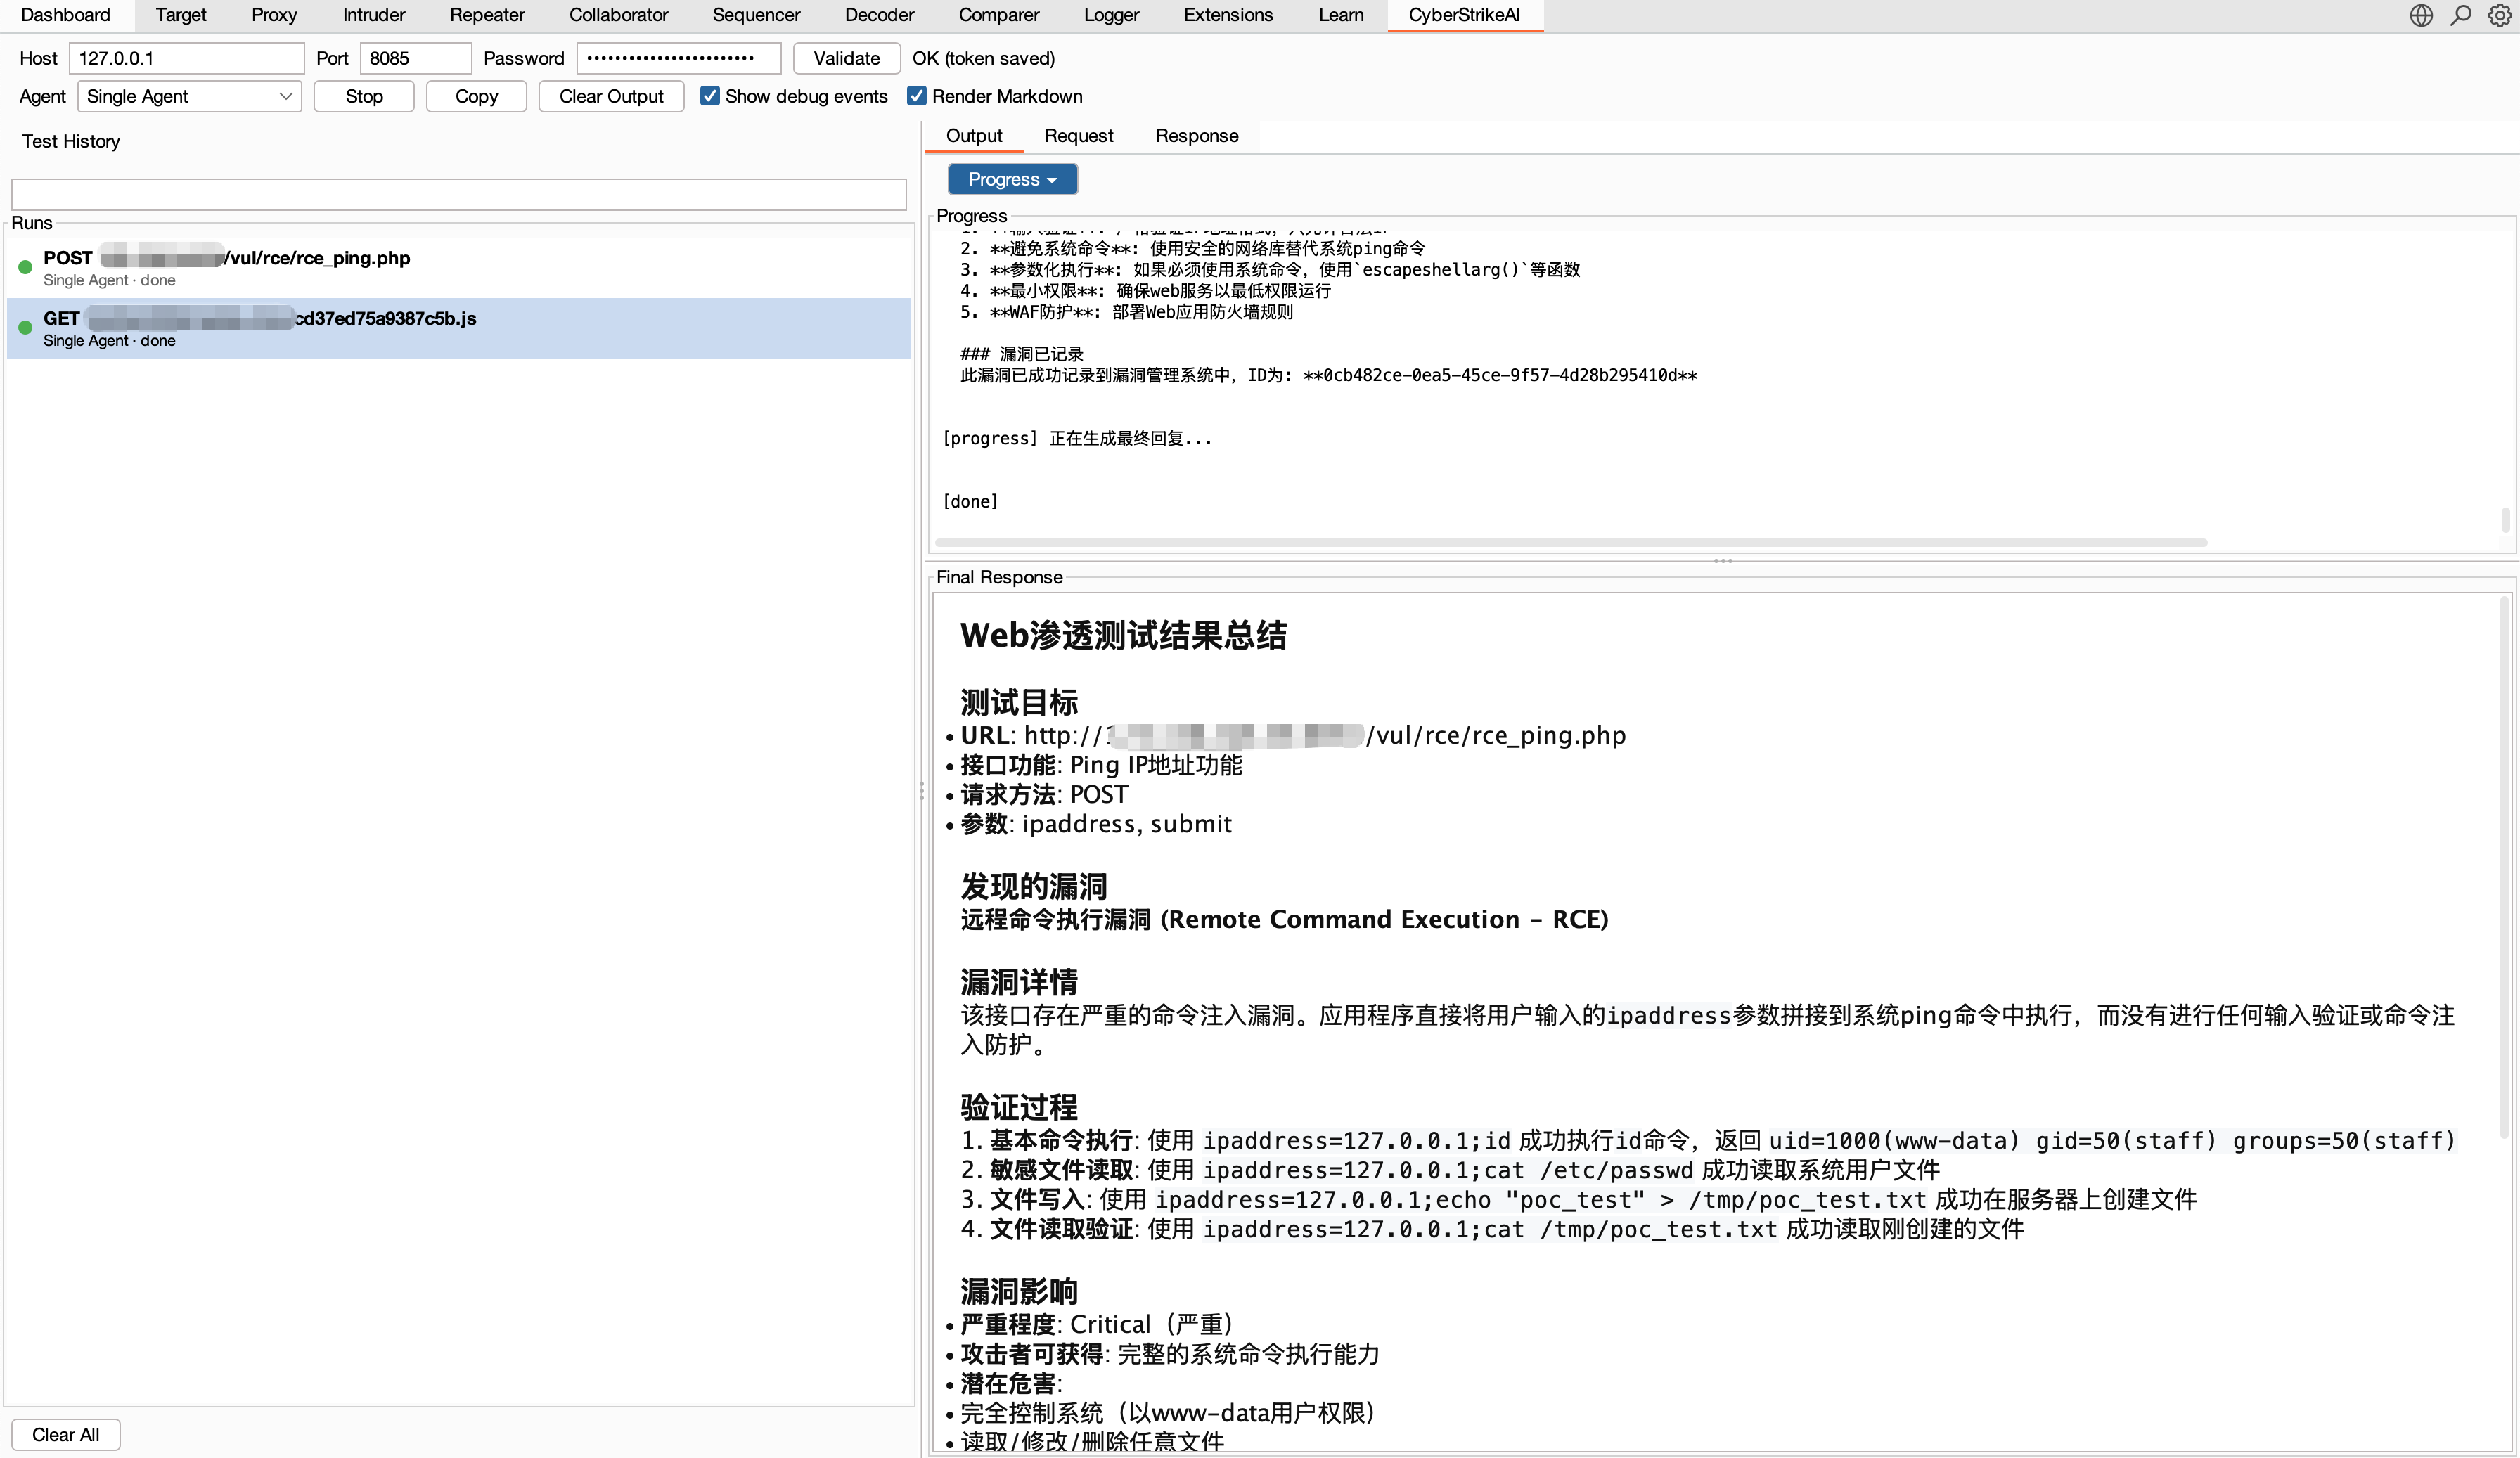
|
execution_idポーリング、キャンセル、サーバーごとのサーキットブレーカー、同時実行制限、統一出力上限を提供します。WebShell、C2、その他の高リスク機能は、自身が所有するシステム、または明示的にテストを許可されたシステムでのみ使用してください。セキュリティモデルと強化ガイドを参照してください。
CyberStrikeAIには、plugins/配下にオプションの統合が含まれています。
plugins/burp-suite/cyberstrikeai-burp-extension/plugins/burp-suite/cyberstrikeai-burp-extension/dist/cyberstrikeai-burp-extension.jarplugins/burp-suite/cyberstrikeai-burp-extension/README.mdplugins/browser-extension/cyberstrikeai-browser-extension/chrome://extensions/ → パッケージ化されていない拡張機能を読み込む → F12 → CyberStrikeAIタブplugins/browser-extension/cyberstrikeai-browser-extension/dist/cyberstrikeai-browser-extension.zipplugins/browser-extension/cyberstrikeai-browser-extension/README.md / README.zh-CN.mdCyberStrikeAIには、キルチェーン全体をカバーする100以上の厳選されたツールが同梱されています:
