 cybersecurity91/redforge

ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。
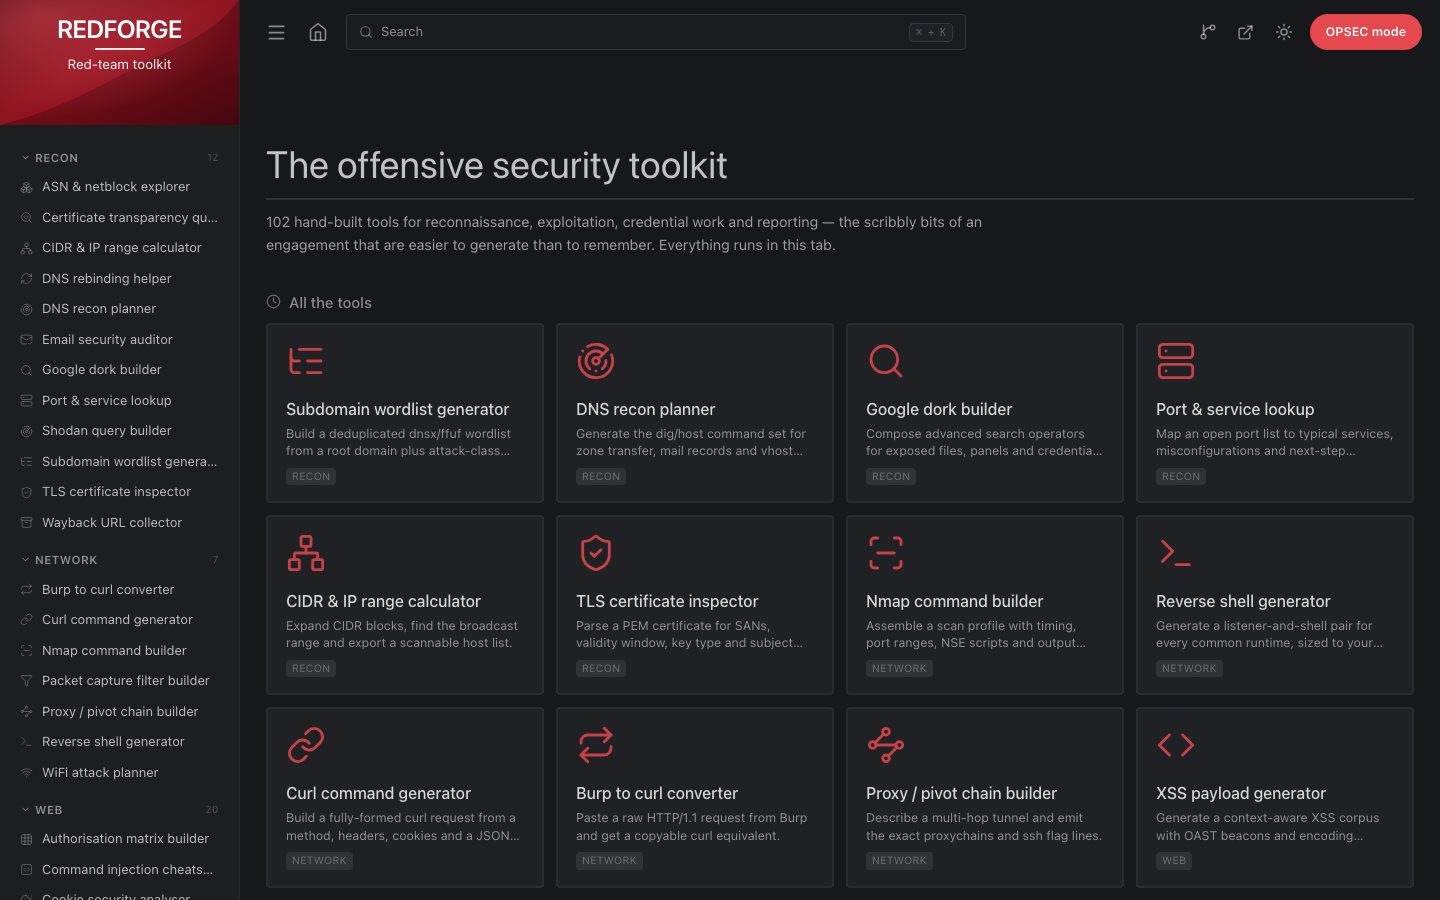
it-toolsを、レッドチーム向けに再構想。 偵察、エクスプロイト、認証情報の扱い、レポーティングのための102個のブラウザサイドツール — エンゲージメントの中でも、覚えておくより生成するほうが簡単な細々とした作業のためのツール群です。
すべてのツールはタブ内だけで完全に動作します。バックエンドもテレメトリもネットワーク呼び出しもありません。リクエスト、証明書、ハッシュ、ワードリストを貼り付ければ、答えがローカルで表示されます。
 |
 |
it-toolsは開発者にとって「今すぐUUIDとbase64デコードとJWTパーサーが必要だ」という問題を解決しました。レッドチームも、また別の一連の雑用に対して同じ使い勝手を必要としています。適切なNSEスクリプトを指定したnmapのコマンドライン、hashcatのモードを明示したKerberoastingコマンド、BOLAを証明する認可マトリクス、レポートで弁明できるCVSSベクター。そういったものがここにあるツールです。
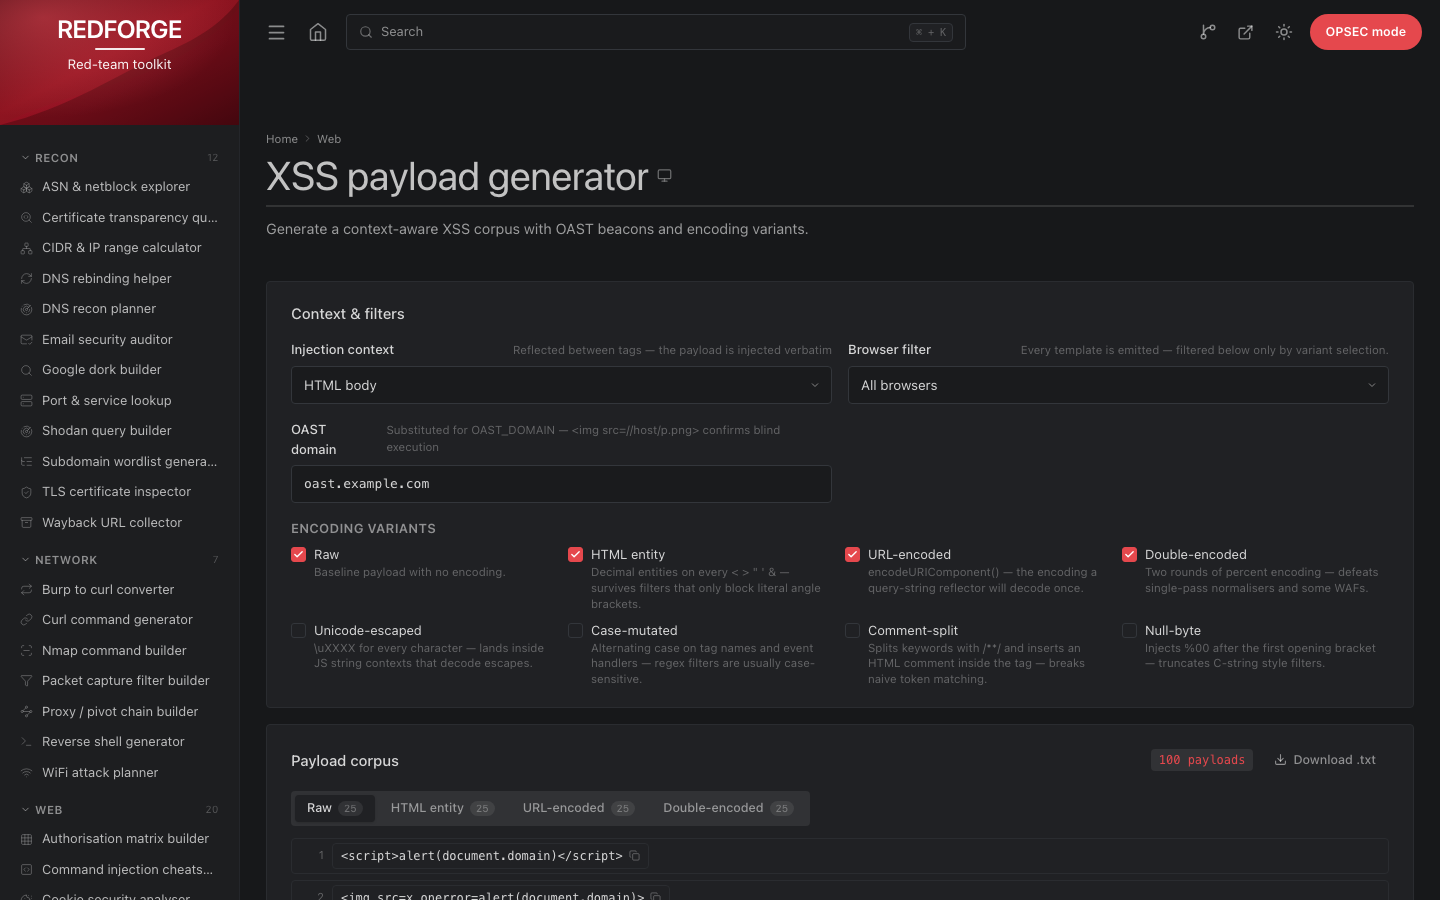
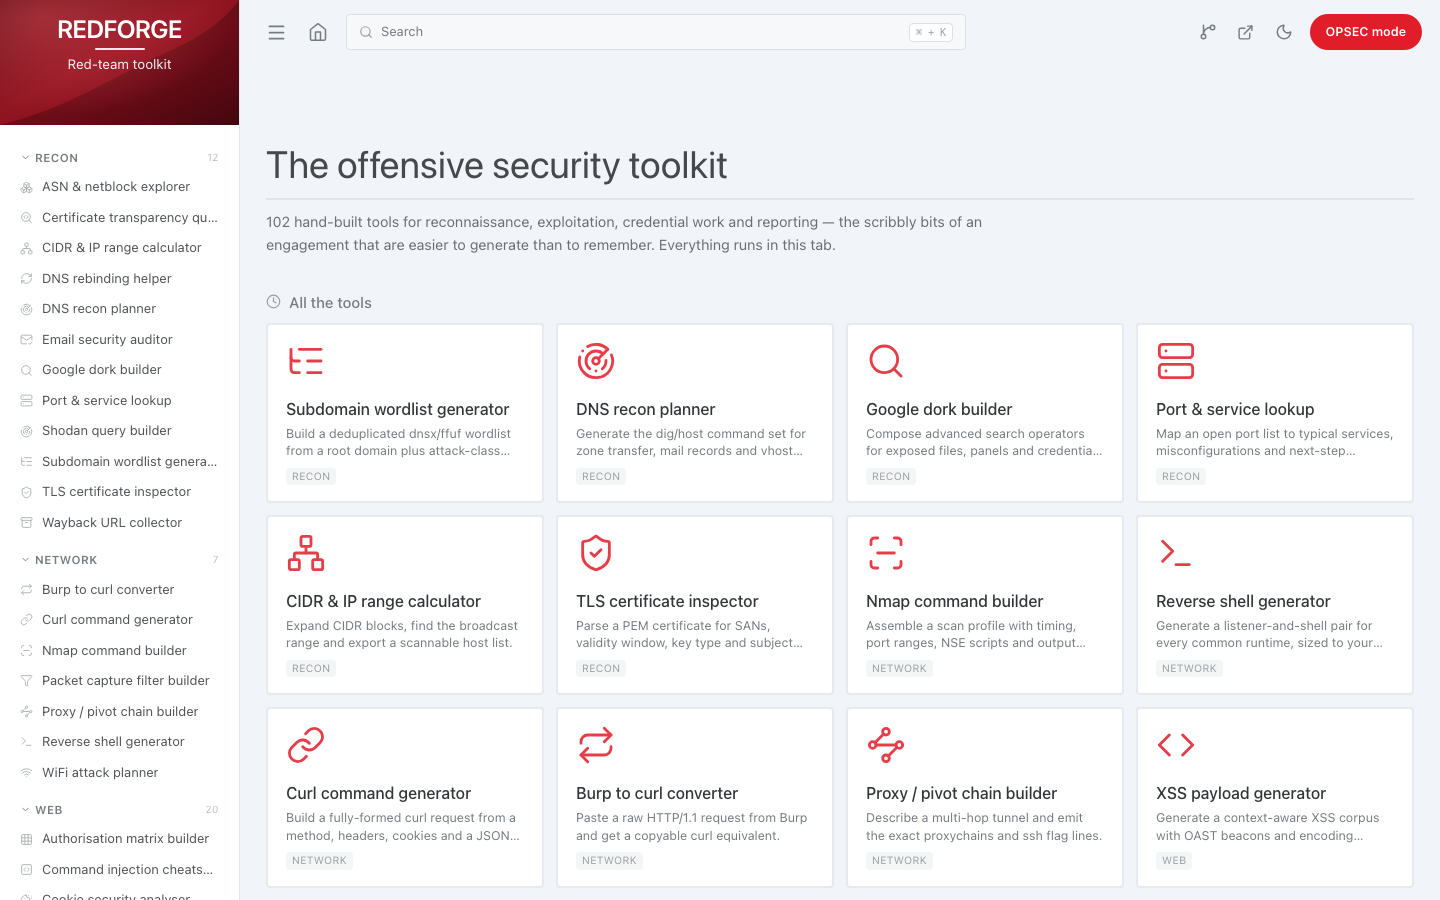
インターフェースは意図的に見慣れたものにしています — 同じ240pxのヒーローサイドバー、折りたたみ可能なカテゴリ、⌘Kパレット、カードグリッド、中央揃えのツールカラム — なぜなら筋肉記憶こそがツールキットの本質だからです。中身はオフェンシブな作業を中心にゼロから作り直されており、どのツールも語るのではなく計算します。RSAプランナーは実際に連分数の収束を用いてWiener攻撃を実行し、TOTPジェネレーターは実際にWebCryptoで署名し、SPF監査ツールは実際にRFC 7208のルックアップ数をカウントします。
localStorageに永続化されます。/kerberos-attack-plannerはチケットに貼り付けられる実際のURLです。git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
docker compose up -d --build
# → http://localhost:8080
docker compose down で停止します。コンテナは uid 101 で実行され、読み取り専用のルートファイルシステム、すべてのケーパビリティが削除され、128 MB / 1 CPU の上限と /healthz ヘルスチェックが設定されています。
Compose を使用しない場合:
docker build -t redforge:latest .
docker run -d --name redforge -p 8080:8080 --read-only \
  --tmpfs /var/cache/nginx --tmpfs /var/run redforge:latest
ポートを変更するには REDFORGE_PORT=9090 docker compose up -d を実行します。クローン URL 内の YOUR-USERNAME は、プッシュ先のアカウントに置き換えてください。
Node 22 以降が必要です。
git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
npm ci
npm run dev        # http://127.0.0.1:5178
本番ビルド:
npm run build      # typechecks, then writes dist/
npm run preview    # serve dist/ on :5178
dist/ は単なる静的ファイルです。任意の Web サーバーにコピーしてください。ルーティングはクライアント側で行われるため、ホストは未知のパスに対して index.html にフォールバックする必要があります(同梱の nginx.conf はすでにそうなっています)。
ホットリロード対応のコンテナも利用可能です:
docker compose --profile dev up
# → http://localhost:5178
| カテゴリ | ツール | フォーカス |
|---|---|---|
| 偵察 | 12 | パッシブマッピング、ワードリスト、ターゲットのトリアージ。 |
| ネットワーク | 7 | スキャン、ピボット、トランスポート層のツール群。 |
| Web | 20 | インジェクションペイロード、ヘッダー悪用、リクエスト作成。 |
| Webトークン | 6 | JWTとSAMLの検査、偽造、署名の復元。 |
| エクスプロイト | 11 | ペイロードの足場作り、権限昇格、ADトレードクラフト。 |
| 認証情報 | 8 | ハッシュの識別、クラッキング計画、認証情報の生成。 |
| 暗号 | 10 | ダイジェスト、鍵導出、XOR、古典暗号。 |
| エンコーディング | 10 | 転送用ペイロードのエンコード、エスケープ、難読化。 |
| ソーシャルエンジニアリング | 7 | プリテキスト設計、誘引文面、フィッシング評価の計画。 |
| OSINT | 3 | エンティティのピボット、侵害・アイデンティティ相関の計画。 |
| レポーティング | 8 | スコアリング、検出事項、証拠、エンゲージメント規定。 |
| 合計 | 102 |
パッシブマッピング、ワードリスト、ターゲットのトリアージ。
| ツール | ルート | 機能 |
|---|---|---|
| サブドメインワードリスト生成器 | /subdomain-wordlist-generator | ルートドメインと攻撃クラスのプレフィックスから、重複排除されたdnsx/ffufワードリストを構築します。 |
| DNS偵察プランナー | /dns-recon-planner | ゾーン転送、メールレコード、vhost探索のためのdig/hostコマンドセットを生成します。 |
| Google dorkビルダー | /google-dork-builder | 露出したファイル、管理パネル、認証情報漏洩を狙う高度な検索演算子を組み立てます。 |
| ポート・サービス検索 | /port-service-lookup | 開いているポートのリストを典型的なサービス、設定ミス、次のステップのチェック項目に対応付けます。 |
| CIDR・IP範囲計算機 | /cidr-ip-calculator | CIDRブロックを展開し、ブロードキャスト範囲を特定して、スキャン可能なホストリストを出力します。 |
| TLS証明書インスペクター | /certificate-inspector | PEM証明書を解析し、SAN、有効期間、鍵種別、サブジェクトの詳細を抽出します。 |
| DNSリバインディングヘルパー | /dns-rebinding-helper | リバインディングペイロードを計画します: ゾーンスタンザ、ブラウザハーネス、TTLタイミングモデル。 |
| ASN・ネットブロックエクスプローラー | /asn-netblock-explorer | ASN/プレフィックスデータを解析し、/24単位に分割して、スキャン可能なターゲットリストを出力します。 |
| Wayback URLコレクター | /wayback-url-collector | アーカイブされたURL向けのCDX APIクエリを構築し、パラメータやバックアップの有無でフィルタリングします。 |
| メールセキュリティ監査ツール | /email-security-auditor | SPF、DKIM、DMARCの応答を採点し、そのドメインがなりすまし可能かどうかを判定します。 |
| Shodanクエリビルダー | /shodan-query-builder | ファセット、製品フィルター、ネットブロックからShodan、Censys、FOFAのクエリを組み立てます。 |
| 証明書透明性クエリ | /certificate-transparency-query | crt.shクエリを構築し、証明書の出力を一意のホスト名に絞り込みます。 |
スキャン、ピボット、トランスポート層のツール群。
| ツール | ルート | 機能 |
|---|---|---|
| Nmapコマンドビルダー | /nmap-command-builder | タイミング、ポート範囲、NSEスクリプト、出力フラグを備えたスキャンプロファイルを組み立てます。 |
| リバースシェル生成器 | /reverse-shell-generator | コールバックホストに合わせて、一般的な各ランタイム向けのリスナーとシェルのペアを生成します。 |
| Curlコマンド生成器 | /curl-generator | メソッド、ヘッダー、Cookie、JSONボディから完全なcurlリクエストを構築します。 |
| Burp to curlコンバーター | /burp-to-curl | Burpから生のHTTP/1.1リクエストを貼り付けると、コピー可能なcurlの等価表現を返します。 |
| プロキシ・ピボットチェーンビルダー | /pivot-chain-builder | マルチホップトンネルを記述し、正確なproxychainsとsshのフラグ行を出力します。 |
| WiFi攻撃プランナー | /wifi-attack-planner | aircrack-ng、hcxdumptool、hashcatを使ったWPAキャプチャとクラックの実行を計画します。 |
| パケットキャプチャフィルタービルダー | /packet-capture-filter-builder | エンゲージメント向けのtcpdump BPFおよびtshark表示フィルターを構築・検証します。 |
インジェクションペイロード、ヘッダー悪用、リクエスト作成。
| ツール | ルート | 機能 |
|---|---|---|
| XSSペイロードジェネレーター | /xss-payload-generator | OASTビーコンとエンコーディングバリアントを含む、コンテキスト対応のXSSコーパスを生成します。 |
| SQLインジェクションペイロードビルダー | /sql-injection-payload-builder | パラメータとDBMSに応じて、union、boolean、時間ベース、スタック型のペイロードを組み立てます。 |
| SSRFペイロードビルダー | /ssrf-payload-builder | クラウドメタデータ、内部サービス、gopherターゲットに対するSSRFプローブを構築します。 |
| LFI / パストラバーサルジェネレーター | /lfi-path-generator | トラバーサル深度のバリアント、フィルターチェーン、ログポイズニングペイロードを生成します。 |
| WAFバイパスエンコーダー | /waf-bypass-encoder | ブロックされたペイロードに大文字小文字、エンティティ、二重エンコーディング、コメントの変換を適用します。 |
| コマンドインジェクションチートシート | /command-injection-cheatsheet | プラットフォームごとのOSコマンドインジェクション向けに、セパレーター、ブラインド、OASTのバリアントを提供します。 |
| XPath / NoSQL / LDAPインジェクション | /nosql-injection-builder | NoSQL、XPath、LDAPフィルターのインジェクションポイント向けペイロードファミリーです。 |
| CSPアナライザー | /csp-analyser | Content-Security-Policyを検査し、バイパス可能なディレクティブ、ワイルドカード、欠落した保護を検出します。 |
| オープンリダイレクトジェネレーター | /open-redirect-generator | 許可リストフィルターやURLパーサー向けのリダイレクトバイパスバリアントを構築します。 |
| セキュリティヘッダー監査ツール | /security-header-auditor | レスポンスヘッダーセットを採点し、欠落しているハードニングディレクティブを明らかにします。 |
| HTMLスマグリング / ダウンロードペイロードビルダー | /html-smuggling-builder | クライアント側で添付ファイルを組み立てる自己完結型HTMLページを生成します。 |
| パラメータファズリスト | /parameter-fuzz-list | 隠しパラメータやマスアサインメントの発見に向けたパラメータ名ワードリストを生成します。 |
| XS-Leakジェネレーター | /xs-leak-generator | クロスサイトリークペイロード: フレームカウント、onloadオラクル、タイミングプローブ。 |
| CSRF PoCビルダー | /csrf-poc-builder | 自動送信するクロスサイトリクエストフォージェリPoCを出力し、各防御に対してテストします。 |
| SSTIペイロードビルダー | /ssti-payload-builder | Jinja2、Twig、Freemarkerなど8種類のエンジン向けテンプレートインジェクション検出ラダーです。 |
| GraphQL攻撃ビルダー | /graphql-attack-builder | イントロスペクション、サジェスチョン列挙、エイリアスオーバーロード、深度コストクエリを実行します。 |
| 認可マトリックスビルダー | /authz-matrix-builder | ロール×エンドポイントのアクセス制御マトリックスと、それをテストするリクエストセットを構築します。 |
| ファイルアップロードバイパスプラン | /file-upload-bypass-plan | アップロードフォーム向けに、拡張子、MIME、マジックバイト、パーサー混同のバリアントを計画します。 |
| Cookieセキュリティアナライザー | /cookie-security-analyser | Set-Cookieヘッダーを解析し、フラグ、プレフィックス、スコープ、SameSiteの挙動を評価します。 |
| HTTPスマグリングアナライザー | /http-smuggling-analyser | 生のリクエスト内のContent-LengthとTransfer-Encodingの競合を検出し、プローブを選択します。 |
JWTとSAMLの検査、偽造、署名の復元。
