 #1
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 cloudflare/security-audit-skill
独立して検証された機械可読な結果を生成する、多段階セキュリティ監査のためのコーディングエージェントスキル
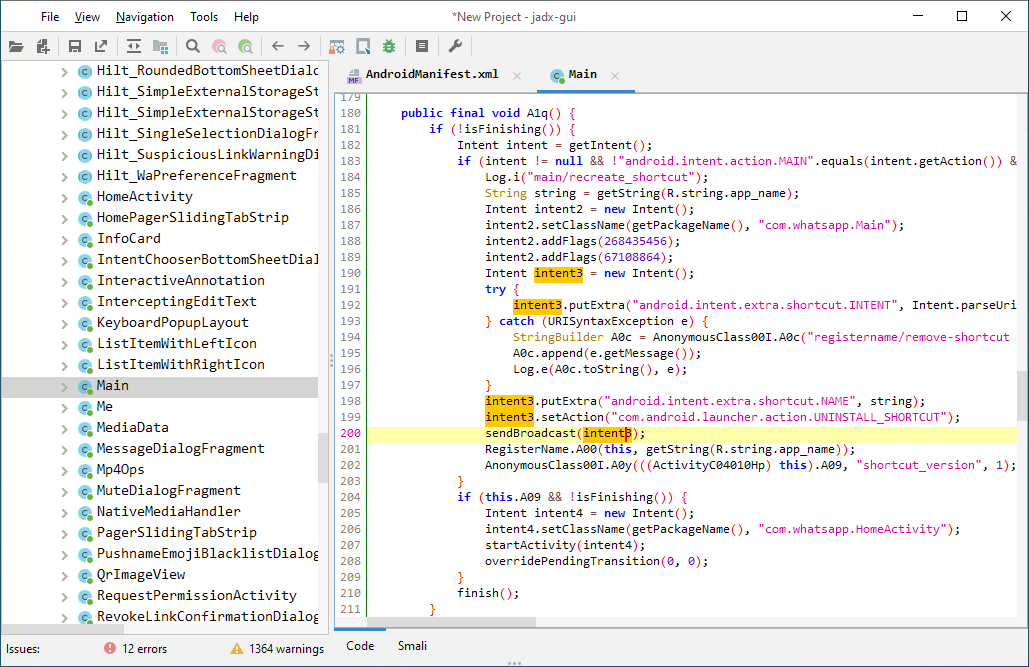 skylot/jadx
AndroidのDexファイルやAPKファイルを読み取り可能なJavaソースコードに逆コンパイルするためのコマンドラインおよびGUIツール。リソースデコード、難読化解除、Smaliデバッグ機能を備えています。
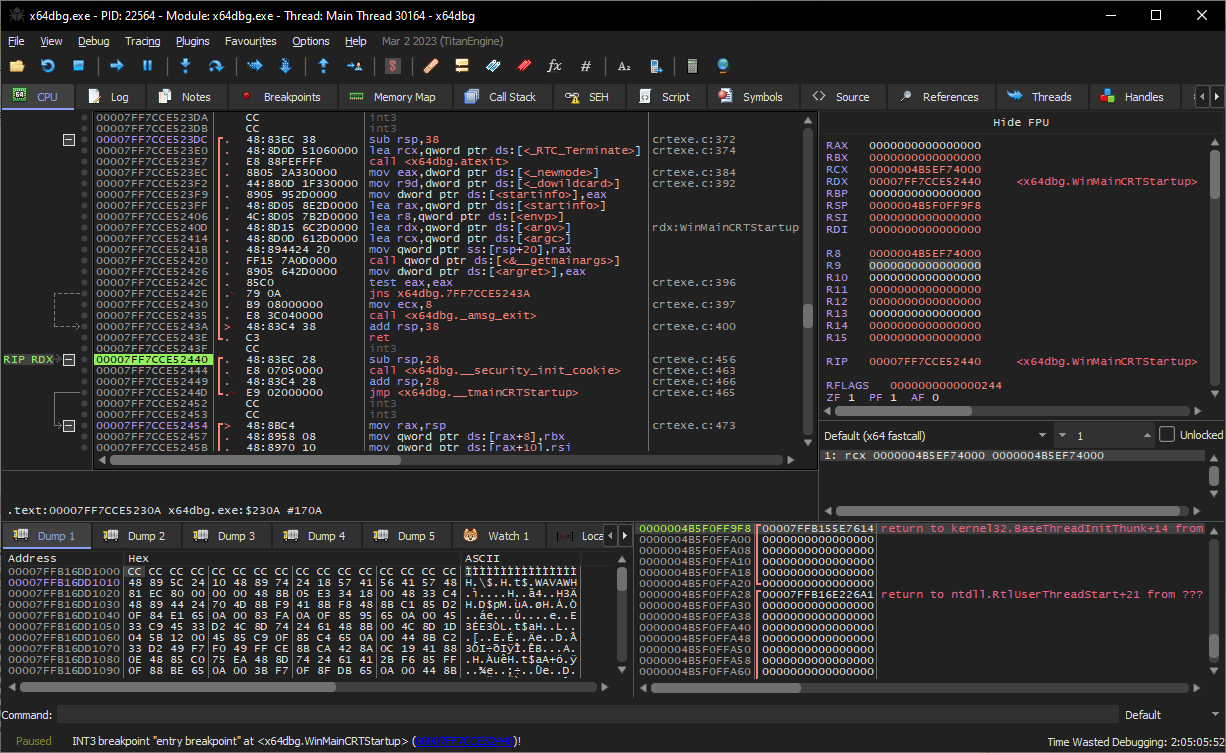 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。
 storytold/craft-anything
あらゆるアプリ、サイト、ゲームを解析し、AIエージェントがそれを再構築する、314個のCLI/MCP検査ツール(逆アセンブル、逆コンパイル、文字列、コールグラフ)を備えたPure-Rust製リバースエンジニアリングエンジン。
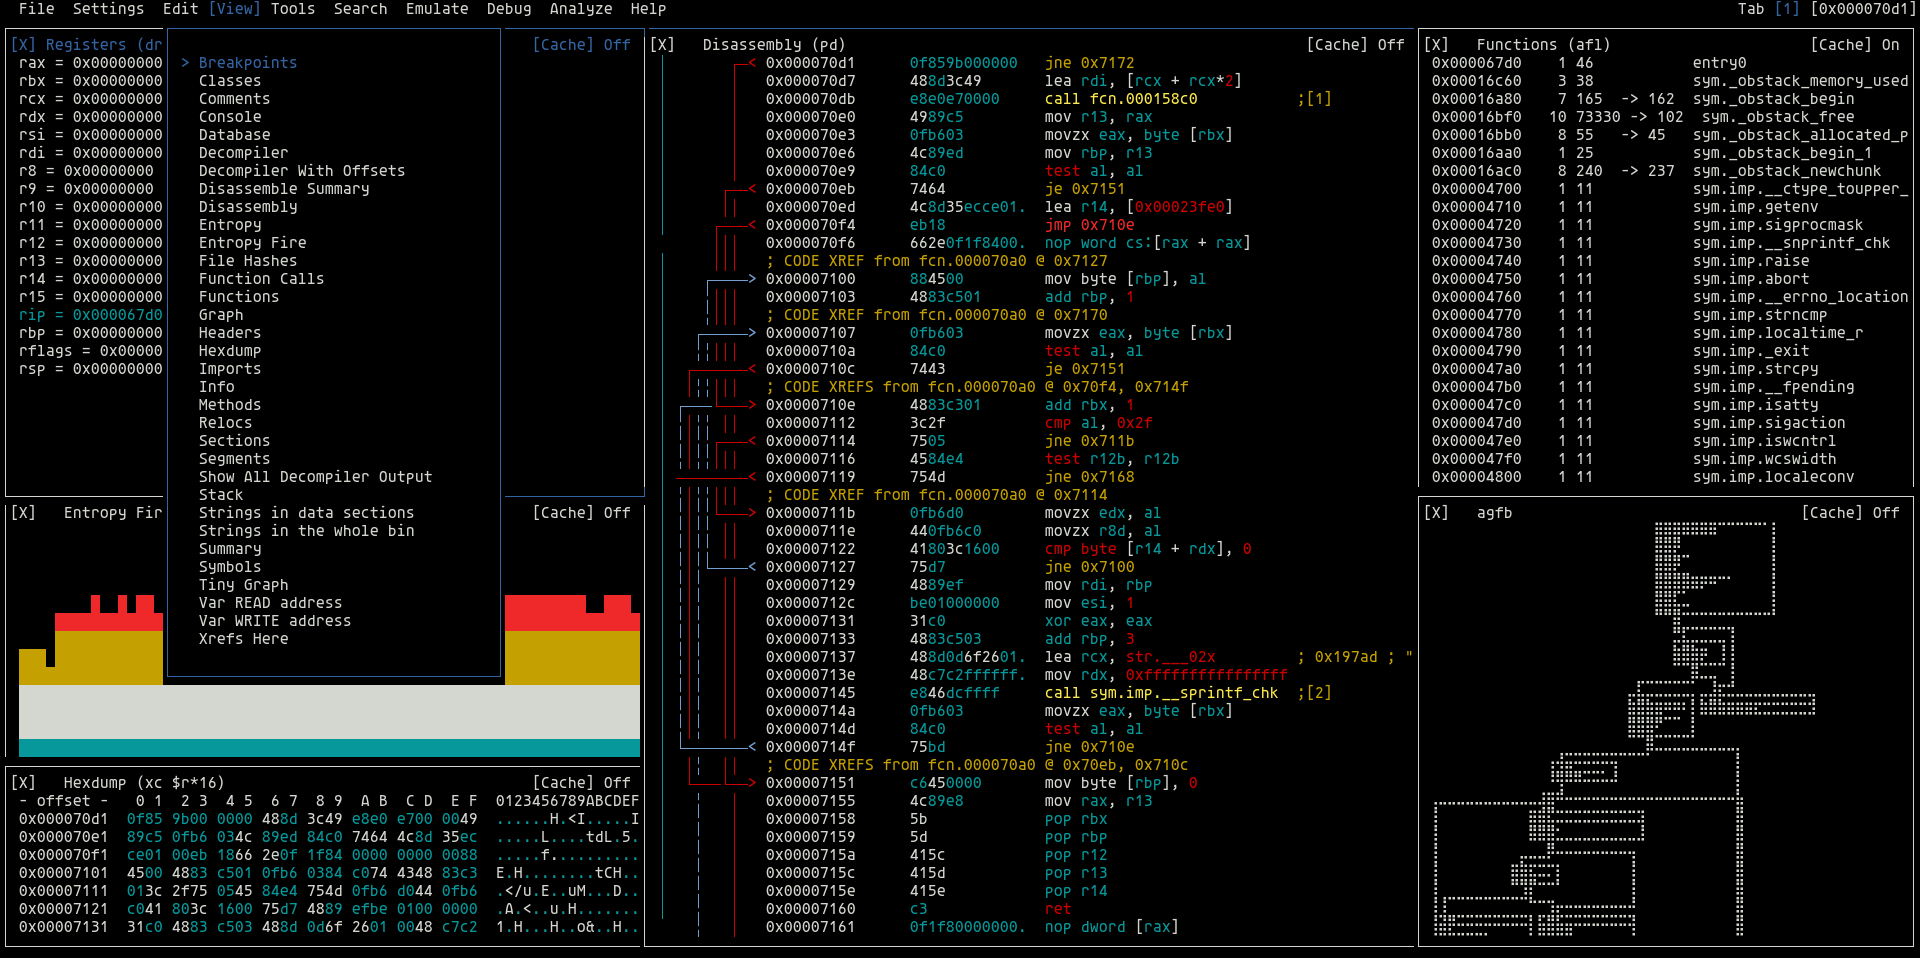 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
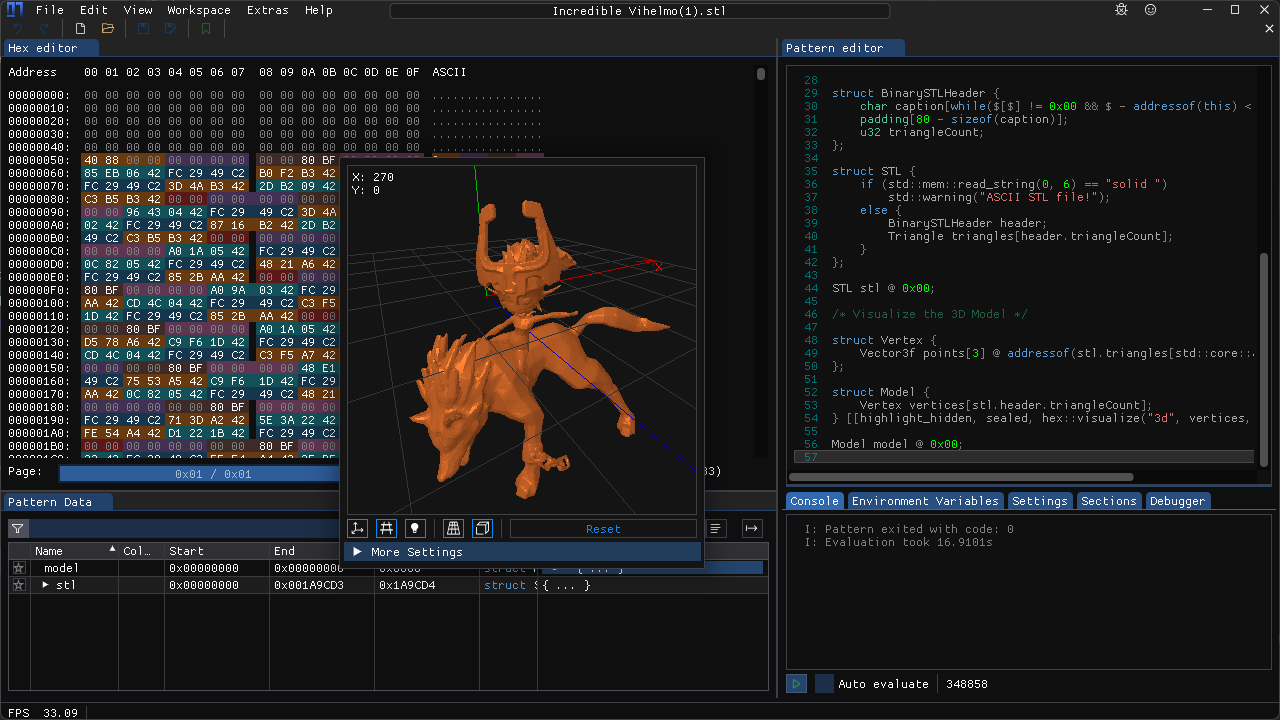 werwolv/imhex
🔍 リバースエンジニア、プログラマー、そして午前3時に作業するときに自分の網膜を大切にする人々のためのヘキサエディタ
 icsharpcode/ilspy
.NET逆コンパイラ - PDB生成、ReadyToRun、メタデータ(その他)に対応 - クロスプラットフォーム!
 gitleaks/gitleaks
高速でオープンソースの静的解析ツール。Gitリポジトリ、ファイル、標準入力ストリーム内のパスワード、APIキー、トークンなどのハードコードされたシークレットを、カスタマイズ可能なルールエンジンで検出します。
 analysis-tools-dev/static-analysis
コード品質の向上に焦点を当てた、プログラミング言語、設定、ビルドツール、CI向けの静的解析(SAST)ツールとリンターの厳選ディレクトリ。
 mobsf/mobile-security-framework-mobsf
Android、iOS、Windows向けの自動モバイルアプリケーションセキュリティテストフレームワーク。静的・動的解析、マルウェア検出、CI/CD統合によるAPIセキュリティテストを実行します。
 ashishb/android-security-awesome
Android セキュリティ関連リソースのコレクション
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 rizinorg/cutter
rizinを搭載したフリーでオープンソースのリバースエンジニアリングプラットフォーム
 facebook/infer
Java、C、C++、Objective-C 用の静的解析ツール
 owasp/mastg
OWASPによるモバイルアプリのセキュリティテスト、リバースエンジニアリング、および静的解析、動的解析、暗号解析によるMASVS/MASWEの脆弱性検証のための包括的ガイド。
 konloch/bytecode-viewer
Java 8+ の JAR および Android APK リバースエンジニアリングスイート (デコンパイラ、エディタ、デバッガなど)