
 #1
ウェブアプリケーションファイアウォールの弱点を見つけて悪用し、その保護をバイパスするためのツール。
Kitploit おすすめ
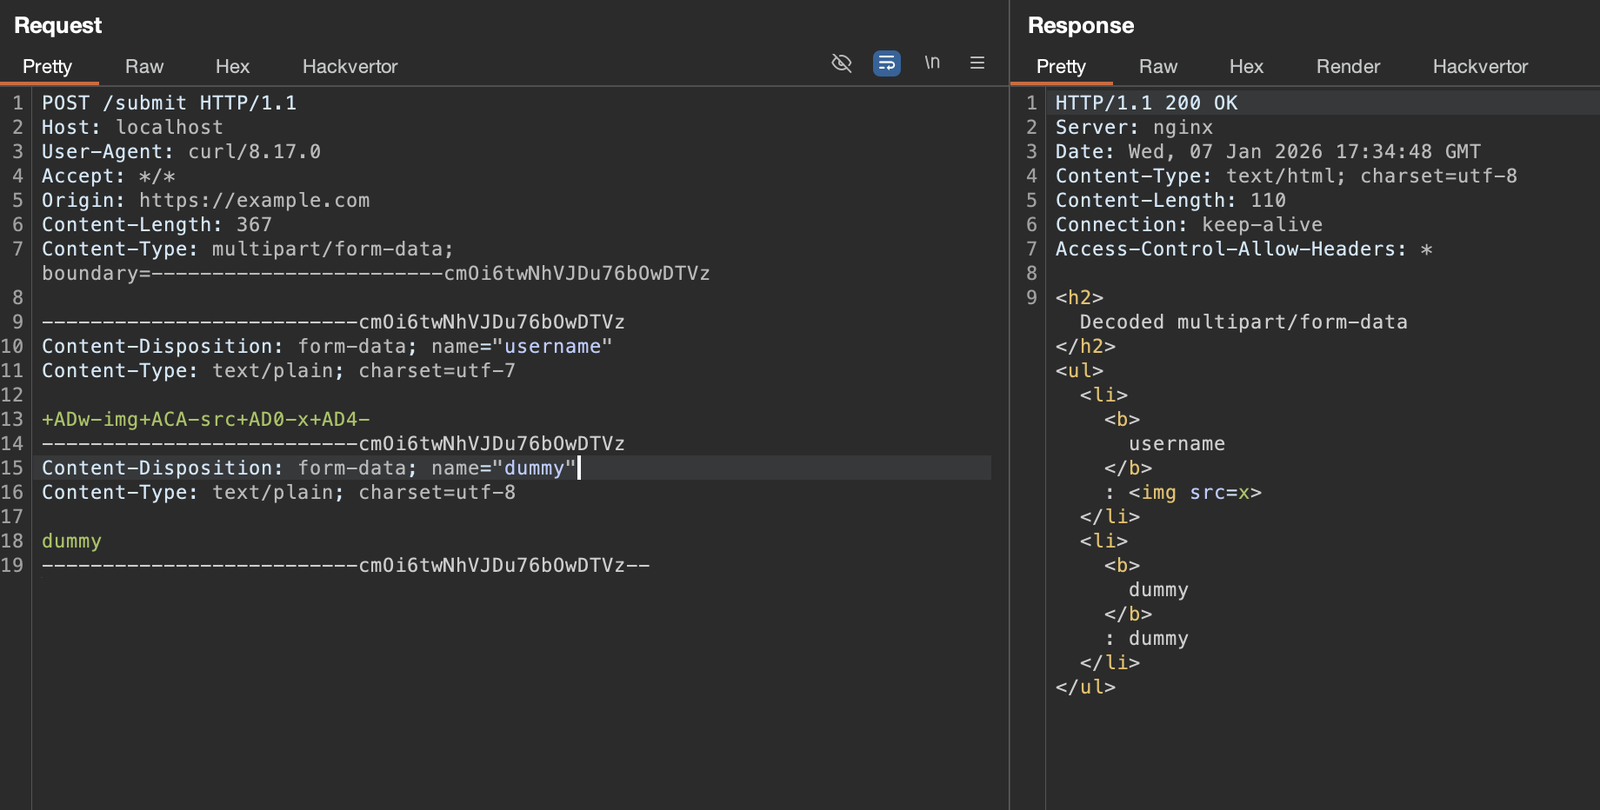
 mefhika120/cve-2026-21876
OWASP ModSecurity CRSのmultipart charset処理を介したWAFバイパスを実証する最小限のPoCとDockerコンテナ。XSSペイロードの配信につながります。
 nxploited/cve-2025-48148
StoreKeeper for WooCommerce <= 14.4.4 - 未認証の任意ファイルアップロード
 iamblacksolo2-bugbounty/poc2-cve-2025-55182
Next.js RCE(CVE-2025-66478/55182)向けのマルチモード脆弱性スキャナ。安全なサイドチャネル検出、RCE概念実証、WAFバイパス技術、ローカルプロジェクト依存関係スキャンを備えています。
 ghostn4444/cve-2025-55182
複数のスキャンモード、WAFバイパス、インタラクティブシェル、および認可されたペネトレーションテスト用のバッチスキャンを備えたNext.js RSC RCE脆弱性スキャナー。
 fankh/cve-2025-55182-test-lab-windows
Dockerベースのテストラボ for CVE-2025-55182 (React2Shell) RCE脆弱性 (React 19.1.0/Next.js 15.1.0)。エクスプロイトスクリプト、NGINX/ModSecurityによるWAFバイパステスト、およびパッチ済みバージョンの比較を含む…
 exrienz/cve-2025-55182-nextjs-scanner-react2shell-poc
CVE-2025-55182(Next.js React Server Componentsにおける重大なRCE)の自動検出および悪用ツールキット。多層フィンガープリンティング、WAFバイパス、バルクスキャンによるペネトレーションテスト機能を搭載。
 th-secforge/cve-2025-55182
CVE-2025-55182(React Server Componentsの重大なRCE)をスキャンします。セーフチェックモード、WAFバイパス、マルチターゲットスキャンを備えています。
 lutraat/cve-2025-55182-react-rsc-exploit
React RSC - CVE-2025-55182 用の基本的な概念実証 (Poc) エクスプロイト
 aseemyash/krle
CVE-2025-55182 & CVE-2025-66478 の概念実証
 luoqichen/cve-2025-55182-poc
GoベースのスキャナおよびCVE-2025-55182 (Next.js RCE) のエクスプロイトツール。バッチスキャン、コマンド実行、Godzillaメモリシェルインジェクション、リバースシェル、WAFバイパスをサポート。
 ysfcndgr/react2shell-cve-2025-55182-advanced-scanner
Next.jsのCVE-2025-55182 RCEに対する自動スキャナー。8つのWAFバイパス技術、カスタムコマンド実行、および許可されたペネトレーションテスト用のテスト専用検出モードを搭載。
 hyan0116/next.js-rce-cve-2025-55182
next.js rce エクスプロイト
 yiliufeng168/cve-2022-31813
CVE-2022-31813 Apache HTTP Serverのバイパスを、X-Real-IPヘッダーの操作を用いてアクセス制御を回避する方法を示します。セキュリティ研究者向けのDockerベースのテスト環境を備えています。
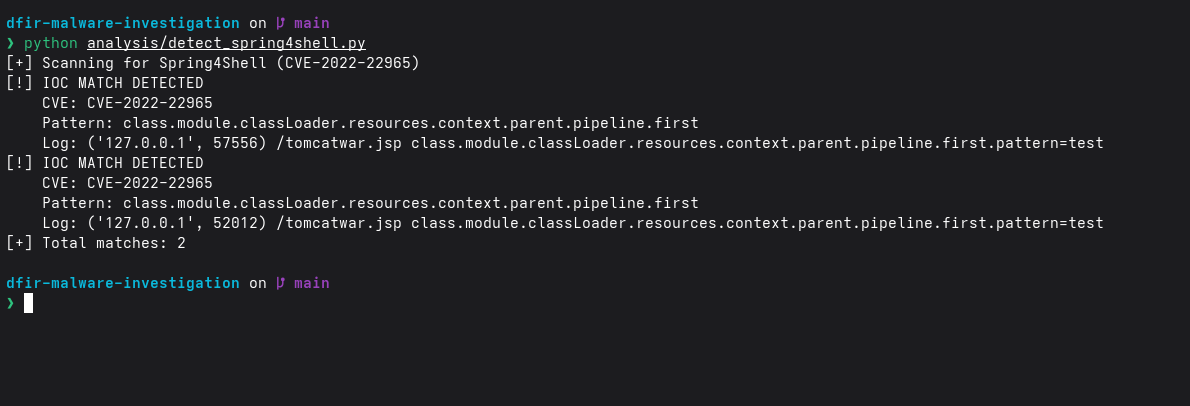 suyash-r-k/dfir-malware-investigation
Spring4Shell(CVE-2022-22965)DFIRラボ:エクスプロイトシミュレーション、Python WAF、IOCベースの検出、PCAP分析を備えています。
 prestonhashworth/cve-2025-55182
CVE-2025-55182テストツールキットで、Postmanコレクション、cURL例、F5 WAFシグネチャ検証を含み、脆弱性評価と保護テストに使用します。
 kannthu/cve-2021-44228-apache-log4j-rce
CVE-2021-44228(Log4Shell)の概念実証エクスプロイト。JNDIインジェクションペイロード、WAFバイパス技術、Burp Suite用のパッシブスキャン統合を含む。
 saru1718/thm---solar-exploiting-log-4j
この部屋は、悪名高いLog4jの脆弱性(CVE-2021-44228)、別名Log4Shellを悪用することに基づいています。この脆弱性により、攻撃者は悪意のあるペイロードをログメッセージに注入することでリモートコードを実行できます。
 aiexz/cve-2025-66478-kinda-waf
ウェブサイトが適切にパッチ適用されるまで安全を保つ手助けをしましょう!








