#1
 robrankin/cve-2021-44228-waf-tests
CVE-2021-44228 Log4Shellに対するWAF保護のテスト
 hackinglz/ip-obfuscation
DWORD、8進数、16進数、IPv6マップ、および偽ドメイン@トリックを使用して難読化されたIPアドレスとURLを生成し、ペネトレーションテスト、フィッシング意識向上、URLフィルターテストに使用します。
 z3rodayhacks/cve-2026-63030-cve-2026-60137
認証前RCEの概念実証。WordPress RESTバッチAPIの認証バイパスとWP_Query SQLインジェクションを連鎖させ、ハッシュのダンプ、管理者ユーザーの追加、またはウェブシェルの設置を行う。
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。
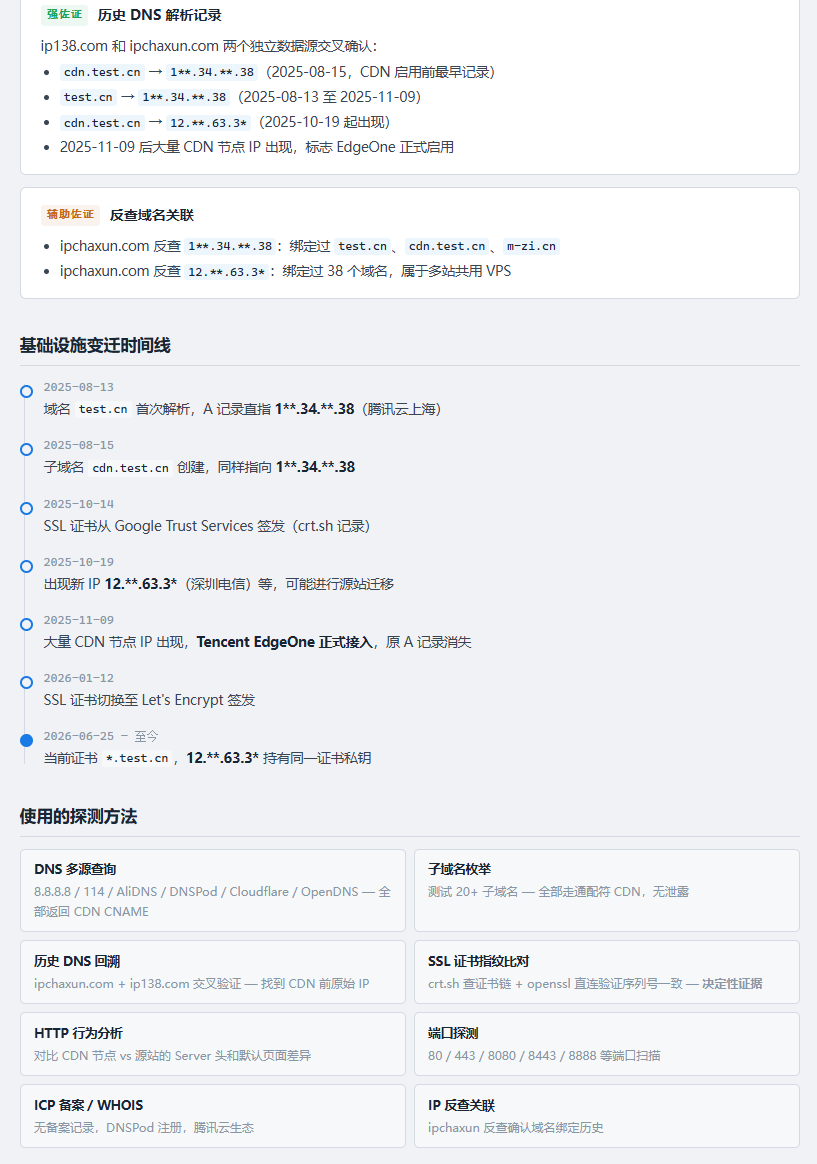 0xshe/fuck-cdn
Claude Code向けの自動化されたCDNオリジンIP探索スキル。40以上の優先順位付けされたOSINT手法を実行し、SSLおよびHTTPの挙動を通じて候補を相互検証し、信頼度を評価します。
 ammarion/waf-detector
🛡️ 高性能なWAF & CDN検出ツール。保護レイヤー(Cloudflare、Akamai、AWS、Fastlyなど)を特定し、回避ペイロードを用いた有効性および強制適用テストを実行し、ポスチャレポートを生成します。Rustで構築 🦀。
 mmarting/unwaf
WAF/CDNの背後にある実際のオリジンIPを、複数のOSINTソースを用いてパッシブに発見し、HTML類似度、SSL証明書フィンガープリント、HTTPヘッダーによって候補を検証するGoツールです。
 anonmoty/xxstrike
XSStrikeベースのカスタム機能付きXSSスキャナー。WebアプリケーションのXSS脆弱性を検出します。
 nbs-system/naxsi
NAXSIは、NGINX向けのオープンソースで高性能、ルールメンテナンスが少ないWAFです。
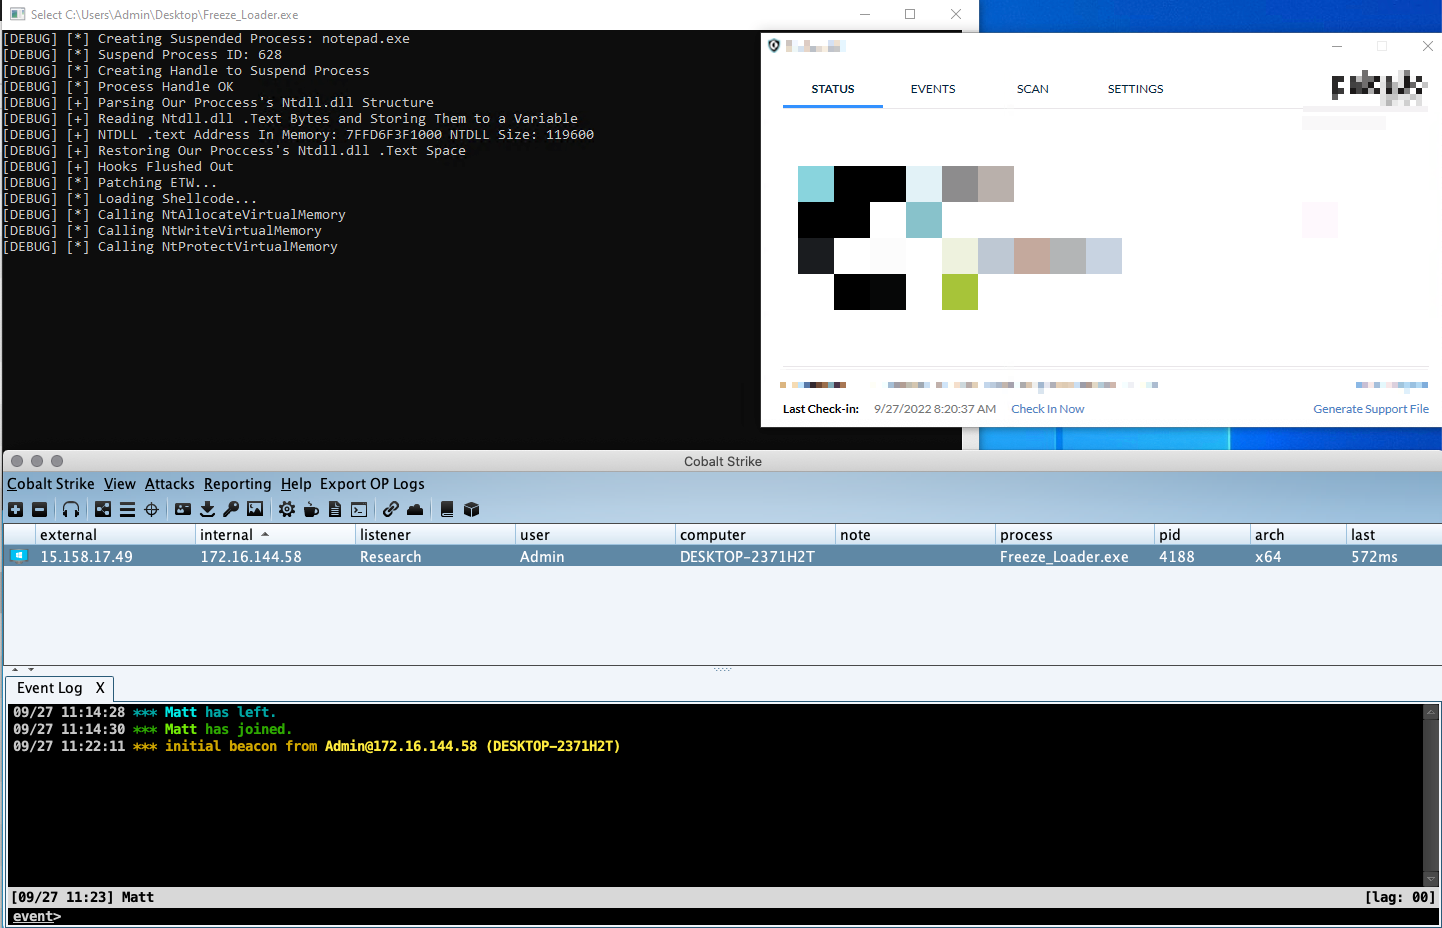 optiv/freeze
Freezeは、サスペンドプロセス、ダイレクトシステムコール、および代替実行方法を使用してEDRをバイパスするためのペイロードツールキットです。
 clouedoc/autosqli
SQLインジェクションを自動で実行するツールで、~DorkNet~ Googler、Ddgr、WhatWaf、sqlmapを活用します。
 getrektboy724/meterpwrshell
自動生成するツール:完璧なMeterpreter PowerShellペイロード
 bytereaper77/cve-2025-41373
CVE-2025-41373 の PoC Gandia Integra Total v2.1.2217.3–4.4.2236.1 における認証済みSQLインジェクション
 gui-ying233/cve-2025-61638
CVE-2025-61638 の概念実証エクスプロイト。MediaWiki の Sanitizer::validateAttributes の格納型 XSS 脆弱性です。API を介して脆弱な wiki インスタンス全体でこの欠陥をテストします。
 bytereaper77/cve-2025-59342
CVE-2025-59342のesm.sh CDN(v136以前)におけるパストラバーサル脆弱性を悪用するC言語のエクスプロイト。WAFバイパスとクッキーサポートを備えたX-Zone-Idヘッダーを介してペイロードを注入し、ペネトレーションテストに対応します。