Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
web-threat-mitigation — OWASP ZAP、Burp Suite、ModSecurity WAF(OWASP CRS使用)を用いたWebアプリの脅威の検出と緩和に関するハンズオンラボ。ケーススタディ:Spring4Shell(CVE-2022-22965)。Dockerベースのローカル環境でのセットアップ。 | Kitploit
ツール/GitHubGitHub/brunoh6/web-threat-mitigation
脆弱性スキャナーエクスプロイトIDS/IPS回避ウェブアプリケーション悪用構成監査WAFバイパスウェブセキュリティペネトレーションテストDevSecOps
学習と教育
ラボと実践
GitHubbrunoh6/web-threat-mitigation

web-threat-mitigation

OWASP ZAP、Burp Suite、ModSecurity WAF(OWASP CRS使用)を用いたWebアプリの脅威の検出と緩和に関するハンズオンラボ。ケーススタディ:Spring4Shell(CVE-2022-22965)。Dockerベースのローカル環境でのセットアップ。

リポジトリを見る
411年前未レビュー
共有

web-threat-mitigation

OWASP ZAP、Burp Suite、ModSecurity WAF(OWASP CRS使用)を用いたWebアプリの脅威検知・緩和に関する実践ラボ。ケーススタディ:Spring4Shell(CVE-2022-22965)。ローカルDockerベースの構成。

Web脅威緩和ラボ – OWASP ZAP、ModSecurity & CVEエクスプロイト

このリポジトリは、一般的なWebアプリケーションの脅威をシミュレートし、分析し、緩和することに焦点を当てたラボのドキュメントです。脆弱性のあるターゲットのインストール、スキャンツール、WAF(OWASP CRSを備えたModSecurity)の導入、そしてCVE-2022-22965(Spring4Shell)のライブエクスプロイトを含みます。

ラボの目的

  • 脆弱性のあるWebアプリケーション(WebGoat)をDockerでデプロイする
  • OWASP ZAPとBurp Suiteを使用して脆弱性スキャンを実行する
  • Nginx + ModSecurity + OWASP CRS 4.9.0を使用してリバースプロキシをセットアップする
  • WAF導入前後の結果を分析する
  • Spring4Shellをエクスプロイトし、WAFの有効性を検証する

使用ツール

  • Docker + Docker Compose
  • OWASP ZAP と Burp Suite
  • ModSecurity(libnginx-mod-http-modsecurity経由)
  • OWASP Core Rule Set(CRS 4.9.0)
  • Metasploit Frameworkを備えたKali Linux
  • CentOS 9 Stream & Debian 12

ラボのワークフロー

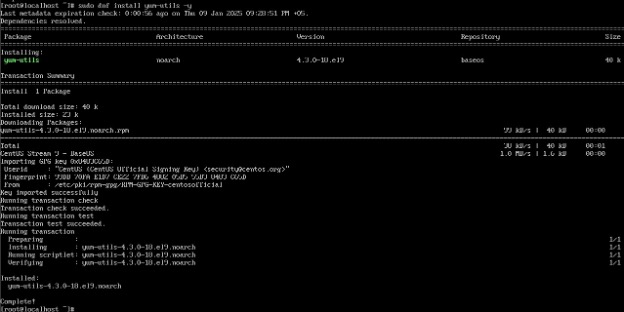
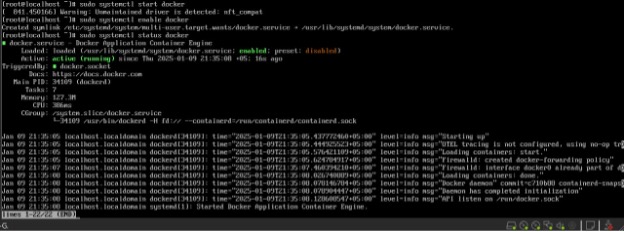
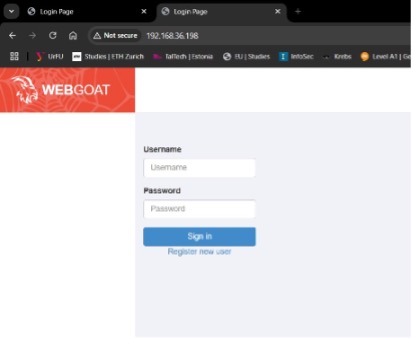
  1. WebGoatのデプロイ をCentOS上でDockerを使用して行い、ポート8080で公開。

webgoat

webgoat_on

vulne

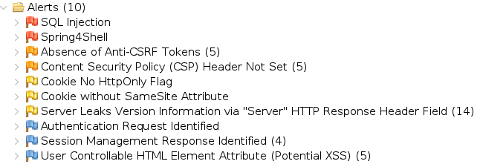
  1. 初期スキャン をKali LinuxからOWASP ZAPを使用して実施:
    • 高リスクアラート:SQLインジェクション、Spring4Shell
    • 中リスク:CSP欠如、CSRFトークン、パラメータ改ざん
    • 情報:バージョン漏えい、潜在的なXSS、セッションの問題

dock

dock_on

  1. リバースプロキシのデプロイ をDebian 12上でnginxを使用して実施。
proxy

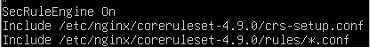
  1. WAFのセットアップ をOWASP CRSと、以下からロードしたルールで実施:
    /etc/nginx/coreruleset-4.9.0/crs-setup.conf
    /etc/nginx/coreruleset-4.9.0/rules/*.conf
    
    ルールはModSecurityログを確認してテストし、有効化しました。

cure

cure_on

cure_v

  1. WAF導入後のスキャン をOWASP ZAPで実施した結果:
    • アラートの減少(ブロックまたはマスクされたレスポンス)
    • WAF保護が有効であることの確認

mod

mod_v

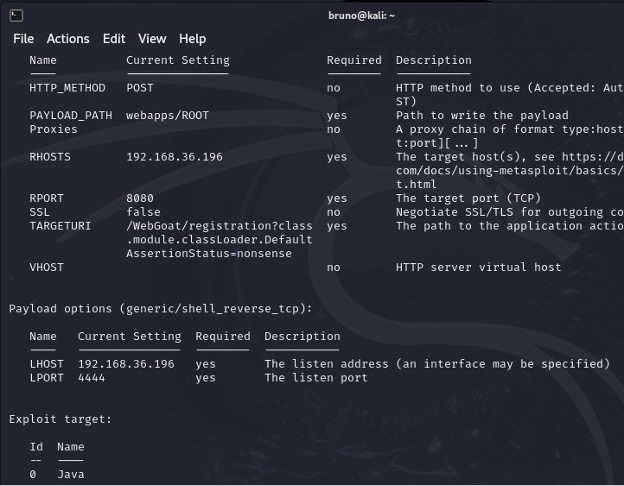
  1. エクスプロイトテスト をMetasploitを使用してSpring4Shellに対して実施:
    • WAFなし:RCE成功(リバースシェルペイロード)
    • WAFあり:CRS検出によりエクスプロイトがブロックされる

sp4

sp4_ex

結論

このラボは、多層防御の重要性を示しています:

  • 脆弱性のあるアプリは、保護なしで簡単に露出する可能性がある
  • ZAP/Burpは脆弱性の特定と分類に役立つ
  • ModSecurityとOWASP CRSは攻撃対象領域を効果的に削減する
  • WAFは適切なチューニングにより、Spring4Shellのような実世界のCVEをブロックできる

著者

Bruno Paolo Huamán Vela (ペルー、リマ) サイバーセキュリティ専攻学生 – ウラル連邦大学(UrFU)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →