#1

 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 一時rootツール(CVE-2026-64560) - デバイス検証済みポート、bootidParentアドレス修正版
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStopドライバを介した任意の物理メモリおよびI/Oポートの読み書き
 fxrstor/throttlestoppoc
CVE-2025-7771: ThrottleStopドライバを介した任意の物理メモリおよびI/Oポートの読み書き
 grisuno/cve-2022-22077
CVE-2022-22077を標的としたBYOVDエクスプロイトフレームワーク。カーネルトークン窃取、SYSTEMへの権限昇格、C2ビーコン統合を示し、レッドチーム運用とセキュリティ研究に使用。
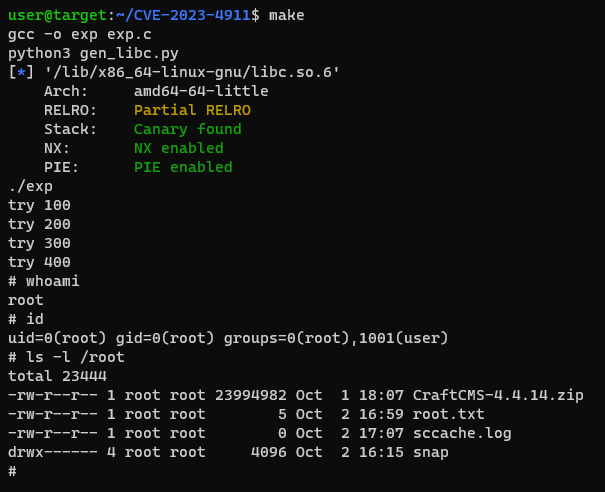 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
CVE-2023-0386 の非常に簡単なエクスプロイトと分析。c と sh を使用。
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 隠しバックドア除去 トラフィックパターン除去 beacon実APIサービス模倣 CVE-2022-39197パッチ適用
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)ブートローダー未解除のOnePlus 15T向けカーネルエクスプロイトプログラム
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC in Nim (PrintNightmare ローカル特権昇格)
 sgabe/cve-2019-1253
AppXSvc 任意のファイルのセキュリティ記述子上書きによる権限昇格
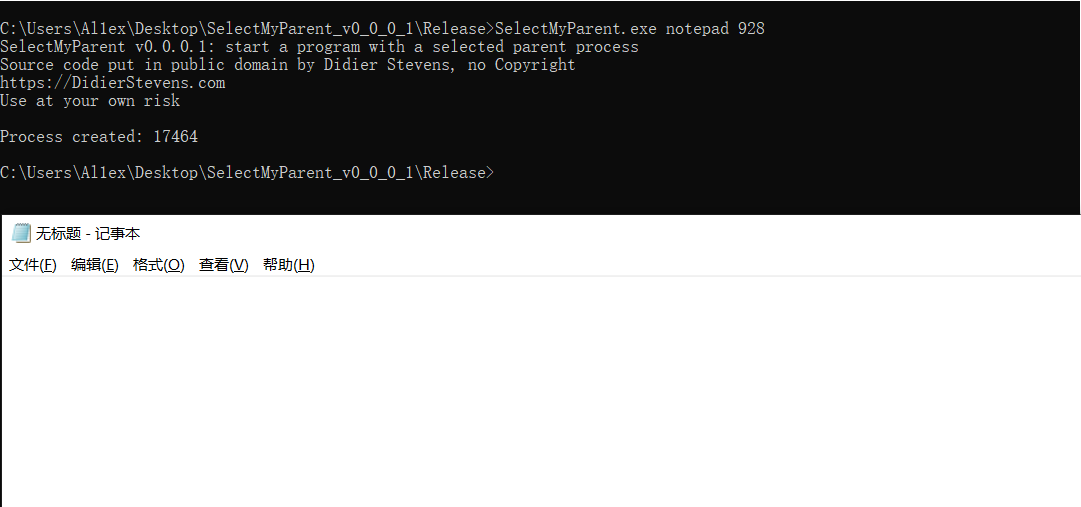 al1ex/selectmyparent
PPID スプーフィング
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blueチーム向けツールキット。CVE-2026-65643(cPanelのドメインパーキングにおけるRCE)に対応。リバースシェル、ウェブシェル、永続化、マススキャンを備えたエクスプロイトに加え、検知および監査用の非侵襲型検証ツールを含む。
 lazaars/ultrarealy_with_cve-2019-1040
UltraRealyツールの更新版:CVE-2019-1040エクスプロイトに対応
 aels/cve-2022-2586-lpe
CVE-2022-2586: Linuxカーネル nft_object UAF
 b1gmang0/cve-2026-98260-pandora-lpe
Xiaomi 17 Pro(pandora)のOS4.0.5.0におけるメモリのみのローカルrootエクスプロイトチェーン。POSIX CPUタイマーのUAFを利用してSELinuxを無効化し、credを上書きしてKernelSUをロードします。
 lanzt/cve-2020-14321
Moodle 3.9向けの認証済みエクスプロイトで、教師の権限をマネージャーロールに昇格させ、悪意のあるプラグインのアップロードを介してリモートコード実行を達成します。
 redr0nin/cve-2024-38143
Windows WLAN AutoConfig Service における特権昇格の脆弱性