
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
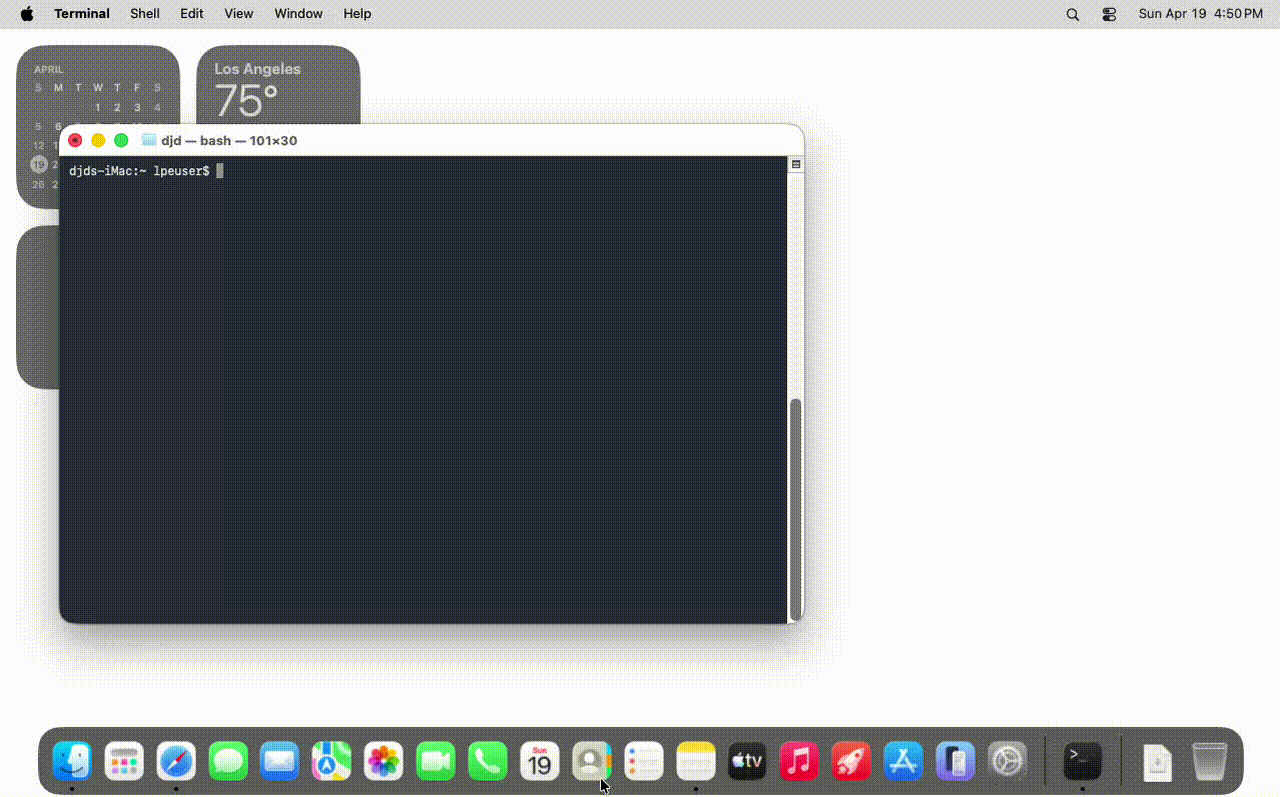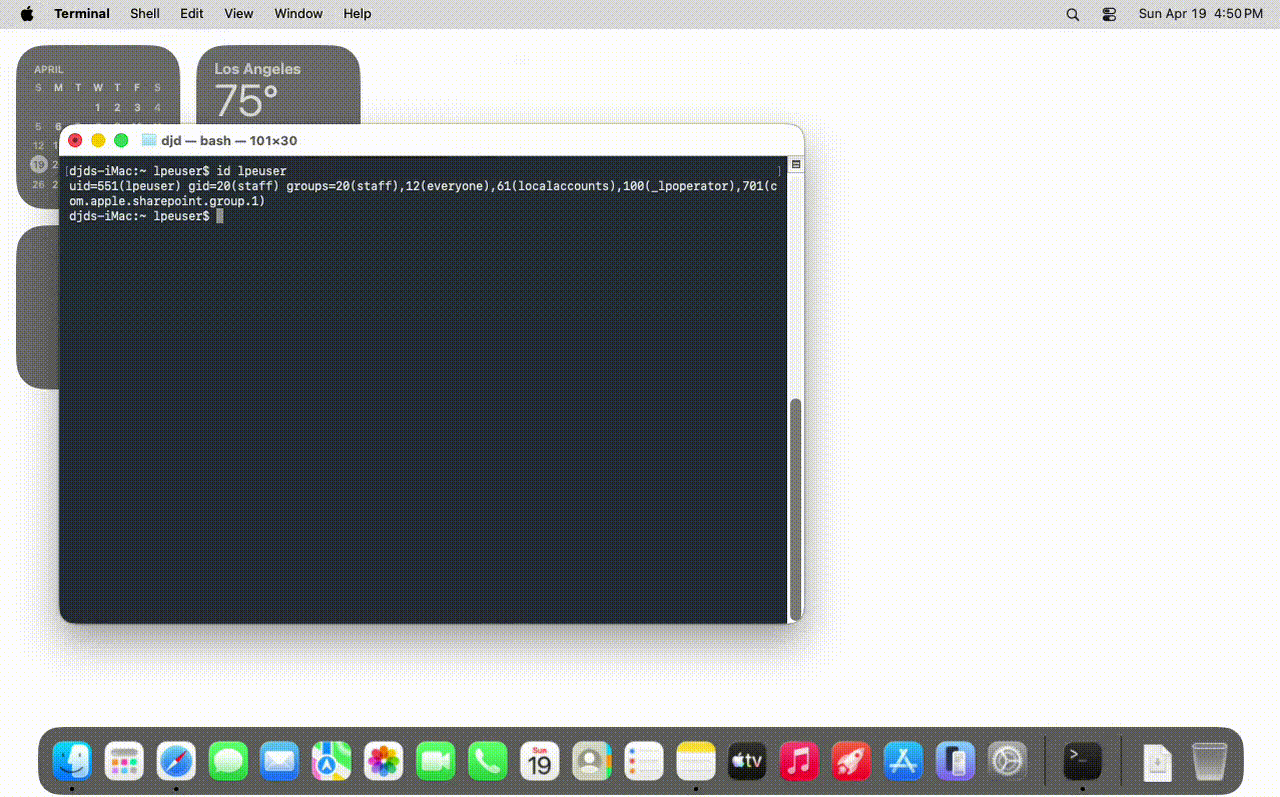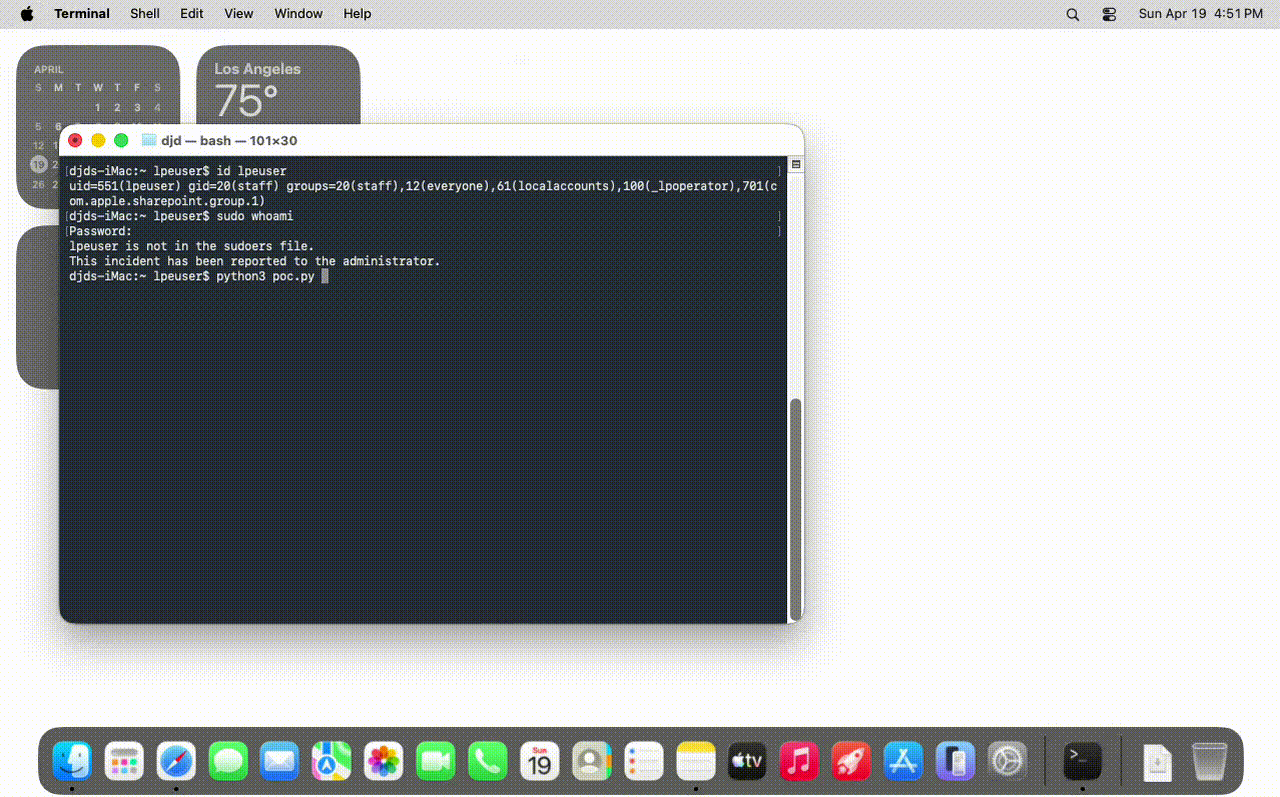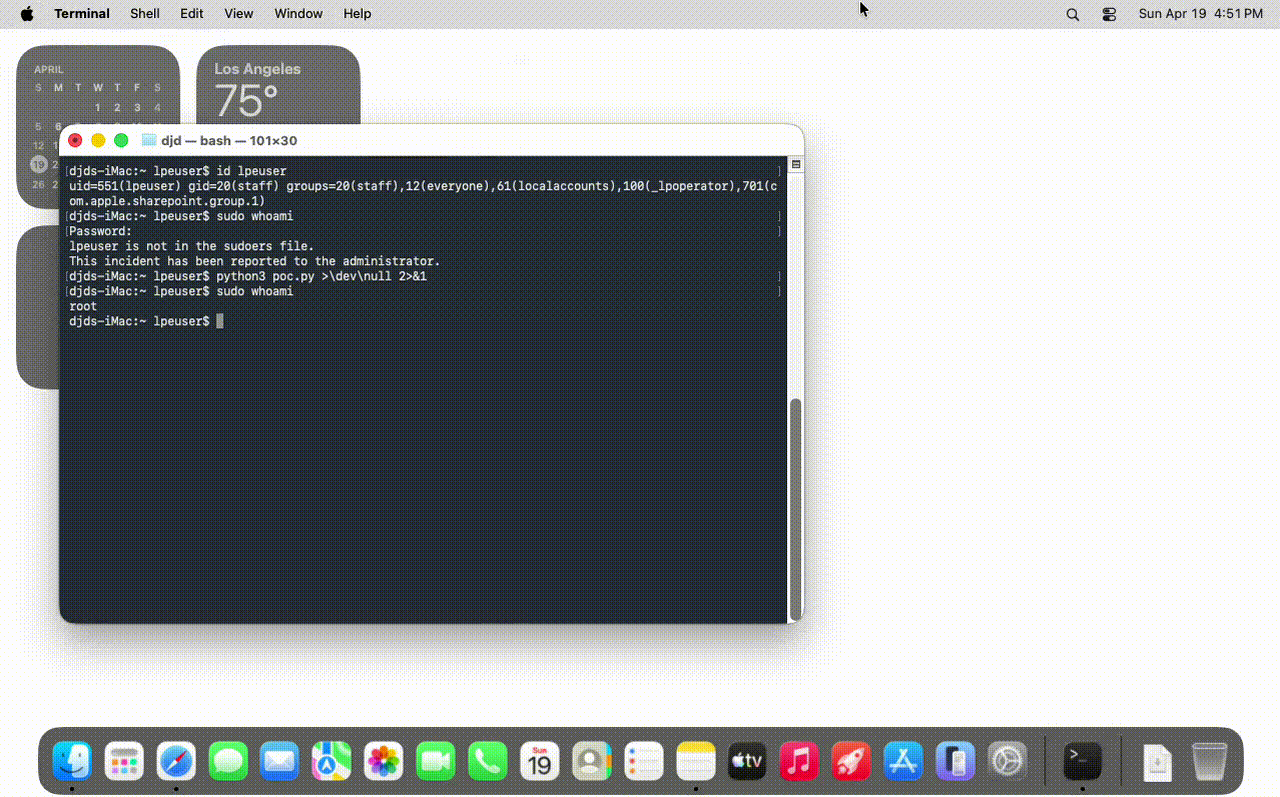
 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
macOS Sonoma、Sequoia、およびTahoeにおいて、権限のないユーザーからrootへ権限昇格。macOS 26.6 / 15.7.8 / 14.8.8で修正済み。
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) アダプター(4.19.152-perf+ Android カーネル用)
 0xblackash/cve-2026-46300
CVE-2026-46300
 hiikezoe/diaggetroot
カーネルの脆弱性を利用して Android デバイス上で root 権限昇格を実現する CVE-2012-4220 のエクスプロイト。
 nccgroup/diskwalker
UNIX系ファイルシステム上で特定のプロパティを持つファイルを効率的に検索するPythonスクリプト(findより高速)
 poliva/root-zte-open
zte-open 上で動作する CVE-2012-4220 用エクスプロイト
 smarttfoxx/copyfail
CVE-2026-31431 (Copy Fail) PoC - authencesn AF_ALG と splice() による Linux カーネルのページキャッシュ破損
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 の Galaxy Z Fold 8 (h8q) 向けポート
 sho-luv/zerologon
Zerologonチェックとエクスプロイト - SecuraのTom Tervoortによって発見され、また、@Dirkjanmのcve-2020-1472のコード例を基に拡張されました。このツールは、パスワードの確認、悪用、および元の状態への復元を行います。
 embedi/smm_usbrt_poc
CVE-2017-5721 概念実証
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 ローカル特権昇格および脆弱なコンテナ
 dimopouloselias/sepm-eop
CVE-2018-18368 SEP Manager EoP エクスプロイト
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 mbadanoiu/cve-2025-20029
CVE-2025-20029: F5 BIG-IPのTMSH CLIにおけるコマンドインジェクション
 zzzxxxxxxxxxx/ghostlock-got-w29
HUAWEI MatePad Pro 11 GOT-W29 における CVE-2026-43499 (GhostLock) の研究
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 および CVE-2026-43503
 no-world/rootkit
Flutter/Shizuku Android app that chains the CVE-2026-64560 kernel UAF to write creds, load a custom kernel module and install KernelSU for one-tap…
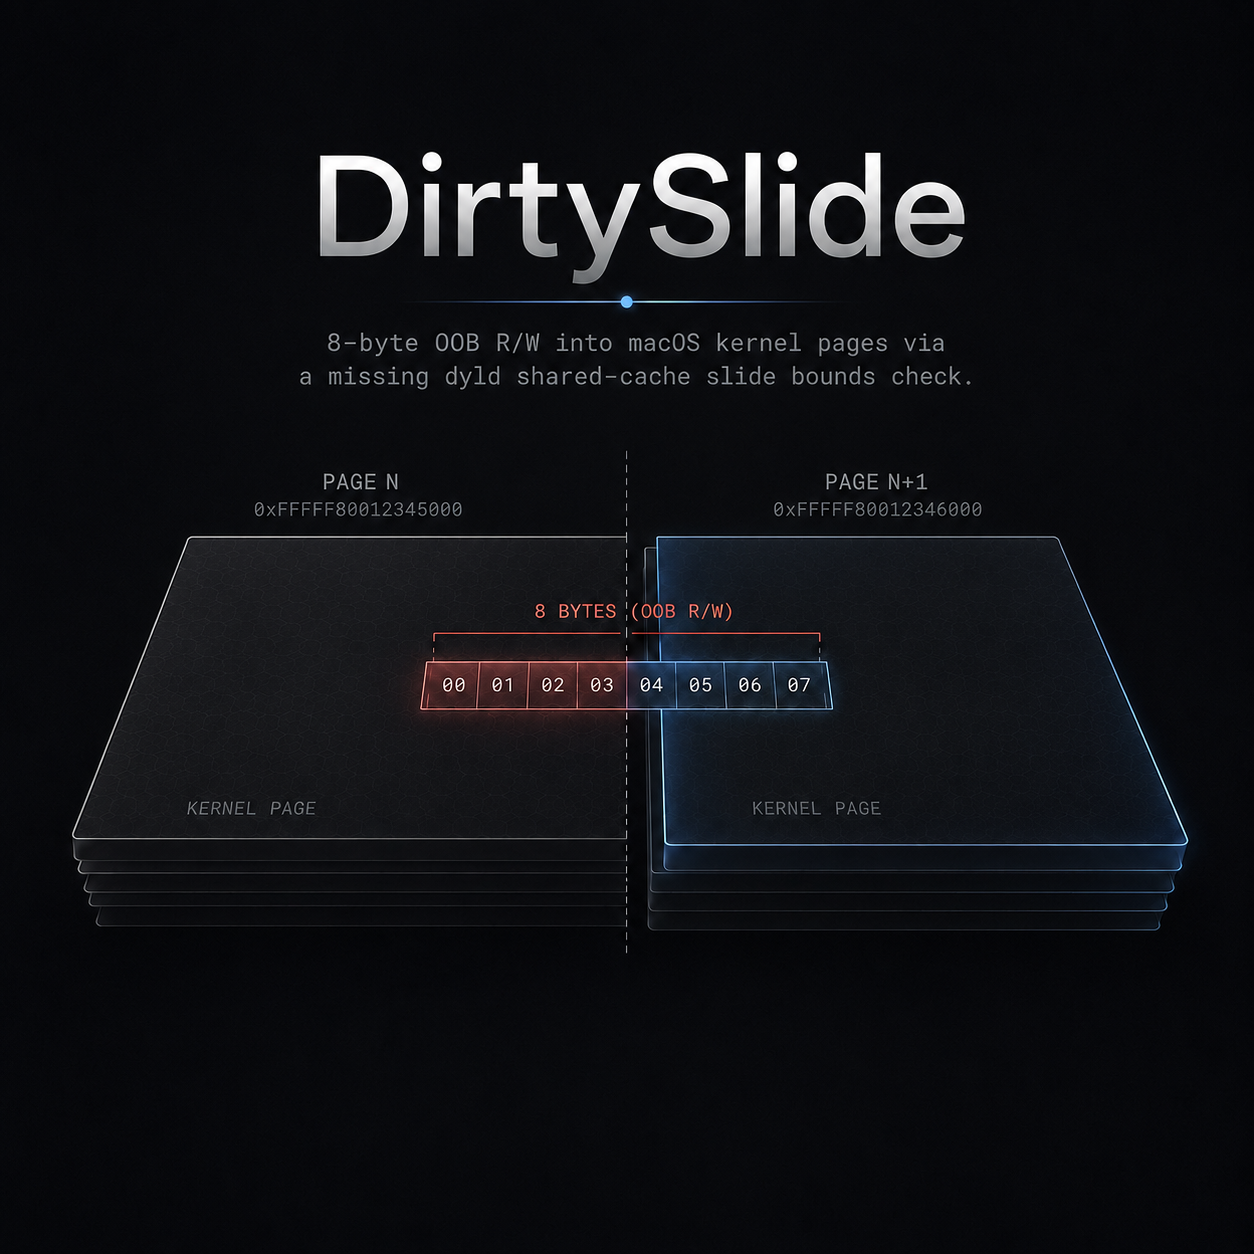 gracecondition/dirtyslide
macOS XNU カーネル (CVE-2026-43724) のローカル権限昇格エクスプロイトです。dyld 共有キャッシュのスライド走査における領域外書き込み (out-of-bounds write) を利用して、非特権ユーザーからルートシェルを取得します。








