#1
 nanoturtle1145/root-my-s24
CVE-2026-43499 を使用して Galaxy S24 シリーズ(SM-S92X0、(中国 / 香港特別行政区 / 台湾)) を root 化する
 dirkjanm/krbrelayx
Kerberosリレーおよび非制約委任の悪用ツールキット
 mr-xn/penetration_testing_poc
ペネトレーションテスト関連のPOC、EXP、スクリプト、権限昇格、小さなツール等---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss csrf-webshell…
 rapid7/metasploit-framework
オープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 pennyw0rth/netexec
Windows/AD環境における自動化されたネットワーク認証テスト、認証情報収集、横方向移動のためのポストエクスプロイトフレームワーク。モジュラープロトコル対応。
 squidsec/bloodbash
SharpHound/AzureHoundのJSONに対応したオフラインAD/Entra攻撃経路アナライザー。BloodHoundやNeo4jを必要とせずに、優先順位付けされた特権昇格、資格情報、および誤構成の検出結果を提示します。
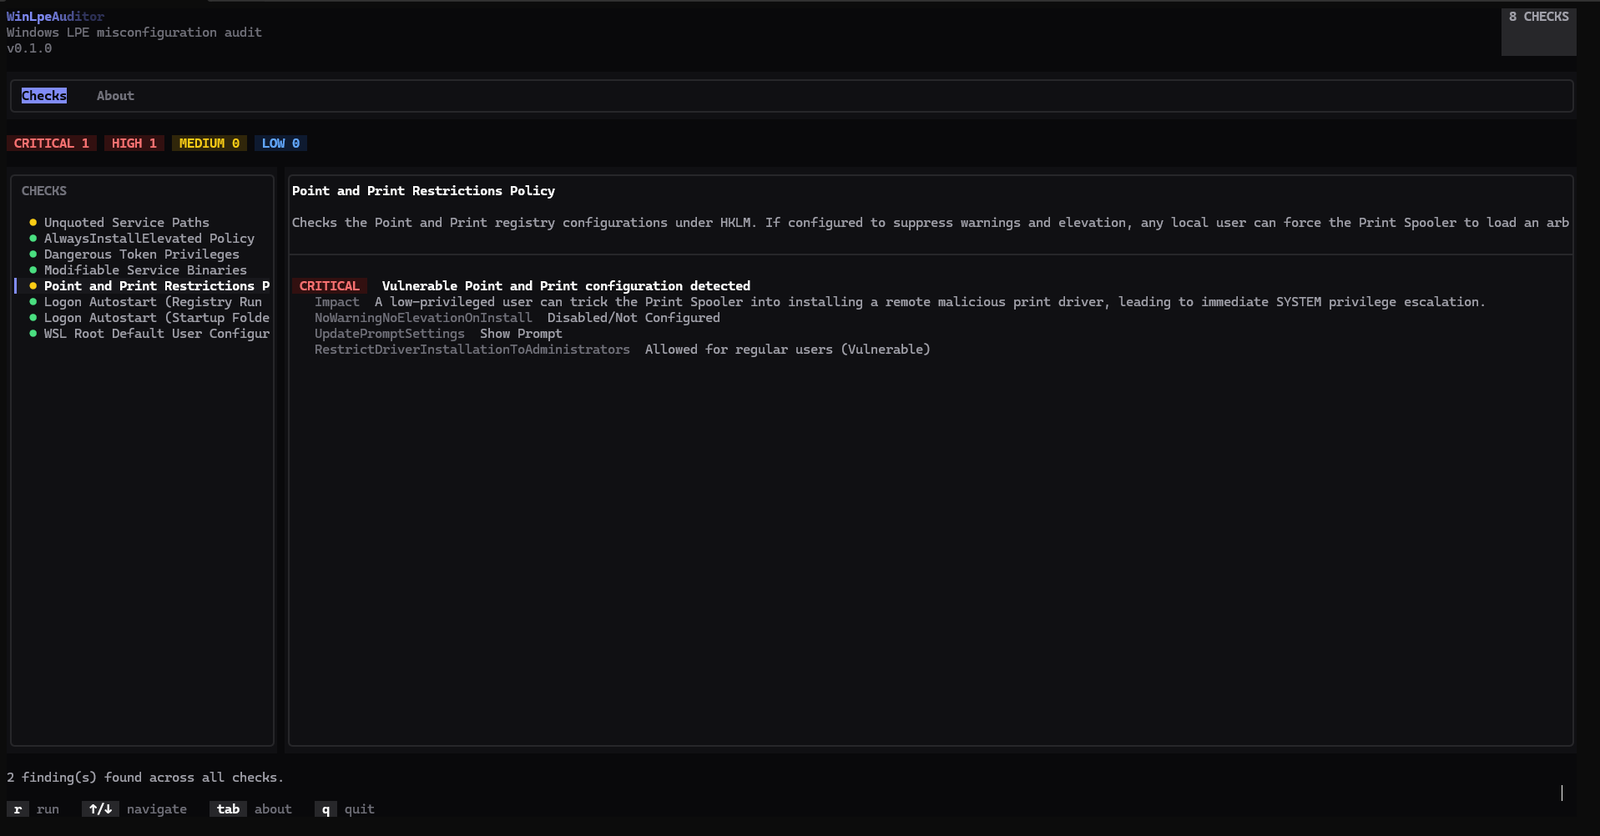 0xby7eme/windows-lpe-auditor
ターミナルUIを備えた、C++20とFTXUIで構築された小規模なWindowsローカル権限昇格(LPE)設定不備監査ツール
 s3n4t0r-0x0/apts-adversary-simulation
このリポジトリには、さまざまな重要セクターを標的とした詳細な敵対者シミュレーションAPTキャンペーンが含まれています。各シミュレーションには、実際の攻撃で使用されるものを反映したカスタムツール、C2サーバー、バックドア、悪用技術、ステージャー、ブートローダー、その他の悪意のあるアーティファクトが含ま…
 zenyxx-xd/rootmyvivo
ワンクリックでvivo/iQOOデバイスのロックされたブートローダーをroot化 | CVE-2026-43499 + KernelSU
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 purpleailab/decepticon
レッドチーム向け自律型ハッキングエージェント
 karmanya03/overthrone
Rust製のオールインワンActive Directoryエクスプロイトフレームワーク: LDAP/SMB/Kerberos列挙、攻撃グラフのパス探索、Kerberoasting、NTLMリレー、チケット偽造、DCSync、レポート作成を単一の静的バイナリに統合。
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
peass-ng/peass-ngPEASS - 権限昇格用の素晴らしいスクリプトスイート(カラー表示対応)