
 #1
 alphaseclab/all-my-collection-repos
私が公開したすべてのセキュリティリソースコレクションのリポジトリ
 theflink/hunt-weird-syscalls
ETWベースのPOC:直接および間接のsyscallsを特定する
 githubsecuritylab/seclab-taskflows
Web、Android、iOSプロジェクト全体のソースコード監査、イシュートリアージ、脆弱性検出のためのAIエージェントタスクフローとMCPサーバーの例。
 gdbinit/efiswissknife
IDAプラグインで、(U)EFIバイナリのリバースエンジニアリングを強化し、バッチ解析、GUIDデータベース、サービス使用統計をファームウェアセキュリティ研究に活用します。
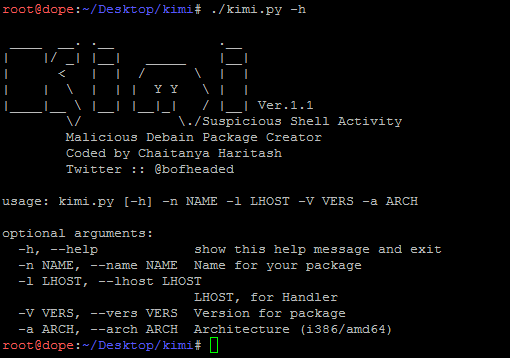 chaitanyaharitash/kimi
悪意のあるDebianパッケージ(Debianトロイの木馬)を生成するスクリプト。
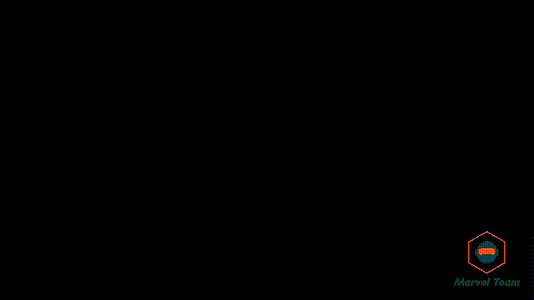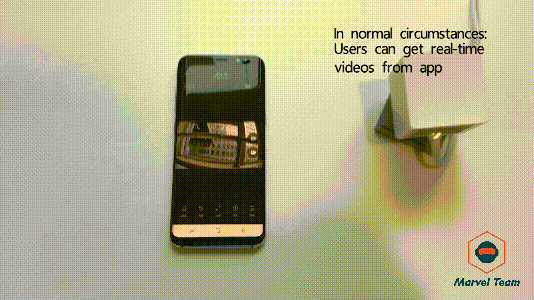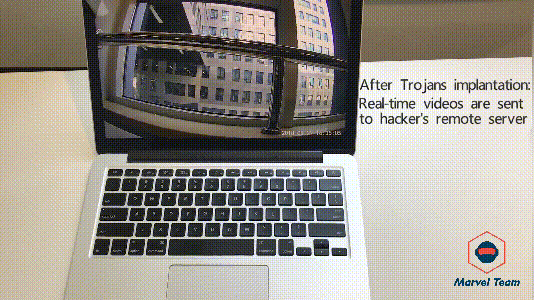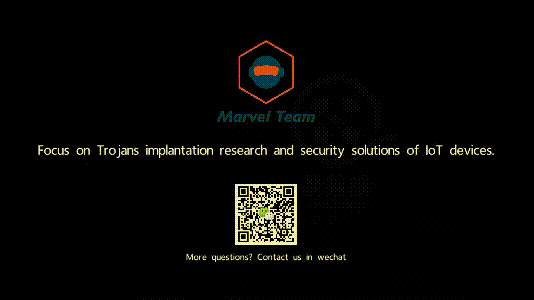 arthastang/iot-implant-toolkit
IoTデバイスのインプラント攻撃用ツールキット
 dissectmalware/pyonenote
OneNote(.one)ファイルを解析するためのPythonライブラリ
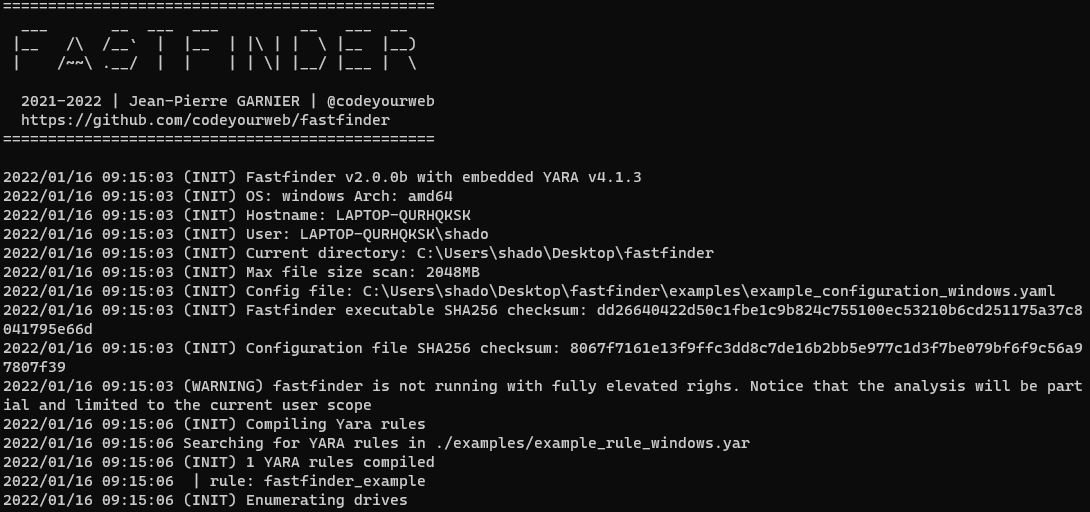 codeyourweb/fastfinder
インシデントレスポンス - 高速不審ファイルファインダー
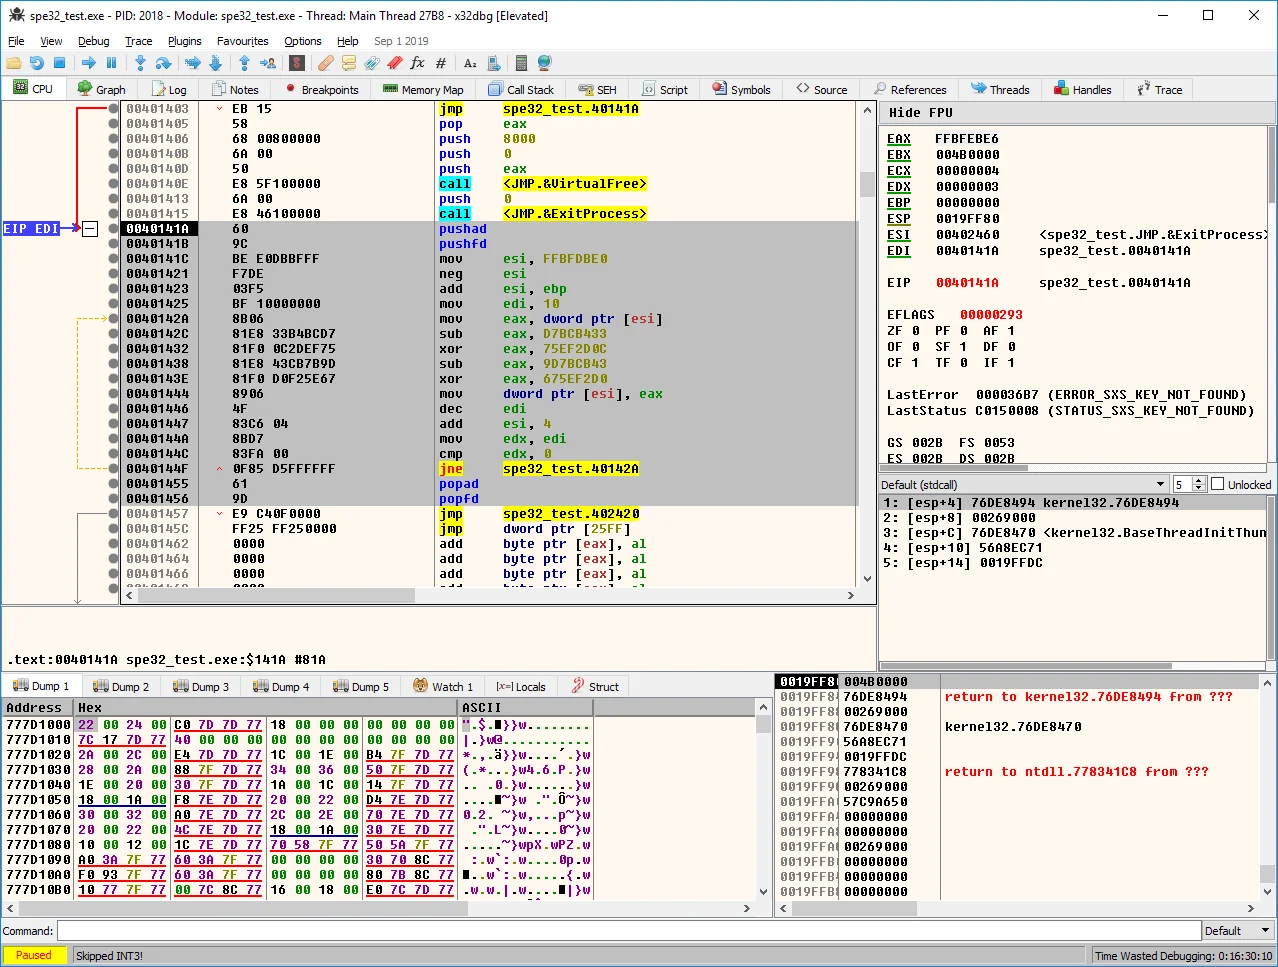 pelock/simple-polymorphic-engine-spe32
ランダムに選択された命令とキーを使用してデータを暗号化するための、独自のポリモーフィック復号コードを生成します。ジャンクオペコードの生成も含みます。32ビットMASMアセンブリで記述されています。
 winterknife/evenstar
Intel 64/Windows 低レベル実験

 facebook/mcpguard-dynamic
カーネルレベルの eBPF サンドボックス - Model Context Protocol (MCP) を介して行われる LLM エージェントのツール呼び出しを保護します。
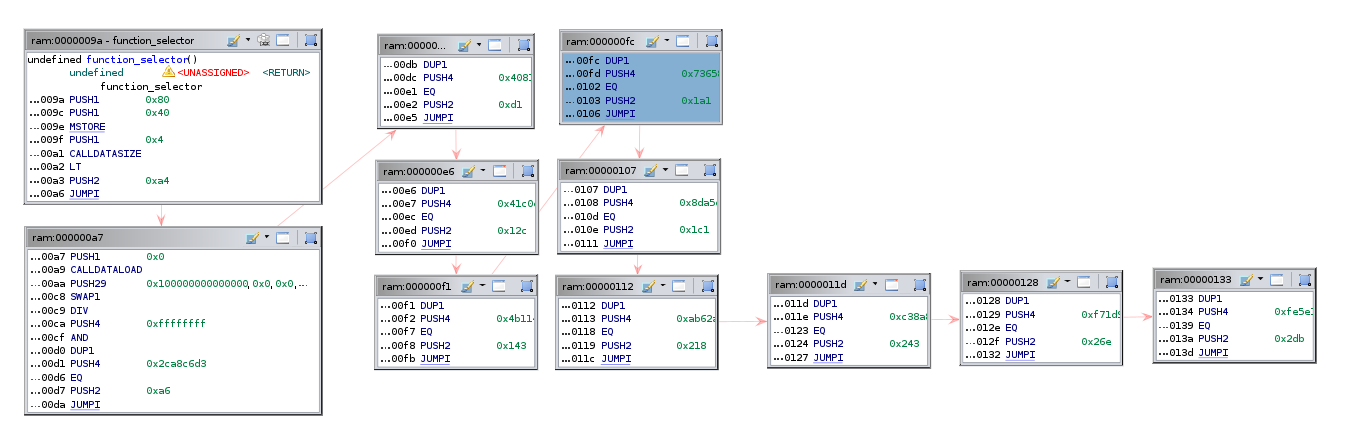 adelapie/ghidra-evm
イーサリアムスマートコントラクトのバイトコードを逆アセンブル、逆コンパイル、解析するためのGhidraモジュール。安全でない命令を検出し、隠されたメソッドを抽出し、セキュリティ監査のための制御フローグラフを生成します。
 romainthomas/reverse-engineering-workshop
リバースエンジニアリングワークショップのスライドとハンズオン
 timetravelthree/idarustdemangler
IDA用Rustデマングラー&ノーマライザープラグイン
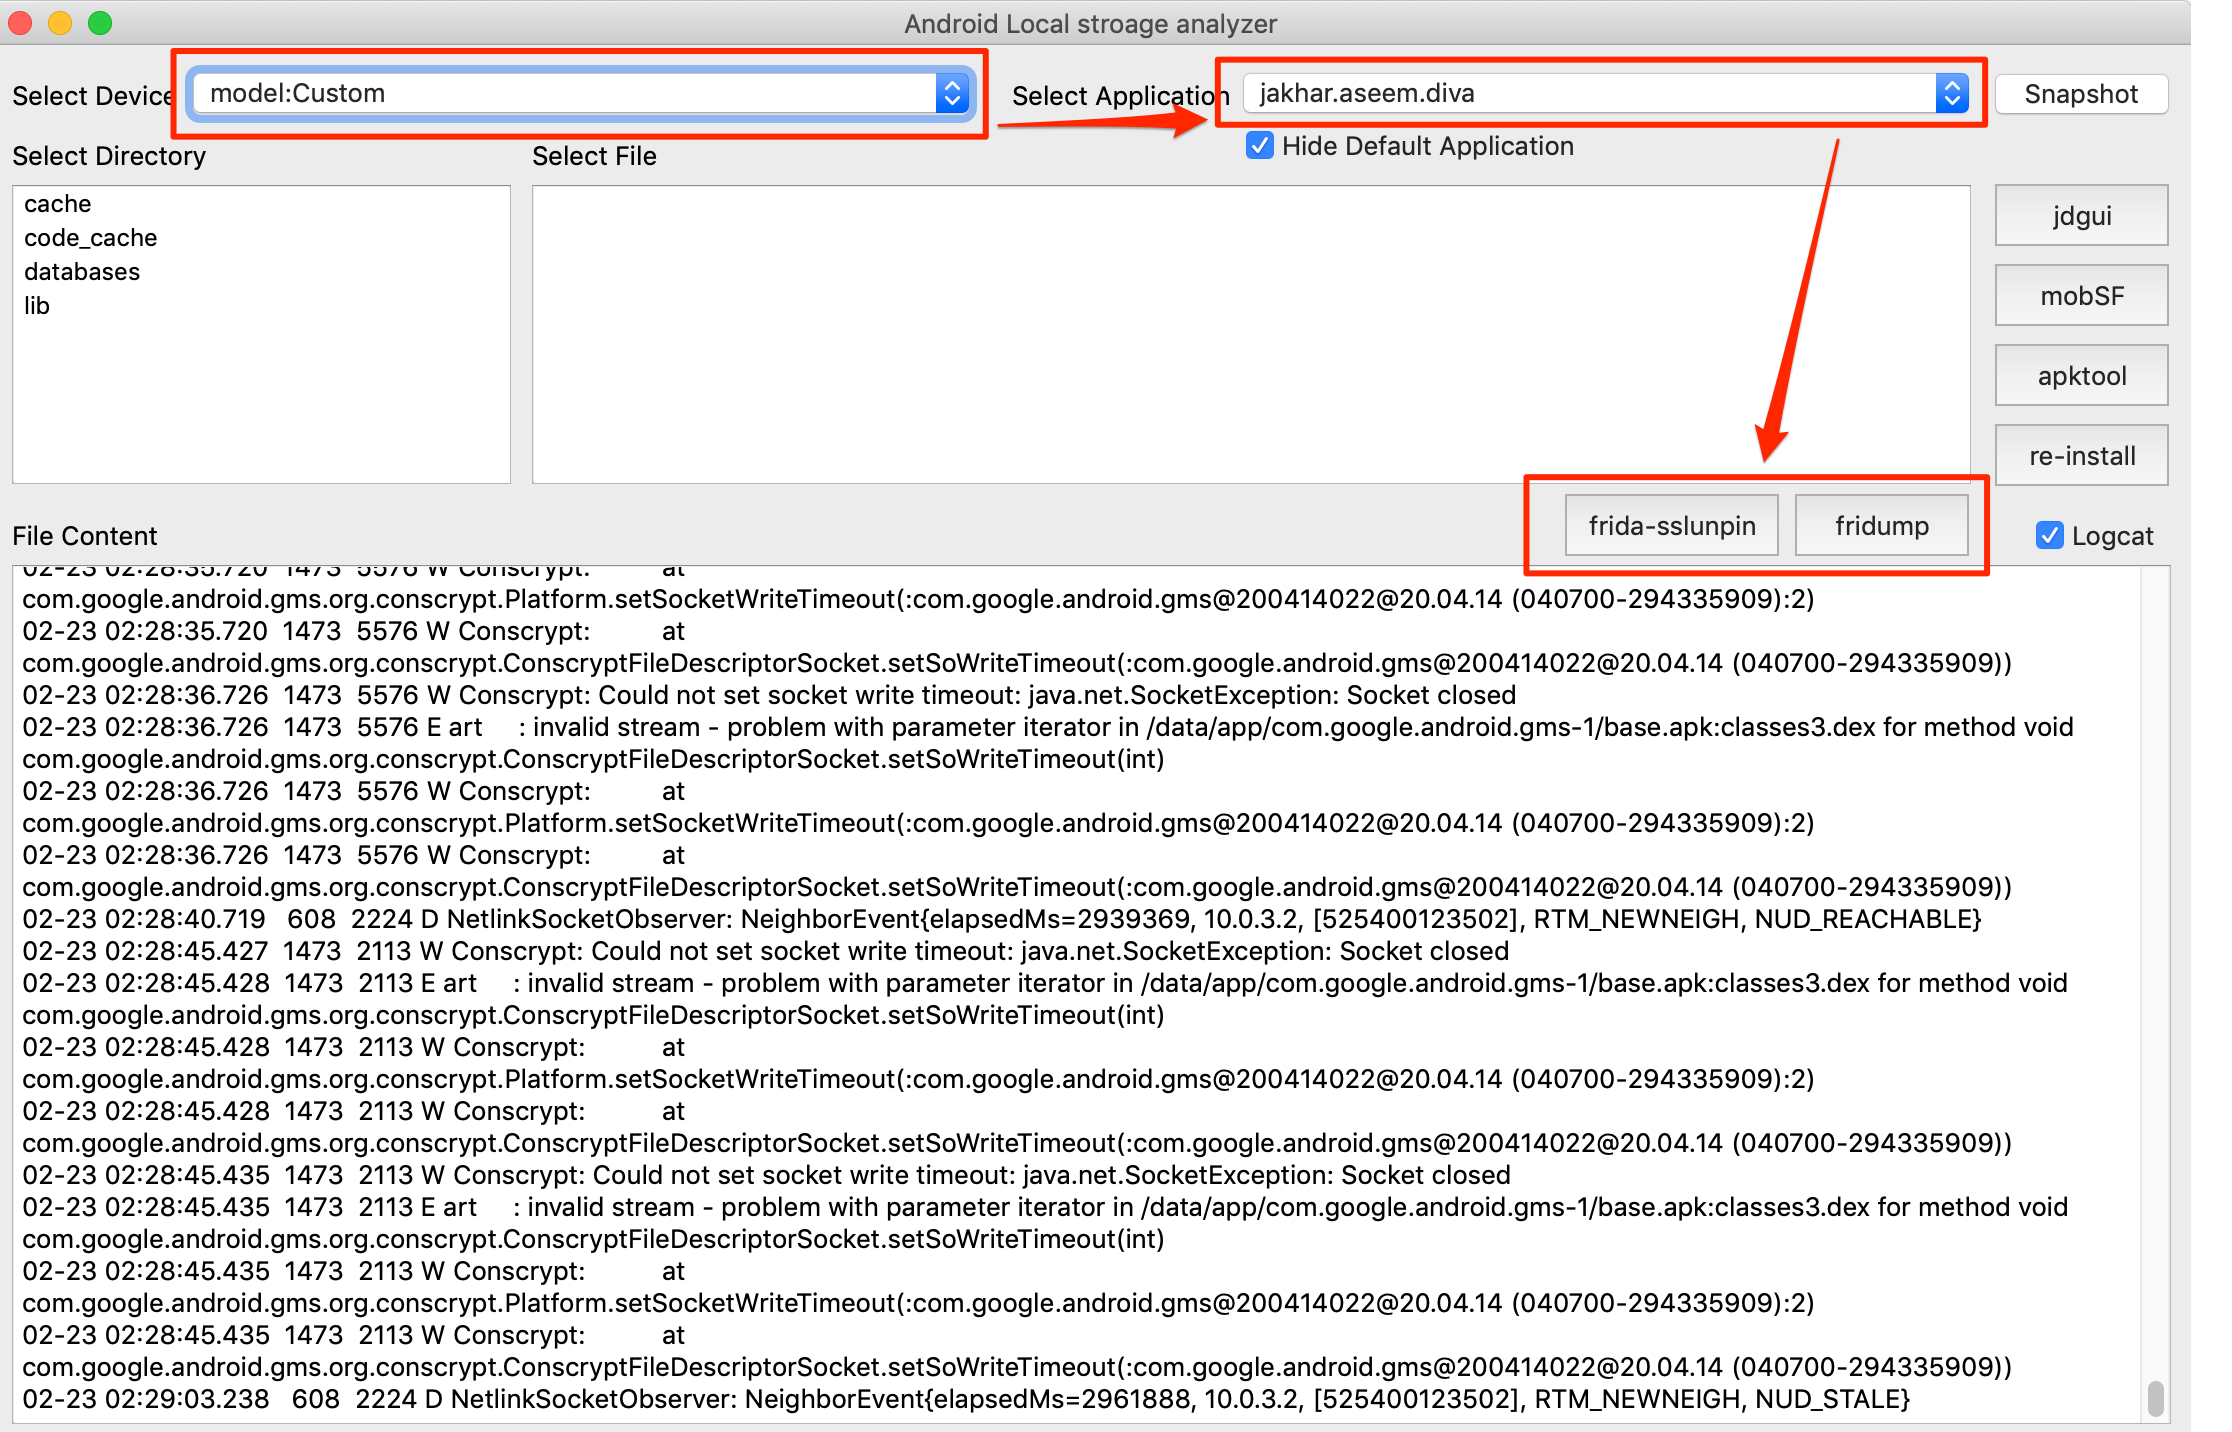 notsosecure/android_application_analyzer
このツールは、Androidアプリケーションのローカルストレージ内のコンテンツを分析するために使用されます。
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。









