Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Hunt-Weird-Syscalls — ETWベースのPOC:直接および間接のsyscallsを特定する | Kitploit
ツール/GitHubGitHub/theflink/hunt-weird-syscalls
防御ツールマルウェア分析侵入検知異常検知
GitHubtheflink/hunt-weird-syscalls

Hunt-Weird-Syscalls

ETWベースのPOC:直接および間接のsyscallsを特定する

リポジトリを見る
19524353年前Kitploit レビュー済み
共有

Hunt-Weird-Syscalls

これは、異常なシステムコールを監視するためのETWベースのPOCです。

現在のところ、NtOpenThread と NtSetContextThread のシステムコールを監視して、ダイレクトおよびインダイレクトシステムコールの両方を示すIOCを特定します。

説明

このプロジェクトは、ETW、より正確にはカーネルベースのETWプロバイダーを使用してIOCを監視します。
カーネル内に存在するETWプロバイダーは効果的に活用できます。発行されたイベントのコールトレースには、システムコールが実行されたユーザーモードアドレスが含まれているためです。

これにより、脅威アクターによってしばしば利用される手法である、ダイレクトおよびインダイレクトシステムコールを示すIOCの監視が可能になります:

1: 信頼されていないモジュールからシステムコールが実行された(=ダイレクトシステムコール)
2: ntdll内で使用されたシステムコールスタブが、実行されたシステムコールと一致しない(=インダイレクトシステムコール)

このプロジェクトでは、Microsoft-Windows-Kernel-Audit-API-Callsプロバイダーを使用して、NtSetContextThreadまたはNtOpenThreadのシステムコールによってそれぞれトリガーされるOpenThreadおよびSetContextThreadイベントを監視します。
EVENT_ENABLE_PROPERTY_STACK_TRACEフラグを使用してコールトレースを有効にします。

これはPOCであり、2つの特定のシステムコールのみを監視します。もちろん、他のカーネルベースのプロバイダーを使用してテレメトリを強化することも可能です。

テスト

このプロジェクトには、素晴らしいSysWhispers3を使用して作成された、ダイレクトおよびインダイレクトシステムコールを使用する2つのサンプルプログラムが含まれています。

これらは次のように生成されました:

python3 syswhispers.py -a x64 -m jumper_randomized --functions NtSetContextThread
python3 syswhispers.py -a x64 -m embedded --functions NtSetContextThread

実行すると、異常なシステムコールが特定されるはずです:
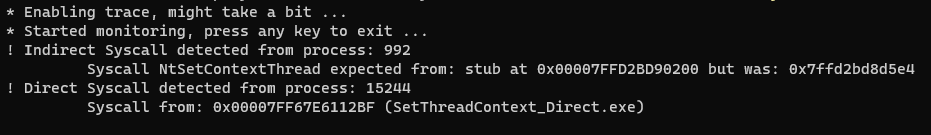
異常なシステムコールの特定

10.0.19044 でテスト済み。

クレジット

  • KrabsETW
  • SysWhispers3
  • repnz による etw プロバイダードキュメント
  • @OutflankNL による IsElevated()
  • @trickster012 によるテストとサポート <3
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    373
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    322
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →









