
 #1

 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 mitmproxy/mitmproxy
ペネトレーションテスターとソフトウェア開発者のための、TLS対応のインタラクティブなインターセプトHTTPプロキシ。
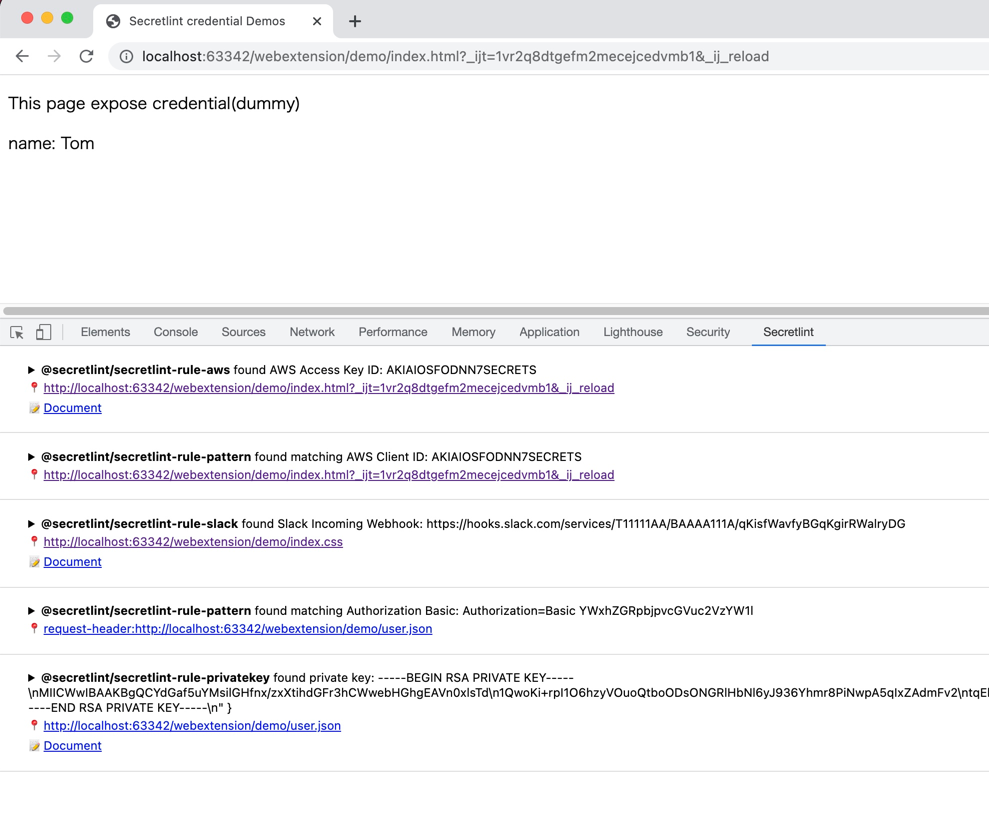 secretlint/secretlint
プラグイン可能なリンターツールで、認証情報のコミットを防止します。
 riscv-software-src/riscv-isa-sim
Functional RISC-V ISA simulator supporting multiple extensions (RV32/64, V, cryptography) with interactive debug mode, GDB integration, and…
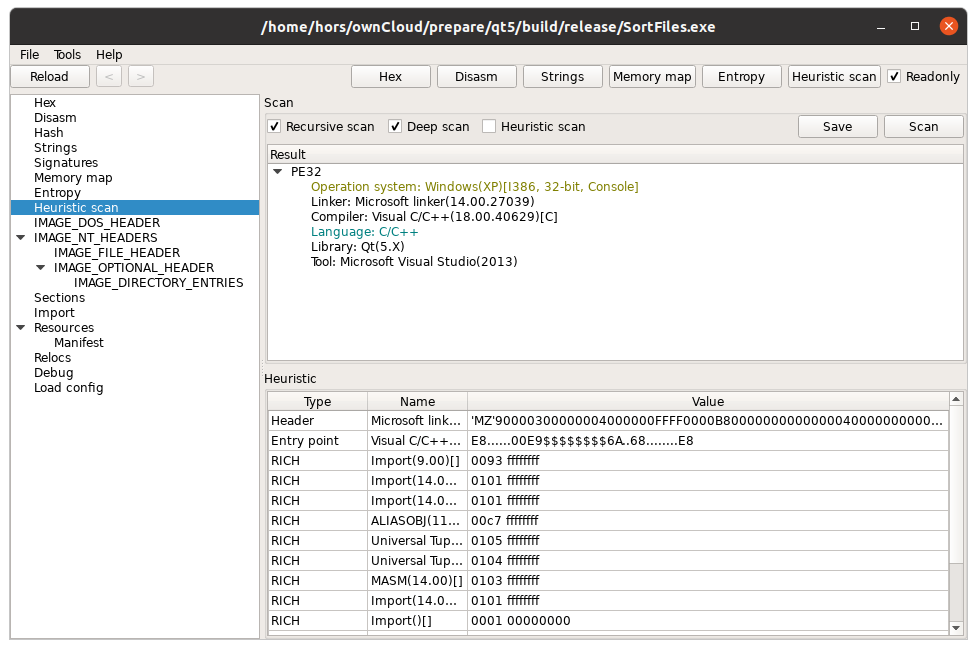 horsicq/xpeviewer
Windows、Linux、MacOS向けPEファイルビューア/エディタ。
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 google/oss-fuzz
OSS-Fuzz - オープンソースソフトウェア向けの継続的ファジング。
 anchore/syft
コンテナイメージとファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびライブラリ
 knostic/openant
KnosticのOpenAntは、オープンソースのLLMベース脆弱性発見製品のリーダーであり、防御側が検証済みのセキュリティ欠陥を積極的に発見できるよう支援し、誤検知と検出漏れの両方を最小限に抑えます。ステージ1は検出、ステージ2は攻撃です。生き残ったものが本物です。
 analysis-tools-dev/static-analysis
コード品質の向上に焦点を当てた、プログラミング言語、設定、ビルドツール、CI向けの静的解析(SAST)ツールとリンターの厳選ディレクトリ。
 bethington/ghidra-mcp
GhidraのリバースエンジニアリングとAIツールを橋渡しするMCPサーバー:逆コンパイル、Pコードエミュレーション、ライブデバッグ、データフロー解析、バッチ操作、規約の適用をヘッドレスモードとGUIモードで提供する256のツール。
 google/clusterfuzz
拡張可能なファジングインフラストラクチャで、カバレッジガイド型エンジン(libFuzzer、AFL、Honggfuzz)を備え、自動クラッシュ重複排除、バグ報告、回帰バイセクションによりセキュリティおよび安定性の問題を発見します。
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 momo5502/sogen
🪅 Windows & Linux userspace emulator
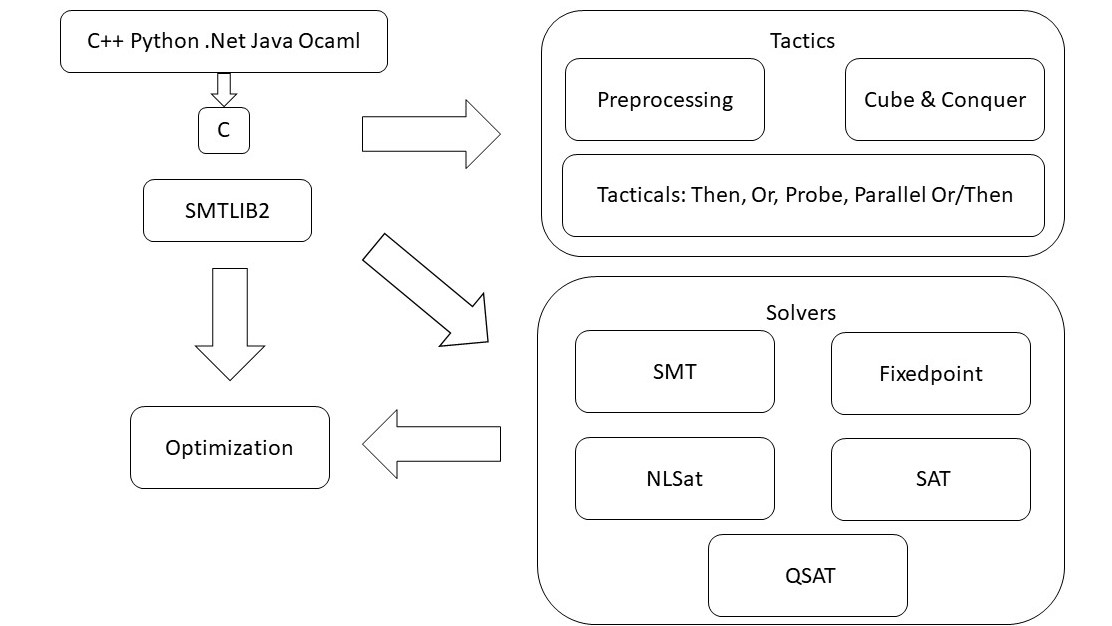 z3prover/z3
High-performance SMT solver for automated theorem proving, constraint solving, and program verification. Supports multiple theories and language…
 microsoft/mxc
Policy-driven, layered isolation and containment
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…








