
 #1
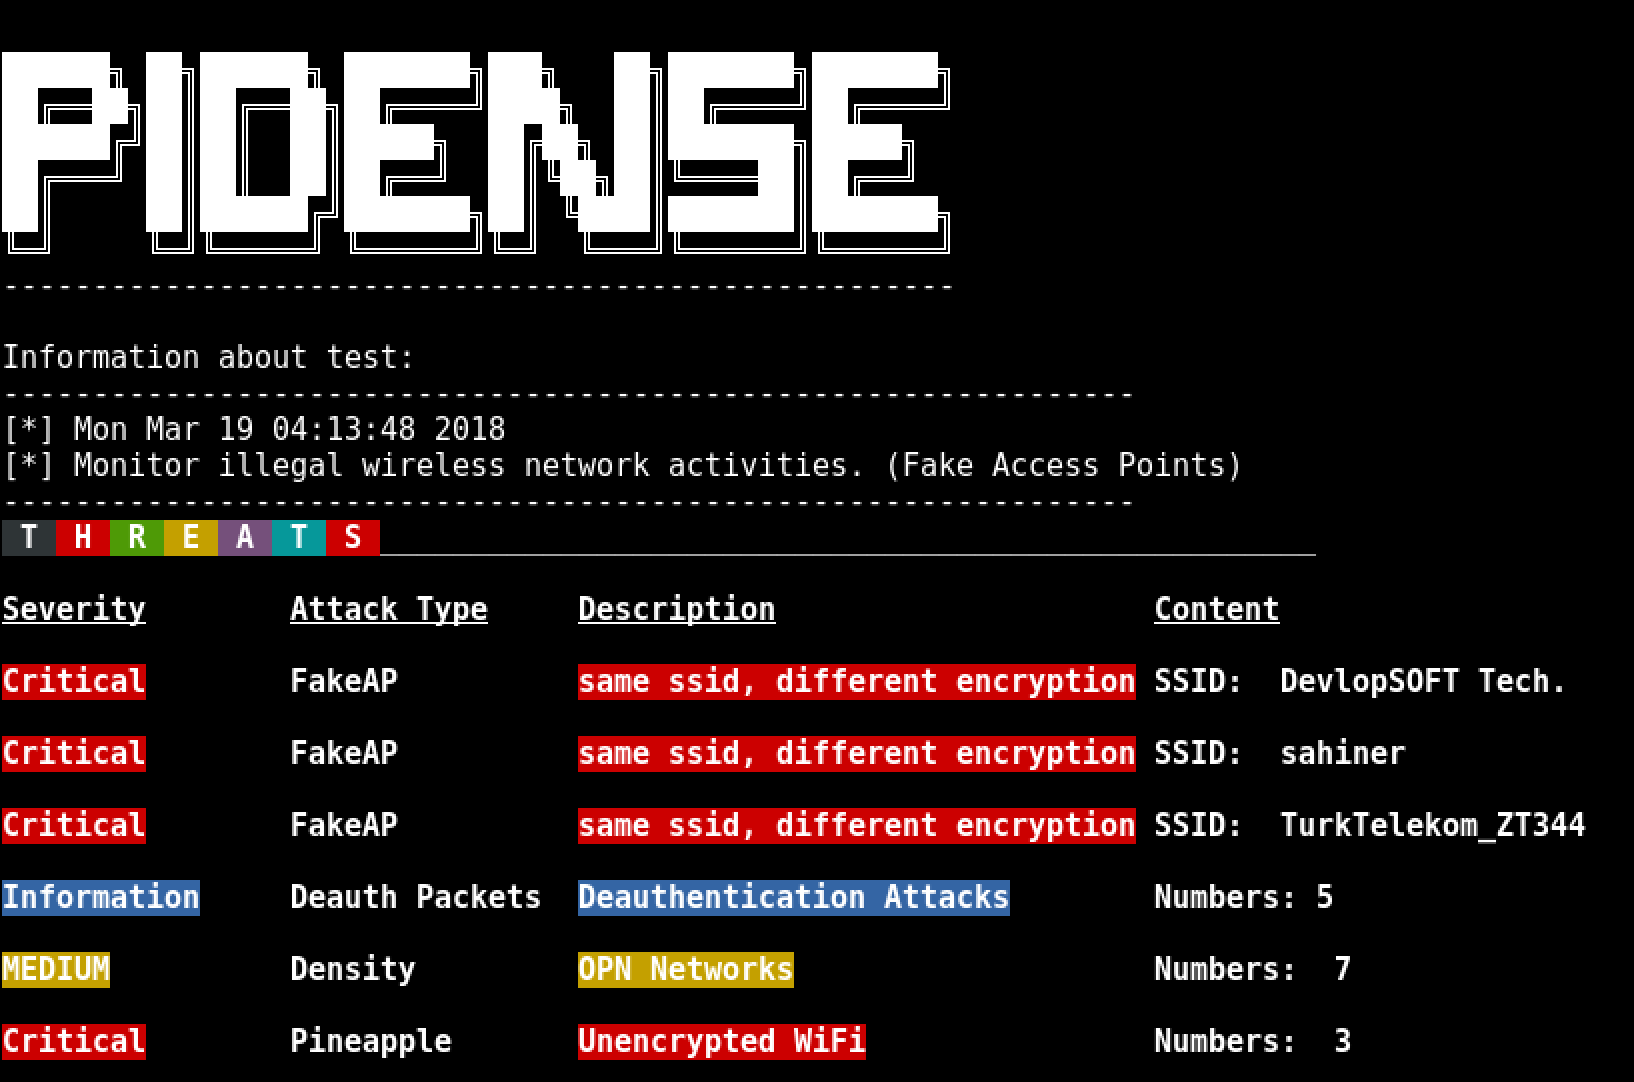
 wipi-hunter/pidense
🍓📡🍍不正な無線ネットワーク活動を監視します。(Fake Access Points)、(WiFi Threats: KARMA Attacks、WiFi Pineapple、Similar SSID、OPN Network Density etc.)
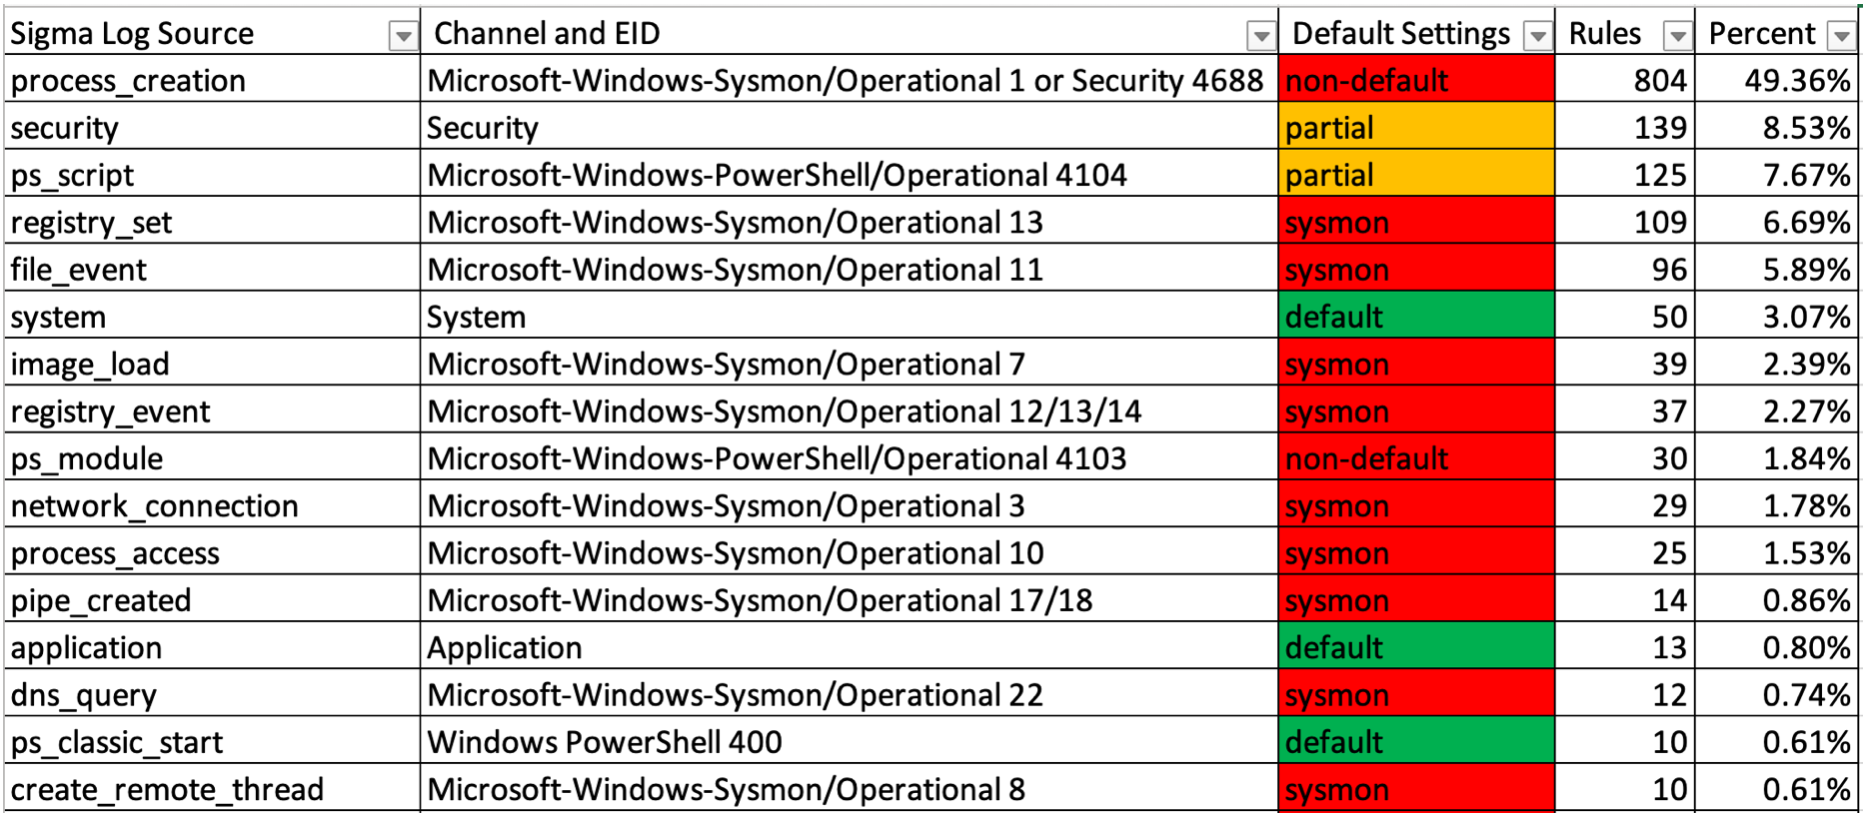 yamato-security/enablewindowslogsettings
Windowsイベントログを適切に有効化するためのドキュメントとスクリプト。
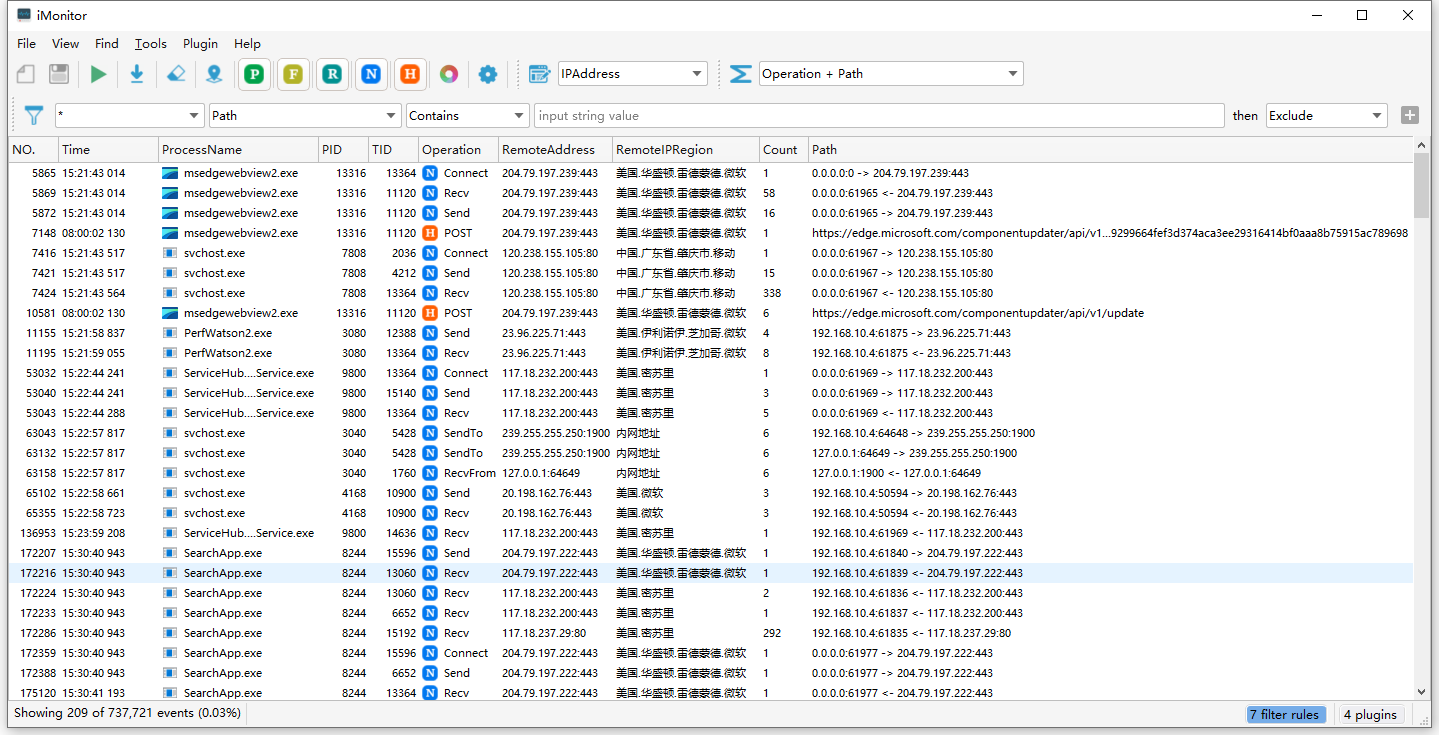 wecooperate/imonitor
プロセス、ファイル、レジストリ、およびネットワークのエンドポイント動作監視・分析システム。マルウェア解析、リバースエンジニアリング、侵入検知、EDRのためのスクリプト、拡張機能、プラグインをサポートします。
 activecm/rita
Real Intelligence Threat Analytics (RITA) は、ネットワークトラフィック分析を通じてコマンド&コントロール通信を検出するためのフレームワークです。
 objective-see/donotdisturb
イービルメイド攻撃を検出
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 neo23x0/loki-rs
🐍 高性能、マルチスレッドのYARA & IOCスキャナー
 chainguard-dev/osquery-defense-kit
osquery向けの本番環境対応の検知・対応クエリ
 nextronsystems/sysmon-config
Sysmon 配置文件模板,包含默认的高质量事件跟踪
 back2root/log4shell-rex
PCRE RegExを使用してログ内のLog4Shell CVE-2021-44228 IOCをマッチング
 bartblaze/yara-rules
プライベートYaraルールのコレクション。
 shirkdog/pulledpork
SnortおよびSuricataのルール管理のためのPulled Pork(Google Codeより)
 securityclaw/securityclaw
モジュール式でスキルベースの自律型セキュリティオペレーションセンター(SOC)エージェント。OpenSearch/Elasticsearchのデータを監視し、RAGベースの行動メモリを構築し、LLMを使用してリアルタイムの異常を検証します。
 sigmahq/sigma-cli
pySigma に基づく Sigma コマンドラインインターフェース
 trustedsec/artillery
LinuxおよびWindowsシステムを、複数のホストおよびネットワーク防御・検知手法を用いて保護するオープンソースのブルーチームツール。









