#1
IDS/IPSシステム、ネットワーク監視、異常ベースの検出、脅威警告ツール。
Kitploit おすすめ

 microlaser/dns_watchdog_windows2
WindowsのDNSトラフィックをpktmon経由で監視し、ポイズニング、スプーフィング、不正なリゾルバ応答、ゲートウェイMACアドレスの変更を検出してアラートを記録するPowerShellスクリプトです。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 joseluispino/hardstop
「Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution」のリファレンス実装。帯域外のEpistemic Andon Cord、サブミリ秒(<0.154…
 prox0959/spectralcovert
ShannonエントロピーとSarleの二峰性係数を用いてネットワークの隠れチャネルを検出し、暗号化されたICMP/TCPペイロードの持ち出しやタイミングベースの漏洩を検知します。
 prox0959/memguard
依存関係ゼロのWindows EDRユーティリティで、不正なLSASSメモリアクセス、ハンドル複製、LOLBinによる資格情報ダンプをリアルタイムで検出・緩和します。
 pushkarreddyy/radioguard
Android向けゼロトラスト携帯電話防御サブサービス(IMSIキャッチャー、2G SMSブラスター、4G aLTEr検出および安全なルーティング)
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSHサーバーにおけるSSHプロトコルのメッセージ処理の欠陥により、悪意のある攻撃者が有効な認証情報なしで影響を受けるシステムへ不正アクセスし、任意のコマンドを実行する可能性があります
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERSコレクター用の中央コンソール。フリートを一括スキャンし、ホスト間で結果を相関させ、IOCフィードとSIEM配信を一元管理します。
 bombinisecurity/bombini
AyaベースのeBPFセキュリティ監視およびサンドボックス化エージェント
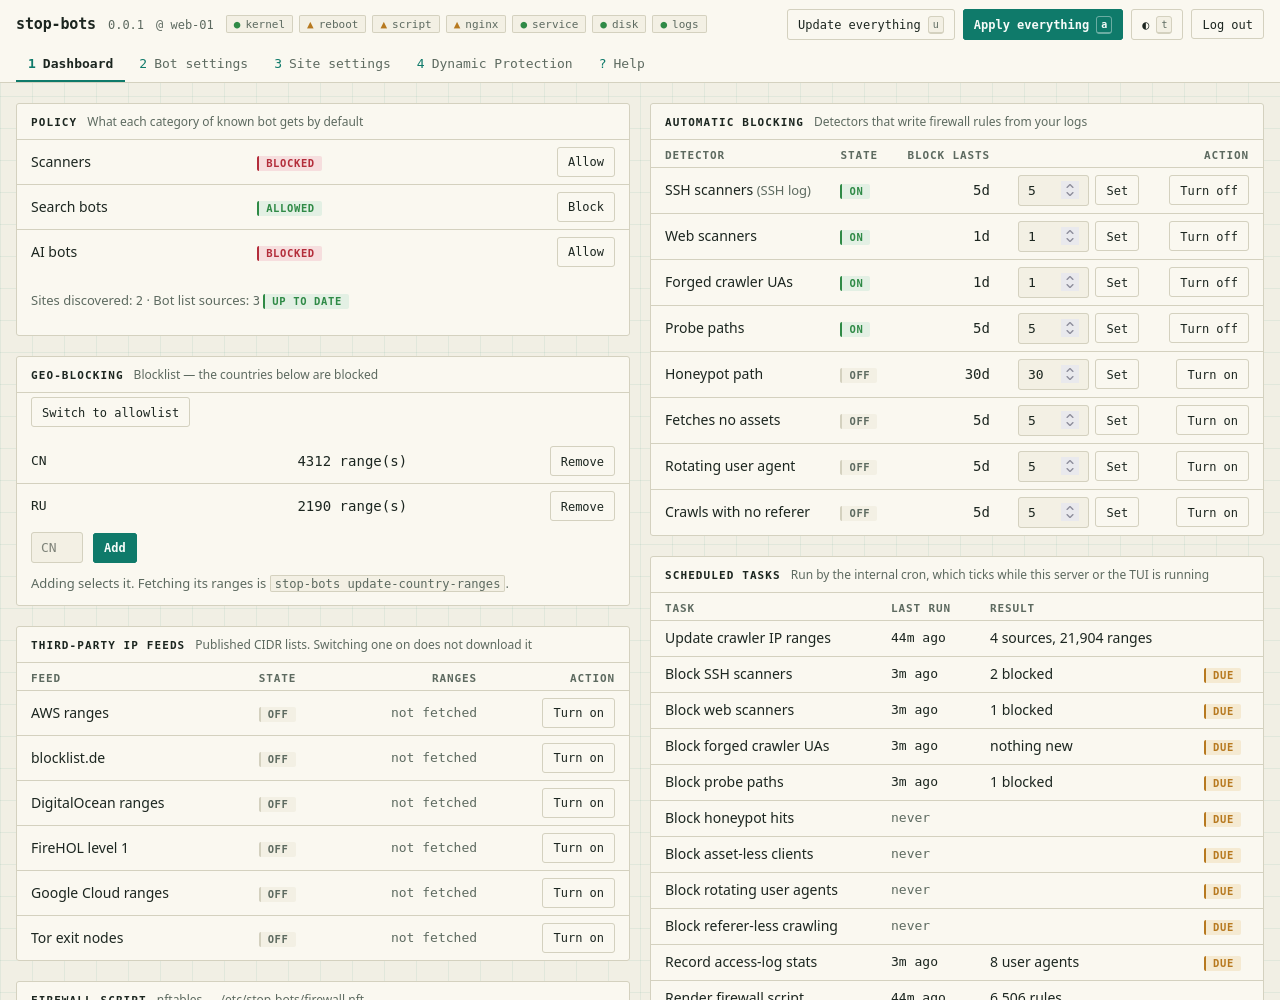 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 falconforceteam/falcondash
Azure 検出パフォーマンスメトリクスを可視化・探索するワークブックダッシュボード。セキュリティチームが検出ルールを測定し、プロアクティブに維持するのに役立ちます。
 sonitbahl/sshintel
自己完結型のSSHハニーポットで、攻撃者の操作を捕捉し、構造化されたセキュリティインテリジェンスに変換します。
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) IOC toolkit for Magento Open Source and Adobe Commerce. Detect compromised stores, Rust implants, PHP web shells,…
 safeagent-beihang/clawguard
エンタープライズAIエージェント向けセキュリティツールキット。SKILL.md駆動のモジュールにより、事前監査、設定の堅牢化、ランタイム脅威検出、プロンプトインジェクションや意図の逸脱に対する能動的防御を提供します。
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
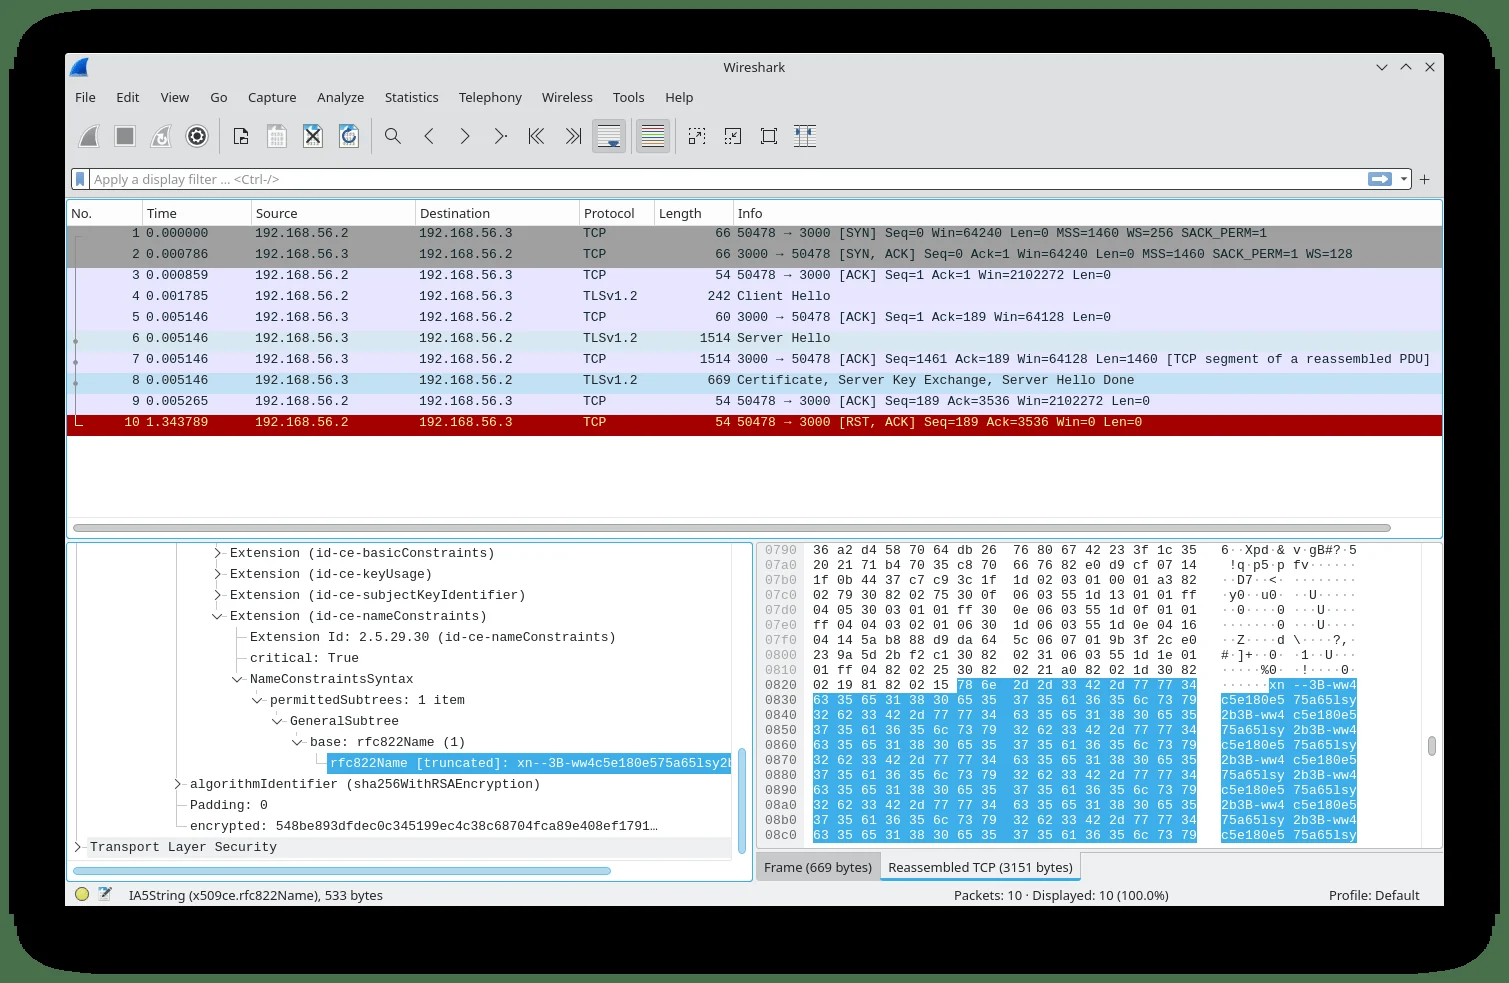 fox-it/spookyssl-pcaps
PCAPとSuricataシグネチャを使用して、OpenSSL CVE-2022-3602の悪用試行を検出するためのものです。悪意のあるクライアント/サーバートラフィックや、正規のpunycode証明書の例を含みます。